Cette rubrique explique le fonctionnement de l'accélération sécurisée HTTPS, ses avantages, ses cas d'utilisation et la procédure pour l'activer. Activez l'accélération sécurisée HTTPS afin de chiffrer les requêtes entre les clients et les points de présence (POP), garantissant ainsi la sécurité des données en transit. ApsaraVideo VOD utilise un réseau de diffusion de contenu (CDN) pour l'accélération.
Contexte
Le protocole HTTP transmet le contenu en texte clair sans chiffrement des données. HTTPS est la version sécurisée du protocole HTTP. Il encapsule HTTP avec les protocoles SSL (Secure Sockets Layer) et TLS (Transport Layer Security). Il offre une authentification et une communication chiffrée, et est largement utilisé pour les communications sensibles sur le plan de la sécurité, telles que les transactions de paiement.
Configurez l'accélération sécurisée HTTPS dans la console ApsaraVideo VOD pour chiffrer les requêtes entre les clients et les points de présence (POP).
Lorsqu'un POP renvoie des ressources depuis un serveur d'origine vers un client, il suit la configuration du serveur d'origine. Nous vous recommandons de configurer et d'activer HTTPS sur votre serveur d'origine afin de mettre en œuvre un chiffrement de bout en bout.
Le certificat HTTPS que vous configurez dans la console ApsaraVideo VOD chiffre uniquement la communication entre les clients et les points de présence (POP) du CDN. Lorsqu'un POP récupère des ressources depuis votre bucket VOD à l'origine (généralement via le port 443), il s'agit d'une communication interne entre le CDN et l'origine, indépendante du protocole utilisé par les clients pour accéder à votre nom de domaine accéléré. Si vous souhaitez que les clients accèdent à votre nom de domaine accéléré via HTTPS, vous devez configurer séparément un certificat SSL pour ce nom de domaine dans la console ApsaraVideo VOD.
Fonctionnement
La figure suivante illustre le processus de chiffrement HTTPS.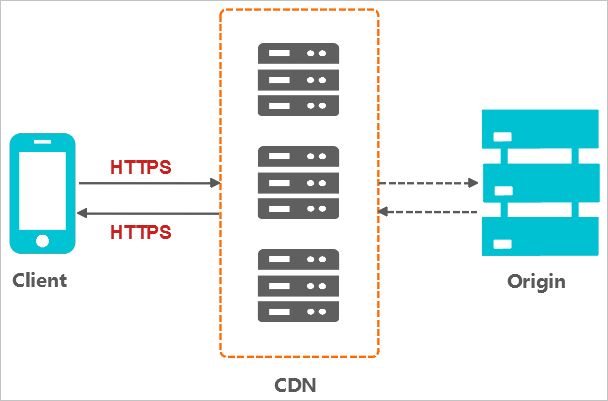
Un client envoie une requête HTTPS.
Le serveur génère une clé publique et une clé privée. Vous pouvez créer ces clés ou les demander auprès d'une autorité de certification (CA).
Le serveur envoie le certificat de clé publique au client.
-
Le client vérifie le certificat.
Si le certificat est valide, le client génère un nombre aléatoire (clé), le chiffre à l'aide de la clé publique, puis envoie le nombre chiffré au serveur.
Si le certificat n'est pas valide, la négociation SSL échoue.
RemarqueLa validation comprend les vérifications suivantes : le certificat n'est pas expiré, l'autorité de certification (CA) qui a émis le certificat du serveur est fiable, la clé publique de l'émetteur peut vérifier la signature numérique sur le certificat du serveur, et le nom de domaine figurant sur le certificat du serveur correspond au nom de domaine réel du serveur.
Le serveur utilise la clé privée pour déchiffrer le message et obtenir le nombre aléatoire (clé).
Le serveur utilise la clé pour chiffrer les données avant leur transmission.
Le client utilise la clé pour déchiffrer les données chiffrées provenant du serveur et obtenir les données demandées.
Avantages
La transmission sécurisée via HTTPS offre les avantages suivants :
La transmission sécurisée des données via HTTPS prévient les risques d'écoute clandestine, de falsification, d'usurpation d'identité et de détournement pouvant survenir avec une transmission HTTP en texte clair.
Vos informations critiques sont chiffrées pendant la transmission pour empêcher les fuites de données sensibles, par exemple lorsque des attaquants interceptent des ID de session ou le contenu des cookies.
L'intégrité des données est vérifiée lors de la transmission pour prévenir les attaques de type « homme du milieu » (MITM), telles que le détournement DNS ou de contenu, ainsi que la falsification par des tiers.
L'utilisation de HTTPS est désormais une pratique standard. Les principaux navigateurs signalent les sites HTTP comme non sécurisés. Le maintien de l'utilisation du HTTP crée des vulnérabilités de sécurité et affiche des avertissements dans le navigateur, ce qui peut dissuader les utilisateurs et réduire le trafic.
Les principaux navigateurs améliorent le classement dans les résultats de recherche pour les sites web HTTPS et prennent en charge HTTP/2, qui nécessite HTTPS. L'adoption généralisée de HTTPS profite également à la sécurité, au marketing et à l'expérience utilisateur. Par conséquent, nous vous recommandons vivement de migrer votre protocole d'accès vers HTTPS.
Cas d'utilisation
Le tableau suivant décrit les principaux cas d'utilisation de la transmission sécurisée HTTPS.
|
Cas d'utilisation |
Description |
|
Applications d'entreprise |
Si un site web contient des informations confidentielles relatives à l'entreprise, telles que des données CRM ou ERP, le détournement ou l'interception de ces informations lors de l'accès peut avoir des conséquences catastrophiques pour l'entreprise. |
|
Informations gouvernementales |
Les informations présentes sur les sites web gouvernementaux doivent être faisant autorité et exactes. Il est essentiel de prévenir le phishing, la fraude et le détournement d'informations afin d'éviter les crises de confiance publique dues à des fuites ou des interceptions. |
|
Systèmes de paiement |
Le processus de paiement implique des informations sensibles telles que les noms et les numéros de téléphone. Pour prévenir le détournement d'informations et l'usurpation d'identité frauduleuse, vous devez activer le chiffrement HTTPS. Cela permet d'éviter les scénarios où des clients, après avoir passé une commande, reçoivent des messages frauduleux contenant leurs données personnelles et les détails de leur commande, leur demandant un second paiement en raison d'une « commande bloquée ». De telles escroqueries peuvent entraîner des pertes significatives tant pour le client que pour l'entreprise. |
|
API |
HTTPS protège la transmission d'informations sensibles et de commandes opérationnelles critiques, empêchant le détournement des données. |
|
Sites web d'entreprise |
L'utilisation de HTTPS affiche l'icône de cadenas vert de sécurité (pour les certificats DV ou OV) ou le nom de l'entreprise dans la barre d'adresse (pour les certificats EV), offrant ainsi aux clients potentiels une expérience de navigation plus fiable et sécurisée. |
Procédure
-
Achetez un certificat.
Pour activer l'accélération sécurisée HTTPS, vous avez besoin d'un certificat correspondant à votre nom de domaine accéléré. Dans Certificate Management Service, vous pouvez demander un certificat de test personnel gratuit ou acheter un certificat commercial en fonction de vos besoins professionnels.
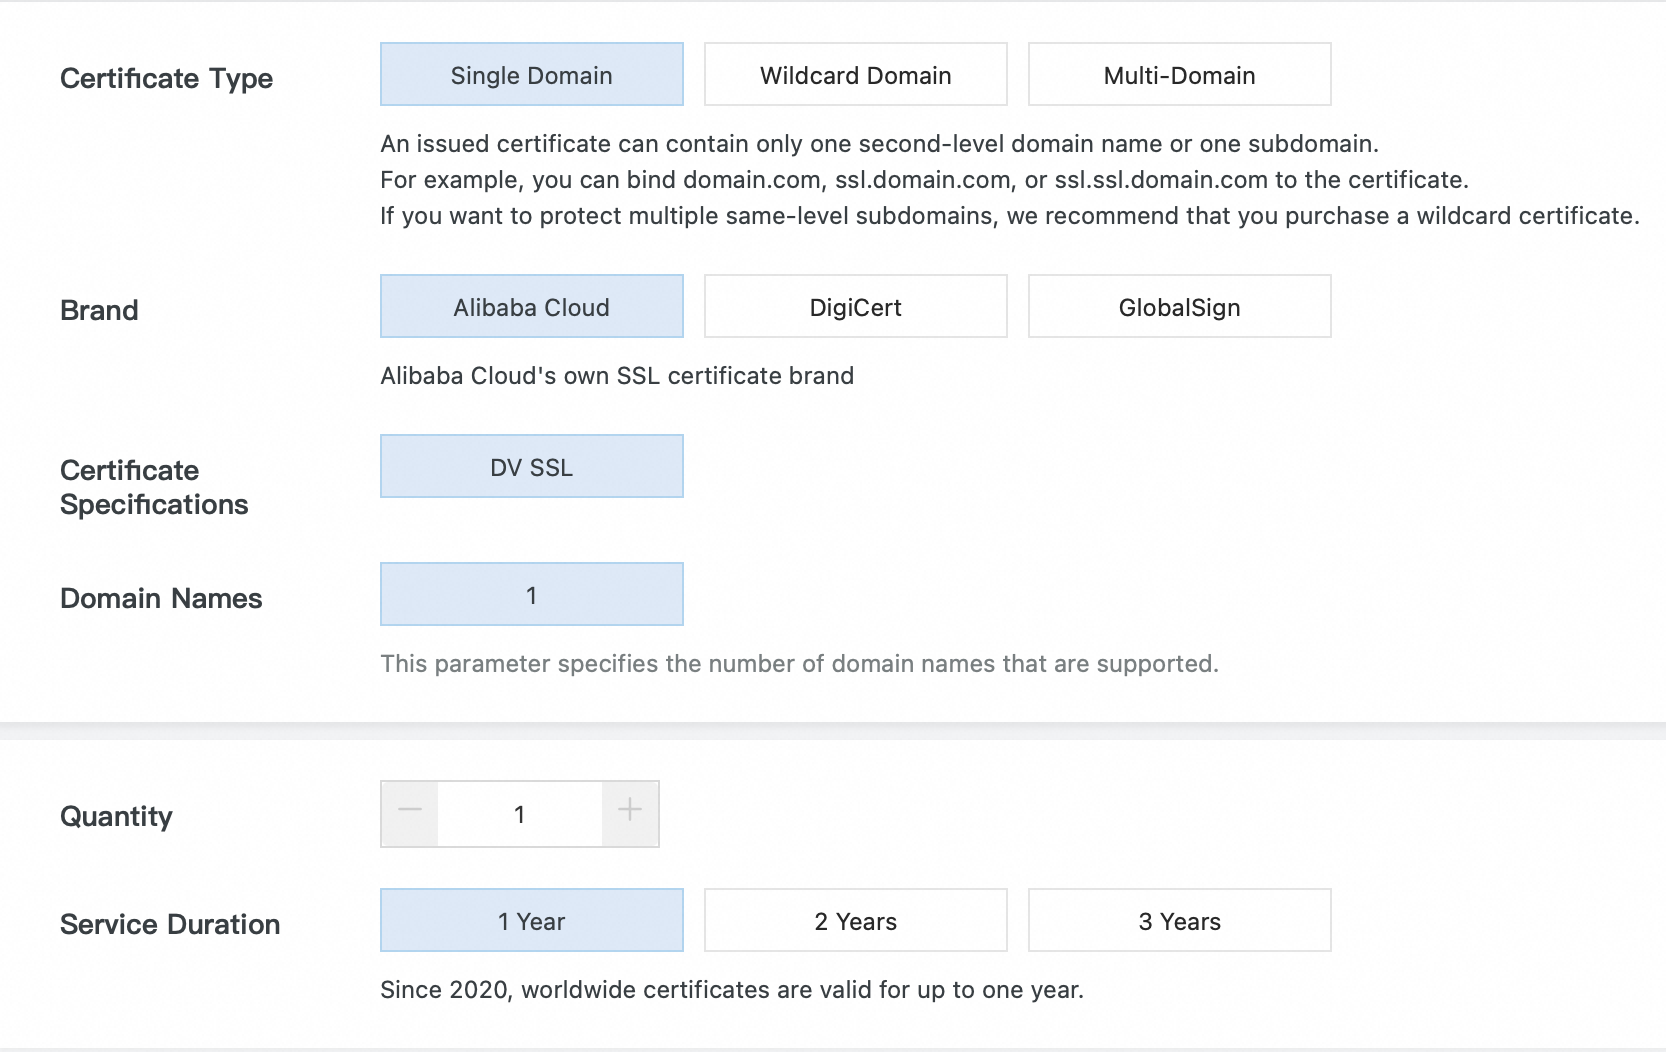
Lors de l'achat d'un certificat pour un nom de domaine de second niveau (par exemple,
sub.example.com), vous devez effectuer la validation DNS en ajoutant un enregistrement TXT au nom de domaine principal (example.com), et non au nom de domaine de second niveau. Utilisez le nom d'hôte et la valeur d'enregistrement fournis sur la page de demande de certificat. Après avoir configuré l'enregistrement TXT, attendez environ 10 minutes pour la propagation DNS avant de réessayer la validation. -
Configurez le certificat HTTPS.
Avant de configurer le certificat HTTPS, vérifiez l'état de votre nom de domaine accéléré dans la console ApsaraVideo VOD. Si l'état du domaine indique Configuring, vous ne pouvez pas configurer le certificat HTTPS. Attendez que le bouton Manage apparaisse pour le domaine, puis accédez à la page des paramètres HTTPS pour configurer le certificat SSL et activer l'accélération sécurisée HTTPS.
Dans le volet de navigation de gauche, sélectionnez Configuration Management.
Cliquez sur pour accéder à la page Domain Names.
Recherchez le nom de domaine que vous souhaitez configurer et cliquez sur Configure dans la colonne Actions.
Cliquez sur l'onglet HTTPS. Dans la section HTTPS Certificate, cliquez sur Modify.
-
Modifiez la configuration.
RemarqueUn certificat HTTPS expiré ou invalide peut provoquer des échecs de lecture. Assurez-vous que votre certificat est valide et non expiré.
Paramètre
Description
Certificate Type
Certificate Management Service
Vous pouvez demander des certificats de diverses marques et types dans la console SSL Certificate Service. Pour plus d'informations, consultez Demander un certificat.
Vous pouvez demander des certificats de diverses marques et types. Pour plus d'informations, consultez Demander un certificat.
Après avoir demandé un certificat de test personnel gratuit, définissez Certificate Type sur Certificate Management Service et sélectionnez le certificat de test gratuit que vous avez demandé.
Un certificat de test personnel gratuit est généralement délivré sous un à deux jours ouvrables. Pendant cette période, vous pouvez choisir de télécharger un certificat personnalisé ou un autre certificat depuis Certificate Management Service.
RemarqueLe délai de délivrance du certificat varie selon l'autorité de certification et peut prendre de quelques heures à deux jours ouvrables.
Un certificat de test personnel gratuit est valide pendant trois mois. Si vous désactivez l'accélération sécurisée HTTPS puis la réactivez alors que le certificat est toujours valide, le système réutilise le certificat. Si le certificat a expiré lorsque vous réactivez la fonctionnalité, vous devez en demander un nouveau. Les certificats de test personnels gratuits ne peuvent pas être renouvelés — vous ne pouvez pas prolonger la période de validité d'un certificat existant. Pour obtenir un nouveau certificat, connectez-vous à la console Digital Certificate Management Service et demandez un nouveau certificat de test personnel gratuit.
Le domaine du certificat SSL doit correspondre exactement à votre nom de domaine accéléré. Par exemple, si votre domaine accéléré est
example.com, le domaine du certificat doit également êtreexample.com. L'utilisation d'un certificat émis pour un autre domaine entraînera l'échec de l'accélération HTTPS ou des erreurs d'accès.Comment choisir le type de certificat :
Si vous avez déjà demandé un certificat dans la console Digital Certificate Management Service (y compris des certificats de test gratuits), sélectionnez Cloud Shield comme type de certificat et choisissez votre certificat dans la liste. Aucune saisie manuelle n'est requise.
Si vous utilisez un certificat acheté auprès d'une autorité de certification tierce (telle que DigiCert, Let's Encrypt ou autres), sélectionnez Custom comme type de certificat et téléchargez le contenu du certificat au format PEM ainsi que la clé privée. Il n'y a pas de règle de nommage obligatoire pour le nom du certificat — vous pouvez le nommer comme vous le souhaitez. Lorsque vous téléchargez un certificat Custom, collez le contenu de la clé publique (au format PEM ou CRT) issu de votre fichier de certificat SSL téléchargé dans le champ Content, et collez le contenu de la clé privée (Key) dans le champ Private Key. Copiez uniquement la section du code du certificat, sans inclure de caractères supplémentaires.
Un certificat wildcard couvre uniquement les noms de domaine au même niveau. Par exemple,
.example.comcouvre uniquement les noms de domaine de second niveau (tels quevod.example.com) et ne couvre pas les noms de domaine de troisième niveau (tels quevideo.vod.example.com). Si votre nom de domaine accéléré est un nom de domaine de troisième niveau, demandez un certificat wildcard au niveau correspondant (tel que.vod.example.com) ou un certificat à domaine unique.Certificats de test gratuits : Connectez-vous à la console Digital Certificate Management Service > SSL Certificate Management > Personal Test Certificate (anciennement Free Certificate) > Create Certificate. Chaque année civile est limitée à 20 certificats, avec une période de validité de 3 mois.
Vous pouvez accéder à la console des certificats via SSL Certificate Service.
Vous pouvez accéder à la console des certificats via Certificate Management Service.
Custom
Si aucun certificat approprié n'est disponible dans la liste des certificats, vous pouvez choisir cette option pour télécharger un certificat personnalisé. Vous devez spécifier un nom de certificat, puis coller le contenu du certificat et la clé privée. Le certificat est enregistré dans Alibaba Cloud Certificate Management Service. Vous pouvez afficher le certificat sur la page My Certificates.
RemarqueSi une erreur « nom de certificat en double » se produit lors du téléchargement d'un certificat Custom, renommez le certificat et réessayez.
Il n'y a aucune restriction sur la marque du certificat pour un certificat personnalisé. Un certificat émis par n'importe quelle autorité de certification peut être utilisé pour l'accélération sécurisée HTTPS, à condition qu'il soit au bon format (PEM), que son nom de domaine corresponde à votre nom de domaine accéléré et qu'il ne soit pas expiré.
Certificate Name
Ce paramètre est requis lorsque Certificate Type est défini sur Certificate Management Service ou Custom.
Content
Ce paramètre est requis lorsque Certificate Type est défini sur Custom. Collez le contenu de la clé publique de votre certificat dans ce champ. Pour le format requis, reportez-vous à l'PEM Encoding Example situé sous la zone de saisie Content. Copiez uniquement la section du code du certificat, sans inclure de caractères supplémentaires.
Private Key
Ce paramètre est requis lorsque Certificate Type est défini sur Custom. Collez le contenu de la clé privée de votre certificat dans ce champ. Pour le format requis, reportez-vous à l'PEM Encoding Example situé sous la zone de saisie Private Key. Copiez uniquement la section du code du certificat, sans inclure de caractères supplémentaires.
Cliquez sur OK pour enregistrer la configuration.
Étapes suivantes
Le certificat HTTPS mis à jour prend effet globalement en environ une minute. Vous pouvez vérifier que le certificat a pris effet en accédant à vos ressources via HTTPS. Vérifiez que l'URL dans la barre d'adresse de votre navigateur commence par https:// et qu'une icône de cadenas apparaît à gauche de la barre d'adresse. Cela indique une connexion sécurisée.
Impact des certificats SSL sur la lecture :
La lecture d'aperçu dans la console ApsaraVideo VOD nécessite le protocole HTTPS. Si aucun certificat SSL valide n'est configuré pour le domaine, cliquer sur Play dans la console peut afficher une erreur de protocole non pris en charge ou rendre l'accès impossible.
Les problèmes courants de lecture, tels qu'un écran noir dans le lecteur web, des avertissements de sécurité du navigateur (par exemple, dans Firefox ou Safari) ou des défaillances de lecteurs tiers, sont souvent causés par un certificat SSL expiré ou non configuré. Vérifiez l'état de votre certificat et renouvelez-le rapidement si nécessaire.
Le certificat SSL mentionné dans les erreurs de chiffrement standard ApsaraVideo VOD fait spécifiquement référence au certificat configuré pour votre nom de domaine CDN accéléré personnalisé dans la gestion des domaines de la console ApsaraVideo VOD. Assurez-vous qu'il est valide et que l'option Force HTTPS est activée.
Pour la console, accédez à Console ApsaraVideo VOD > Configuration Management > Distribution Acceleration Configuration > Domain Names > Configure > HTTPS Configuration.
FAQ
Dois-je retélécharger mes ressources vidéo après avoir remplacé ou renouvelé un certificat SSL ?
Non. Le remplacement ou le renouvellement d'un certificat HTTPS affecte uniquement la couche de chiffrement du transport et n'a aucun impact sur les fichiers sources vidéo stockés dans OSS. Vous n'avez pas besoin de retélécharger de ressources vidéo.
Que faire si la lecture vidéo échoue ou si les ressources ne se chargent pas sur un site web HTTPS ?
Si votre site web utilise HTTPS mais référence des liens vidéo via HTTP qui ne sont pas couverts par un certificat valide, les navigateurs appliquent des politiques de sécurité pour le contenu mixte et bloquent la requête. Par conséquent, la vidéo ne se lit pas ou la ressource ne se charge pas.
Pour résoudre ce problème, activez l'accélération sécurisée HTTPS pour votre nom de domaine accéléré ApsaraVideo VOD et configurez un certificat SSL, afin que vos liens de ressources vidéo utilisent également le protocole HTTPS.
Si vous lisez des vidéos via la console Alibaba Cloud, celle-ci impose l'utilisation de HTTPS. Après avoir lié un nom de domaine personnalisé, vous devez y configurer un certificat HTTPS pour permettre une lecture normale. Si vous utilisez directement le nom de domaine du bucket VOD par défaut, aucun certificat n'est requis, mais le nom de domaine du bucket ne prend pas en charge le partage de ressources cross-origin (CORS) personnalisé et est déduit de votre forfait de transfert de données avec un ratio plus élevé (1:3). Nous vous recommandons de configurer un nom de domaine accéléré et de demander un certificat SSL (vous pouvez utiliser un certificat de test gratuit ou télécharger votre propre certificat).
Quand dois-je renouveler mon certificat SSL ?
Vous pouvez configurer un nouveau certificat SSL avant l'expiration du certificat actuel — il n'est pas nécessaire d'attendre que le certificat expire. Vous pouvez télécharger ou sélectionner un nouveau certificat à tout moment pendant la période de validité du certificat via la console (Configuration Management > Distribution Acceleration Configuration > Domain Names > HTTPS Configuration > Modify Configuration).
Dois-je déployer manuellement le certificat ou attendre une révision après avoir configuré ou mis à jour un certificat HTTPS ?
Aucune opération manuelle n'est requise. Une fois que votre certificat SSL a passé la révision, il prend effet automatiquement. Après avoir terminé ou remplacé la configuration du certificat HTTPS dans la console ApsaraVideo VOD, le système déploie automatiquement le certificat sur les points de présence (POP) du CDN — vous n'avez pas besoin de le déployer manuellement sur votre serveur d'origine ou sur le CDN. Comme indiqué dans la section Étapes suivantes, la mise à jour prend effet sur l'ensemble du réseau en environ 1 minute ; vous pouvez le vérifier en accédant à l'adresse HTTPS dans un navigateur et en vérifiant que l'icône de cadenas apparaît dans la barre d'adresse.
Connectez-vous à la Console ApsaraVideo VOD pour gérer vos certificats.
Que faire si les vidéos ne peuvent pas être lues après avoir configuré un certificat HTTPS ?
Si vous avez configuré un certificat HTTPS pour votre nom de domaine accéléré VOD mais que vous ne pouvez pas lire les vidéos via HTTPS, résolvez le problème en suivant les étapes ci-dessous :
Vérifiez que le nom de domaine du certificat correspond : Assurez-vous que le nom de domaine lié au certificat (CN ou SAN) correspond exactement à votre nom de domaine accéléré VOD. L'erreur de navigateur
net::ERR_CERT_COMMON_NAME_INVALIDindique généralement une incompatibilité de nom de domaine.Vérifiez le format du certificat : VOD HTTPS prend en charge uniquement les certificats au format PEM. Lorsque vous téléchargez le certificat depuis SSL Certificate Service, sélectionnez le format Nginx, qui inclut le fichier de certificat
.crtet le fichier de clé privée.key. Pour convertir un certificat d'un autre format en PEM, consultez Formats de certificat.Vérifiez l'état du déploiement : Dans la console VOD, sélectionnez Configuration Management > Distribution Acceleration Configuration > Domain Names, et confirmez que HTTPS est activé pour le nom de domaine cible. Après avoir mis à jour le certificat, il faut environ 1 minute pour qu'il prenne effet sur l'ensemble du réseau. Patientez, puis réessayez.
Vérifiez la période de validité du certificat : Assurez-vous que le certificat n'a pas expiré. Un certificat HTTPS expiré ou invalide peut provoquer des échecs de lecture. Renouvelez le certificat rapidement. Vous pouvez vérifier la date d'expiration du certificat dans la console Digital Certificate Management Service.