L'assistant d'autorisations simplifie la configuration des politiques RAM pour les ressources SLS.
Procédure
Connectez-vous à la console Simple Log Service.
-
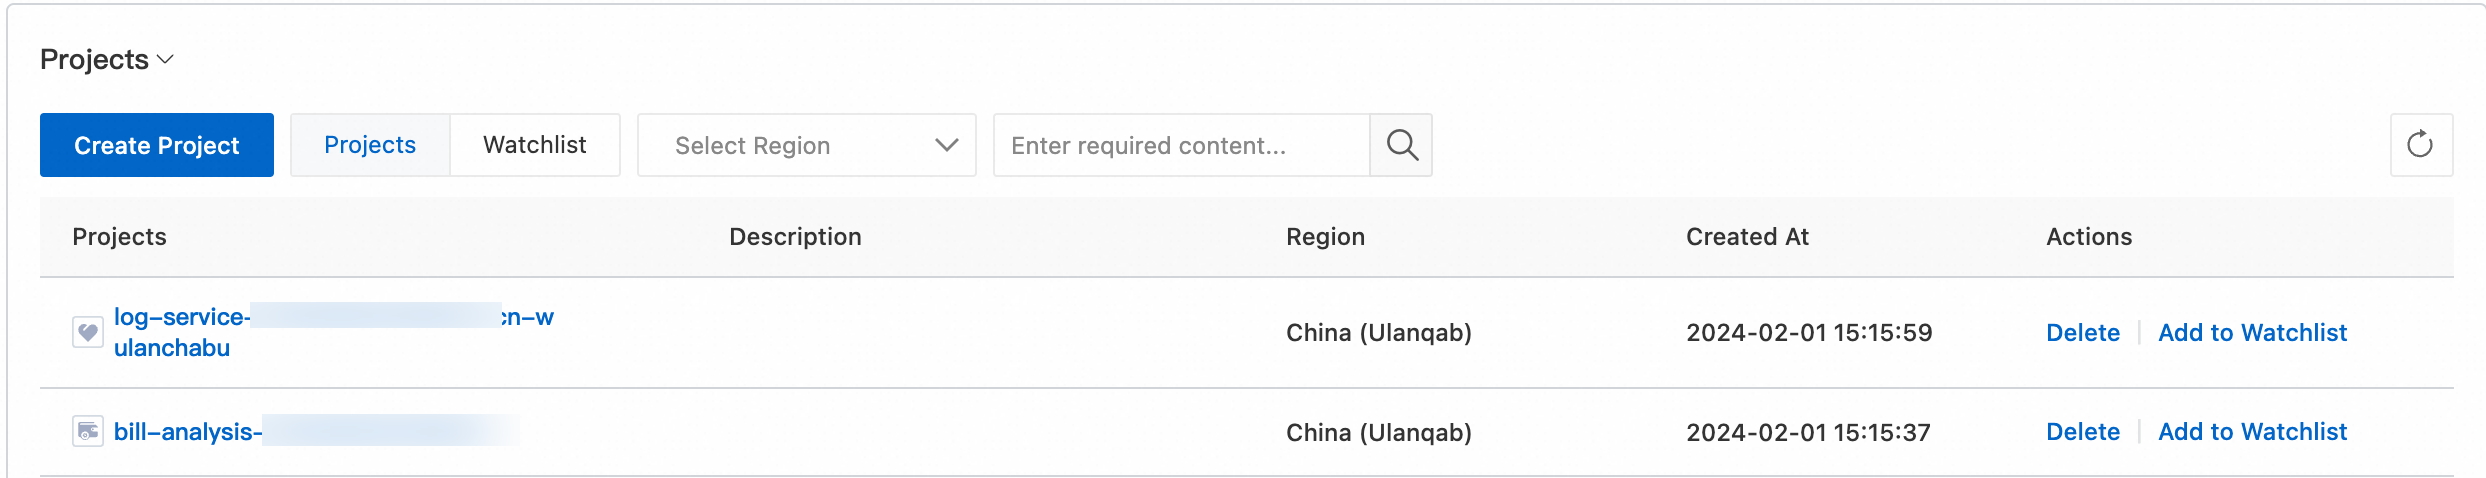
Dans la section Projects, cliquez sur le projet souhaité.
Dans le volet de navigation de gauche, choisissez .
-
Sur la page Permission Assistant , configurez les paramètres suivants et cliquez sur Next.
Les modes disponibles sont Common Project et APP.
-
Common Project
Le mode Common Project couvre tous les modules fonctionnels de SLS.
Paramètre
Description
Sélectionner un scénario
Sélectionnez un scénario prédéfini ou personnalisez les modules.
Chaque module propose des autorisations de gestion et en lecture seule.
ImportantDépendances entre modules :
-
Les autorisations de projet (lecture seule ou gestion) sont requises pour que les autorisations des autres modules prennent effet.
-
La sélection de Data Ingestion entraîne automatiquement la sélection du module Logstore.
-
Visualization dépend de Data Query.
-
Alerting, Subscription et Data Ingestion (Cloud Product Integration) dépendent de Visualization. Alerting et Subscription accordent automatiquement des autorisations de gestion pour Visualization.
Ressources
Configurez les ressources auxquelles s'appliquent les autorisations. Utilisez un astérisque (
*) comme caractère générique pour les noms de projet et de Logstore. Exemples :-
Accès complet à toutes les ressources SLS :
"Action": "log:*", "Resource": "*", -
Accès limité au projet
project01:acs:log:*:*:project/project01acs:log:*:*:project/project01/*
-
Accès limité à
logstore01dansproject01:acs:log:*:*:project/project01/logstore/logstore01acs:log:*:*:project/project01/logstore/logstore01/*
Condition
Ajoutez éventuellement des conditions pour restreindre l'accès. Consultez la rubrique Éléments de politique.
-
-
APP
Le mode APP couvre des applications telles que Cost Manager, Log Audit Service et K8s Event Center.
Paramètre
Description
Applications
Sélectionnez les applications et définissez leurs autorisations sur Allow ou Deny.
Sélectionner un scénario
Lorsque vous définissez l'autorisation d'une application sur Allow, les modules requis sont automatiquement sélectionnés. Vous pouvez personnaliser la sélection.
Chaque module propose des autorisations de gestion et en lecture seule.
ImportantDépendances entre modules :
-
Les autorisations de projet (lecture seule ou gestion) sont requises pour que les autorisations des autres modules prennent effet.
-
La sélection de Data Ingestion entraîne automatiquement la sélection du module Logstore.
-
Visualization dépend de Data Query.
-
Alerting, Subscription et Data Ingestion (Cloud Product Integration) dépendent de Visualization. Alerting et Subscription accordent automatiquement des autorisations de gestion pour Visualization.
Ressources
Les ressources sont automatiquement sélectionnées en fonction de l'application choisie et ne peuvent pas être modifiées.
Condition
Ajoutez éventuellement des conditions pour restreindre l'accès. Consultez la rubrique Éléments de politique.
-
-
-
Prévisualisez la politique d'accès et modifiez-la si nécessaire. Le tableau suivant décrit les actions disponibles. Cliquez sur Next une fois terminé.
Actions
Description
Format
Met en forme le code JSON modifié manuellement.
Compresser
Supprime les espaces et les sauts de ligne superflus pour réduire la taille de la politique. Les politiques ont une limite de caractères.
Réinitialiser
Ignore toutes les modifications manuelles et restaure la politique à son état généré.
Copier dans le presse-papiers
Copie la politique dans le presse-papiers.
Ajouter au modèle personnalisé
Enregistre la politique en tant que modèle personnalisé pour une réutilisation ultérieure.
RemarqueLe modèle est stocké dans le stockage local de votre navigateur et n'est pas accessible depuis d'autres navigateurs.
-
Créez une politique personnalisée.
Connectez-vous à la console RAM avec votre compte Alibaba Cloud ou un utilisateur RAM disposant de droits d'administration.
Dans le volet de navigation de gauche, choisissez .
Sur la page Policies , cliquez sur Create Policy.
Sur la page Create Policy , cliquez sur l'onglet JSON , remplacez le contenu existant par la politique de l'étape 5 , puis cliquez sur OK.
Dans la boîte de dialogue Create Policy , saisissez un Policy Name et une Description , puis cliquez sur OK.
-
Attachez la politique personnalisée créée à l'étape 6 à un utilisateur RAM ou à un rôle RAM. Accorder des autorisations à un utilisateur RAM et Gérer les autorisations d'un rôle RAM.
Le principal peut alors accéder aux ressources conformément à la politique attachée.
Autorisations minimales pour l'ingestion de données via SDK
Lorsque vous écrivez et lisez des journaux via un SDK Simple Log Service, assurez-vous que la politique finale respecte le principe du moindre privilège et contient les six actions suivantes, que vous génériez la politique via l'Permission Assistant ou que vous l'écriviez manuellement. Si vous accordez uniquement log:PostLogStoreLogs et log:GetLogStoreLogs , les appels API renvoient une erreur d'autorisation 401, car log:ListProject est l'autorisation préalable requise pour accéder à Simple Log Service.
|
Action |
Description |
|
|
Répertorie les projets. Il s'agit de l'autorisation préalable requise pour accéder à Simple Log Service. |
|
|
Interroge les détails d'un projet. |
|
|
Répertorie les LogStores. |
|
|
Écrit des journaux. |
|
|
Obtient un curseur et lit les données de journal. |
|
|
Interroge les journaux. |
Exemple de politique :
{
  "Version": "1",
  "Statement": [
    {
      "Effect": "Allow",
      "Action": [
        "log:ListProject",
        "log:GetProject",
        "log:ListLogStores",
        "log:PostLogStoreLogs",
        "log:GetCursorOrData",
        "log:GetLogStoreLogs"
      ],
      "Resource": "acs:log:*:*:project/*"
    }
  ]
}
Dans l'exemple de politique, Resource est défini sur acs:log:*:*:project/* , ce qui couvre tous les projets sous le compte Alibaba Cloud actuel. Pour réduire la portée des autorisations, remplacez cette valeur par un projet ou un LogStore spécifique en utilisant la même notation que le paramètre Resources présenté plus haut dans cette procédure.
Opérations connexes
-
Application d'un modèle de politique courant
L'onglet Permission Assistant fournit des modèles de politiques courants. Sélectionnez un modèle adapté à vos besoins.
-
Application d'un modèle de politique personnalisé
Sur l'onglet Permission Assistant , enregistrez une politique personnalisée en tant que modèle pour une réutilisation ultérieure.
RemarqueLes modèles personnalisés sont stockés dans le stockage local de votre navigateur et ne sont pas accessibles depuis d'autres navigateurs.