Security Center vous offre une vue unifiée de la posture de sécurité de vos ressources, des résultats d'évaluation des risques et des alertes en temps réel.
Présentation des données
La page Overview affiche les données de sécurité de vos ressources cloud dans les centres de données du monde entier, couvrant les scores de sécurité, les risques, les tendances opérationnelles et les informations sur les instances. Elle permet également d'accéder rapidement aux options de mise à niveau, de renouvellement ou d'extension de votre service.
Dans la console Security Center, accédez à la page Overview pour consulter les informations suivantes :
|
Module |
Description |
Actions |
|
|
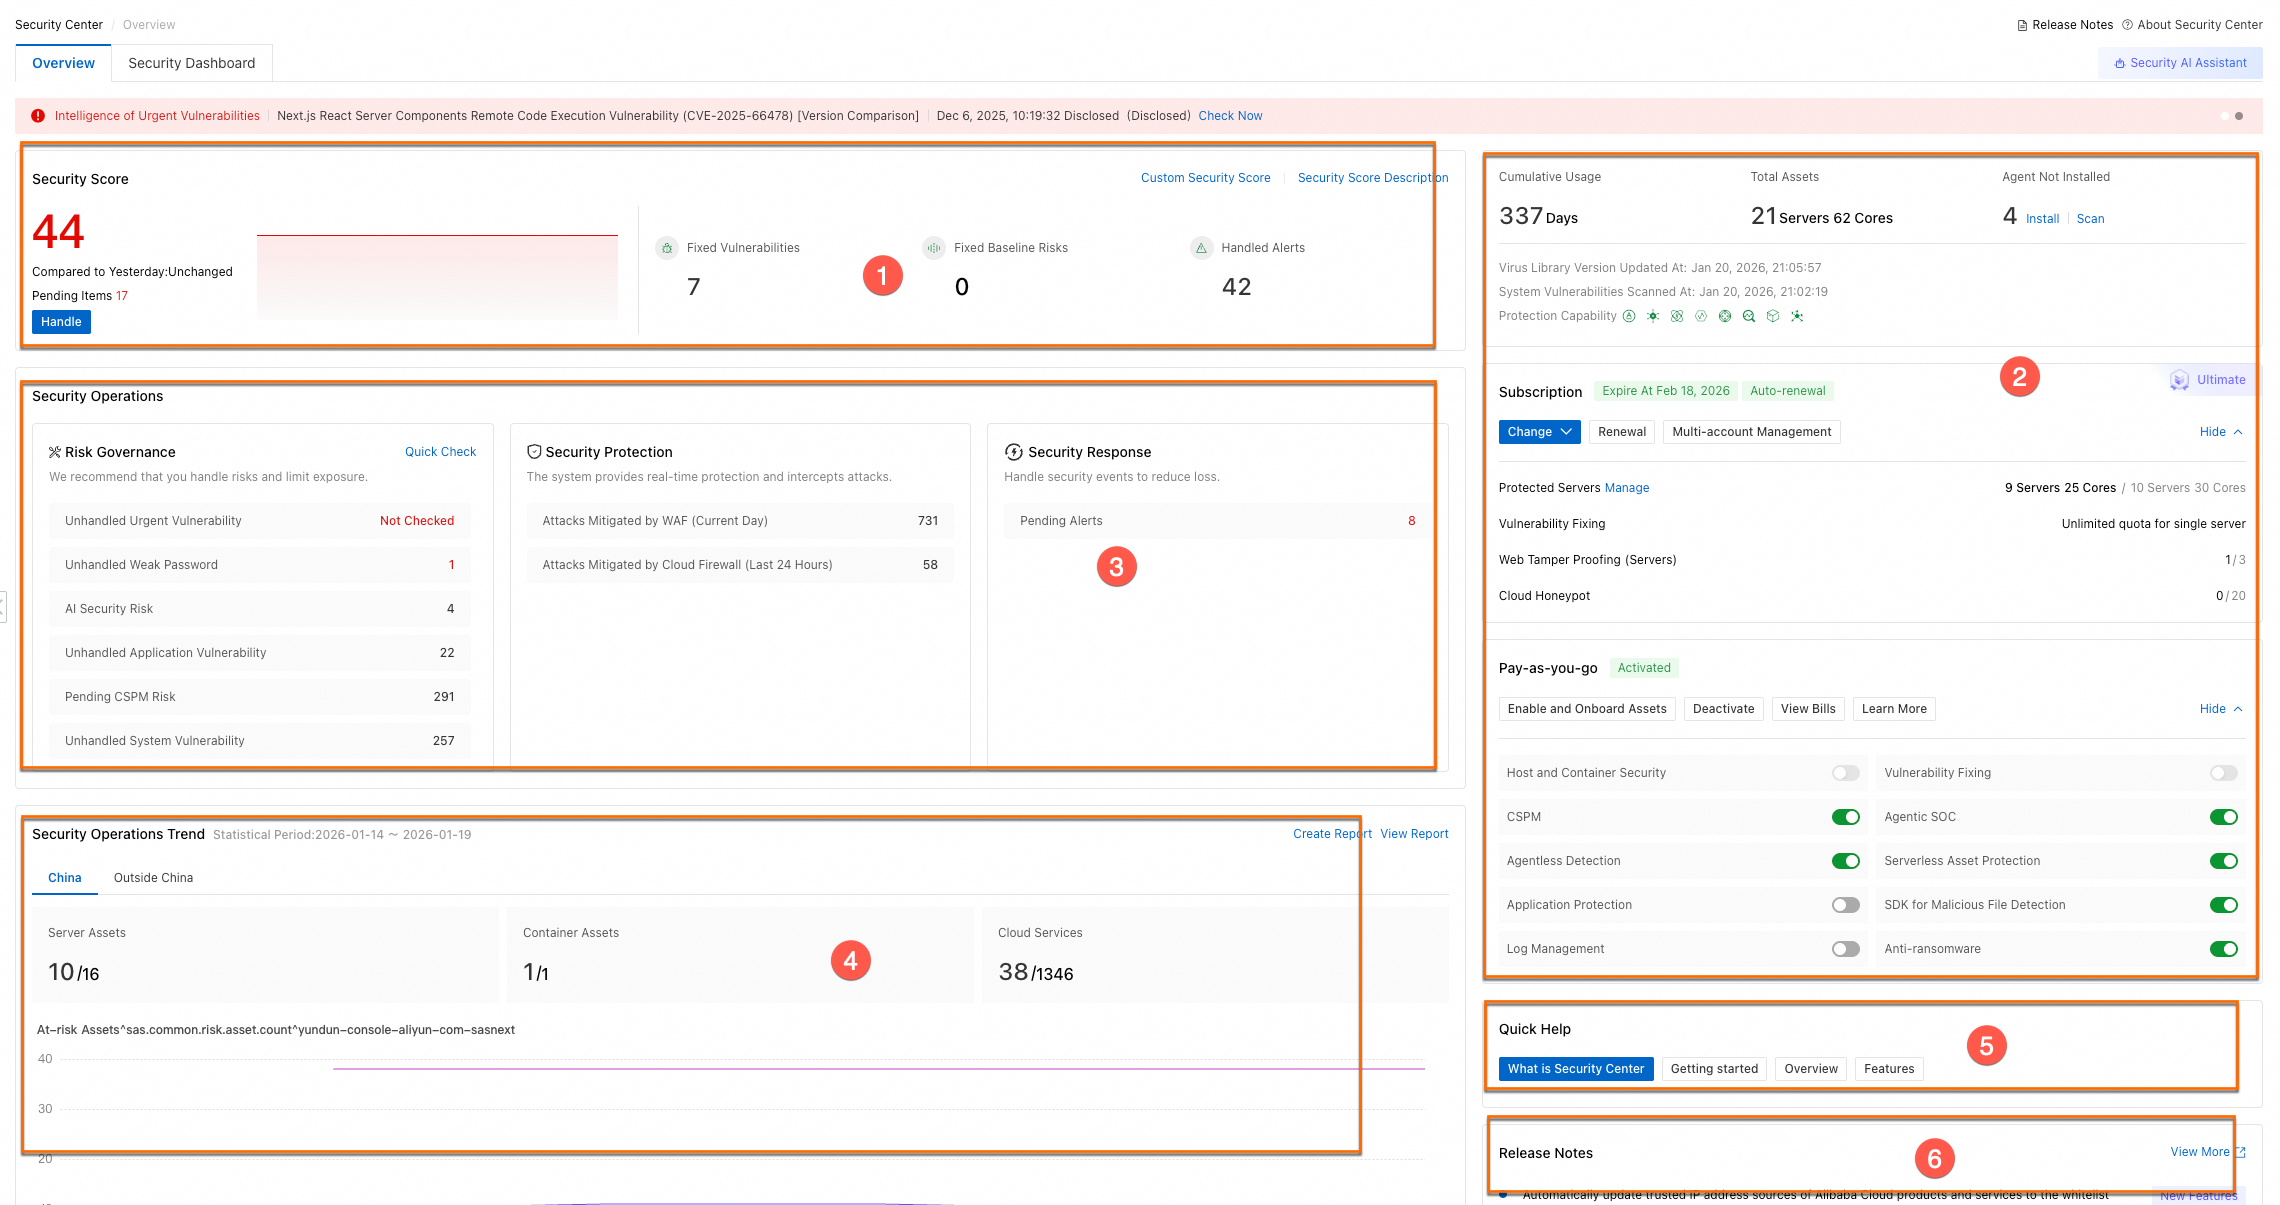
Security Score (① dans l'image) |
Affiche votre score de sécurité et les statistiques de gestion, notamment les vulnérabilités corrigées, les risques de référence résolus et les alertes traitées. |
|
|
|
Présentation des informations sur les instances (② dans l'image) |
Affiche l'édition, la configuration, la date d'expiration et les statistiques des ressources protégées pour votre service basé sur un abonnement, ainsi que l'état du service au paiement à l'utilisation. Remarque
Les informations affichées peuvent varier selon l'édition de Security Center. L'interface utilisateur réelle fait foi. |
|
|
|
Security Operations (③ dans l'image) |
Risk Governance |
Affiche les données relatives aux risques de sécurité, notamment les vulnérabilités urgentes, applicatives et système ; les mots de passe faibles ; les risques de référence des services cloud et des hôtes ; ainsi que les risques liés aux API et à la sécurité des données. Fournit également des rappels concernant les produits de sécurité mal connectés, les configurations des fonctionnalités clés et les services arrivant à expiration. Remarque
Les fonctionnalités de détection peuvent varier selon l'édition de Security Center. L'interface utilisateur réelle fait foi. |
Remarque
Traitez rapidement les alertes de sécurité conformément à la documentation de Security Center. |
|
Security Protection |
Indique le nombre d'attaques bloquées en temps réel par le nettoyage DDoS, le Web Application Firewall (WAF), Cloud Firewall, la protection des hôtes de Security Center et ID Verification. |
Cliquez sur le nombre dans chaque section, sélectionnez un élément de risque spécifique, puis cliquez sur Handle Now. |
|
|
Security Response |
Affiche les événements d'alerte urgents, les rappels et les alertes suspectes non traités. Traitez ces alertes rapidement afin de minimiser les pertes potentielles. |
Cliquez sur le nombre dans la section Pending Alerts, sélectionnez un élément de risque spécifique, puis cliquez sur Handle Now. Évaluer et traiter les alertes de sécurité. |
|
|
Security Operations Trend (④ dans l'image) |
Affiche les données de tendance pour les ressources hôtes, les ressources de conteneurs, les services cloud et les ressources à risque au fil du temps. |
Dans le coin supérieur droit de la section Security operation trend, cliquez sur Create Report ou View Report pour accéder à la page des rapports de sécurité. Rapports de sécurité. |
|
|
Quick Help (⑤ dans l'image) |
Fournit des liens rapides vers les informations et ressources clés de Security Center. |
Les liens incluent les éléments suivants : |
|
|
Release Notes (⑥ dans l'image) |
Affiche les optimisations récentes des fonctionnalités, les versions et les mises à jour des capacités. |
Cliquez sur View More pour accéder à la page Product News. |
|
 et cliquer sur Scale Out pour acheter davantage de stockage pour la protection anti-ransomware ou l'analyse des journaux.
 pour activer ou désactiver un service. Rubriques connexes :
Score de sécurité
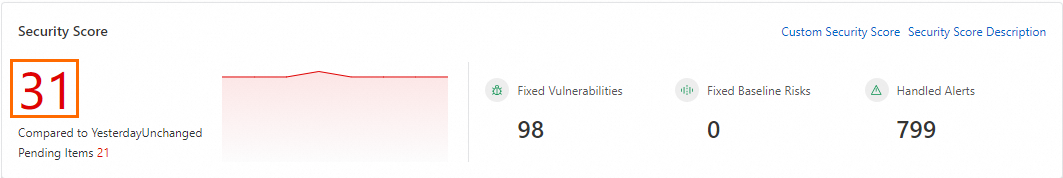
Le score de sécurité est un indice de santé compris entre 0 et 100, calculé dynamiquement à partir de l'état de sécurité en temps réel de vos ressources, y compris les événements d'alerte et les failles de configuration. Un score plus élevé indique une meilleure posture de sécurité.
Améliorer votre score de sécurité
Niveaux de risque : Élevé (inférieur à 69), Moyen (70-84), À risque (85-94), Sécurisé (95-100). Traitez rapidement les alertes de risque pour augmenter votre score.
-
Dans le module Security Score, cliquez sur la valeur du score.
-
Dans le panneau Security Score Details, examinez les éléments spécifiques ayant entraîné une déduction. Cliquez sur Handle Now à côté d'un élément pour afficher les détails et résoudre le risque.
RemarqueLes fonctionnalités de détection peuvent varier selon l'édition de Security Center. L'interface utilisateur réelle fait foi.
Les panneaux Risk Governance, Security Response et Security Protection regroupent tous les éléments nécessitant une action. Vous pouvez également suivre les priorités de traitement des événements dans le score de sécurité pour traiter rapidement les alertes de risque. Les alertes de sécurité en attente sont comptabilisées comme des déductions de score. Une fois qu'une alerte est traitée ou ignorée, elle n'est plus comptabilisée et votre score de sécurité se rétablit après le recalcul du score. Le calcul du score est différé plutôt qu'en temps réel ; actualisez donc la page ultérieurement pour voir le score mis à jour. Chaque élément de risque dans le rapport hebdomadaire de sécurité correspond à un événement d'alerte et peut ne correspondre qu'à une seule alerte, telle qu'une
unusual logon. Si vous confirmez que la connexion a été effectuée par vous-même, vous pouvez ignorer l'alerte. Le rapport hebdomadaire peut également répertorier des alertes historiques déjà traitées pendant la période statistique, et ces alertes traitées n'affectent pas votre score de sécurité actuel.
Personnaliser votre score de sécurité
Security Center attribue une valeur de déduction par défaut à chaque élément de notation. Personnalisez ces valeurs en fonction de vos priorités métier.
Dans le coin supérieur droit du module Security Score, cliquez sur Custom Security Score.
-
Dans le panneau Custom Security Score, définissez la valeur de déduction pour chaque élément, puis cliquez sur OK.
Les modules de notation incluent Core Feature Configurations, Pending Alerts et Unfixed Vulnerabilities. Le seuil de déduction pour chaque module peut être défini entre 0 et 100, et la somme de tous les seuils de module ne peut pas dépasser 100.
Chaque module contient des éléments de déduction individuels. La valeur de déduction pour chaque élément peut aller de 0 au seuil de déduction du module. La somme des valeurs de déduction pour tous les éléments d'un module ne peut pas dépasser le seuil de ce module.
RemarqueSi vous avez précédemment modifié et enregistré vos paramètres de score de sécurité, le panneau Custom Security Score affichera une option Reset to Default. Cliquez dessus pour restaurer les valeurs de déduction aux valeurs par défaut du système.
FAQ
Pourquoi des risques sont-ils toujours signalés lorsque mon score de sécurité est de 100 ?
Le score de sécurité est calculé dynamiquement à partir des éléments de risque actuellement en attente, y compris les vulnérabilités à corriger, les risques de configuration de la plateforme cloud, les problèmes de vérification de référence et les alertes de sécurité non traitées. Une fois qu'une alerte est traitée ou ignorée, elle n'est plus comptabilisée comme une déduction de score. Par conséquent, le score peut atteindre 100 lorsque tous les éléments de risque en attente sont traités.
Le rapport hebdomadaire de sécurité peut répertorier des alertes historiques déjà traitées pendant la période statistique, et ces alertes traitées n'affectent pas votre score de sécurité actuel. De plus, le recalcul du score est différé plutôt qu'en temps réel, de sorte que le score ne change pas immédiatement après le traitement d'une alerte. Actualisez la page Overview ultérieurement pour voir le score mis à jour.
Priorité de traitement des événements
Le tableau suivant répertorie les priorités de traitement des événements qui affectent votre score de sécurité (1 = priorité la plus élevée).
|
Priorité |
Événement |
|
1 |
Les fonctionnalités clés sont configurées ou activées, notamment :
|
|
2 |
Traiter les événements de fuite de paires AccessKey. |
|
3 |
Remédier aux risques de configuration de la plateforme cloud. |
|
4 |
Remédier aux problèmes de vérification de référence. |
|
5 |
Traiter les alertes de sécurité. |
|
6 |
Corriger les vulnérabilités. |
Niveau d'attention des vulnérabilités et score de sécurité
Pour vous concentrer sur les vulnérabilités à risque élevé et moyen et exclure celles à faible risque du calcul du score de sécurité, suivez ces étapes.
Accédez à la page Risk Governance > Vulnerabilities et cliquez sur Vulnerability Settings dans le coin supérieur droit. Dans le panneau Vulnerability Settings, définissez le Vulnerability Scan Level. Analyser les vulnérabilités.
Une vulnérabilité de risque moyen non corrigée affecte-t-elle mon score de sécurité ?
Oui. Les vulnérabilités de risque moyen non corrigées affectent votre score de sécurité. Le module de déduction pour les vulnérabilités non résolues (déduction maximale : 20 points) déduit des points par catégorie de vulnérabilité — vulnérabilités CMS, vulnérabilités Windows, vulnérabilités Linux/CVE et vulnérabilités d'urgence — quel que soit le niveau de risque. Dès qu'une analyse de vulnérabilité détecte une vulnérabilité de risque moyen, elle est comptabilisée dans la déduction, et le fait de la laisser non corrigée abaisse votre score de sécurité.
Le montant exact déduit dépend du seuil de déduction que vous configurez dans Custom Security Score. Vous pouvez également ajuster le niveau d'analyse des vulnérabilités sur la page des paramètres de vulnérabilité décrite dans l'entrée FAQ précédente (Niveau d'attention des vulnérabilités et score de sécurité) et décocher l'option de risque moyen pour exclure les vulnérabilités de risque moyen de l'analyse et du calcul du score.
Niveau d'attention des références et score de sécurité
Pour vous concentrer sur les références à risque élevé et moyen et exclure celles à faible risque du calcul du score de sécurité, suivez ces étapes.
Accédez à la page et cliquez sur Policy Management dans le coin supérieur droit. Dans l'onglet , sélectionnez le Baseline Check Level. Vérifications de référence.