Ce tutoriel explique comment utiliser deux appareils Smart Access Gateway (SAG) en mode inline et configurer le routage dynamique basé sur OSPF pour connecter votre siège social sur site à Alibaba Cloud.
Informations générales
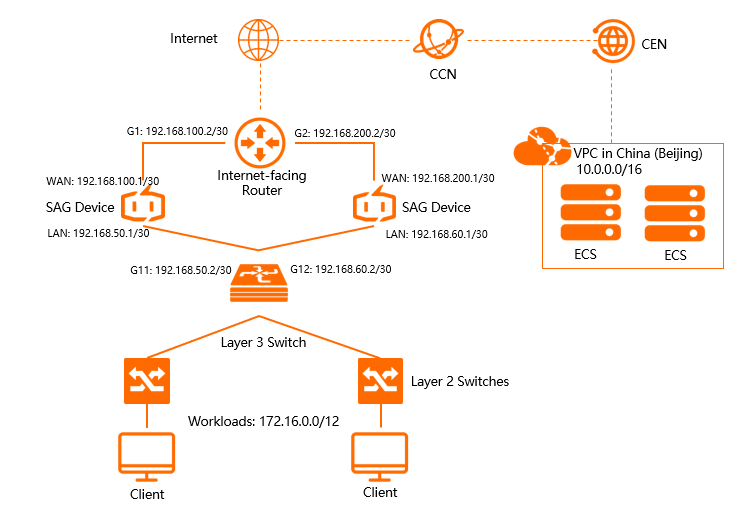
Ce tutoriel s'appuie sur l'architecture réseau sur site illustrée dans la figure suivante. Un commutateur de couche 3 est connecté à deux commutateurs de couche 2. Les clients et les serveurs sur site se connectent via les commutateurs de couche 2. Deux appareils Smart Access Gateway (SAG) sont connectés directement au commutateur de couche 3 et assurent la redondance pour connecter le réseau sur site à Alibaba Cloud.
Prérequis
Vous avez créé un Virtual Private Cloud (VPC) dans la région Chine (Pékin). Pour plus d'informations, consultez la rubrique Créer et gérer un VPC.
Vous avez créé une instance Cloud Enterprise Network (CEN) et attaché le VPC de la région Chine (Pékin) à cette instance CEN. Pour plus d'informations, consultez la rubrique Créer une instance CEN.
Planification du réseau
Le tableau suivant répertorie les blocs CIDR d'exemple utilisés dans ce scénario. Si vous souhaitez utiliser vos propres blocs CIDR, assurez-vous que les blocs CIDR des réseaux communicants ne se chevauchent pas.
|
Élément |
Adresse IP |
|
Bloc CIDR du VPC en Chine (Pékin) |
10.0.0.0/16 |
|
Adresse du routeur orienté Internet |
Port G1 : 192.168.100.2/30 |
|
Port G2 : 192.168.200.2/30 |
|
|
Smart Access Gateway 1 |
|
|
Smart Access Gateway 2 |
|
|
Commutateur de couche 3 |
|
|
Réseau sur site |
172.16.0.0/12 |
Étape 1 : Acheter des appareils SAG
Après avoir acheté les appareils sur la console SAG, Alibaba Cloud vous les expédie et crée une instance SAG pour vous permettre de gérer vos configurations réseau.
Connectez-vous à la console SAG.
Dans le volet de navigation de gauche, cliquez sur SAG.
Sur la page SAG, choisissez .
-
Configurez l'appareil SAG et cliquez sur Buy Now.
Region : Sélectionnez la zone où les appareils SAG seront utilisés. Dans cet exemple, Mainland China est sélectionné.
Instance Type : Sélectionnez le modèle de l'appareil SAG. Cet exemple utilise SAG-1000.
Have SAG Hardware : Indique si vous possédez déjà du matériel SAG. Dans cet exemple, No est sélectionné.
Version : L'édition de l'appareil. Cet exemple utilise l'édition Standard Edition par défaut.
Quantity : Le nombre d'appareils à acheter. Dans cet exemple, sélectionnez 2.
Region : La zone pour l'abonnement à la bande passante. Elle doit correspondre à la zone d'utilisation de l'appareil et ne peut pas être modifiée.
-
Instance Name : Le nom de l'instance SAG.
Le nom doit comporter entre 2 et 128 caractères, commencer par une lettre ou un caractère chinois, et peut contenir des chiffres, des points (.), des traits d'union (-) et des traits de soulignement (_).
Peak Bandwidth : Sélectionnez la bande passante de pointe. Cet exemple utilise 30 Mbps.
Subscription Period : Sélectionnez la durée de l'abonnement.
Confirmez les informations de commande et cliquez sur Confirm Purchase.
Dans la boîte de dialogue Receiving Address, saisissez l'adresse de livraison des appareils passerelle et cliquez sur Buy Now.
Sur la page Pay Now, sélectionnez un mode de paiement et effectuez le paiement.
-
Vérifiez si la commande a été passée sur la page Smart Access Gateway. Les appareils SAG seront expédiés sous deux jours ouvrables après la passation de la commande. Pour consulter les mises à jour de l'expédition, procédez comme suit :
Sur la page Smart Access Gateway, recherchez l'instance SAG cible.
Dans la colonne Operation, cliquez sur l'icône
 et sélectionnez View Shipping Update.
Dans le panneau Order Updates, consultez les mises à jour de l'expédition.
Une fois la commande passée avec succès, le statut de l'instance SAG passe à En attente d'expédition.
Étape 2 : Activer et associer les appareils SAG
Après avoir reçu les appareils passerelle, vérifiez que tous les accessoires sont inclus. Pour plus d'informations, consultez la rubrique Spécifications de l'appareil SAG-1000.
Connectez-vous à la console SAG.
Sur la page SAG, recherchez l'ID de l'instance que vous souhaitez gérer.
Dans la colonne Operation, cliquez sur Activate.
-
Cliquez sur l'ID de l'instance. Sur la page des détails de l'instance, cliquez sur l'onglet Device Settings et saisissez le numéro de série (SN) de l'appareil SAG.
Sélectionnez un Type de matériel, saisissez le SN, puis cliquez sur Ajouter un appareil.
Cliquez sur Add Device.
Répétez ces étapes pour associer le deuxième appareil SAG à l'instance.
Étape 3 : Connecter les appareils SAG
Après avoir activé et associé les appareils SAG, vous devez les connecter à votre réseau sur site.
Avant de commencer, assurez-vous que les appareils passerelle sont allumés, disposent d'un signal 4G stable et sont connectés à Alibaba Cloud. Cette section utilise SAG 1 comme exemple. Effectuez les mêmes étapes pour configurer SAG 2 en fonction de votre plan réseau.
Connectez-vous à la console SAG.
Sur la page SAG, recherchez l'ID de l'instance de passerelle que vous souhaitez gérer.
Sur la page des détails de l'instance, cliquez sur l'onglet Device Settings et sélectionnez l'appareil actif que vous souhaitez gérer.
Dans le volet de navigation de gauche, cliquez sur Assign Port Roles.
-
Sur la page Assign Port Roles, recherchez le port que vous souhaitez gérer, cliquez sur Modify dans la colonne Operation pour modifier le rôle du port, puis cliquez sur OK.
Dans ce scénario, le réseau sur site utilise un port WAN (port 5) et un port LAN (port 4). Pour plus d'informations, consultez la rubrique Attribuer des rôles de port.
Utilisez un câble Ethernet pour connecter le port WAN (port 5) de l'appareil SAG au port G1 du routeur orienté Internet.
Utilisez un câble Ethernet pour connecter le port LAN (port 4) de l'appareil SAG au port G11 du commutateur de couche 3.
Étape 4 : Configurer les ports
Après avoir connecté les appareils passerelle, vous pouvez configurer leurs ports sur la console SAG.
Cette section utilise SAG 1 comme exemple. Effectuez les mêmes étapes pour configurer les ports de SAG 2 en fonction de votre plan réseau.
Connectez-vous à la console SAG.
Sur la page Smart Access Gateway, cliquez sur l'ID de l'instance de passerelle que vous souhaitez gérer.
Sur la page des détails de l'instance, cliquez sur l'onglet Device Settings.
Dans le volet de navigation de gauche, cliquez sur Manage LAN Ports.
Dans la section LAN (Port 4) , cliquez sur Edit .
-
Dans la boîte de dialogue Configure LAN (Port 4) , configurez le port selon les informations suivantes et cliquez sur OK .
Link Type : Sélectionnez static IP .
Interface address : Saisissez 192.168.50.1.
Mask address : Saisissez 255.255.255.252.
Dans le volet de navigation de gauche, cliquez sur Manage WAN Ports.
Dans la section WAN (Port 5), cliquez sur Edit.
-
Dans la boîte de dialogue Configure WAN (Port 5), configurez le port selon les informations suivantes et cliquez sur OK.
Connection Type : Sélectionnez Static IP.
IP Address : Saisissez 192.168.100.1.
Mask : Saisissez 255.255.255.252.
-
Gateway : Saisissez 192.168.100.2.
RemarqueAprès avoir configuré la passerelle, l'appareil SAG ajoute une route par défaut.
Étape 5 : Configurer le routage dynamique OSPF
Vous pouvez configurer le protocole de routage dynamique OSPF pour les appareils sur la console SAG.
Cette section utilise SAG 1 comme exemple. Effectuez les mêmes étapes pour configurer le protocole de routage dynamique OSPF pour SAG 2 en fonction de votre plan réseau.
Connectez-vous à la console SAG.
Sur la page Smart Access Gateway, cliquez sur l'ID de l'instance de passerelle que vous souhaitez gérer.
Sur la page des détails de l'instance, cliquez sur l'onglet Device Settings.
Dans le volet de navigation de gauche, cliquez sur Manage Routes.
Dans la section OSPF Protocol Settings, cliquez sur Edit.
-
Dans la boîte de dialogue Configure OSPF Protocol, saisissez les informations d'adresse IP planifiées et cliquez sur OK.
Paramètre
Description
ID de zone
L'ID de zone de l'appareil.
ID de zone de l'appareil actif : 1
ID de zone de l'appareil de secours : 1
Délai Hello
Définissez le délai Hello à 3 secondes pour les deux appareils.
Délai mort
Définissez le délai mort à 10 secondes pour les deux appareils.
Authentication Type
Sélectionnez Aucune authentification pour les deux appareils.
ID du routeur
L'ID du routeur de l'appareil.
ID du routeur de l'appareil actif : 192.168.100.1
ID du routeur de l'appareil de secours : 192.168.200.1
Type de zone
Le type de zone. La valeur par défaut est NSSA.
Dans la section Dynamic Routing Settings, sélectionnez Enable OSPF Protocol.
Pour Port 4 (LAN), cliquez sur Edit dans la colonne Operation, sélectionnez Enable OSPF, puis cliquez sur OK.
Étape 6 : Configurer le commutateur de couche 3 et le routeur orienté Internet
Les commandes de configuration des commutateurs varient selon le fournisseur. Pour les commandes spécifiques, consultez la documentation de votre commutateur. Cette section utilise un commutateur et un routeur Cisco comme exemple.
-
Configuration du commutateur
-
Configurez les adresses IP des ports et les paramètres OSPF.
RemarquePour un appareil SAG utilisant OSPF, le type de réseau de l'interface OSPF doit être défini sur point-à-point (P2P). Sinon, les routes ne sont pas calculées correctement.
interface GigabitEthernet 0/11 no switchport ip ospf network point-to-point # The network type must be P2P. ip ospf hello-interval 3 ip ospf dead-interval 10 ip address 192.168.50.2 255.255.255.252 # The IP address of the switch port connected to SAG 1. interface GigabitEthernet 0/12 no switchport ip address 192.168.60.2 255.255.255.252 # The IP address of the switch port connected to SAG 2. ip ospf network point-to-point # The network type must be P2P. ip ospf dead-interval 10 ip ospf hello-interval 3 ! -
Configurez l'adresse loopback et les informations d'annonce de route du commutateur.
RemarqueOSPF doit être configuré en tant que zone NSSA (Not-So-Stubby Area), qui génère et annonce automatiquement une route par défaut vers les appareils SAG.
interface Loopback 0
ip address 192.168.100.3 255.255.255.255# The loopback address of the switch.
!
router ospf 1
router-id 192.168.100.3 # The router ID of the switch.
network 172.16.0.0 0.15.255.255 area 0# The CIDR block of the on-premises servers.
network 192.168.50.0 0.0.0.4 area 1 # The CIDR block of the switch interface connected to SAG 1.
network 192.168.100.3 0.0.0.0 area 0# The loopback address of the switch.
network 192.168.60.0 0.0.0.4 area 1       # The CIDR block of the switch interface connected to SAG 2.
 area 1 nssa default-information-originate no-summary
!
-
-
Configuration des routes sur le routeur orienté Internet
Configure static routes
ip route 192.168.100.1 255.255.255.252  192.168.100.2  # The route from the Internet-facing router to SAG 1.
ip route 192.168.200.1 255.255.255.252  192.168.200.2  # The route from the Internet-facing router to SAG 2.
Étape 7 : Configurer les connexions réseau
Après avoir configuré les appareils passerelle, configurez les connexions réseau pour connecter votre réseau sur site à Alibaba Cloud.
-
Créez une instance Cloud Connect Network (CCN).
Connectez-vous à la console SAG.
Dans le volet de navigation de gauche, cliquez sur CCN.
Sur la page CCN, cliquez sur Create CCN Instance.
-
Sur la page Create CCN Instance, saisissez un nom pour l'instance CCN et cliquez sur OK.
Le nom doit comporter entre 2 et 100 caractères, commencer par une lettre ou un caractère chinois, et peut contenir des chiffres, des traits de soulignement (_) et des traits d'union (-). Une fois l'instance créée, elle apparaît dans la liste des instances CCN. Cliquez sur Associer CEN dans la colonne Actions pour l'associer à une instance CEN.
-
Configurez les connexions réseau.
Connectez-vous à la console SAG.
Sur la page Smart Access Gateway, cliquez sur l'ID de l'instance que vous souhaitez configurer, ou cliquez sur Network Configuration dans la colonne Operation.
Sur l'onglet Method to Synchronize with On-premises Routes, sélectionnez Dynamic Routing.
Sur l'onglet Network Instance Details, cliquez sur Add Network, sélectionnez une instance CCN et une instance réseau, puis cliquez sur OK.
-
Associez l'instance CCN à une instance CEN.
Connectez-vous à la console SAG.
Dans le volet de navigation de gauche, cliquez sur CCN.
Recherchez l'instance CCN que vous souhaitez associer et cliquez sur Bind CEN Instance dans la colonne Operation.
-
Dans le panneau Bind CEN Instance, sélectionnez l'instance CEN à associer et cliquez sur OK.
Après avoir associé l'instance CEN, les appareils SAG de l'instance CCN peuvent communiquer avec les instances réseau, telles que les VPC ou les routeurs de bordure virtuelle (VBR), qui sont attachées à l'instance CEN.
-
Configurez les groupes de sécurité.
Connectez-vous à la console ECS.
Dans le volet de navigation de gauche, choisissez .
Sur la page security groups, recherchez le groupe de sécurité que vous souhaitez gérer et cliquez sur Configure Rules dans la colonne Actions.
Sur l'onglet Inbound rules , cliquez sur Add Manually.
Ajoutez une règle de groupe de sécurité pour autoriser l'accès depuis le réseau sur site. Pour plus d'informations, consultez la rubrique Ajouter une règle de groupe de sécurité.
Étape 8 : Tester la connectivité
Une fois les configurations terminées, testez la connectivité en accédant aux ressources cloud déployées dans le VPC connecté depuis un client de votre réseau sur site.