Cette rubrique présente les erreurs de configuration courantes liées aux listes d'autorisation ainsi que les questions fréquemment posées pour ApsaraDB RDS for PostgreSQL.
Les modifications apportées à la liste d'autorisation prennent environ 1 minute pour être effectives. Si vous avez mis à jour votre liste d'autorisation mais que la connexion échoue toujours, patientez quelques instants et réessayez avant d'approfondir vos investigations.
Dépannage
Vérifiez les causes courantes suivantes :
| Symptôme | Cause | Solution |
|---|---|---|
| Aucun appareil ne peut se connecter et la seule liste d'autorisation est celle par défaut | La liste d'autorisation d'adresses IP par défaut contient uniquement 127.0.0.1, ce qui bloque tout accès externe | Ajoutez les adresses IP des appareils nécessitant un accès à une liste d'autorisation d'adresses IP |
Vous avez ajouté 0.0.0.0 lors d'un test de connectivité, mais l'entrée est rejetée | 0.0.0.0 est un format invalide | Remplacez-le par le bloc CIDR 0.0.0.0/0Avertissement
|
| Les adresses IP publiques figurant dans la liste d'autorisation ne sont pas accessibles | Les adresses IP publiques peuvent changer dynamiquement, ou l'outil utilisé pour rechercher l'adresse IP a renvoyé un résultat imprécis | Consultez la section Comment afficher l'adresse IP locale d'une instance RDS PostgreSQL |
| Les adresses IP figurent dans une liste d'autorisation améliorée, mais les connexions échouent toujours | En mode de liste d'autorisation améliorée, ApsaraDB RDS sépare les listes d'autorisation du réseau classique et du VPC (Virtual Private Cloud). Une adresse IP ajoutée à une liste d'autorisation de type VPC ne peut se connecter que via un VPC. | Ajoutez l'adresse IP à la liste d'autorisation dont le type de réseau correspond au réseau utilisé par l'appareil de connexion 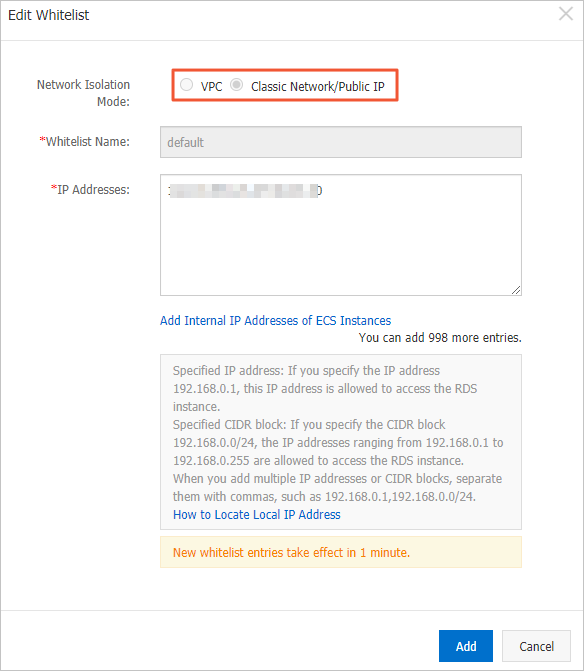 |
FAQ
Puis-je utiliser simultanément des listes d'autorisation d'adresses IP et des groupes de sécurité ?
Oui. Toutes les adresses IP présentes dans les listes d'autorisation configurées et toutes les instances ECS incluses dans les groupes de sécurité configurés bénéficient d'un accès. Ces deux mécanismes fonctionnent conjointement.
Combien de temps faut-il pour qu'une modification de la liste d'autorisation prenne effet ?
Environ 1 minute.
Que sont les listes d'autorisation ali_dms_group et hdm_security_ips ?
Lorsque vous vous connectez à votre instance RDS depuis Data Management (DMS) ou Database Autonomy Service (DAS), le système crée automatiquement des listes d'autorisation d'adresses IP pour ces services après votre autorisation. La liste ali_dms_group est créée pour DMS et la liste hdm_security_ips est créée pour DAS.
Ne modifiez ni ne supprimez aucune de ces listes d'autorisation, car cela empêcherait DMS ou DAS de se connecter à votre instance. Aucun de ces services ne lit ni ne modifie vos données métier.
Pour les instances RDS créées après décembre 2020, la liste hdm_security_ips est masquée dans la console afin d'éviter toute modification accidentelle.

Le serveur que je dois ajouter à la liste d'autorisation possède une adresse IP dynamique. Que dois-je faire ?
Dans les scénarios impliquant des adresses IP dynamiques, privilégiez l'authentification par identité plutôt que les listes d'autorisation d'adresses IP lorsque cela est possible. Si vous devez absolument utiliser des listes d'autorisation, optez pour l'une des approches suivantes :
DNS dynamique : utilisez un service DNS dynamique pour mapper votre adresse IP dynamique vers un nom de domaine, puis ajoutez le nom de domaine ou son adresse IP résolue à la liste d'autorisation.
Proxy inverse ou équilibreur de charge : acheminez toutes les requêtes applicatives via un proxy inverse ou un équilibreur de charge disposant d'une adresse IP fixe, et n'ajoutez que cette adresse IP fixe à la liste d'autorisation.
Blocs CIDR ou mises à jour planifiées : si les adresses IP changent au sein d'une plage connue — par exemple, les adresses haut débit domestiques attribuées par un fournisseur d'accès Internet (FAI) — ajoutez le bloc CIDR couvrant cette plage (par exemple,
192.168.0.0/16couvre toutes les adresses de la plage192.168.x.x). Vous pouvez également mettre à jour régulièrement la liste d'autorisation au fur et à mesure que les adresses changent.