La fonctionnalité de base de données toujours confidentielle pour ApsaraDB RDS for MySQL utilise le calcul confidentiel pour chiffrer les données sensibles tout au long de leur cycle de vie, en conformité avec les réglementations sur la protection des données. Les fournisseurs de plateformes cloud, les utilisateurs non autorisés, les administrateurs de bases de données (DBA), les développeurs et le personnel d'exploitation et de maintenance ne peuvent pas accéder aux données en clair. Pour comparer les approches de chiffrement, consultez Comparaison des technologies de chiffrement de base de données.
Fonctionnement
La base de données toujours confidentielle prend en charge toutes les opérations de base de données sur les données chiffrées, y compris les transactions, les requêtes et l'analyse. Le traitement des données s'effectue à l'intérieur d'une enclave sécurisée, comme une application ou une base de données. En dehors de l'enclave, les données restent chiffrées. Les résultats des requêtes sont chiffrés avant leur renvoi.
Cette approche protège contre les menaces externes et internes. Elle assure la confidentialité des données tout au long de leur cycle de vie dans le cloud.
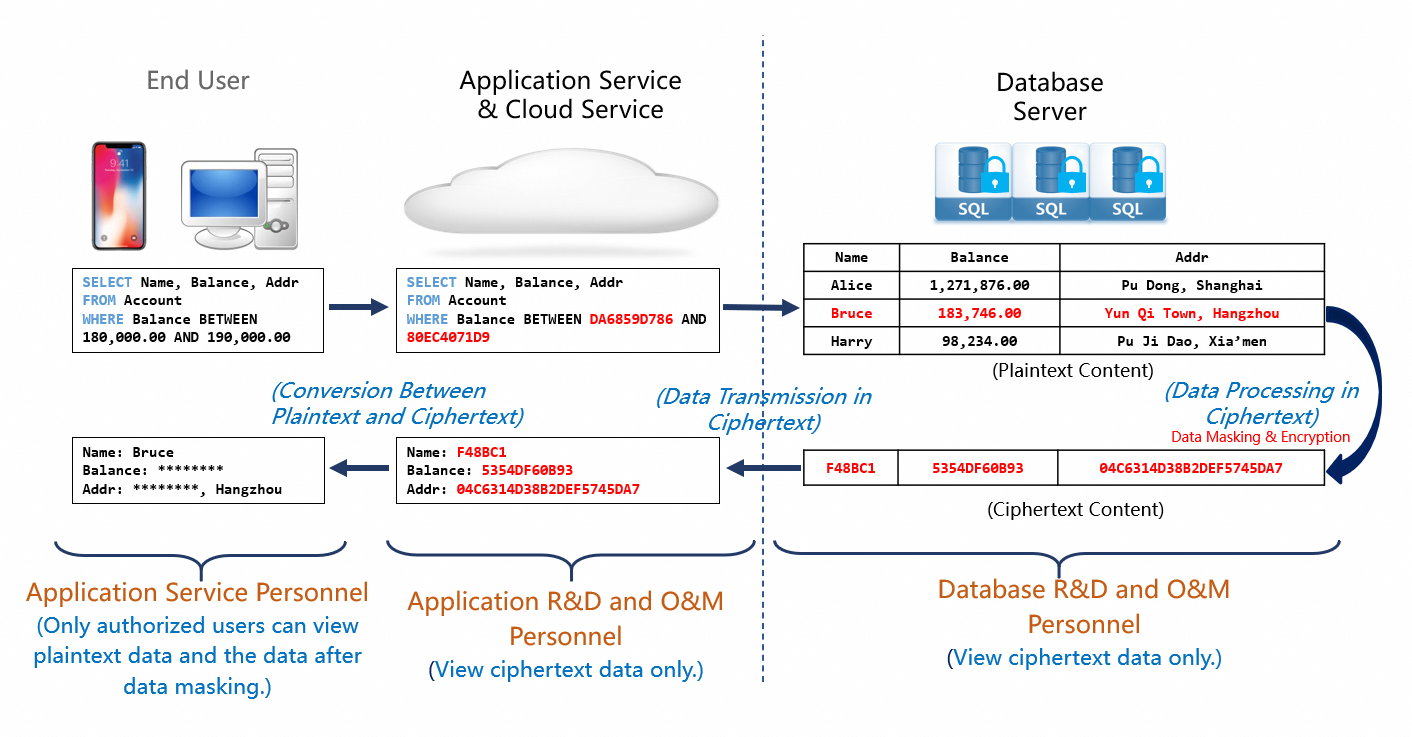
Prévention des fuites de données dans le cloud
La base de données toujours confidentielle chiffre les données protégées figurant dans les résultats des requêtes. Même en cas de divulgation des identifiants du compte, les données restent confidentielles.
Pour obtenir un chiffrement multicouche, combinez la base de données toujours confidentielle avec l'une des fonctionnalités de chiffrement de disque suivantes :
Chiffrement de disque cloud (recommandé). Pour plus de détails, consultez Utiliser la fonctionnalité de chiffrement de disque cloud.
Transparent Data Encryption (TDE). Pour plus de détails, consultez Configurer TDE.
Le chiffrement de disque cloud et TDE offrent tous deux des capacités de chiffrement de disque. Combinez-les avec la base de données toujours confidentielle selon vos besoins métier.
Cas d'utilisation
La base de données toujours confidentielle offre des capacités de sécurité natives pour protéger la confidentialité des données au niveau architectural. Elle garantit la stabilité, les performances élevées et la rentabilité de votre système de base de données.
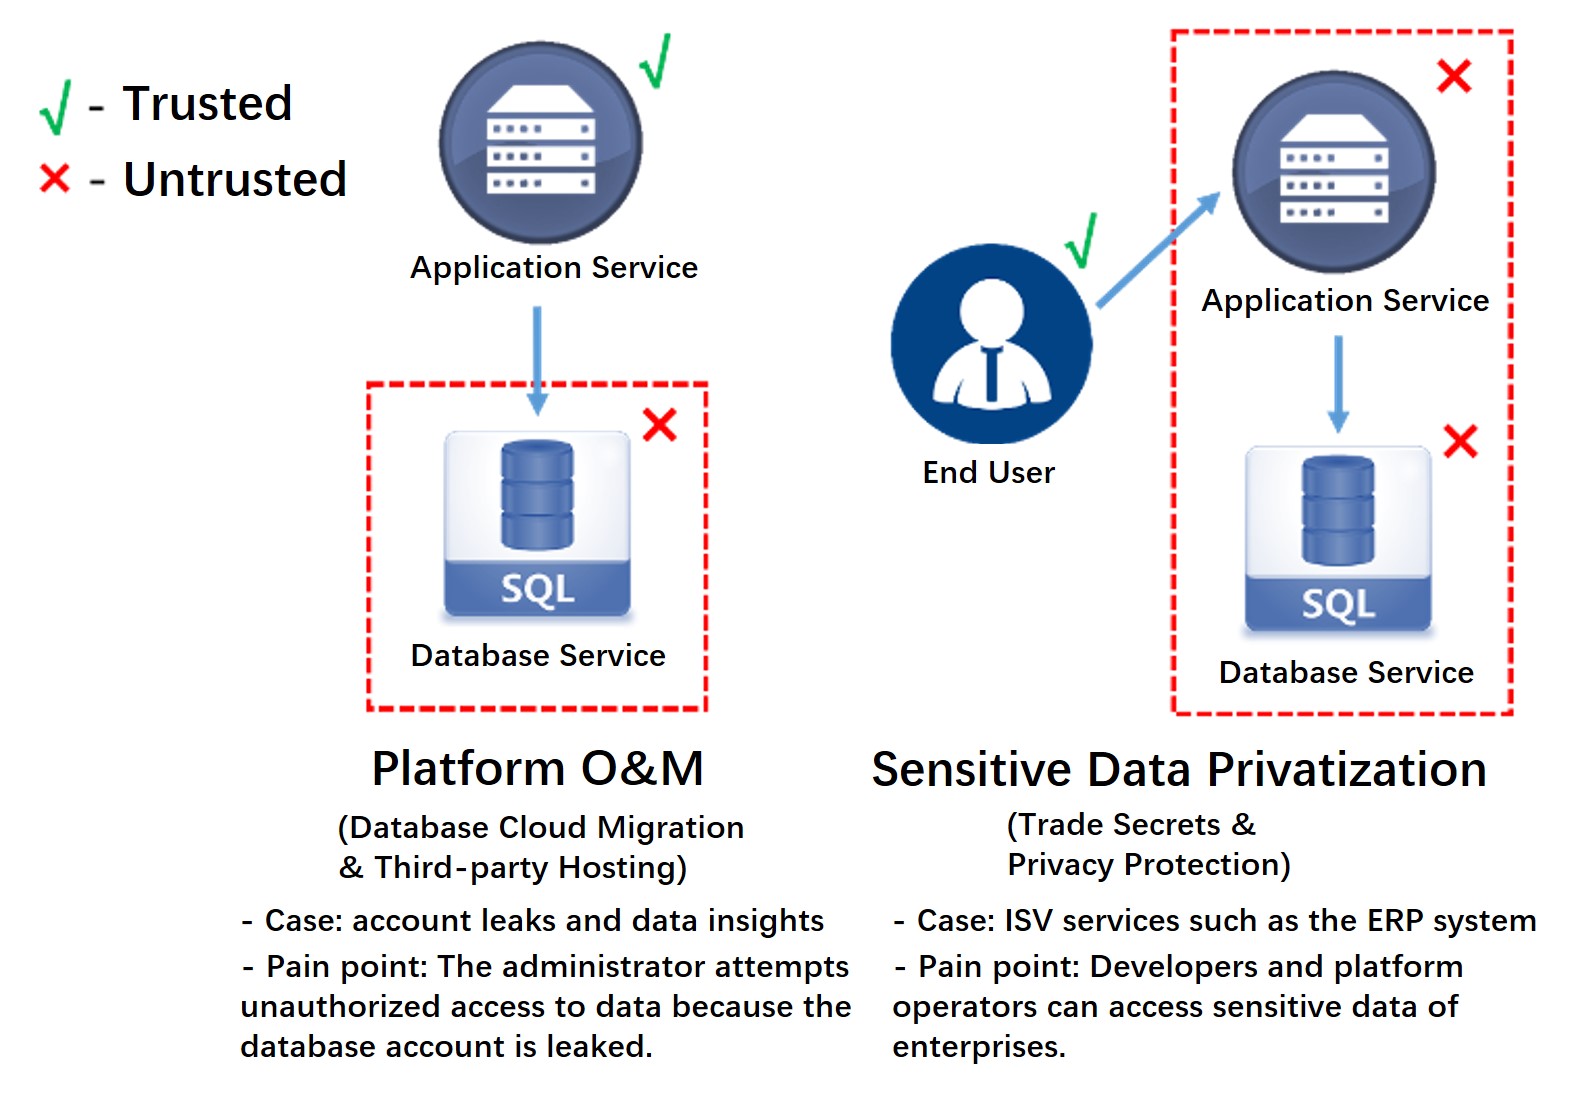
Exploitation et maintenance de la plateforme
Protège les services de base de données dans des environnements non fiables, tels que les plateformes tierces. Les propriétaires des données sont généralement des fournisseurs de services d'application. Ils souhaitent empêcher les fournisseurs de services de base de données et leur personnel d'exploitation et de maintenance d'accéder aux données d'application, tout en assurant le fonctionnement normal de la base de données.
Exemples :
Migration d'une base de données vers le cloud. La base de données toujours confidentielle empêche les fournisseurs de plateformes cloud non autorisés et le personnel d'exploitation et de maintenance d'accéder aux données.
Déploiement d'un système de base de données sur un serveur dans un centre de données pour la connexion aux applications. La base de données toujours confidentielle empêche le personnel d'exploitation et de maintenance non autorisé d'accéder aux données.
Conformité des données protégées
Protège les services d'application dans des environnements non fiables, tels que les plateformes tierces. Dans les applications destinées aux utilisateurs, certaines données, comme les données de santé et financières, appartiennent aux utilisateurs. Ces derniers souhaitent que les services d'application fournissent des capacités de gestion et de traitement des données sans accéder aux données privées en clair.
Exemples :
Les entreprises utilisent des services tiers pour gérer les données commerciales. La base de données toujours confidentielle empêche la divulgation des secrets commerciaux aux fournisseurs de services tiers.
Les fournisseurs de services tiers gèrent des données confidentielles, telles que les informations personnellement identifiables (PII) et les informations génétiques. La base de données toujours confidentielle aide à respecter les exigences de conformité en matière de chiffrement de bout en bout.
Niveaux de sécurité
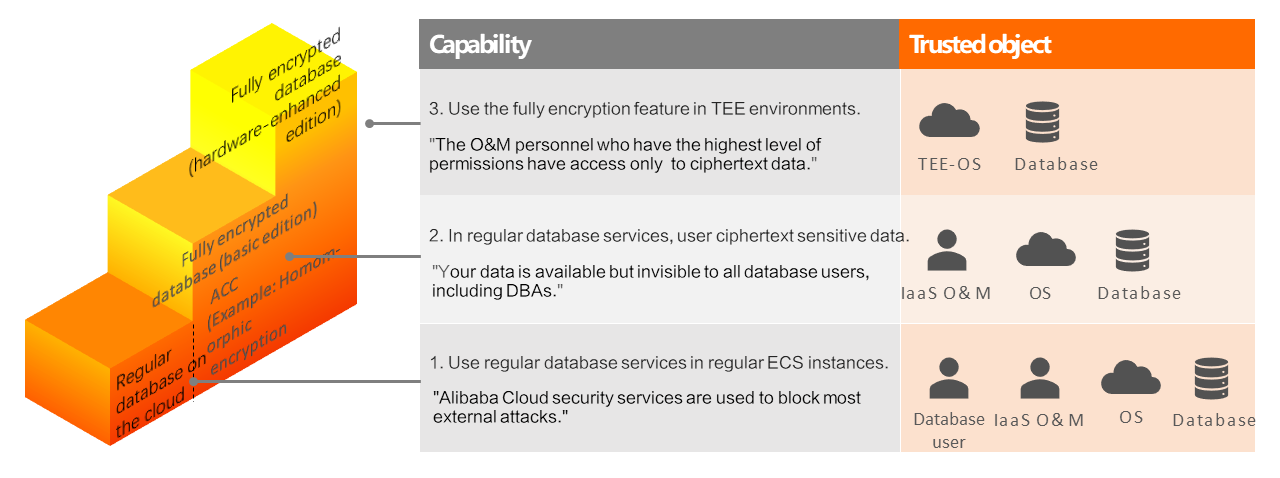
ApsaraDB RDS prévient les menaces de sécurité aux niveaux suivants, classés par ordre croissant de protection :
|
Niveau de sécurité |
Protection |
Exigences de confiance |
Méthode d'isolation |
Disponibilité |
|
Base de données classique sur le cloud |
Bloque la plupart des attaques externes lorsqu'elle est utilisée avec les services de sécurité Alibaba Cloud |
Système d'exploitation, logiciel de base de données, personnel d'exploitation et de maintenance Infrastructure as a Service (IaaS) et utilisateurs de la base de données |
Services de sécurité Alibaba Cloud |
Disponible |
|
Base de données toujours confidentielle (édition Basic) Recommandé |
Les données sont accessibles mais invisibles pour tous les utilisateurs de la base de données, y compris les DBA. Fonctionne avec le module de contrôle d'accès toujours confidentiel pour limiter la capacité des utilisateurs de la base de données à manipuler les données. |
Système d'exploitation, logiciel de base de données et personnel d'exploitation et de maintenance IaaS |
Module de contrôle d'accès toujours confidentiel |
Officiellement publiée pour tous les types d'instance |
|
Base de données toujours confidentielle (édition améliorée par le matériel) |
Utilise les technologies TEE pour permettre aux instances RDS utilisant la base de données toujours confidentielle (édition Basic) de s'exécuter dans des environnements TEE, en isolant toutes les menaces de sécurité externes. |
Système d'exploitation et logiciel de base de données |
Technologies TEE : Intel SGX, Intel TDX, ARM TrustZone, AMD SEV, Hygon CSV et conteneurs confidentiels |
Non officiellement publiée. L'édition basée sur TDX est en cours de développement préliminaire. |
Tous les niveaux de sécurité partagent des fonctionnalités cohérentes et des capacités cryptographiques avancées, notamment le chiffrement entièrement homomorphe (FHE) et le chiffrement préservant les propriétés. La base de données toujours confidentielle (édition Basic) est officiellement publiée pour tous les types d'instance. La base de données toujours confidentielle (édition améliorée par le matériel) n'est pas encore officiellement publiée. La base de données toujours confidentielle (édition améliorée par le matériel) basée sur Intel TDX a achevé sa phase de recherche préliminaire. Pour plus d'informations, demandez un essai. Pour le chiffrement de disque, consultez Transparent Data Encryption (TDE).