Les listes d'autorisation IP contrôlent les adresses IP ou les groupes de sécurité autorisés à accéder à un cluster PolarDB for MySQL. Après la création du cluster, ajoutez les adresses IP de votre environnement local ou de vos instances ECS à la liste d'autorisation du cluster avant d'y accéder.
Précautions
PolarDB ne prend pas en charge l'obtention automatique des adresses IP privées des instances ECS dans les VPC. Saisissez manuellement l'adresse IP privée de l'instance ECS qui doit accéder au cluster PolarDB for MySQL dans la liste d'autorisation.
Vous pouvez configurer à la fois des listes d'autorisation IP et des groupes de sécurité. Les instances ECS figurant dans la liste d'autorisation IP et celles appartenant au groupe de sécurité peuvent toutes deux accéder au cluster PolarDB for MySQL.
-
Les groupes ali_dms_group (liste d'autorisation IP pour DMS), hdm_security_ips (liste d'autorisation IP pour DAS) et dtspolardb (liste d'autorisation IP pour DTS) sont générés automatiquement lors de l'utilisation des services associés. Ne modifiez ni ne supprimez ces groupes afin d'éviter toute incidence sur l'utilisation des services concernés.
ImportantN'ajoutez pas vos adresses IP professionnelles à ces groupes. Sinon, elles risquent d'être écrasées lors des mises à jour des services associés, ce qui perturberait le bon fonctionnement de vos activités.
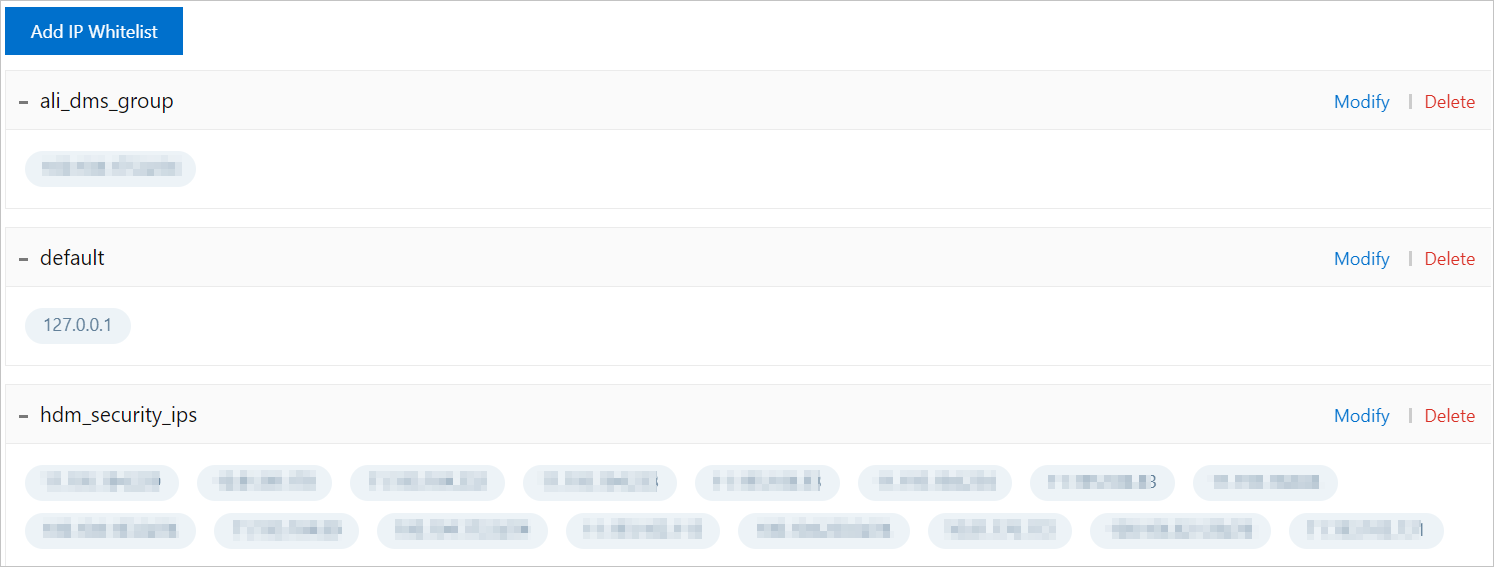
Vous pouvez créer jusqu'à 50 groupes de listes d'autorisation IP, et l'ensemble de ces groupes prend en charge un total cumulé de 1 000 adresses IP ou blocs CIDR.
Scénarios
Les listes d'autorisation IP déterminent quelles adresses IP ou quels groupes de sécurité sont autorisés à accéder à un cluster PolarDB for MySQL. La configuration de ces listes offre un niveau élevé de sécurité d'accès pour votre cluster PolarDB for MySQL. Nous vous recommandons de maintenir régulièrement vos listes d'autorisation. Voici les scénarios courants nécessitant la configuration de listes d'autorisation IP :
-
Si votre instance ECS doit accéder à un cluster PolarDB for MySQL, consultez l'adresse IP de l'instance ECS sur la page Instance Details et ajoutez-la à la liste d'autorisation IP.
RemarqueSi votre instance ECS et le cluster PolarDB for MySQL se trouvent dans le même VPC, saisissez l'adresse IP privée de l'instance ECS ou le bloc CIDR du VPC.
Si votre instance ECS et le cluster PolarDB for MySQL ne se trouvent pas dans le même VPC, saisissez l'adresse IP publique de l'instance ECS ou ajoutez le groupe de sécurité auquel elle appartient. Vous pouvez également migrer l'instance ECS vers le VPC où réside le cluster PolarDB for MySQL, puis saisir l'adresse IP privée de l'instance ECS ou le bloc CIDR du VPC.
Si vos serveurs locaux, ordinateurs ou autres serveurs cloud doivent accéder à un cluster PolarDB, ajoutez leurs adresses IP publiques à la liste d'autorisation IP.
Configurer les listes d'autorisation IP
Connectez-vous à la console PolarDB. Dans le volet de navigation de gauche, cliquez sur Clusters. Sélectionnez la Region où le cluster est déployé, puis cliquez sur l'ID du cluster pour accéder à la page des détails du cluster.
Dans le volet de navigation de gauche, accédez à .
-
Sur la page Cluster Whitelists, cliquez sur Add IP Whitelist pour ajouter un groupe, ou sur Modify pour modifier un groupe de liste d'autorisation existant.
-
Ajouter un groupe de liste d'autorisation IP :
Cliquez sur Add IP Whitelist. Dans la boîte de dialogue Add IP Whitelist, saisissez le nom du groupe et les adresses IP autorisées à accéder au cluster.
-
Configurer un groupe de liste d'autorisation IP :
Cliquez sur Modify à droite du nom du groupe de liste d'autorisation IP cible. Dans la boîte de dialogue Modify Whitelist, saisissez les adresses IP autorisées à accéder au cluster.
Remarque-
Le nom du groupe de liste d'autorisation IP doit respecter les exigences suivantes :
Il peut contenir des lettres minuscules, des chiffres et des traits de soulignement (_).
Il doit commencer par une lettre et se terminer par une lettre ou un chiffre.
Sa longueur doit être comprise entre 2 et 120 caractères.
-
Pour les adresses IP incluses dans la liste d'autorisation :
Saisissez une adresse IP (par exemple
192.168.0.1) ou un bloc CIDR (par exemple192.168.0.0/24).Lorsque des pods d'un cluster Kubernetes (tel qu'ACK) accèdent au cluster, les adresses IP des pods changent lors de la recréation des conteneurs. Configurez le bloc CIDR auquel appartiennent les adresses IP des pods plutôt qu'une adresse IP de pod unique. Par exemple, si les adresses IP des pods se situent dans la plage
172.19.34.x, configurez172.19.34.0/24. Si vous ne connaissez pas le bloc CIDR, vous pouvez configurer172.19.0.0/16. Vous pouvez également associer un groupe de sécurité. Les instances ECS appartenant à ce groupe de sécurité sont automatiquement ajoutées à la liste d'autorisation.Séparez plusieurs adresses IP par des virgules (,), par exemple
192.168.0.1,192.168.0.0/24.127.0.0.1indique qu'aucune adresse IP n'est autorisée à accéder au cluster.0.0.0.0/0indique que toute adresse IP est autorisée à accéder au cluster de base de données. Ce paramètre réduit considérablement la sécurité de la base de données. Ne l'utilisez que si nécessaire.
Chaque cluster inclut un groupe de liste d'autorisation IP par défaut nommé
defaultqui contient l'adresse IP127.0.0.1, ce qui signifie qu'aucune adresse IP ne peut accéder au cluster.
-
FAQ
Une instance ECS ne parvient pas à se connecter à un cluster **PolarDB**
Un environnement local ne parvient pas à se connecter à un cluster **PolarDB**
Procédez au dépannage comme suit :
Vérifiez si le cluster PolarDB est dans l'état running.
-
Vérifiez que le point de terminaison de la base de données, le port, le compte et le mot de passe sont corrects. Obtenir le point de terminaison et le port de la base de données.
RemarqueLe point de terminaison de la base de données doit être un point de terminaison public network. Si vous utilisez une instance ECS située dans le même VPC que le cluster PolarDB, vous pouvez utiliser un point de terminaison private network.
Testez la connectivité réseau depuis votre environnement local à l'aide de
ping <database endpoint>ou detelnet <database endpoint> <port>.-
Vérifiez si l'adresse IP publique ou la plage d'adresses IP de votre environnement local a été ajoutée à la liste d'autorisation du cluster.
Obtenez votre adresse IP publique :
Système d'exploitation Linux : ouvrez le terminal et exécutez la commande
curl ifconfig.me.Système d'exploitation Windows : ouvrez l'invite de commandes et exécutez la commande
curl ip.me.Système d'exploitation macOS : ouvrez le terminal et exécutez la commande
curl ifconfig.me.
Si votre environnement réseau local utilise un serveur proxy ou présente d'autres configurations similaires, l'adresse IP obtenue à l'aide des méthodes précédentes peut ne pas correspondre à votre véritable adresse IP publique. Vous pouvez ajouter la plage d'adresses IP
0.0.0.0/0à la liste d'autorisation du cluster PolarDB. Une fois la connexion au cluster établie avec succès, exécutez la commandeSHOW PROCESSLIST;pour obtenir la véritable adresse IP publique et l'ajouter à la liste d'autorisation du cluster. Supprimez ensuite la plage d'adresses IP0.0.0.0/0de la liste d'autorisation.
Impossible de se connecter à un cluster PolarDB avec l'erreur "Can't connect to MySQL server on 'xxx'" ou "Connection timed out"
L'adresse IP publique ou la plage d'adresses IP de votre environnement ne figure probablement pas dans la liste d'autorisation du cluster PolarDB, ou l'adresse IP saisie est incorrecte.
Obtenez votre adresse IP publique :
Système d'exploitation Linux : ouvrez le terminal et exécutez la commande
curl ifconfig.me.Système d'exploitation Windows : ouvrez l'invite de commandes et exécutez la commande
curl ip.me.Système d'exploitation macOS : ouvrez le terminal et exécutez la commande
curl ifconfig.me.
Si votre environnement réseau local utilise un serveur proxy ou présente d'autres configurations similaires, l'adresse IP obtenue à l'aide des méthodes précédentes peut ne pas correspondre à votre véritable adresse IP publique. Vous pouvez ajouter la plage d'adresses IP 0.0.0.0/0 à la liste d'autorisation du cluster PolarDB. Une fois la connexion au cluster établie avec succès, exécutez la commande SHOW PROCESSLIST; pour obtenir la véritable adresse IP publique et l'ajouter à la liste d'autorisation du cluster. Supprimez ensuite la plage d'adresses IP 0.0.0.0/0 de la liste d'autorisation.
Après avoir supprimé une adresse IP d'une liste d'autorisation, les connexions existantes sont-elles interrompues ?
Comment dépanner les connexions provenant d'adresses IP inconnues ?
Pour plus d'informations sur les problèmes liés aux listes d'autorisation IP, consultez la rubrique Dépannage des problèmes de liste d'autorisation IP.
Références
Configurer un modèle global de liste d'autorisation IP : un modèle global de liste d'autorisation IP vous permet de gérer un seul ensemble de modèles de listes d'autorisation IP qui s'appliquent dynamiquement à tous les clusters PolarDB associés.
Configurer un groupe de sécurité : après l'ajout d'un groupe de sécurité, les instances ECS appartenant à ce groupe sont automatiquement ajoutées à la liste d'autorisation du cluster PolarDB et maintenues à jour. Cela élimine la nécessité de mettre à jour manuellement la liste d'autorisation du cluster PolarDB après l'ajout de nouvelles instances ECS.
Opérations API associées
|
API |
Description |
|
Interroge les adresses IP autorisées à accéder à un cluster PolarDB for MySQL spécifié. |
|
|
Modifie les adresses IP autorisées à accéder à un cluster PolarDB for MySQL spécifié. |