Data Security Center (DSC) évalue la conformité de la configuration de sécurité de vos buckets en vérifiant la présence des politiques ACL et de chiffrement. DSC détecte les risques de configuration et propose des recommandations de correction. Appliquez ces recommandations sans délai pour renforcer la sécurité de base de vos buckets Object Storage Service (OSS).
Présentation de la solution
DSC prend en charge les éléments de vérification des risques de ligne de base suivants pour les buckets OSS :
|
Nom de la politique |
Élément de vérification |
Description |
|
Sécurité du stockage des données |
OSS-Enable server-side encryption for buckets |
Vérifie si le chiffrement côté serveur est activé pour un bucket OSS. Les données au repos doivent être chiffrées pour garantir leur confidentialité et leur intégrité. |
|
Sauvegarde et récupération des données |
OSS-Enable versioning for buckets |
Vérifie si le versioning est activé pour un bucket OSS. Mettez en œuvre le versioning et un mécanisme de récupération pour gérer la redondance des données et protéger leur disponibilité. |
|
Gestion du contrôle d'accès |
OSS-Enable hotlink protection for buckets, OSS-Configure an IP address whitelist for access |
Vérifie si un bucket OSS est exposé publiquement. Restreignez l'accès et l'utilisation des données selon les exigences métier pour éviter l'exposition publique des actifs de données. |
|
Data Transmission Encryption |
OSS-Enable secure encrypted transfer |
Vérifie si le chiffrement en transit est activé pour les objets OSS. Chiffrez les données en transit pour garantir leur sécurité. |
|
Journalisation, surveillance et audit |
OSS-Enable logging for buckets |
Vérifie si la journalisation est activée pour un bucket OSS. Activez la journalisation et la surveillance tout au long du cycle de vie du traitement des données pour assurer la traçabilité. |
|
Gestion des identités et des autorisations |
OSS-Check settings for "read/write/full control" permissions granted to anonymous accounts |
Vérifie les paramètres d'autorisation non sécurisés sur un bucket OSS, tels que l'accès public en lecture/écriture qui permet la modification des objets stockés. L'accès aux données doit respecter le principe du moindre privilège. Définissez clairement les autorisations d'accès pour le personnel concerné afin d'éviter tout accès non autorisé. |
|
Protection des données sensibles |
OSS-Check public read/write permissions for buckets that store sensitive data, OSS-Configure public read/write permissions for log files |
Vérifie les risques de fuite de données, tels que les autorisations de lecture/écriture publiques sur les fichiers journaux OSS, et contrôle si le contrôle d'accès est activé pour les projets contenant des données sensibles. Dans cet exemple, DSC n'effectue pas de découverte de données sensibles pour le bucket OSS et exécute uniquement les vérifications de ligne de base. Par conséquent, l'élément de vérification OSS-Check public read/write permissions for buckets that store sensitive data est considéré comme réussi par défaut. |
Effectuez les vérifications de sécurité de base et les corrections en quatre étapes :
Créer un bucket OSS : Créez un nouveau bucket OSS pour ce tutoriel.
Intégrer le bucket OSS à DSC : Activez l'option Configuration Risk dans Asset Center.
Exécuter manuellement une vérification de sécurité de base : DSC exécute automatiquement une vérification quotidienne de la ligne de base de sécurité sur tous les actifs connectés vers 01:00. Pour afficher les résultats immédiatement, exécutez la vérification manuellement.
Afficher et corriger les risques de sécurité : Corrigez les risques de configuration détectés en fonction des résultats de la vérification.
Prérequis
-
Vous avez activé l'édition gratuite de Data Security Center et autorisé DSC à accéder à d'autres ressources Alibaba Cloud.
L'édition Free Edition de DSC fournit la fonctionnalité de vérification de ligne de base. Elle prend en charge les éléments de vérification dans Alibaba Cloud Data Security Best Practices et inclut 500 TB de capacité de protection OSS par mois gratuitement. Cet exemple nécessite uniquement l'édition gratuite de DSC.
Vous avez activé Object Storage Service (OSS).
Étape 1 : Créer un bucket OSS
Dans la console Object Storage Service (OSS), accédez à la page Bucket List et cliquez sur Create Bucket.
-
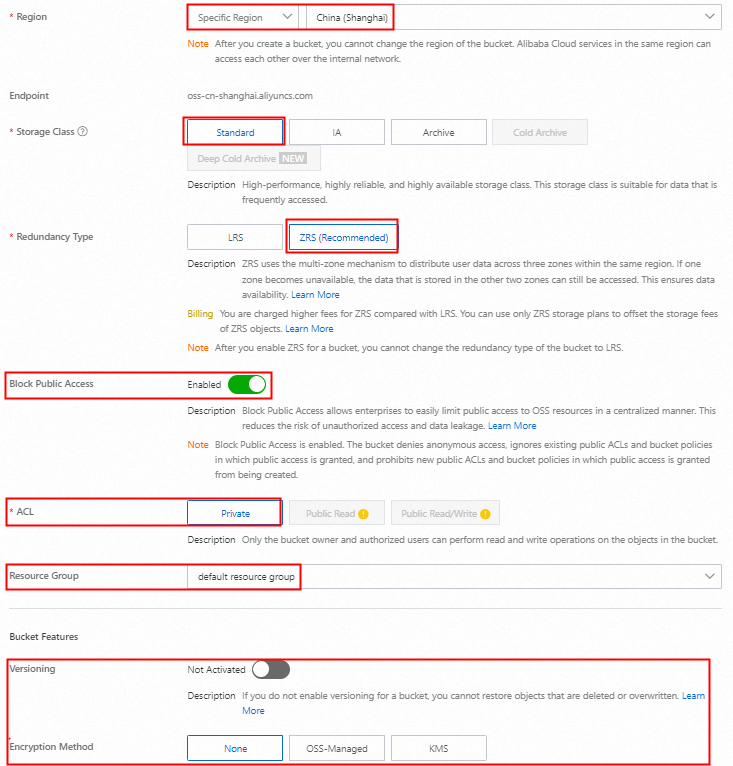
Dans le panneau Create Bucket, configurez les paramètres requis, conservez les paramètres par défaut pour les autres options, puis cliquez sur Create.
Étape 2 : Intégrer le bucket OSS à DSC
Connectez-vous à la console Data Security Center.
Dans le volet de navigation de gauche, sélectionnez Asset Center.
-
Prenons la nouvelle version de Asset Center comme exemple. Sur la page Asset Center, dans la section Unstructured Data située à gauche, cliquez sur OSS, puis sur Asset synchronization.

-
Une fois les actifs synchronisés, localisez le nouveau bucket OSS et activez l'option Configuration Risks.
Attendez que le Connection Status du bucket OSS passe à Connected.

Étape 3 : Exécuter manuellement une vérification de ligne de base
3,1 Vérifier que la politique de vérification est activée
Dans le volet de navigation de gauche, choisissez .
-
Dans l'onglet , consultez les éléments de vérification liés à OSS et leur statut.
La PIPL-based Security Baseline Check nécessite une instance DSC Enterprise Edition. Cet exemple utilise Alibaba Cloud Data Security Best Practices pour vérifier la conformité du bucket autorisé.
Par défaut, DSC active tous les éléments de vérification dans la politique de vérification de ligne de base pour détecter les risques pour les actifs OSS autorisés.

Confirmez que la colonne d'état des éléments de vérification OSS affiche l'icône activée
 .
3,2 Exécuter manuellement les vérifications de sécurité
Dans l'onglet , cliquez sur Details dans la colonne Actions pour la politique cible.
-
Dans l'onglet Risk Situation , cliquez sur Check pour chaque élément de vérification lié à OSS. La vérification est terminée lorsque le bouton redevient actif. Fermez le panneau.

Répétez ces étapes pour toutes les autres vérifications pertinentes.
Étape 4 : Afficher et corriger les risques de sécurité
4,1 Afficher les résultats de vérification du bucket
-
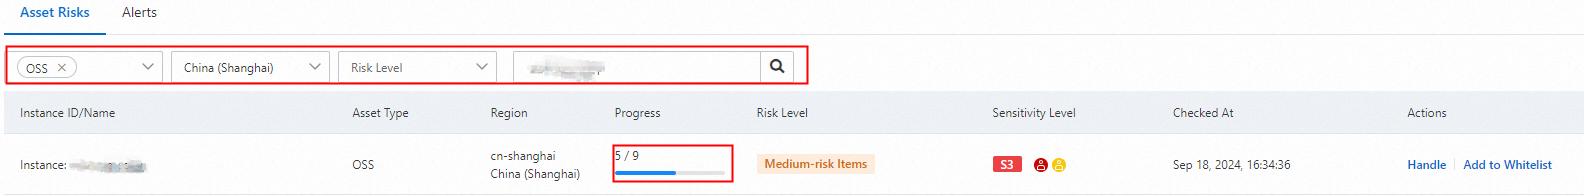
Une fois la vérification de ligne de base terminée, accédez à l'onglet Asset Risk et recherchez le bucket cible. Les résultats indiquent que cinq éléments de configuration de sécurité ont été validés et affichent l'heure de la dernière vérification.
-
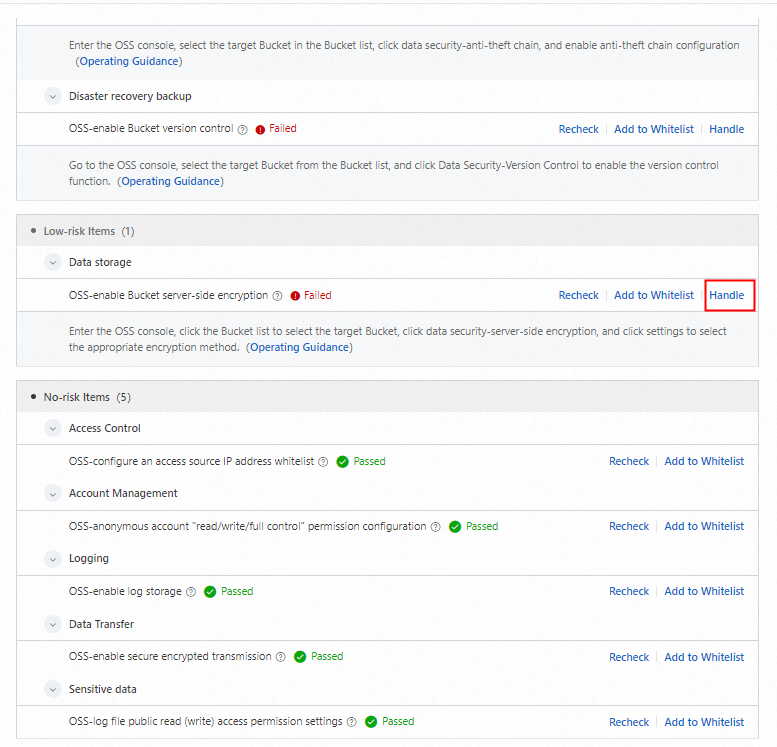
Cliquez sur Handle dans la colonne Actions pour afficher les éléments de vérification ayant échoué et les solutions de correction.
4,2 Corriger les éléments à risque
Dans la section Risk Details , cliquez sur Handle à côté d'un élément à risque, tel que OSS-Enable server-side encryption for buckets, pour ouvrir la page de correction correspondante.
-
Vous êtes redirigé vers la page Server-Side Encryption du bucket OSS. Cliquez sur Settings, définissez une méthode de chiffrement telle que OSS-managed, puis cliquez sur Save. Pour plus d'informations sur la configuration du chiffrement côté serveur, consultez server-side encryption.

4,3 Réexécuter la vérification
Revenez au panneau des détails des risques dans DSC et cliquez sur Recheck.
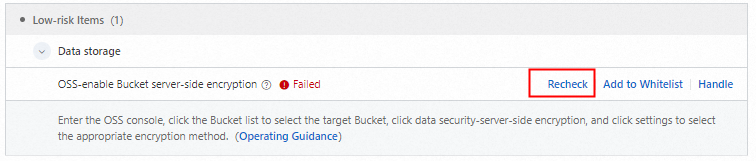
La vérification indique désormais « Passed », ce qui signifie que le risque a été résolu.
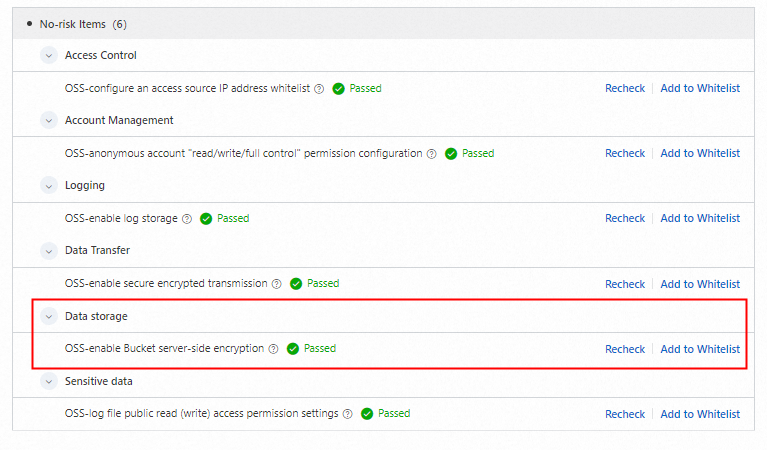
Suivez le même processus pour corriger tous les éléments à risque et améliorer la conformité de la configuration de sécurité de votre bucket OSS.
Résumé
Vérifiez la conformité de la configuration de sécurité de tout nouveau bucket OSS avant d'y stocker des données afin de renforcer la sécurité des données.
Politique de protection des données sensibles
Avant qu'une analyse de découverte de données sensibles ne soit exécutée sur un bucket OSS, DSC marque la vérification de ligne de base OSS-Check public read/write permissions for buckets that store sensitive data comme Passed par défaut. Pour maintenir la conformité de votre bucket OSS après y avoir stocké des données, créez une tâche de découverte de données sensibles pour analyser périodiquement le bucket. Si des données sensibles sont trouvées, DSC exécute la vérification de ligne de base OSS-Check public read/write permissions for buckets that store sensitive data, ce qui vous permet de corriger rapidement le risque.
Pour plus d'informations sur les tâches de découverte de données sensibles, consultez Scan for sensitive data by using a discovery task.
L'édition gratuite de Data Security Center offre 5 Go de capacité gratuite de découverte de données sensibles OSS par mois. Si ce quota ne répond pas à vos besoins métier, achetez une édition payante de Data Security Center. Pour plus d'informations, consultez Purchase Data Security Center.
Gestion de la liste d'autorisation
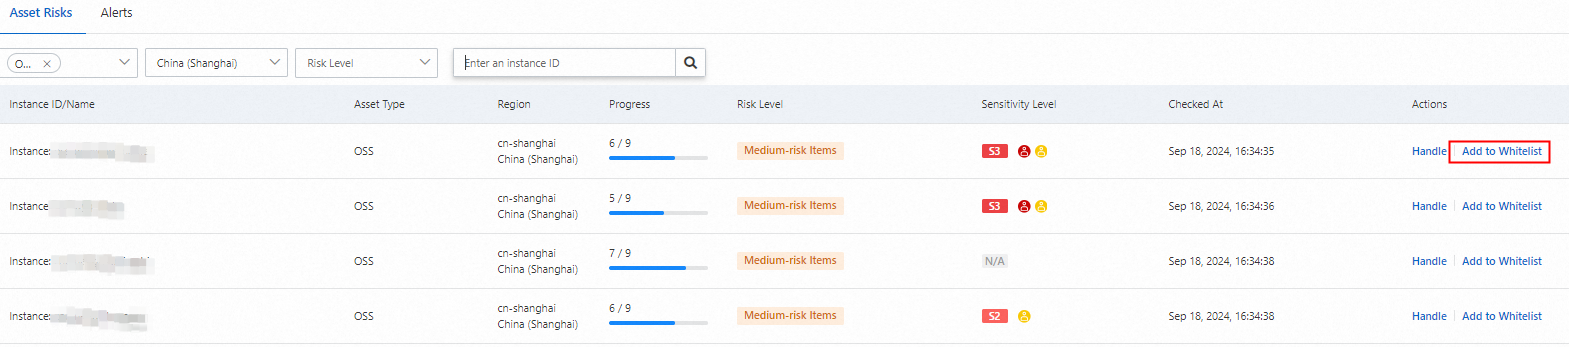
Si un résultat de vérification pour un actif spécifique peut être ignoré en toute sécurité, accédez à l'onglet Asset Risk . Dans la colonne Actions pour l'actif, cliquez sur Add to Whitelist pour ajouter l'actif à la liste d'autorisation pour cet élément de vérification.
L'édition gratuite de Data Security Center ne prend pas en charge la gestion de la liste d'autorisation. Pour utiliser cette fonctionnalité, vous devez acheter une instance Enterprise Edition de Data Security Center.