Alibaba Cloud s'appuie sur l'identité, les identifiants et l'autorisation pour sécuriser l'accès des utilisateurs aux ressources cloud. L'identité identifie un utilisateur de manière unique, les identifiants permettent de vérifier cette identité et l'autorisation détermine les ressources auxquelles l'utilisateur peut accéder.
Identité
L'identité permet d'identifier un utilisateur de manière unique. Alibaba Cloud définit les autorisations des utilisateurs en fonction de leur identité et prend en charge trois types : le compte Alibaba Cloud, l'utilisateur Resource Access Management (RAM) et le rôle RAM.
-
Compte Alibaba Cloud
Un compte Alibaba Cloud possède toutes les ressources qui lui sont rattachées et dispose d'autorisations complètes. Ce compte supporte la facturation de l'utilisation de toutes les ressources. Utilisez un utilisateur RAM ou un rôle RAM pour vous connecter à la console et appeler les opérations API, sauf si l'utilisation du compte Alibaba Cloud est explicitement requise.
-
Utilisateur RAM
Une identité dotée d'un ID et d'identifiants fixes, représentant une personne ou une application. Pour plus d'informations, consultez Présentation.
-
Rôle RAM
Un rôle RAM est un type d'identité RAM auquel des politiques sont attachées. Contrairement à un utilisateur RAM, un rôle n'est pas associé à une seule personne ou application : tout principal de confiance peut l'endosser. Les rôles ne disposent pas d'identifiants à long terme tels que des mots de passe ou des paires AccessKey. Lorsqu'un principal endosse un rôle, le Security Token Service (STS) génère des identifiants de sécurité temporaires, valables uniquement pour cette session.
Par exemple, le compte A crée le rôle RAM a_rr1, lui accorde l'autorisation
FullAccesssur Object Storage Service (OSS) et l'attribue à l'utilisateur RAM b_ru1 du compte B. L'utilisateur RAM b_ru1 peut alors endosser a_rr1 pour gérer les ressources OSS du compte A.Pour plus d'informations, consultez Présentation.
Identifiant
Un identifiant permet de vérifier l'identité de l'utilisateur. Vous devez fournir un identifiant valide pour vous authentifier lors de la connexion. Alibaba Cloud prend en charge les types d'identifiants suivants :
-
Une paire AccessKey d'un compte Alibaba Cloud ou d'un utilisateur RAM. Une paire AccessKey se compose d'un AccessKey ID et d'un AccessKey Secret et reste valide de façon permanente.
AvertissementUne paire AccessKey associée à un compte Alibaba Cloud offre un accès complet à toutes les ressources du compte. La divulgation d'une paire AccessKey constitue une menace critique pour la sécurité. Utilisez la paire AccessKey d'un utilisateur RAM et renouvelez-la régulièrement. Pour savoir comment créer une paire AccessKey pour un utilisateur RAM, consultez Créer une AccessKey.
-
Un jeton Security Token Service (STS) d'un rôle RAM. Les jetons STS sont des identifiants temporaires dont la période de validité et les autorisations sont configurables. Pour plus d'informations, consultez Présentation de STS
RemarqueLes jetons STS ont une durée de validité limitée. Vous devez mettre à jour un jeton STS après son expiration.
Un jeton bearer pour l'authentification et l'autorisation. Seuls Cloud Call Center vous permettent d'utiliser un jeton bearer pour initialiser un client Credentials. Pour utiliser un jeton bearer, sélectionnez BearerToken pour le paramètre Configure Authentication Mode.
La divulgation d'identifiants représente une menace critique pour vos ressources cloud et votre activité. Accordez la priorité à la sécurité des identifiants lors des opérations de maintenance courantes. Pour plus d'informations, consultez Solutions de sécurité des identifiants.
Autorisation
L'autorisation permet aux administrateurs système ou aux propriétaires de ressources d'accorder des permissions d'accès aux ressources aux utilisateurs. Après avoir vérifié l'identité d'un utilisateur, le système détermine si celui-ci peut effectuer des opérations spécifiques en fonction des autorisations qui lui sont attribuées.
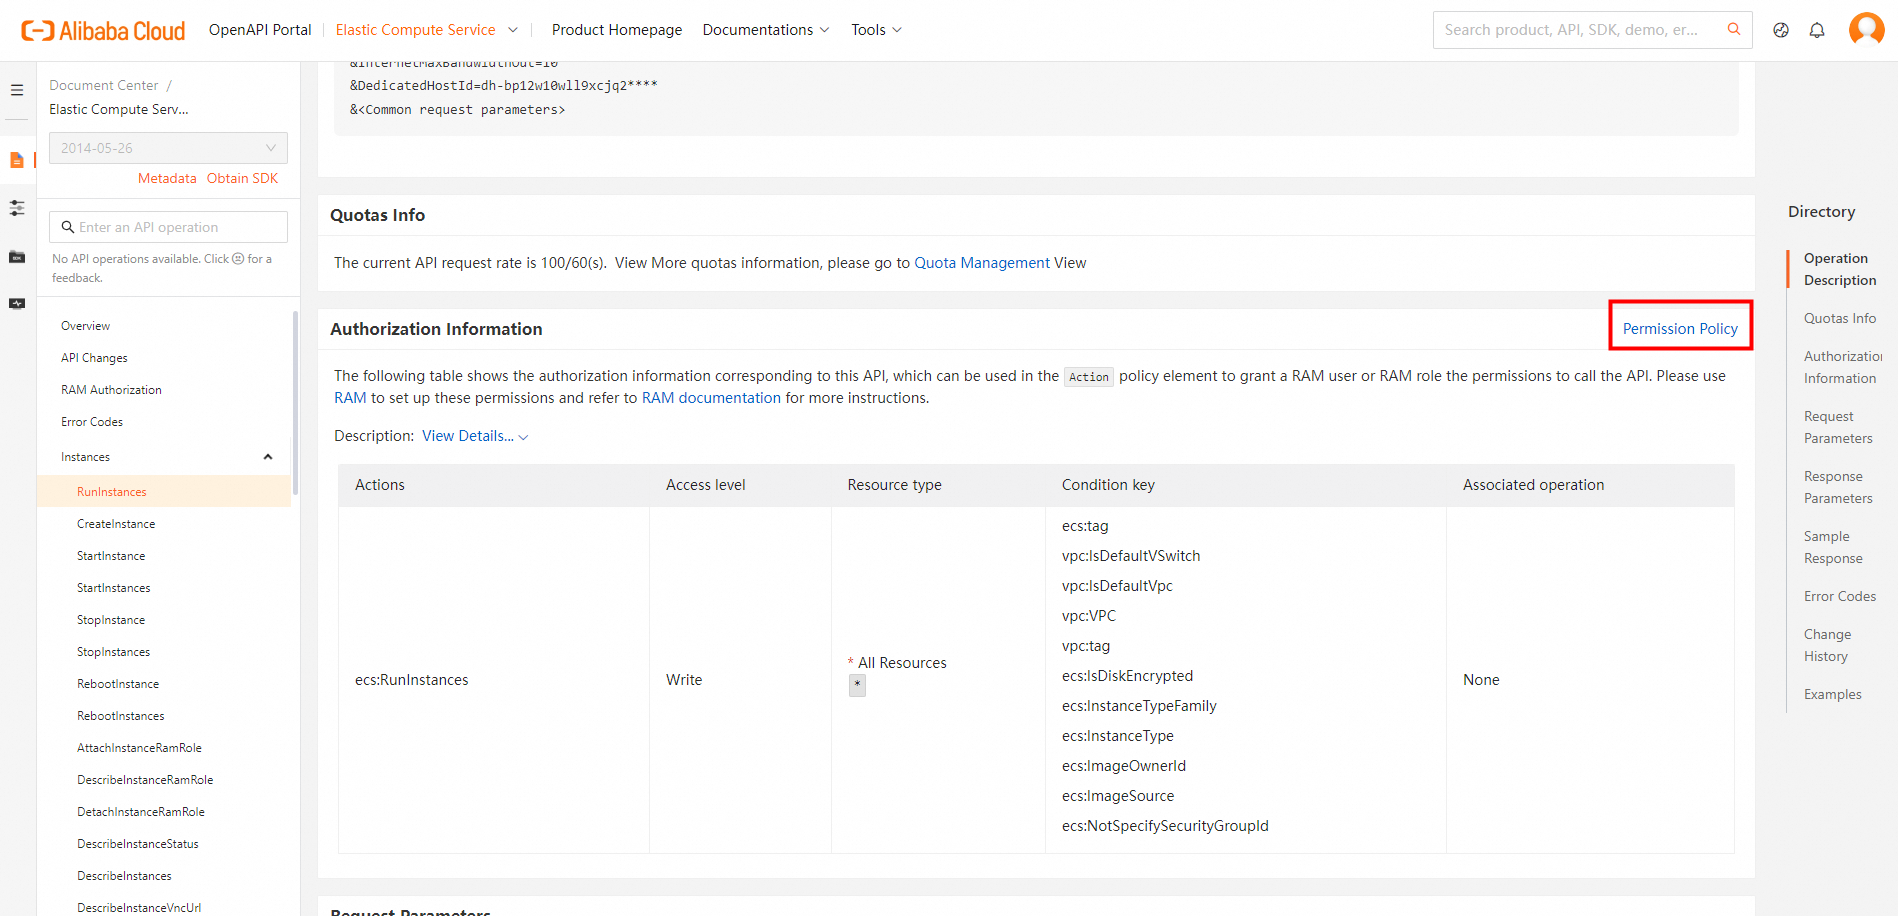
Chaque opération API Alibaba Cloud requiert des autorisations minimales. Consultez les autorisations requises sur la page API Docs de l'opération API dans OpenAPI Explorer. La figure suivante présente les informations d'autorisation de l'opération RunInstances de Elastic Compute Service (ECS).
-
Compte Alibaba Cloud
Un compte Alibaba Cloud dispose d'autorisations complètes et non modifiables sur toutes les ressources qu'il contient. Il n'est pas nécessaire d'accorder des autorisations à un compte Alibaba Cloud et celles-ci ne peuvent pas être modifiées. Toutefois, si le compte appartient à un annuaire de ressources, les politiques de contrôle d'accès de cet annuaire peuvent s'appliquer. Pour plus d'informations, consultez Présentation.
-
Utilisateur RAM
Vous pouvez accorder à un utilisateur RAM les autorisations affichées sur la page API Docs d'une opération API. Pour plus d'informations, consultez Gérer les autorisations des utilisateurs RAM.
-
Rôle RAM
Par rapport à l'attribution d'autorisations à un utilisateur RAM, l'attribution à un rôle RAM nécessite une étape supplémentaire.
Spécifiez l'entité de confiance du rôle RAM : un compte Alibaba Cloud, un utilisateur RAM ou un autre rôle RAM.
Accordez les autorisations requises. Pour plus d'informations, consultez Présentation.
Tenez compte des scénarios suivants lors de l'attribution d'autorisations à un rôle RAM :
Scénario 1 : Chaîne d'autorisation
Par exemple, l'utilisateur RAM aRamUser1 du compte A peut endosser le rôle RAM bRamRole1 du compte B, et bRamRole1 peut endosser le rôle RAM cRamRole1 du compte C. Bien que aRamUser1 ne soit pas directement autorisé à endosser cRamRole1, il peut accéder aux ressources du compte C via bRamRole1. Il s'agit de l'effet de chaîne d'autorisation.
Scénario 2 : Autorisation implicite
Si vous définissez le compte Alibaba Cloud actuel comme entité de confiance d'un rôle RAM, chaque utilisateur RAM ou rôle RAM disposant de l'autorisation
assumeRoledans ce compte peut endosser le rôle par défaut. Si le rôle dispose d'autorisations élevées, chaque utilisateur RAM ou rôle RAM ne disposant que de l'autorisationassumeRoleobtient ces autorisations élevées.