Informations générales
Les disques système hébergent le système d'exploitation, les applications et les fichiers de configuration critiques. Leur sécurisation est donc essentielle dans les environnements cloud. CloudOps Orchestration Service (OOS) propose une solution automatisée pour chiffrer les disques système en masse, offrant les avantages suivants :
Protection des données : chiffrement des données à l'aide de la norme Advanced Encryption Standard 256 bits (AES-256). Même en cas de vol ou de perte des données, les utilisateurs non autorisés ne peuvent pas les déchiffrer.
Conformité : respect des réglementations sur la protection des données telles que le Règlement général sur la protection des données (RGPD) et la loi Sarbanes-Oxley (SOX), vous aidant à satisfaire aux normes de sécurité sectorielles et aux exigences réglementaires.
Gestion simplifiée des clés : intégration avec Alibaba Cloud Key Management Service (KMS) pour une gestion du cycle de vie des clés de niveau entreprise, simplifiant les audits de conformité et améliorant l'efficacité de la gestion de la sécurité.
Continuité des activités : le chiffrement n'affecte pas les opérations quotidiennes ni les performances des instances Elastic Compute Service (ECS). Vous pouvez toujours redémarrer, réinitialiser, créer des snapshots et générer des images des instances comme prévu.
Réduction des coûts : automatisation du chiffrement pour éliminer les opérations manuelles et les erreurs potentielles, réduisant ainsi les coûts de main-d'œuvre sans nécessiter de ressources supplémentaires pour la gestion.
Prérequis
Pendant le processus de chiffrement, le disque système d'une instance ECS est remplacé et l'instance est redémarrée. Faites preuve de prudence lors de cette opération.
Une clé de service KMS ou une clé maître cliente (CMK) doit être disponible. Pour plus d'informations, consultez Acheter et activer une instance KMS.
Procédure
Connectez-vous à la console OOS. Dans le volet de navigation de gauche, choisissez Automated Task > Public Template. Sur la page Public Template, recherchez le modèle public ACS-ECS-BulkyEncryptSystemDisk et cliquez sur Create Execution.

-
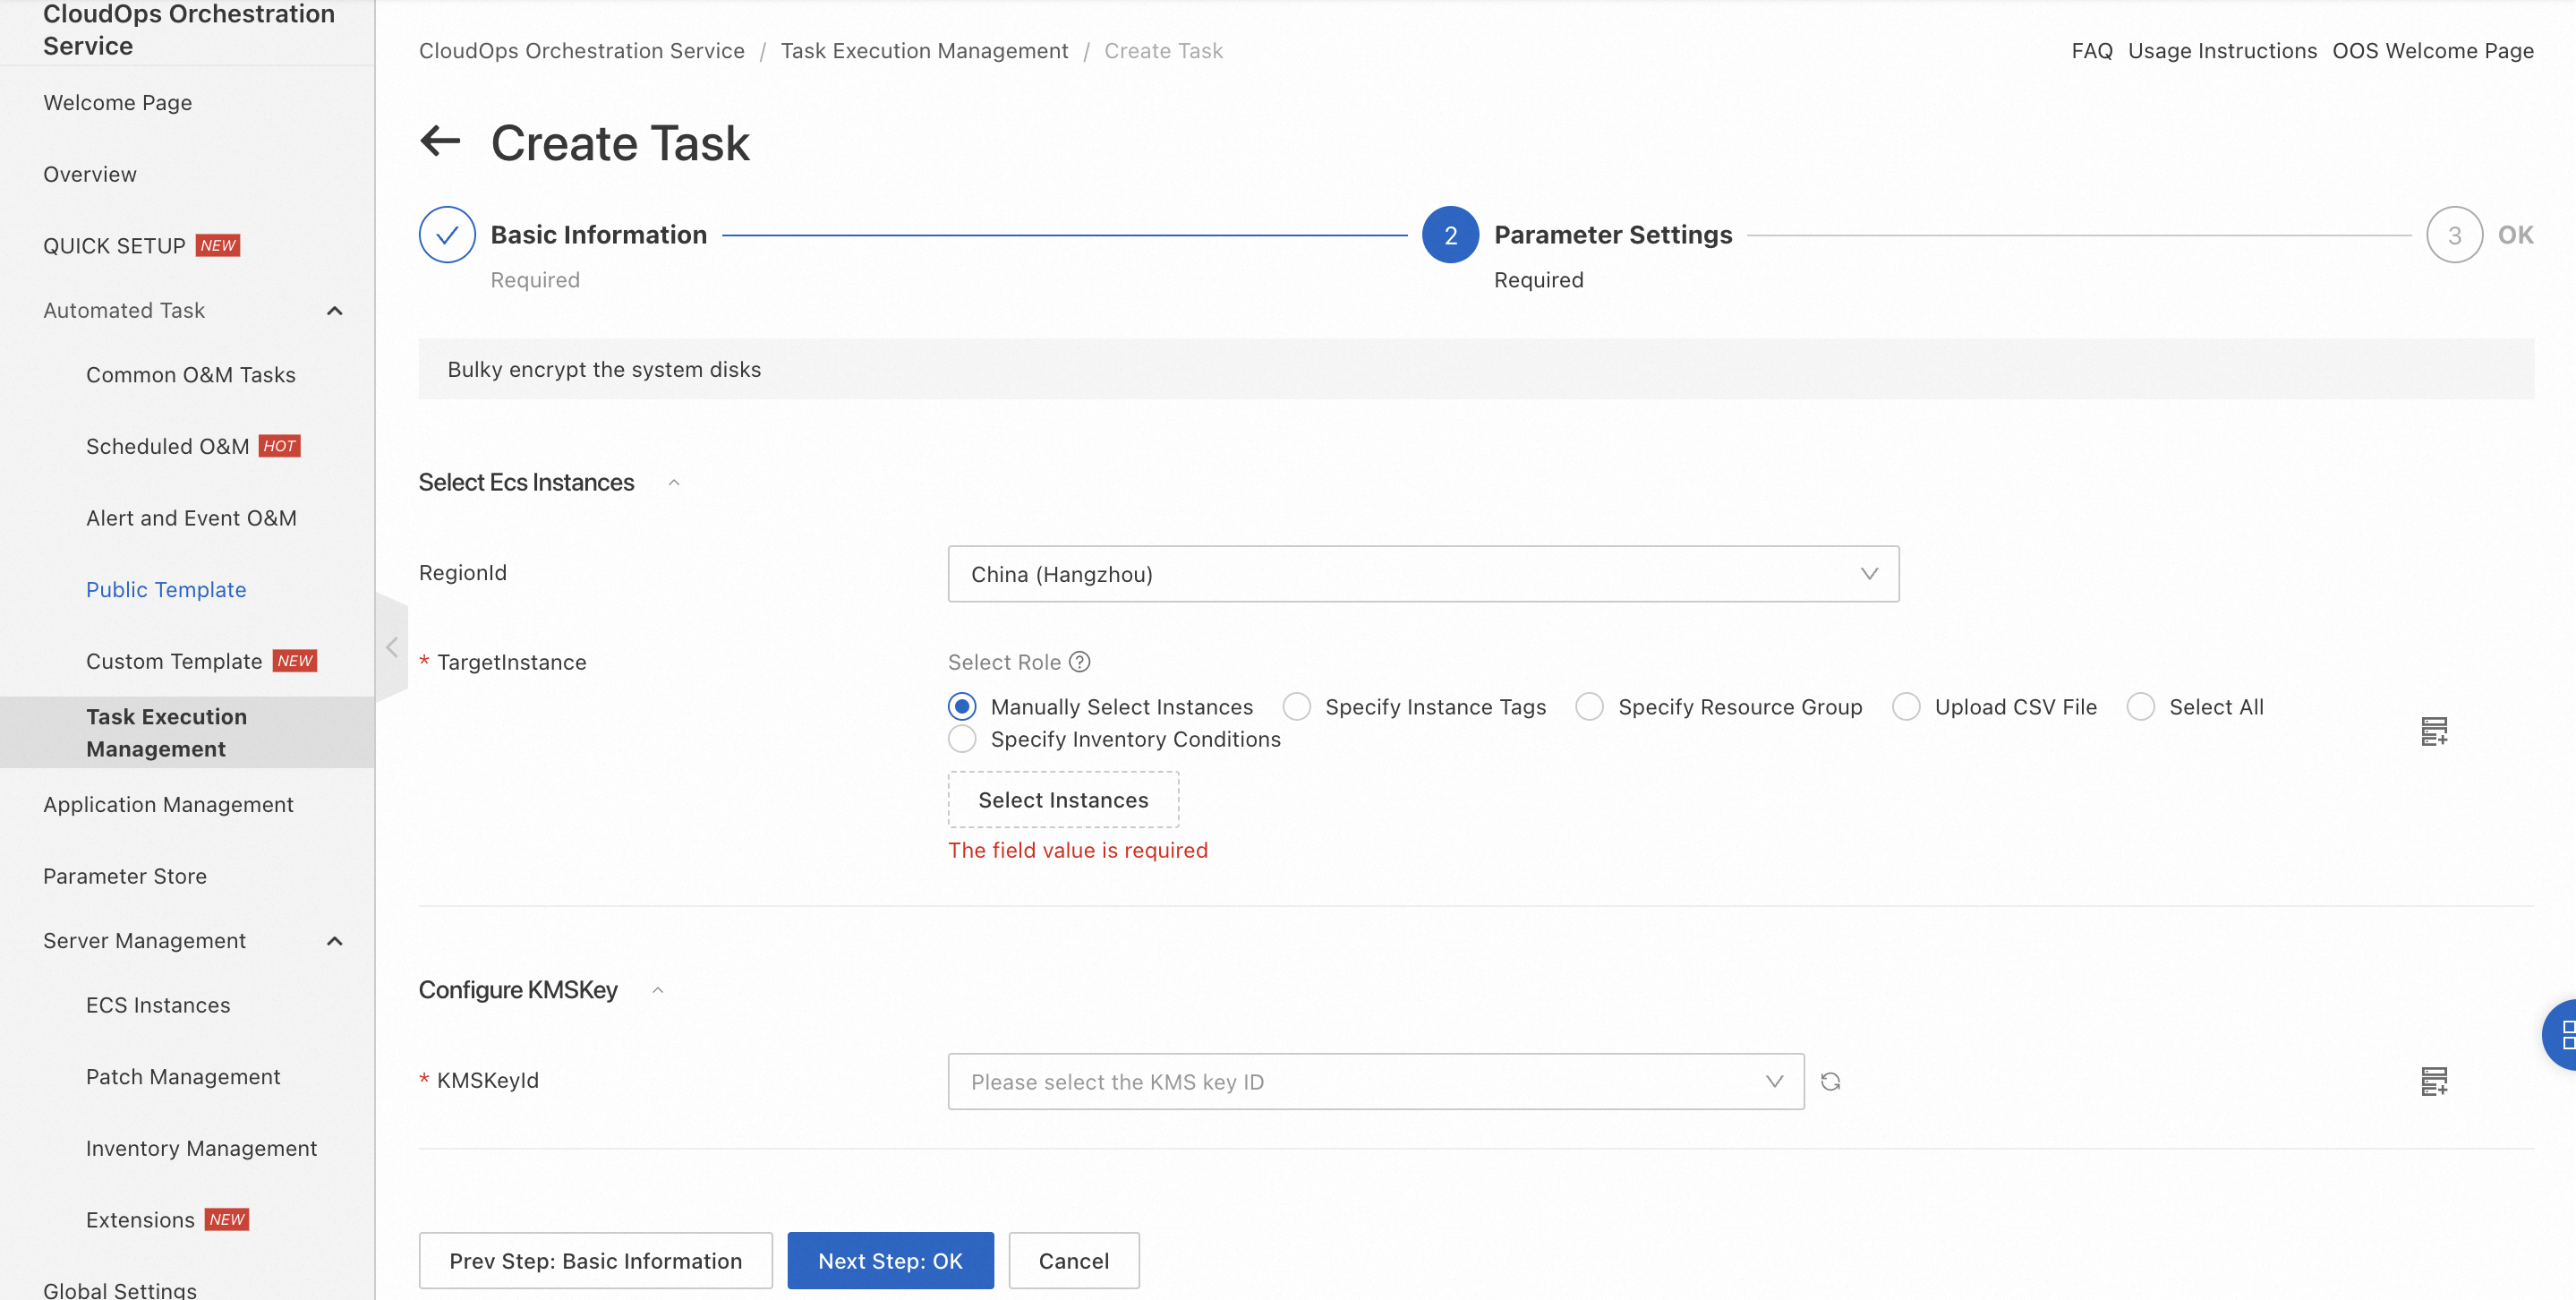
Sur la page Create Task, configurez les paramètres suivants pour créer une exécution :
RegionId : région dans laquelle résident les instances ECS.
TargetInstance : instances ECS dont vous souhaitez chiffrer les disques système.
KMSKeyId : clé KMS que vous souhaitez utiliser pour chiffrer les disques système.
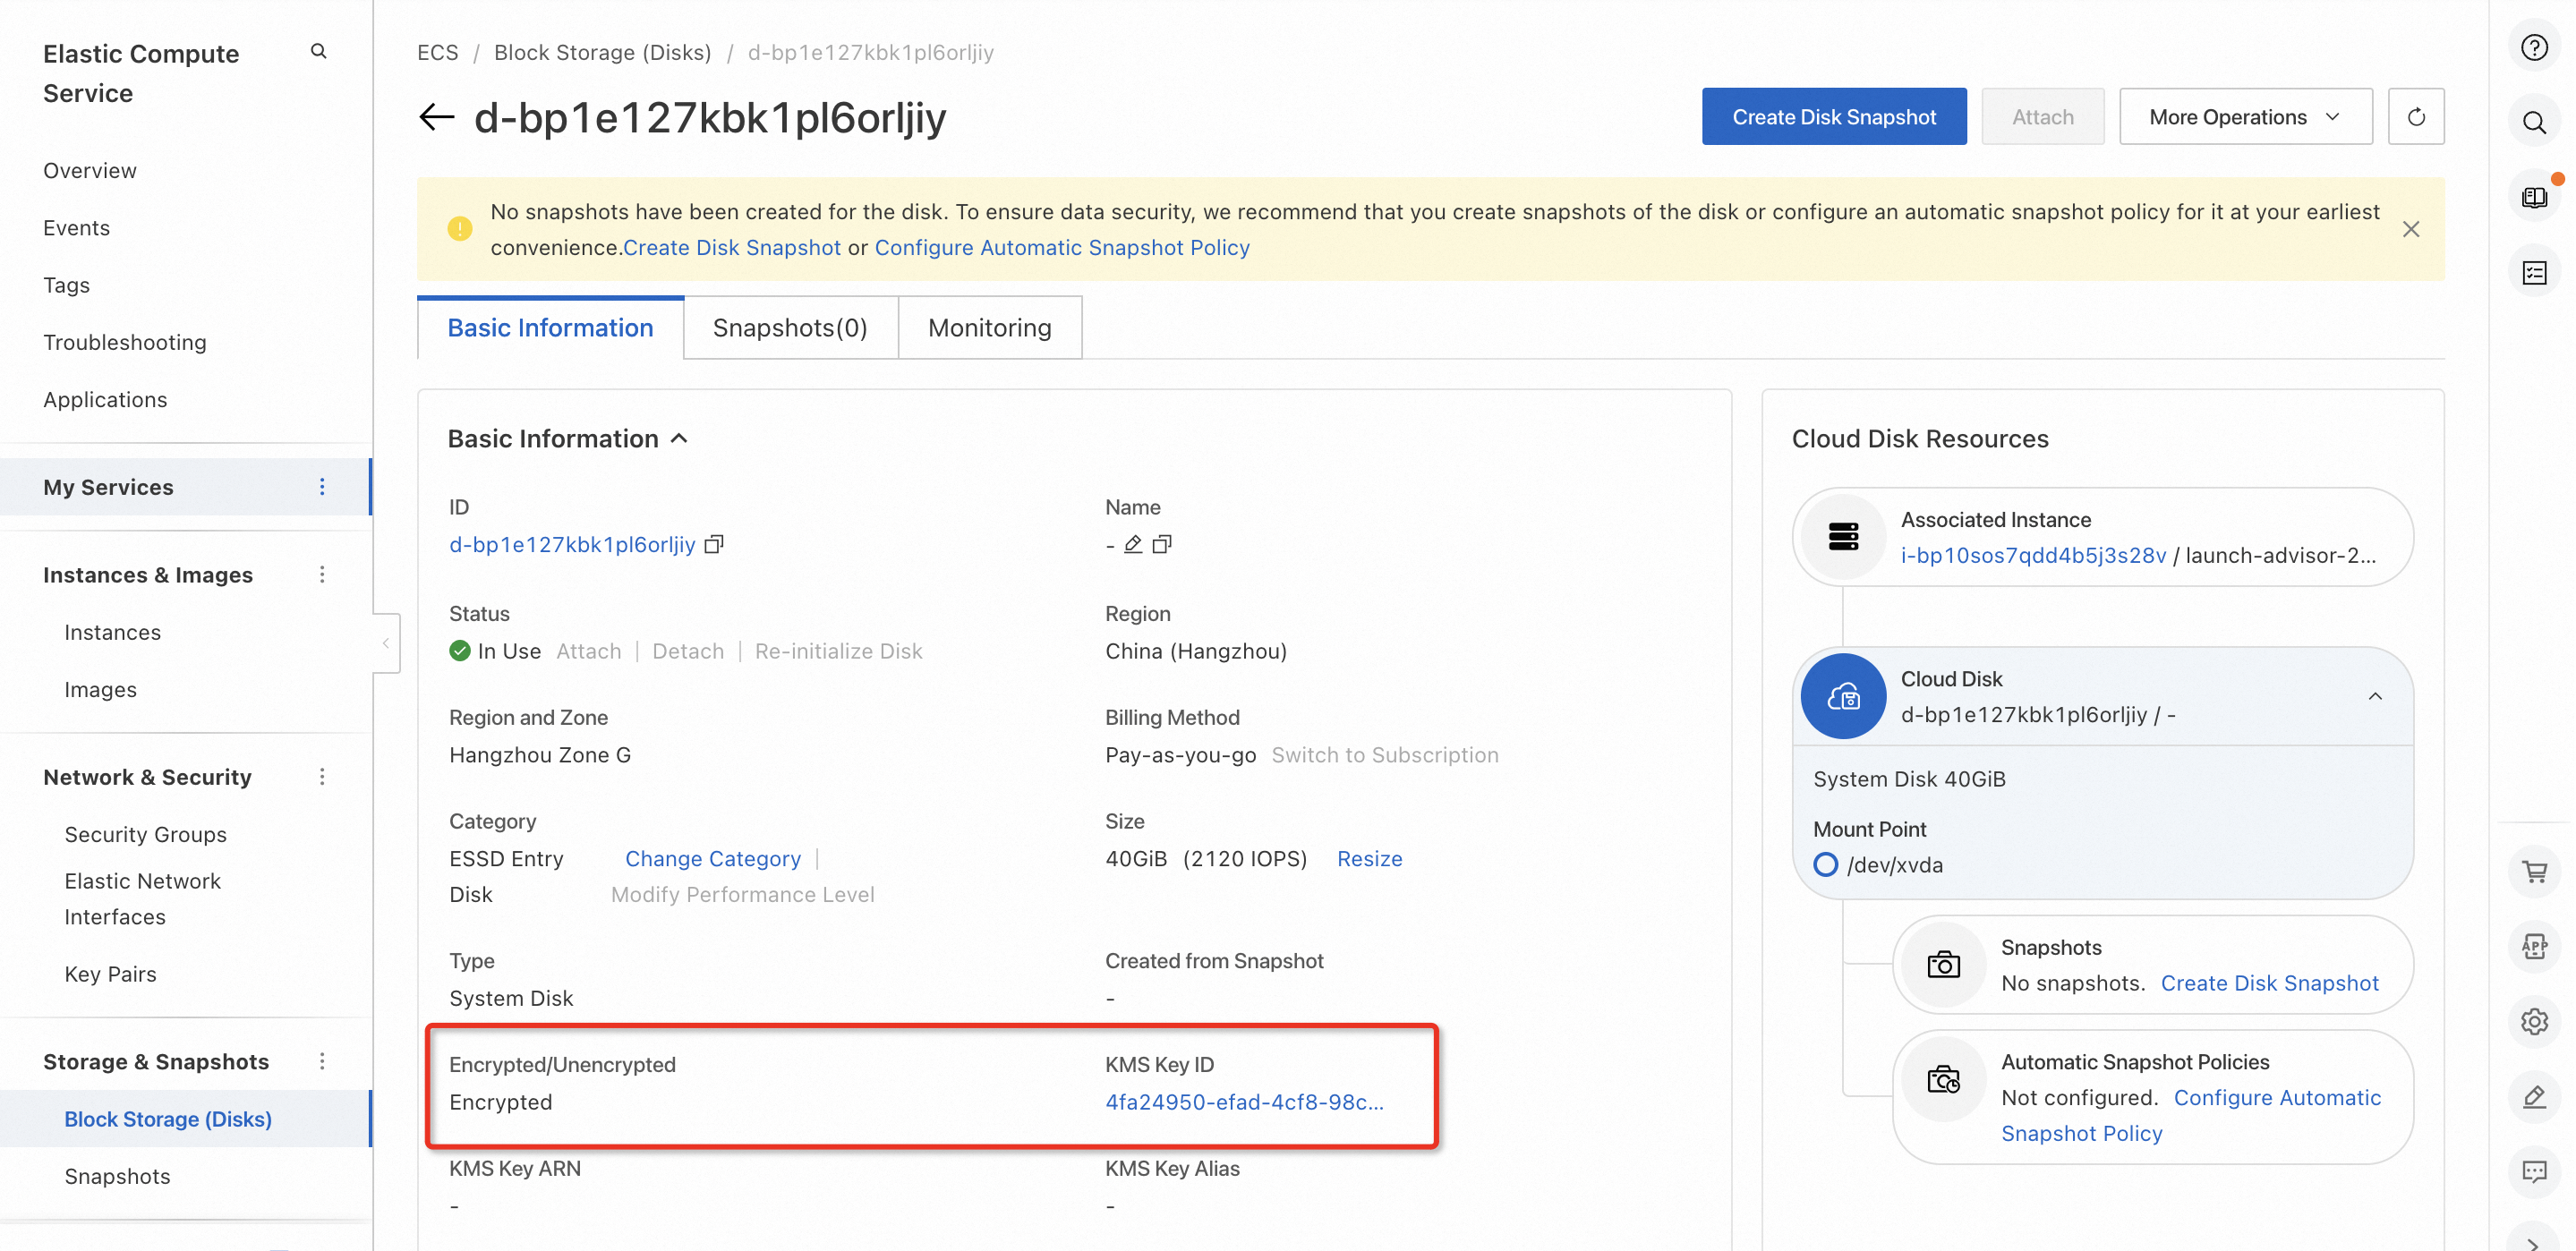
Une fois l'exécution réussie, vérifiez que les disques système des instances ECS sélectionnées sont chiffrés.
Processus d'exécution
Créer un snapshot du disque système > Créer une image à partir du snapshot > Copier et chiffrer l'image > Utiliser l'image chiffrée pour remplacer le disque système
