Pour prévenir les attaques, nous vous recommandons de corriger rapidement les vulnérabilités système. La fonctionnalité de gestion des correctifs d'OOS vous permet de maintenir les packages logiciels à jour, de rechercher ou d'installer des correctifs et de gérer des lignes de base de correctifs personnalisées. Elle vous aide à corriger rapidement les vulnérabilités afin de garantir la sécurité et la stabilité du système. Cette rubrique explique comment utiliser la fonctionnalité de gestion des correctifs d'OOS pour planifier la correction des vulnérabilités.
Modes de correctif
OOS propose trois modes de gestion des correctifs :
Si vous sélectionnez l'option RebootIfNeed lors de l'installation des correctifs, le système redémarre automatiquement l'instance si un correctif l'exige.
Recherche de correctifs : analyse vos instances ECS pour détecter les vulnérabilités système.
Installation des correctifs sans redémarrage : corrige les vulnérabilités système sur l'instance ECS sans redémarrer celle-ci.
Installation des correctifs avec redémarrage : corrige les vulnérabilités système et redémarre l'instance ECS si un correctif l'exige.
Autorisations requises
Pour gérer les correctifs, vous devez disposer des autorisations suivantes :
{
    "Policy": {
        "Version": "1",
        "Statement": [
            {
                "Action": [
                    "ecs:RebootInstance",
                    "ecs:DescribeInvocationResults",
                    "ecs:DescribeCloudAssistantStatus",
                    "ecs:DescribeInstances",
                    "ecs:DescribeInvocations",
                    "ecs:RunCommand"
                 ],
                 "Resource": "*",
                 "Effect": "Allow"
             },
             {
                 "Action": [
                     "oos:ListInstancePatchStates"
                 ],
                 "Resource": "*",
                 "Effect": "Allow"
              }
      ]
   }
}
Configurez ces autorisations dans la console RAM.
Procédure
Connectez-vous à la console CloudOps Orchestration Service. Dans le volet de navigation de gauche, choisissez Quick Setup.
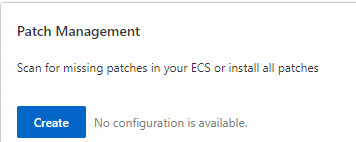
Sur la page Quick Setup, choisissez la gestion des correctifs, puis cliquez sur Create .
-
Sélectionnez un type de planification : Executed Once at the Specified Time ou Executed Periodically.
Once : exécute la tâche une fois à l'heure spécifiée.

Recurring : exécute la tâche selon une planification récurrente que vous définissez.

Sélectionnez une opération : Scan and Install ou Scan Only. Si vous sélectionnez Scan and Install, vous pouvez autoriser le redémarrage de l'instance et la création d'un snapshot.

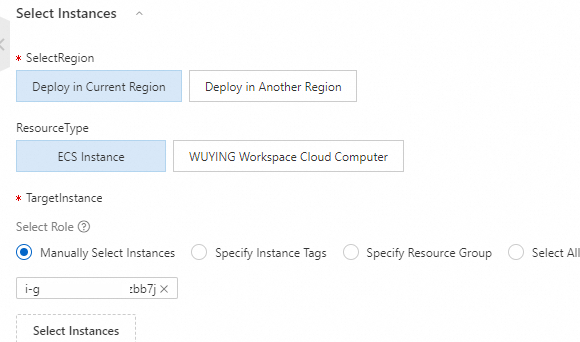
Sélectionnez les instances sur lesquelles appliquer les correctifs.
Cliquez sur Create. Dans la boîte de dialogue qui s'affiche, cliquez sur OK.
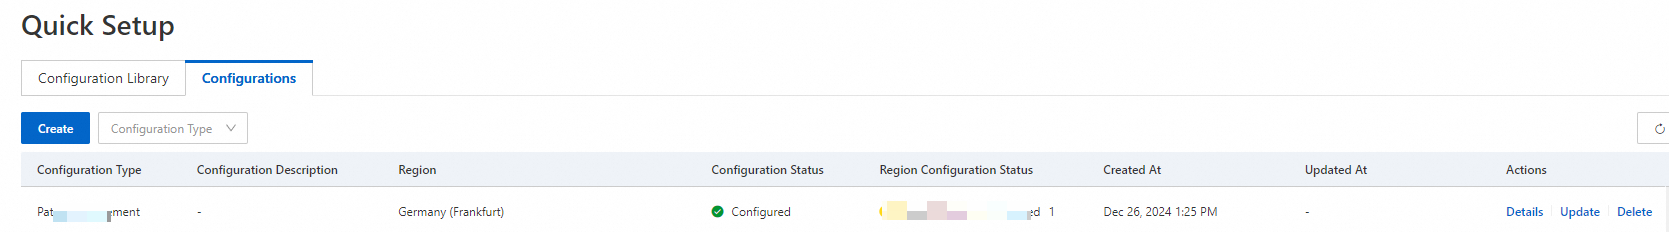
Consultez l'état de l'application des correctifs sous dans le volet de navigation de gauche.