NAPal (Network AI Pal) est un service intelligent d’exploitation et de maintenance (O&M) réseau basé sur le cloud, lancé par Alibaba Cloud à l’intention des entreprises. Positionné comme votre ingénieur réseau numérique cloud, NAPal s’appuie sur une expertise réseau de haut niveau, prend en charge le déclenchement planifié et répond de manière autonome en ligne 24 h/24 et 7 j/7. Il aide ainsi les entreprises à passer d’une « réponse manuelle » à une « O&M intelligente pilotée par l’IA ».
NAPal couvre l’ensemble de la gamme de produits réseau d’Alibaba Cloud, notamment VPC, EIP, SLB (ALB/CLB/NLB), CEN, EC, NAT, VPN, GA et PVL. Grâce à une riche bibliothèque de compétences issues de l’expertise réseau verticale et à des capacités d’orchestration intelligente, il aide les entreprises à réduire leurs coûts et à améliorer leur efficacité tout au long du cycle de vie du réseau : planification de la migration vers le cloud, gestion des ressources, opérations de configuration, analyse du trafic, diagnostic et réponse aux alertes.
Essayez-le dès maintenant : Accédez à la console pour utiliser NAPal.
NAPal : Pour que vous puissiez faire la sieste. —— Laissez l’IA protéger votre réseau pour que vous dormiez tranquille.
Valeurs clés
NAPal encapsule les vastes données d’exploitation du réseau d’Alibaba Cloud et l’expertise des spécialistes dans un service interactif et intelligent. Il réduit le coût et la complexité du dépannage réseau et raccourcit le temps moyen de résolution (MTTR) des pannes.
Valeurs clés de NAPal :
Connaissances réseau expertes consolidées : Intègre les connaissances approfondies et les meilleures pratiques des experts en exploitation réseau. Cela couvre la documentation officielle, les solutions SA, les meilleures pratiques et les procédures opérationnelles standard (SOP) pour le dépannage de scénarios réseau complexes, afin d’assurer une résolution rapide des problèmes.
Fondation de données réseau complète : Pour la première fois, Alibaba Cloud met à la disposition des clients les données d’O&M réseau de niveau ingénieur, les données de sondage et les SOP d’expertise en dépannage intégrées à l’agent NAPal. Il offre un accès unifié à la fondation de données réseau la plus complète d’Alibaba Cloud, couvrant les informations de configuration réseau, les métriques de surveillance, les journaux d’activité, les données de sondage de liaison, etc.
Couverture complète du cycle de vie de l’O&M réseau : De la planification de la migration vers le cloud, de l’inventaire des ressources et de la gestion de la configuration à l’analyse du trafic, à la localisation des pannes et à l’inspection de l’architecture, il couvre l’intégralité du flux de travail d’O&M réseau.
Gestion des autorisations RAM héritée : S’appuyant sur la politique de contrôle des autorisations RAM du compte Alibaba Cloud, il accède aux services cloud via le composant MCP OpenAPI standard d’Alibaba Cloud.
Architecture du produit
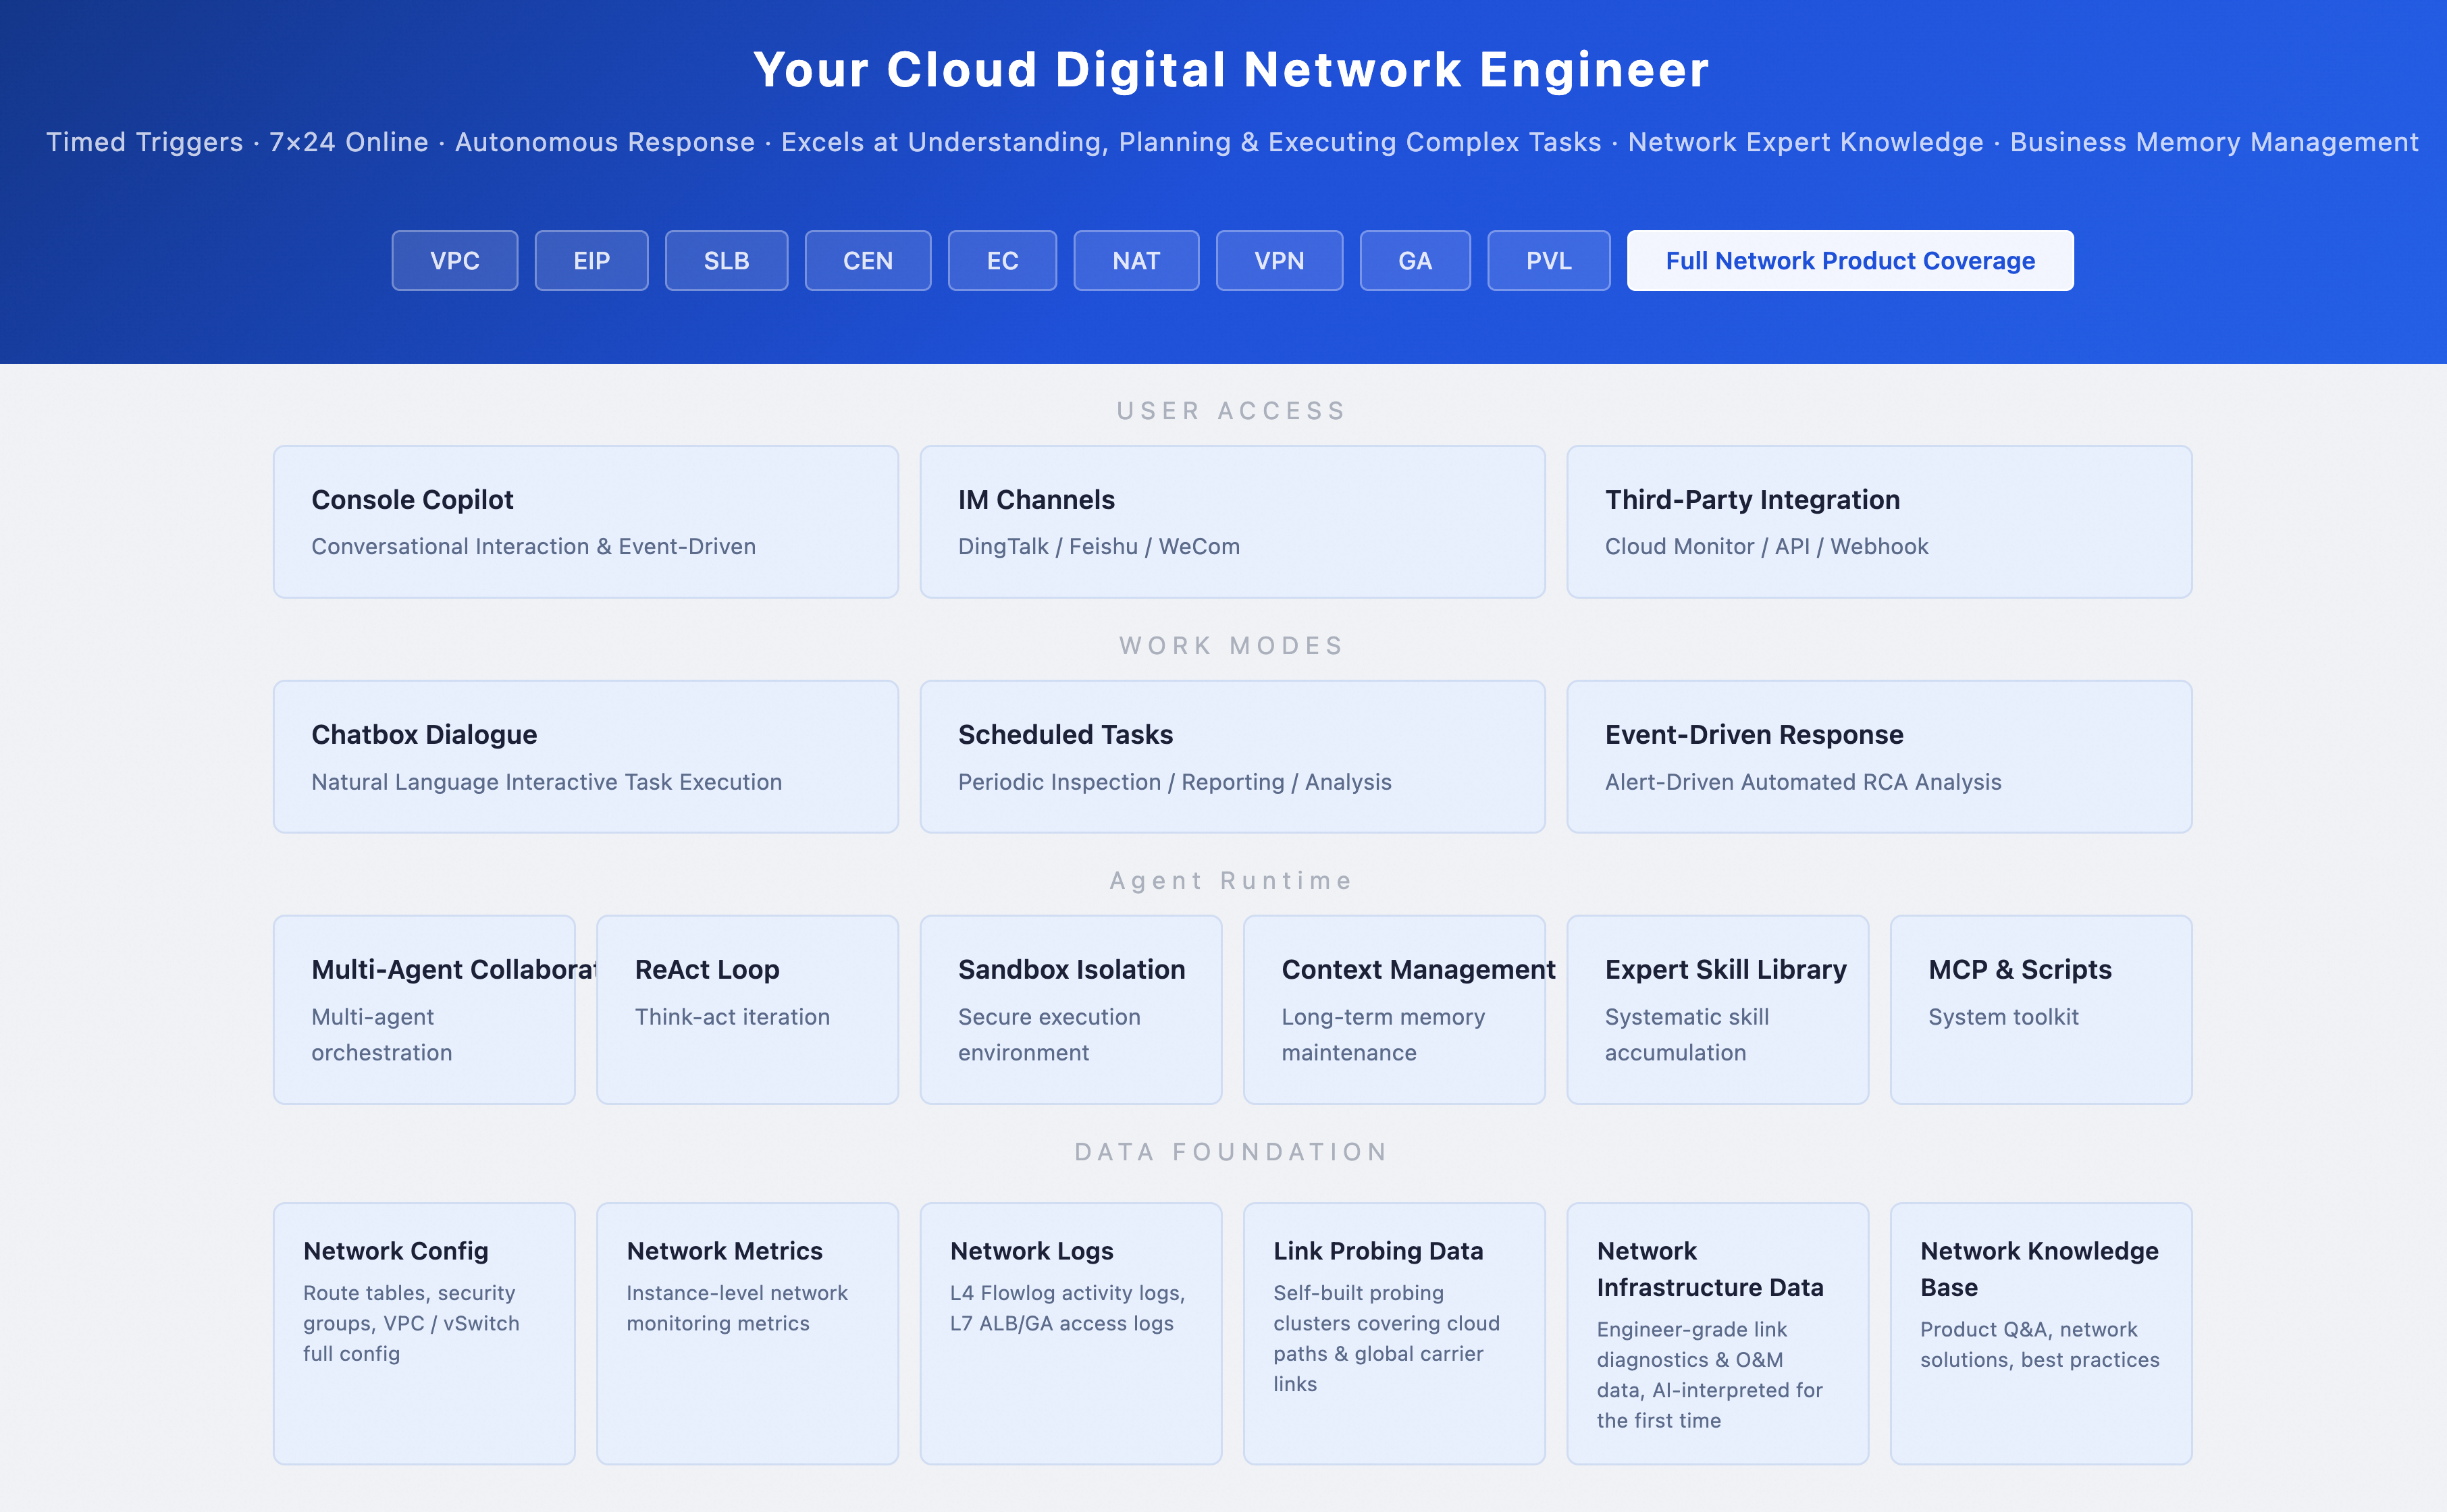
Fondation de données
NAPal agrège six catégories de données principales comme base analytique :
|
Catégorie de données |
Description |
|
Informations de configuration réseau |
Configurations réseau complètes, y compris les tables de routage, les groupes de sécurité et les paramètres VPC/vSwitch. |
|
Métriques de surveillance réseau |
Données de métriques de surveillance réseau au niveau de l’instance. |
|
Informations de journalisation réseau |
Journaux d’activité Flowlog de couche 4 et journaux d’accès ALB/GA de couche 7. |
|
Données de sondage de liaison |
Données provenant des clusters de sondes propriétaires d’Alibaba Cloud, couvrant les chemins de trafic intra-cloud et les liaisons globales pour l’accès au réseau public. |
|
Données d’infrastructure réseau |
Données de diagnostic de liaison d’infrastructure et d’exploitation de niveau ingénieur d’Alibaba Cloud, rendues accessibles en injectant des connaissances expertes dans le modèle d’IA pour interprétation. |
|
Base de connaissances d’experts réseau |
Couvre les questions-réponses sur les produits réseau, les solutions réseau et les meilleures pratiques pour l’architecture réseau. |
Couche d’exécution de l’agent
Propulsé par la série de modèles Qwen, NAPal dispose d’une base d’exécution d’agent propriétaire adaptée aux opérations réseau cloud. Ses capacités principales incluent la collaboration et l’orchestration multi-agents, les boucles de pensée-action ReAct (Reasoning and Acting), un environnement d’exécution en bac à sable, la gestion du contexte à long terme, des bases de connaissances expertes et des bibliothèques de compétences, ainsi qu’un ensemble d’outils MCP et de scripts propriétaires.
Couche d’accès utilisateur
NAPal prend en charge trois méthodes d’accès pour répondre aux exigences de différents scénarios :
Méthode d’accès | Description |
Interface conversationnelle intégrée dans la console Alibaba Cloud qui prend en charge les questions-réponses en temps réel et les interactions conscientes du contexte. | |
S’intègre aux principales plateformes de messagerie instantanée telles que DingTalk, Feishu, WeCom et aux URL Webhook, vous permettant de recevoir des rapports d’analyse et des notifications d’alerte via des bots. | |
Fournit une OpenAPI standard basée sur A2A qui vous permet d’intégrer les capacités de NAPal dans vos propres agents ou systèmes d’O&M. |
Couche de mode de travail
NAPal prend en charge trois modes de travail :
|
Mode de travail |
Description |
|
Déclenché par conversation |
Utilisez le langage naturel dans la console ou un canal IM pour invoquer des compétences de requête, de diagnostic et d’analyse. |
|
Tâche planifiée |
Exécute automatiquement des tâches récurrentes telles que des inspections, des inventaires de ressources et la génération de rapports à intervalles définis, sans intervention manuelle. |
|
Réponse déclenchée par événement |
S’intègre aux alertes CloudMonitor. Les alertes liées au réseau déclenchent automatiquement un agent pour effectuer une analyse des causes racines (RCA) pour des opérations sans supervision. |
Fonctionnalités
NAPal construit un système intelligent d’exploitation réseau avec six capacités principales, divisées en deux domaines principaux :
Domaine un : Utilisation efficace du réseau
De l’adoption du cloud à l’inventaire des ressources, NAPal vous aide à démarrer rapidement avec votre réseau cloud.
Consultation de produit par IA
Résout le défi initial de la conception réseau pour l’adoption du cloud. S’appuyant sur la documentation des produits Alibaba Cloud, les meilleures pratiques et les solutions SA, NAPal fournit des recommandations de produits réseau, des suggestions d’architecture et des estimations de coûts pour vous aider à planifier rapidement votre déploiement cloud.
Scénarios typiques :
Recommandation de solutions réseau pour les nouveaux services migrant vers le cloud
Consultation sur la conception d’architecture réseau inter-régions et inter-zones de disponibilité
Comparaison des produits réseau et estimation des coûts
Gestion des ressources par IA
Gère et inventorier vos ressources réseau cloud. Il prend en charge la recherche et la visualisation multidimensionnelles des ressources, identifie les ressources inutilisées et suggère leur nettoyage, surveille l’utilisation des quotas avec des alertes et analyse l’utilisation des ressources pour l’optimisation des coûts.
Scénarios typiques :
Automatisation de l’inventaire des ressources à l’échelle du réseau pour identifier les ressources sous-utilisées et inutilisées afin de réduire les coûts
Agrégation et visualisation de la distribution des ressources inter-régions
Alertes de goulot d’étranglement des quotas et recommandations d’augmentation
Domaine deux : Perception et protection du réseau
Ce domaine offre une visibilité sur votre réseau, vous aidant à comprendre le trafic et à identifier les problèmes.
Analyse du trafic par IA
Fournit une analyse fine du trafic basée sur les journaux Flowlog et les journaux d’accès de couche 7. Les capacités incluent des rapports d’analyse du trafic jusqu’au niveau vport, la détection du trafic anormal et le traçage de la source, l’analyse de l’accès au réseau public par fournisseur, l’identification du trafic public inter-cloud et l’analyse de la croissance du trafic en micro-rafale.
Scénarios typiques :
Analyses du trafic Flowlog pour VPC, CEN Transit Router, NAT Gateway, VPN Gateway, ALB et NLB
Analyse de l’exposition publique et audit de sécurité
Analyses de la qualité des fournisseurs et détection des anomalies de liaison
Analyse de la croissance du trafic en micro-rafale, calculant le volume et le taux de croissance au niveau du flux 5-tuple pour identifier précisément les sources de rafale
Analyse des IP principales pour distinguer le trafic normal des tendances de rafale
Analyse diagnostique par IA
Identifie le rayon d’impact des problèmes de niveau réseau et fournit une analyse des causes racines ainsi que des suggestions de remédiation. Les capacités incluent le diagnostic d’instance, l’analyse de la connectivité des chemins, les requêtes et analyses de performances de base, et l’interprétation des métriques de surveillance.
Scénarios typiques :
Détection de perte de paquets VBR et RCA pour la perte de paquets due à la limitation de débit
Diagnostics des signaux optiques anormaux sur les ports physiques
Analyse de la connectivité des chemins de bout en bout et localisation des pannes
Dans un scénario de cloud hybride, saisissez deux adresses IP (une d’un centre de données sur site et une d’une instance ECS cloud) pour visualiser le chemin et détecter des problèmes tels que la congestion ou la perte de paquets
Centre de tâches
NAPal fournit un centre de tâches qui vous permet de configurer des tâches planifiées et des tâches RCA pilotées par les événements pour une réponse autonome aux pannes réseau, permettant une exploitation réseau intelligente sans supervision :
Tâches planifiées
NAPal fournit un cadre de modèle pour les tâches d’inspection planifiées. Vous pouvez sélectionner les types de produits, les compétences d’inspection et les étendues de ressources. Les tâches sont déclenchées selon un calendrier sur toutes les instances réseau de votre compte, couvrant l’inventaire des ressources, la gestion des quotas, les contrôles de santé, l’analyse de la stabilité, la qualité du réseau et l’analyse du trafic. Le service génère des rapports d’inspection complets qui peuvent être poussés vers les canaux IM.
Six perspectives d’inspection :
|
Perspective d’inspection |
Description |
|
Inventaire des ressources |
Inventorie automatiquement l’utilisation des ressources réseau, identifie les ressources inutilisées, analyse l’utilisation, détecte le gaspillage et fournit des statistiques sur la distribution des ressources inter-régions. |
|
Gestion des quotas |
Analyse l’utilisation des quotas, identifie les goulots d’étranglement, fournit des recommandations et des avertissements pour l’augmentation des quotas et analyse l’utilisation des quotas sur plusieurs comptes. |
|
Contrôle de santé |
Analyse l’état de santé des instances, vérifie la santé des serveurs backend, valide la connectivité des ports et identifie la cause racine des échecs de contrôle de santé. |
|
Analyse de la stabilité |
Analyse la haute disponibilité du réseau, identifie les risques de stabilité tels que les points de défaillance uniques, l’insuffisance de redondance et les lacunes en matière de reprise après sinistre, et évalue la redondance multi-zones de disponibilité. |
|
Analyse des causes racines de la qualité du réseau |
Combine le sondage de liaison au niveau de l’instance, le sondage de la qualité des fournisseurs et PingMesh inter-domaines pour fournir une analyse des causes racines de la qualité du réseau. |
|
Rapport d’analyse du trafic |
Génère des rapports d’analyse du trafic jusqu’au niveau vport, et détecte et trace le trafic anormal en utilisant les journaux Flowlog et les journaux d’accès de couche 7. |
Tâches RCA d’événement
S’intègre aux alertes CloudMonitor pour orchestrer automatiquement des compétences telles que l’analyse du rayon d’impact de la topologie, le diagnostic de santé des ressources et la localisation du trafic anormal afin d’effectuer une analyse des causes racines. Il génère ensuite un rapport RCA et l’envoie à un canal IM, permettant une réponse sans supervision aux alertes réseau.
Flux de travail d’analyse automatique :
Abonnez-vous aux alertes : Transférez les alertes CloudMonitor vers NAPal.
NAPal répond automatiquement : NAPal fait correspondre l’alerte à une SOP de traitement intégrée.
Analysez le rayon d’impact de la topologie : Analyse la topologie réseau et les ressources dépendantes affectées par l’alerte (par exemple, la chaîne d’impact EIP → NAT Gateway → SLB).
Diagnostiquez la santé des ressources connexes : Effectue des contrôles de santé et des évaluations de stabilité sur les ressources affectées.
Localisez et analysez le trafic anormal : Identifie les modèles de trafic anormal et les comportements d’attaque basés sur les journaux Flowlog et de couche 7.
Générez le rapport RCA : Génère un rapport RCA d’événement et le pousse vers un canal IM (DingTalk, Feishu ou WeCom).
Centre de compétences
NAPal publie continuellement des compétences expertes pour l’exploitation réseau qui couvrent les lignes de produits réseau principaux d’Alibaba Cloud. Suivez les mises à jour dans le centre de compétences NAPal pour rester informé de l’évolution de sa matrice de capacités.
Méthodes d’accès
Chatbox de la console
Dans la barre latérale droite de la console réseau Alibaba Cloud (par exemple, Console VPC), cliquez sur l’icône  pour accéder à l’interface conversationnelle intégrée. Vous pouvez invoquer instantanément NAPal via le langage naturel, avec prise en charge des questions-réponses instantanées, des requêtes de ressources, du dépannage, etc.
Canal IM
NAPal s’intègre aux principales plateformes de messagerie instantanée d’entreprise, vous permettant d’utiliser des bots pour interagir avec NAPal et recevoir des rapports d’inspection et des rapports RCA d’alerte :
DingTalk : Pousse les notifications via un bot DingTalk.
Feishu : Pousse les notifications via un bot Feishu.
WeCom : Pousse les notifications via un bot WeCom.
Les canaux IM prennent en charge la gestion des flux d’informations par Agent, vous permettant de configurer différents groupes de push par équipe ou ligne métier. Pour plus de détails, consultez Canaux IM.
OpenAPI
Fournit une interface d’appel de protocole OpenAPI standard, permettant aux clients d’intégrer les capacités de NAPal dans leurs propres agents, plateformes d’O&M ou workflows d’automatisation.
Pour obtenir des résultats d’analyse de données brutes sans interprétation par l’IA, vous pouvez appeler directement l’API standard.
Pour obtenir des conclusions d’analyse intelligentes, appelez l’agent pour invoquer les capacités d’IA, qui génèrent des insights basés sur les données sous-jacentes.
Cas d’utilisation
Scénario 1 : Questions-réponses conversationnelles quotidiennes
Utilisez le langage naturel dans la console ou un canal IM pour interroger les informations sur les ressources ou obtenir de l’aide pour le dépannage. La plupart des requêtes sont traitées en quelques minutes.
Exemples :
« Affichez-moi combien d’ENI se trouvent dans VPC-123. »
« Quelle est la tendance du trafic pour cet EIP au cours de la dernière heure ? »
« Analysez pourquoi NAT Gateway nat-456 perd des paquets. »
Scénario 2 : Inspections intelligentes périodiques
Configurez des tâches planifiées pour qu’un agent inspecte périodiquement l’ensemble de votre réseau selon six perspectives (Inventaire des ressources, Gestion des quotas, Contrôle de santé, Analyse de la stabilité, Analyse des causes racines de la qualité du réseau et Rapport d’analyse du trafic). L’agent génère un rapport d’inspection complet et le pousse vers votre canal IM.
Exemples :
Exécutez automatiquement un inventaire complet des ressources réseau et un scan de santé chaque lundi à 9 h 00.
Identifiez les ressources sous-utilisées et inutilisées pour réduire les coûts.
Identifiez proactivement les besoins de mise à l’échelle pour prévenir les alertes.
Évaluez périodiquement la santé et la stabilité architecturales pour identifier les points de défaillance uniques et les risques de reprise après sinistre.
Scénario 3 : Réponse aux événements sans supervision
L’agent NAPal s’intègre à CloudMonitor, permettant aux alertes liées au réseau de déclencher automatiquement une analyse des causes racines. L’analyse est entièrement automatisée, de l’alerte à la cause racine. Le rapport d’analyse peut être renvoyé à CloudMonitor pour livraison à vos groupes de contacts existants ou poussé vers des groupes spécifiques via un bot IM.
Exemples :
Lorsque la bande passante partagée est saturée, identifiez automatiquement l’adresse IP ou le 5-tuple à l’origine du problème et fournissez un plan de résolution.
Après la défaillance d’un port physique sur une ligne louée, analysez automatiquement le rayon d’impact et déterminez la cause racine.
Identifiez la cause racine de la saturation de la bande passante publique de NAT Gateway en utilisant les sources de trafic principales
Facturation
NAPal propose actuellement des abonnements mensuels prépayés. Les frais d’abonnement de base incluent un quota de crédits IA et un nombre de base de sessions simultanées. Vous pouvez ajouter des forfaits de capacité IA pour augmenter le quota de crédits IA et le nombre de sessions simultanées.
Avantages gratuits en crédits IA
Les avantages gratuits en crédits IA de NAPal, votre ingénieur réseau numérique cloud, suivent une politique d’« arrêt à épuisement ». Après avoir utilisé tout le quota de votre forfait d’avantages ou lorsque votre forfait d’avantages expire, si vous n’avez pas souscrit à la version commerciale mensuelle de NAPal, le service est interrompu par défaut pour vous éviter des frais imprévus.
|
Type d’avantage |
Quota |
Applicable à |
Période de validité |
|
Avantage d’essai pour nouvel utilisateur |
100 crédits IA |
Compte Alibaba Cloud - première utilisation du service NAPal |
Valable pendant 31 jours à compter de la première réclamation |
|
Quota gratuit mensuel |
25 crédits IA |
Compte Alibaba Cloud - service NAPal activé |
Émis automatiquement le 1er de chaque mois, valable dans le mois en cours et non reportable au mois suivant. |
Abonnement mensuel
Comprend un quota de base de crédits IA et 5 sessions simultanées, adapté aux besoins opérationnels quotidiens des environnements de petite et moyenne taille.
Forfait de capacité IA (Add-on)
Lorsque la capacité de l’abonnement de base est insuffisante, vous pouvez acheter des forfaits de capacité IA pour l’étendre. Chaque forfait de capacité IA fournit 8 sessions simultanées supplémentaires et inclut des crédits IA supplémentaires.
Valeur d’un forfait de capacité IA :
Plus de crédits IA pour prendre en charge des appels d’analyse plus fréquents.
Permet à plus de membres de l’équipe de travailler en ligne simultanément.
Permet des tâches planifiées plus fréquentes et des cycles d’inspection plus denses.
Capacité de réponse aux alertes simultanées plus élevée pour prendre en charge des scénarios d’alerte à grande échelle.
Détails de la facturation
Élément | Inclus | Frais | Période de validité |
Forfait d’abonnement mensuel | 5 000 crédits IA, 5 sessions simultanées | 1 150 USD/mois | Mois calendaire |
Forfait de capacité IA | Chaque forfait de capacité IA supplémentaire fournit :
| 1 450 USD/mois | Mois calendaire |
FAQ
Quels produits réseau NAPal prend-il en charge ?
NAPal couvre toute la gamme de produits réseau d’Alibaba Cloud, notamment VPC, EIP, la famille de produits SLB (ALB/CLB/NLB), CEN, Express Connect, NAT Gateway, VPN Gateway, GA et PVL.
Quelle est la rapidité de réponse de NAPal ?
La plupart des tâches de requête et d’analyse peuvent être effectuées en quelques minutes (temps de réponse moyen d’environ 3 minutes) ; une réponse en quelques secondes n’est pas garantie.
Intégration avec les systèmes existants
NAPal fournit une OpenAPI standard qui peut être intégrée dans vos propres agents ou systèmes d’exploitation. Il s’intègre également aux principaux canaux IM tels que DingTalk, Feishu, WeCom et les Webhooks, vous permettant de recevoir des rapports d’analyse via des bots.
NAPal prend-il en charge les compétences personnalisées ?
Cette fonctionnalité n’est pas encore prise en charge. À l’avenir, nous prévoyons d’activer les compétences personnalisées, vous permettant de vous appuyer sur des SOP prédéfinies avec votre propre logique opérationnelle pour créer un agent d’exploitation réseau personnalisé.
Comment les rapports d’inspection sont-ils livrés ?
Les rapports d’inspection peuvent être poussés vers les canaux IM (DingTalk, Feishu ou WeCom). Vous pouvez configurer différents groupes de push pour différentes équipes ou lignes métier afin de gérer le flux d’informations par agent.
Intégration CloudMonitor pour la RCA d’événement
L’agent NAPal est intégré à CloudMonitor. Après vous être abonné aux alertes liées au réseau et les avoir connectées à l’agent NAPal, CloudMonitor pousse automatiquement les alertes déclenchées vers NAPal. L’agent effectue alors automatiquement une analyse du rayon d’impact, un diagnostic de santé et une localisation des causes racines. Le rapport d’analyse peut être renvoyé à CloudMonitor pour livraison à vos groupes de contacts existants.