Le centre de configuration Nacos dans Microservices Engine (MSE) vous permet de définir des autorisations d'accès par instance, namespace, group et data ID afin de réduire les risques d'accès non autorisé ou de modification des configurations.
Prérequis
Remarques d'utilisation
La procédure suivante configure les autorisations d'accès pour le chemin d'accès direct au moteur illustré dans la figure, ce qui permet à un client Nacos d'accéder à MSE Nacos en tant qu'utilisateur RAM.
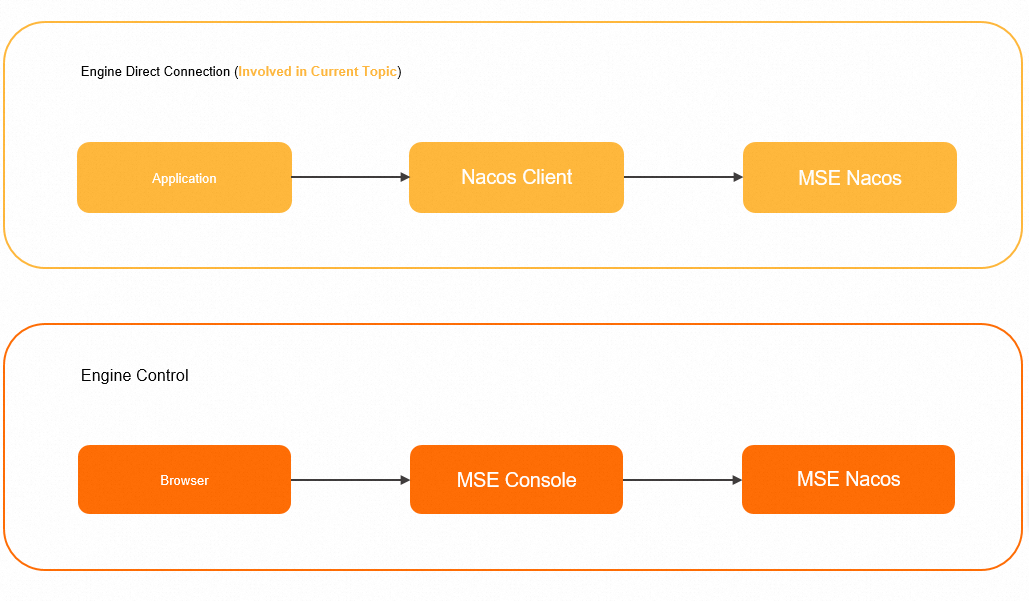
Pour configurer et utiliser l'authentification d'accès pour le chemin de contrôle du moteur (c'est-à-dire pour accorder à un utilisateur RAM les autorisations nécessaires pour utiliser la console MSE), reportez-vous à la section Autorisation pour le registre et le centre de configuration.
Étape 1 : Créer une politique fine
Connectez-vous à la console RAM avec un compte Alibaba Cloud (compte root) ou un utilisateur RAM disposant de l'autorisation
AliyunRAMFullAccess.Dans le volet de navigation de gauche, sélectionnez .
Sur la page Policies, cliquez sur Create Policy.
-
Remarque
L'éditeur visuel de la console Resource Access Management (RAM) ne prend pas en charge les actions personnalisées MSE Nacos telles que mse:QueryNacosConfig et mse:UpdateNacosConfig. Si vous sélectionnez Microservices Engine (MSE) comme service dans l'éditeur visuel, aucun résultat n'est renvoyé lors de la recherche de ces actions. Créez la politique dans l'onglet Script Editor, comme décrit à l'étape suivante.
-
Sur la page Create Policy, cliquez sur l'onglet JSON Editor.
La page affiche un éditeur JSON. Le modèle de politique par défaut inclut un élément
Version(défini sur"1") et un tableauStatement. Chaque instruction comprend les élémentsEffect(par défaut"Allow"),Action,ResourceetCondition. Vous devez renseigner les élémentsActionetResource. -
Saisissez le document de politique.
-
Le tableau suivant décrit les actions relatives à l'authentification fine pour le centre de configuration.
Action
Description
mse:QueryNacosConfig
Accorde l'autorisation de lecture des configurations dans le centre de configuration MSE Nacos, vous permettant d'obtenir et de surveiller les configurations via les SDK.
mse:UpdateNacosConfig
Accorde l'autorisation de mise à jour des configurations dans le centre de configuration MSE Nacos, vous permettant de publier et de modifier les configurations via les SDK.
-
La ressource pour l'authentification fine dans le centre de configuration doit utiliser le format suivant :
acs:mse:*:*:instance/${instance_id}/${namespaceId}/${group}/config/${dataId}Vous pouvez également vous reporter à la section Exemples pour modifier le document de politique.
Pour plus d'informations sur la syntaxe et la structure des politiques, reportez-vous à la section Structure et syntaxe des politiques.
-
-
En haut de la page, cliquez sur Optimize, puis sur Perform pour optimiser la politique de manière avancée.
La fonctionnalité d'optimisation avancée des politiques effectue les tâches suivantes :
Divise les ressources ou les conditions pour les actions incompatibles.
Réduit la portée des ressources.
Supprime les instructions en double ou fusionne les instructions.
Sur la page Create Policy, cliquez sur OK.
Dans la boîte de dialogue Create Policy, saisissez un policy name et une Description, puis cliquez sur OK.
Étape 2 : Accorder des autorisations
Accorder des autorisations à un utilisateur RAM
Dans le volet de navigation de gauche, sélectionnez .
-
Sur la page Users, localisez l'utilisateur RAM et cliquez sur Add Permissions dans la colonne Actions.
Vous pouvez également sélectionner plusieurs utilisateurs RAM et cliquer sur Add Permissions en bas de la liste des utilisateurs pour accorder des autorisations par lot.
Dans le panneau Grant Permission, dans la section Policies, cliquez sur la liste déroulante All Policy Types et sélectionnez Custom Policy. Dans la zone de recherche, saisissez le nom de la politique que vous avez créée à l'Étape 1, cliquez sur la politique qui apparaît dans les résultats de recherche, puis cliquez sur OK.
Dans le panneau Grant Permission, vérifiez que l'autorisation a été accordée avec succès et cliquez sur Close.
Accorder des autorisations à un rôle RAM
Dans la section Policies du panneau Grant Permission, cliquez sur la liste déroulante All Policy Types et sélectionnez Custom Policy. Dans la zone de texte, saisissez le nom de la politique d'autorisation que vous avez créée à l'Étape 1, cliquez sur le nom de la politique d'autorisation dans les résultats de recherche, puis cliquez sur Confirm Add Permission.
Dans le panneau Grant Permission, vérifiez que l'autorisation a été accordée avec succès et cliquez sur Close.
Exemples
-
Accorde une autorisation en lecture seule sur les configurations pour les instances spécifiées.
{ "Version": "1", "Statement": [ { "Action": [ "mse:QueryNacosConfig" ], "Resource": [ "acs:mse:*:*:instance/${instanceId1}", "acs:mse:*:*:instance/${instanceId2}" ], "Effect": "Allow" } ] } -
Accorde l'autorisation de lire et de modifier les configurations pour les instances spécifiées.
{ "Version": "1", "Statement": [ { "Action": [ "mse:QueryNacosConfig", "mse:UpdateNacosConfig" ], "Resource": [ "acs:mse:*:*:instance/${instanceId1}", "acs:mse:*:*:instance/${instanceId2}" ], "Effect": "Allow" } ] }Remarque${instance_id_1} et ${instance_id_2} sont des espaces réservés pour les ID de vos instances de centre de configuration.
-
Accorde une autorisation en lecture seule sur les configurations dans un namespace spécifique de l'instance.
{ "Statement": [ { "Effect": "Allow", "Action": "mse:QueryNacosConfig", "Resource": "acs:mse:*:*:instance/${instance_id}/${namespaceId}" } ], "Version": "1" } -
Accorde l'autorisation de lire et de modifier les configurations dans un group spécifique au sein d'un namespace de l'instance.
{ "Statement": [ { "Effect": "Allow", "Action": [ "mse:QueryNacosConfig", "mse:UpdateNacosConfig" ], "Resource": "acs:mse:*:*:instance/${instance_id}/${namespaceId}/${group}" } ], "Version": "1" } -
Accorde une autorisation en lecture seule sur la configuration spécifiée par un data ID dans un group spécifique.
{ "Statement": [ { "Effect": "Allow", "Action": "mse:QueryNacosConfig", "Resource": "acs:mse:*:*:instance/${instance_id}/${namespaceId}/${group}/config/${dataId}" } ], "Version": "1" } -
Accorde l'autorisation de lire et de modifier la configuration spécifiée par un data ID dans un group spécifique.
{
    "Statement": [
        {
            "Effect": "Allow",
            "Action": [
                "mse:QueryNacosConfig",
                "mse:UpdateNacosConfig"
            ],
            "Resource": "acs:mse:*:*:instance/${instance_id}/${namespaceId}/${group}/config/${dataId}"
        }
    ],
    "Version": "1"
}
Documentation connexe
Pour plus d'informations sur l'authentification au niveau de l'instance pour le centre de configuration, reportez-vous à la section Authentification du client Nacos.