Les passerelles cloud-native de Microservices Engine (MSE) s'intègrent à Web Application Firewall 3.0 (WAF 3.0) pour offrir une sécurité de bout en bout à vos sites web et applications. Grâce à cette intégration, le WAF inspecte et filtre le trafic malveillant directement au niveau de la passerelle, éliminant ainsi le saut réseau supplémentaire inhérent aux déploiements WAF traditionnels. Vous pouvez activer le WAF à deux niveaux :
Niveau instance : protège tout le trafic transitant par une passerelle.
Niveau route : protège uniquement les routes sélectionnées, offrant un contrôle précis sur le trafic inspecté.
Fonctionnement de l'intégration
Dans une configuration WAF traditionnelle, les requêtes traversent le WAF avant d'atteindre la passerelle. Avec l'intégration MSE, les requêtes sont transférées directement vers les passerelles cloud-native plutôt que vers le WAF. Cette approche supprime le saut réseau supplémentaire, réduisant ainsi la latence tout en maintenant les mêmes capacités de sécurité.
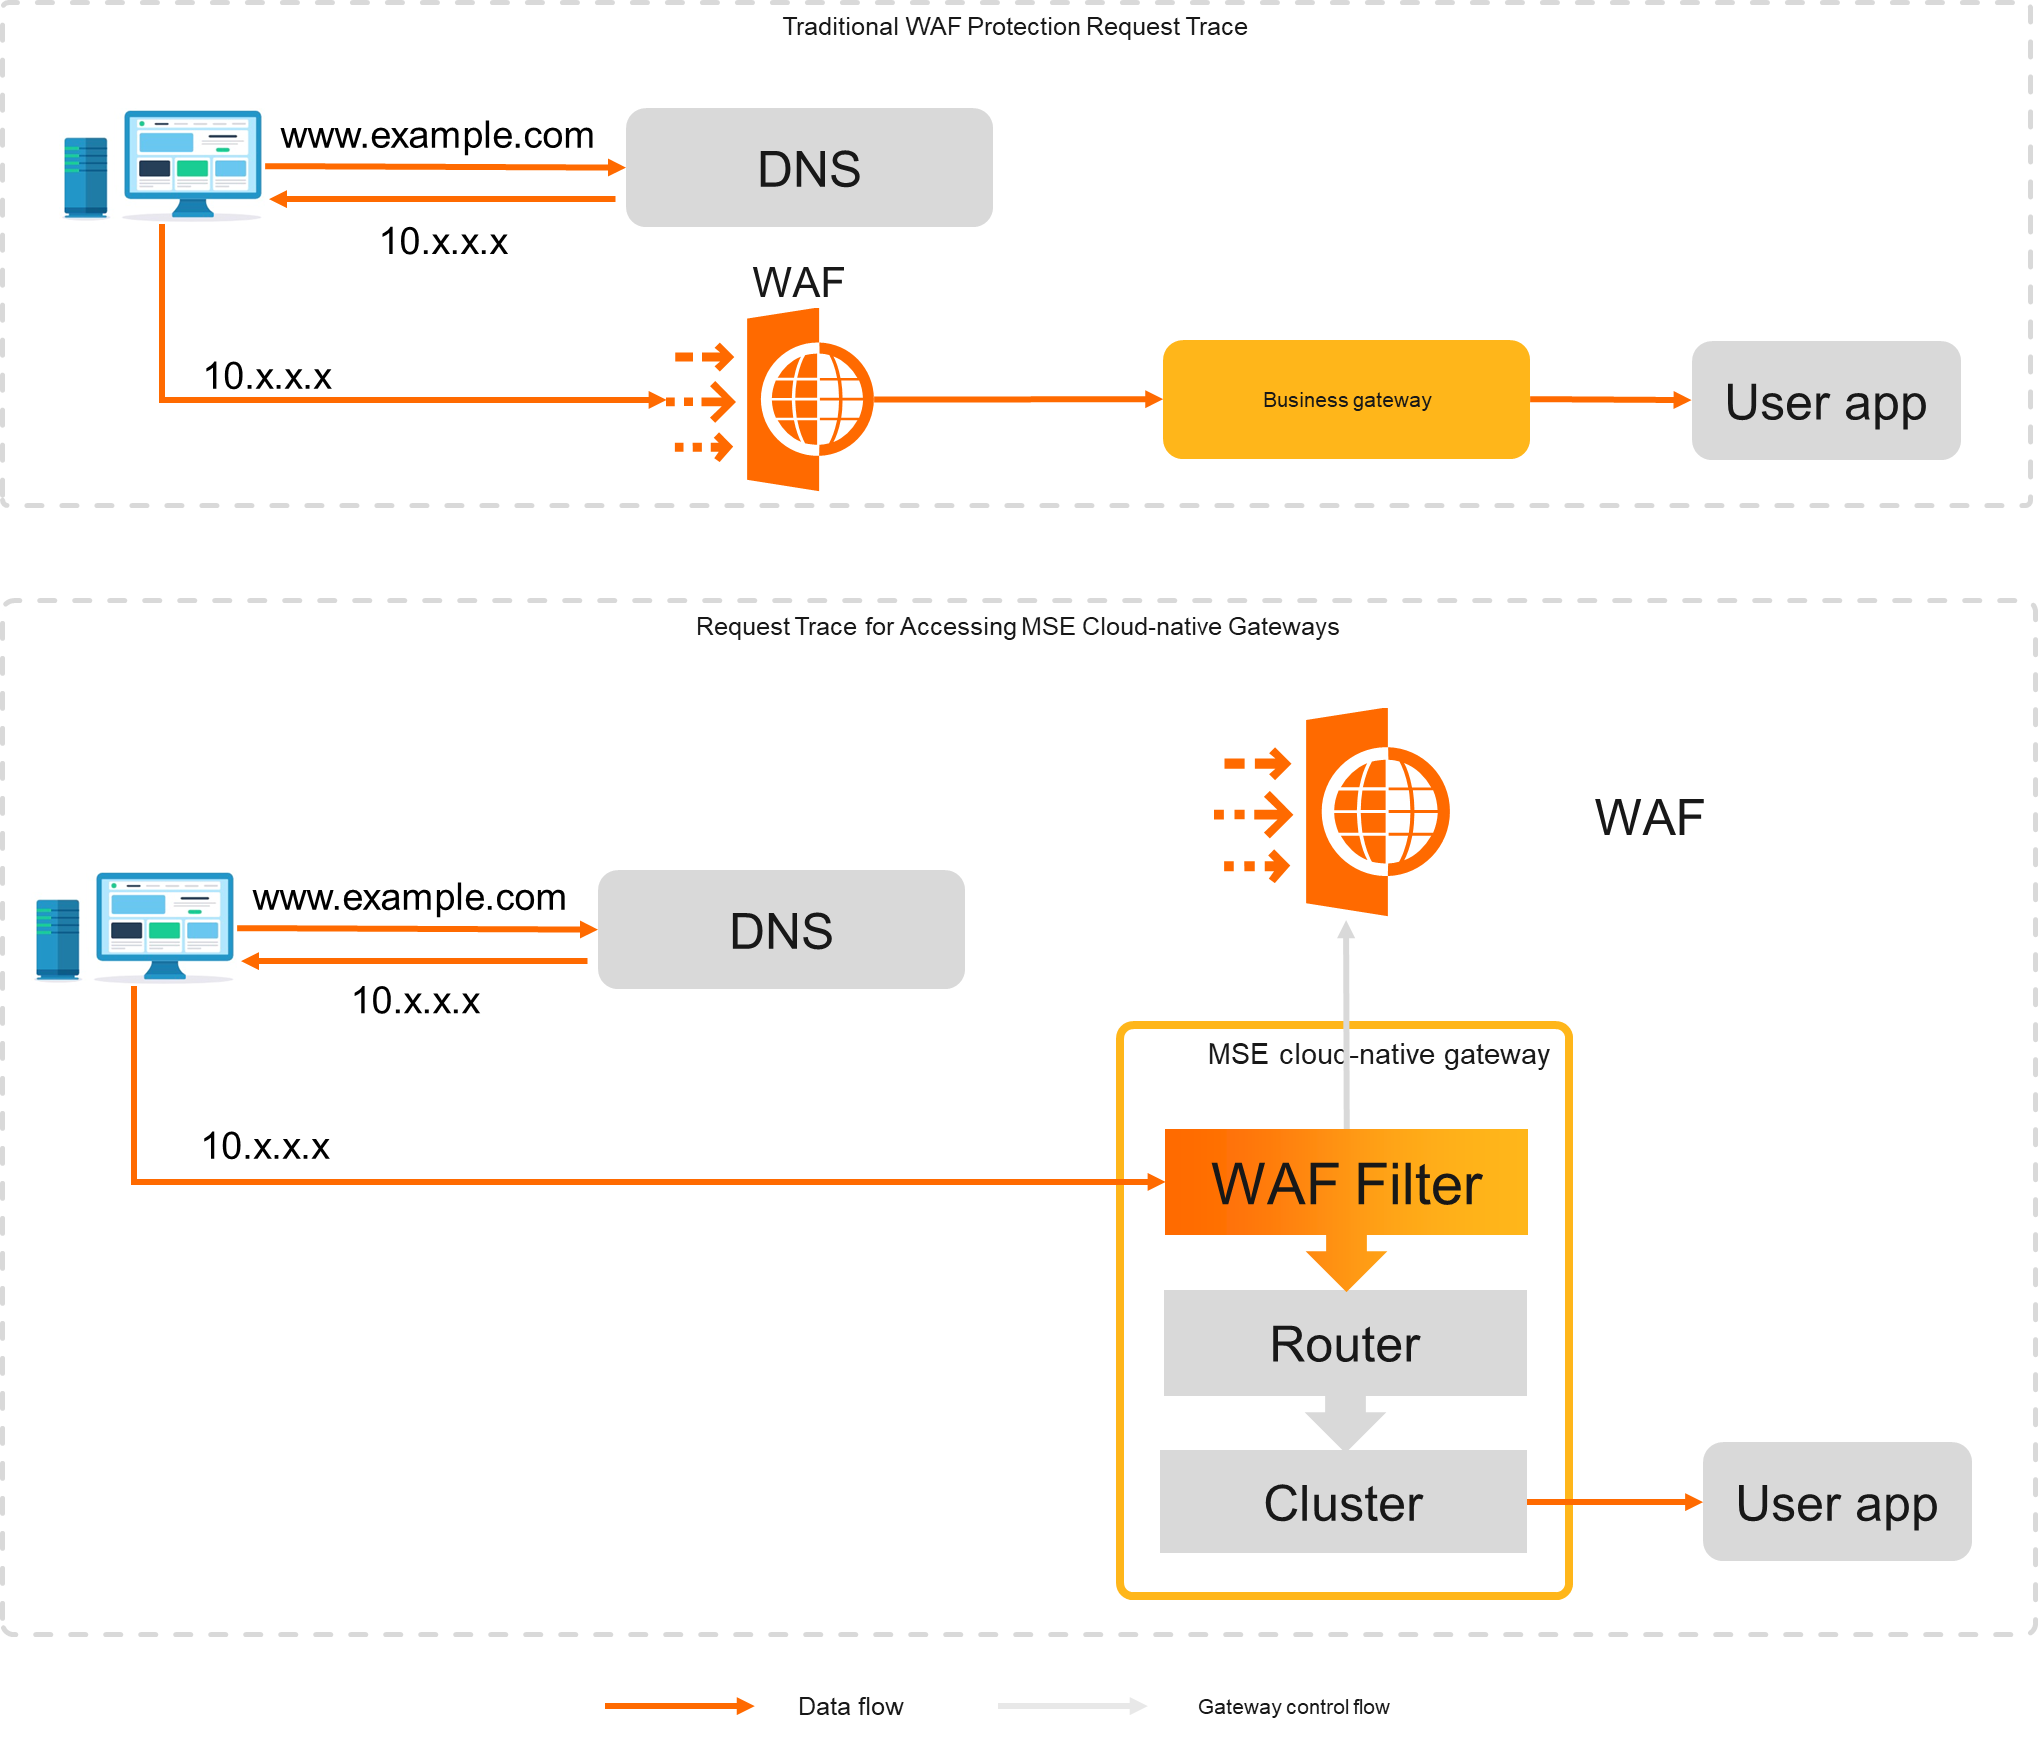
Facturation
Les frais liés à WAF 3.0 ne sont pas inclus dans votre facture MSE. L'utilisation du WAF est facturée séparément dans la console WAF, en fonction de la consommation réelle des ressources.
Régions prises en charge
L'intégration WAF 3.0 est disponible dans les régions suivantes :
Chine (Hangzhou), Chine (Shanghai), Chine (Pékin), Chine (Zhangjiakou), Chine (Shenzhen), Malaisie (Kuala Lumpur) et Singapour.
Activer la protection WAF au niveau de l'instance
La protection au niveau de l'instance applique le WAF à tout le trafic transitant par la passerelle. Il s'agit de l'option la plus simple lorsque toutes les routes nécessitent le même niveau de protection.
Connectez-vous à la console MSE et sélectionnez une région prise en charge dans la barre de navigation supérieure.
Dans le volet de navigation de gauche, choisissez Cloud-native Gateway > Gateways.
Sur la page Gateways, repérez la passerelle cible, cliquez sur More dans la colonne Actions, puis sélectionnez Enable WAF Protection.
Dans la boîte de dialogue Enable WAF Protection, cliquez sur OK.
Activer la protection WAF au niveau de la route
La protection au niveau de la route applique le WAF uniquement aux routes sélectionnées. Privilégiez cette option lorsque certaines routes n'ont pas besoin d'être inspectées par le WAF.
Connectez-vous à la console MSE et sélectionnez une région prise en charge dans la barre de navigation supérieure.
Dans le volet de navigation de gauche, choisissez Cloud-native Gateway > Gateways. Sur la page Gateways, cliquez sur le nom de la passerelle cible.
Dans le volet de navigation de gauche, cliquez sur Routes, puis sur l'onglet Routes.
Repérez la route cible et cliquez sur Policies dans la colonne Actions. Dans la partie gauche de la page Policies, cliquez sur WAF, puis sur Enable Route-level WAF Protection (Recommended).
Dans la boîte de dialogue Tips, cliquez sur OK.
Protection par défaut après activation
Une fois le WAF activé, deux fonctionnalités de protection sont activées par défaut :
| Feature | Protection scope |
|---|---|
| Protection rules engine | Attaques web courantes : injection SQL, XSS et téléchargements de webshell |
| HTTP flood protection | Attaques par inondation HTTP (DDoS couche 7) |
Les autres fonctionnalités de protection nécessitent une configuration manuelle. Pour plus de détails, consultez la rubrique Présentation de la protection WAF.
FAQ
Où dois-je activer le WAF : dans la console MSE ou la console WAF ?
Les deux options sont possibles. Nous vous recommandons d'utiliser la console MSE. Vous pouvez également activer le WAF depuis la console WAF 3.0 en suivant les étapes décrites dans la rubrique Activer la protection WAF pour une instance MSE.
Quelle est la différence entre la protection au niveau de l'instance et celle au niveau de la route ?
La protection au niveau de l'instance applique le WAF à tout le trafic de la passerelle. La protection au niveau de la route applique le WAF uniquement à des routes spécifiques. Utilisez la protection au niveau de la route lorsque certaines routes n'ont pas besoin d'être inspectées par le WAF.
Puis-je utiliser WAF 2.0 avec les passerelles cloud-native MSE ?
Oui. Pour intégrer WAF 2.0, ajoutez l'adresse IP de l'instance Server Load Balancer (SLB) associée à votre passerelle cloud-native aux adresses IP de retour à l'origine dans WAF. Pour obtenir la procédure détaillée, consultez le tutoriel Tutoriel WAF 2.0.