La passerelle cloud-native de Microservices Engine (MSE) s'intègre à la découverte de services de Container Service for Kubernetes (ACK). Vous pouvez ainsi exposer vos applications déployées sur ACK aux réseaux externes sans gérer de contrôleurs Ingress ou d'équilibreurs de charge distincts. Une fois le cluster ajouté en tant que source de service, la passerelle détecte automatiquement les ressources Service Kubernetes de votre cluster.
Fonctionnement
Lorsque vous ajoutez un cluster ACK en tant que source de service, la passerelle cloud-native découvre toutes les ressources Service du cluster. Créez ensuite une route qui associe un chemin de requête entrant à un Service Kubernetes spécifique. Le trafic externe transite par la passerelle et atteint les pods correspondants dans votre cluster :
Internet --> Cloud-native gateway --> ACK Service --> PodsPrérequis
Avant de commencer, assurez-vous de disposer des éléments suivants :
Un cluster géré ACK avec au moins un
Deploymentet sonServiceassocié en cours d'exécution. Pour créer un cluster, consultez la rubrique Créer un cluster géré ACK-
(Facultatif) Si vous ne disposez pas d'une application appropriée, déployez l'exemple
httpbinsuivant. Consultez la rubrique Créer une application sans état à l'aide d'un Deployment pour plus de détails.
Flux de configuration
| Étape | Tâche | Objectif |
|---|---|---|
| 1 | Créer une passerelle cloud-native | Déployer une instance de passerelle dans le même VPC que votre cluster ACK |
| 2 | Créer une route | Associer un chemin entrant à votre service ACK |
| 3 | Configurer les groupes de sécurité | Autoriser la passerelle à atteindre vos pods backend |
| 4 | Vérifier la route | Confirmer que le trafic externe atteint votre application |
Étape 1 : Créer une passerelle cloud-native
Si vous possédez déjà une instance de passerelle cloud-native dans la même région que votre cluster ACK, passez directement à l'Étape 2.
Connectez-vous à la console MSE. Dans la barre de navigation supérieure, sélectionnez une région.
-
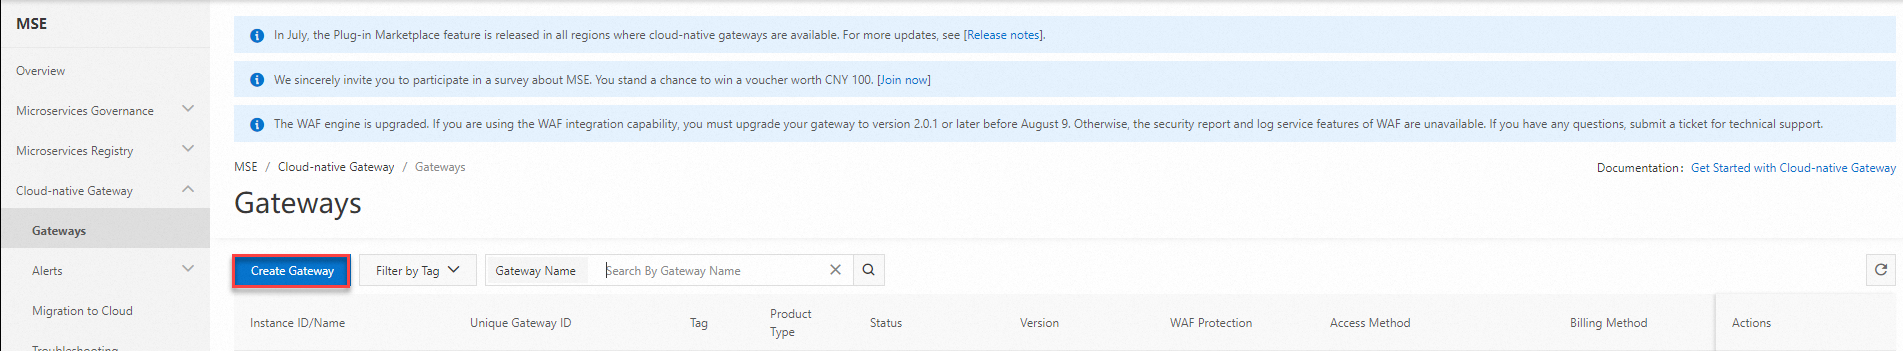
Sur la page Gateways, cliquez sur Create Gateway.
-
Sur la page d'achat, configurez les paramètres suivants, puis cliquez sur Buy Now.
Paramètre Valeur Region Même région que votre cluster ACK VPC Même VPC que votre cluster ACK Network Type Internet 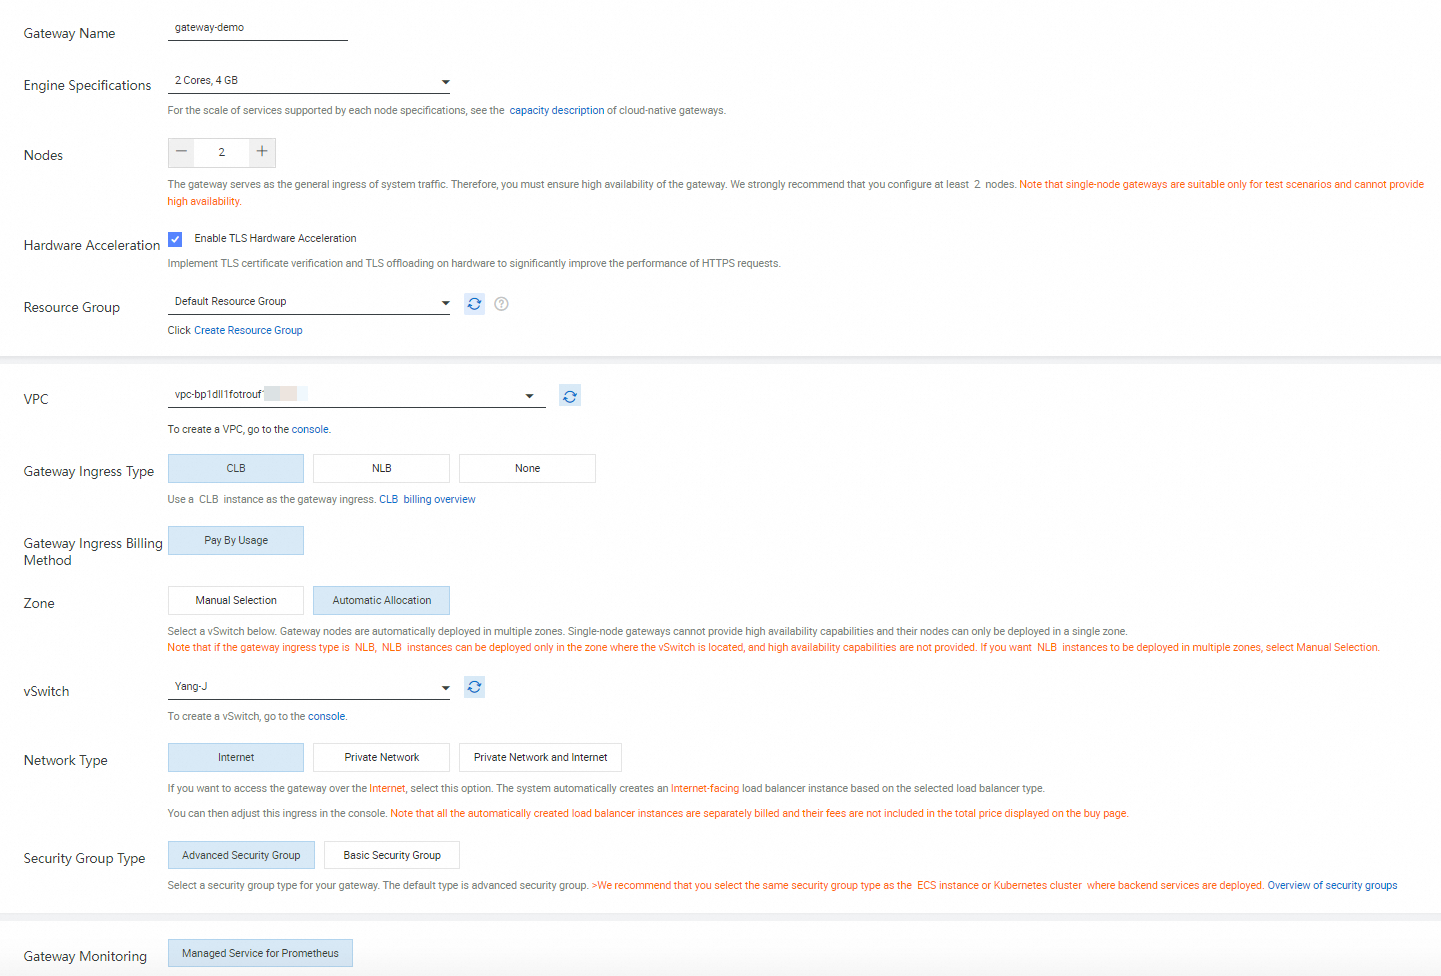 Remarque
La création de la passerelle prend 2 à 3 minutes.
Étape 2 : Créer une route
Connectez-vous à la console MSE. Dans la barre de navigation supérieure, sélectionnez une région.
Dans le volet de navigation de gauche, choisissez Cloud-native Gateway > Gateways. Sur la page Gateways, cliquez sur l'ID de la passerelle.
Dans le volet de navigation de gauche, cliquez sur Routes, puis cliquez sur Add Route dans l'onglet Routes.
-
Configurez la route : sous Service Name, cliquez sur la zone de saisie, puis sur Associate Service.
Paramètre Valeur Routing Rule Name Saisissez un nom, par exemple httpbin-demoDomain Name *Path Préfixe : /Scenario Single Service 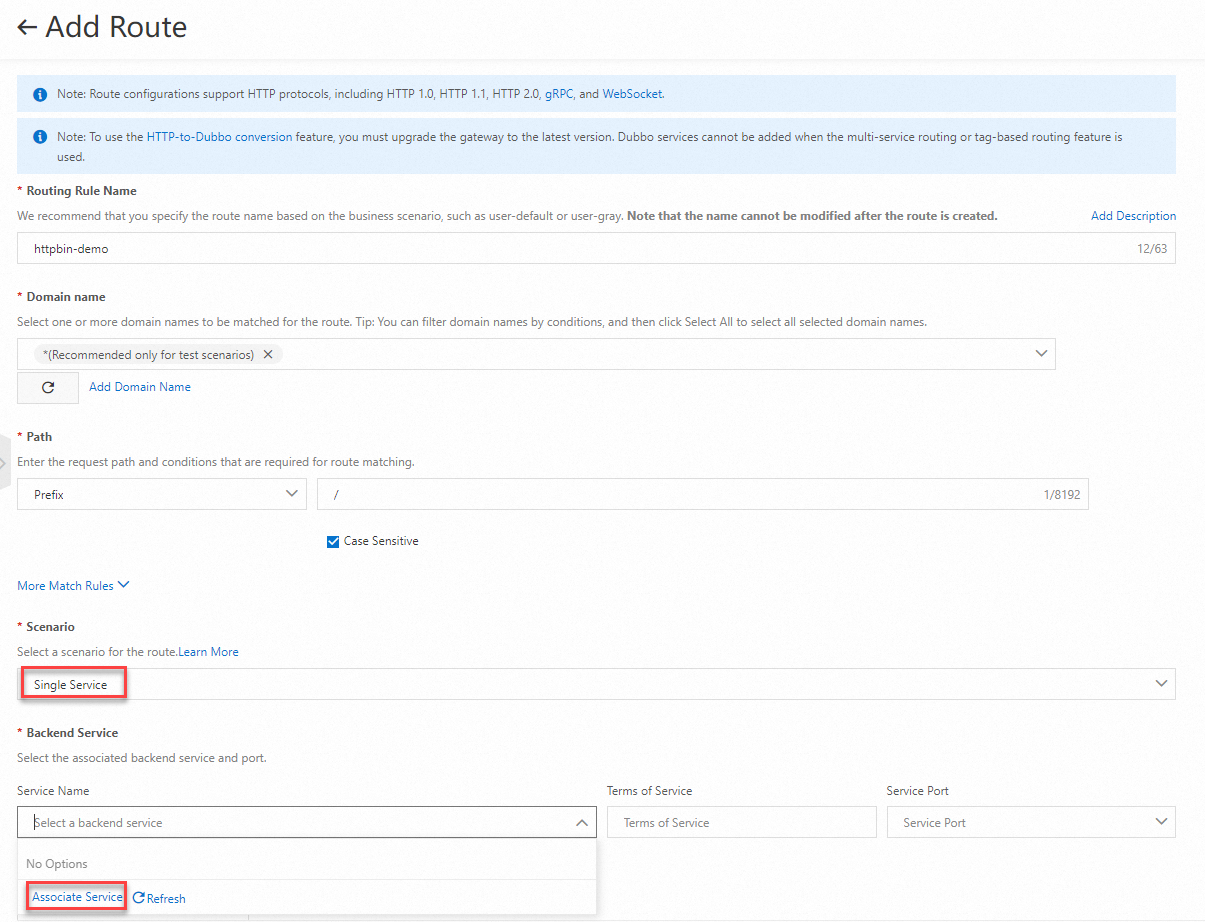
-
Sur la page Associate Service, configurez les paramètres suivants, puis cliquez sur OK.
Paramètre Valeur Source Type Container Service Service Source Nom de votre cluster ACK Service Application à exposer (par exemple, httpbin)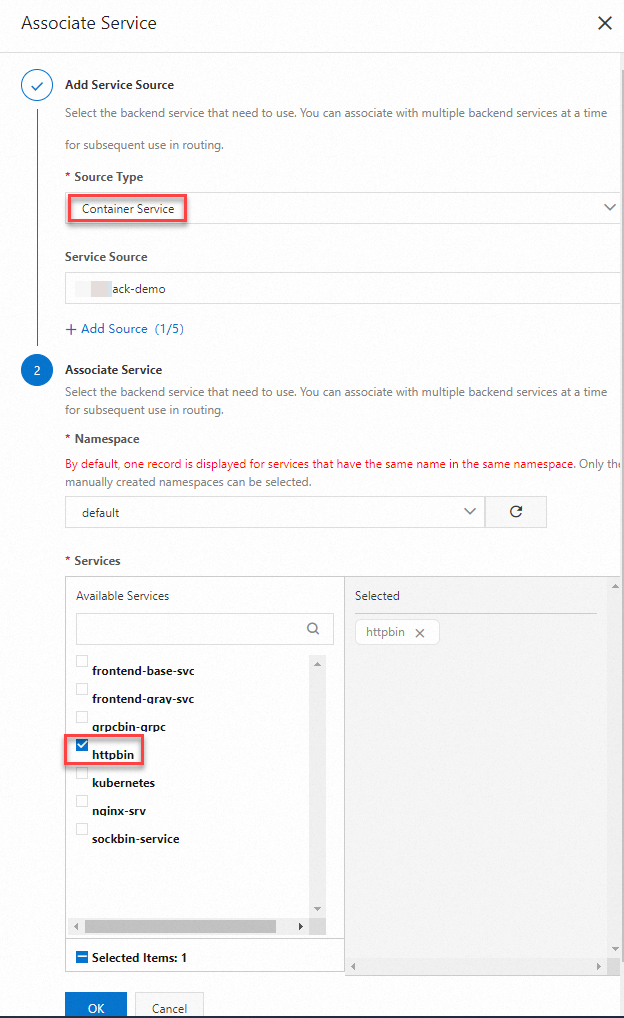
Sélectionnez le nom du service (par exemple,
httpbin) sous Service Name, puis cliquez sur Save And Publish.
Pour lier un nom de domaine personnalisé à la route, consultez la rubrique Créer un nom de domaine.
La passerelle cloud-native prend en charge plusieurs méthodes de découverte de services, notamment Kubernetes, MSE Nacos et Enterprise Distributed Application Service (EDAS). Consultez la rubrique Associer des sources de service.
Étape 3 : Configurer les groupes de sécurité
La passerelle cloud-native s'exécute dans un groupe de sécurité géré, distinct de vos services backend. Pour permettre à la passerelle de transférer le trafic vers les pods de votre application, autorisez l'accès à la plage de ports requise dans le groupe de sécurité de votre service backend.
Pour obtenir des instructions de configuration, consultez la rubrique Configurer les règles de groupe de sécurité.
Étape 4 : Vérifier la route
Connectez-vous à la console MSE. Dans la barre de navigation supérieure, sélectionnez une région.
Dans le volet de navigation de gauche, choisissez Cloud-native Gateway > Gateways. Sur la page Gateways, cliquez sur l'ID de la passerelle.
Dans le volet de navigation de gauche, cliquez sur Routes. Cliquez ensuite sur l'onglet Routes.
Dans la colonne Actions, cliquez sur Debug pour la route (par exemple,
httpbin-demo).-
Saisissez
versioncomme paramètre d'interface et cliquez sur Send. Une réponse réussie renvoie la version du service httpbin :{ "version": "v1" }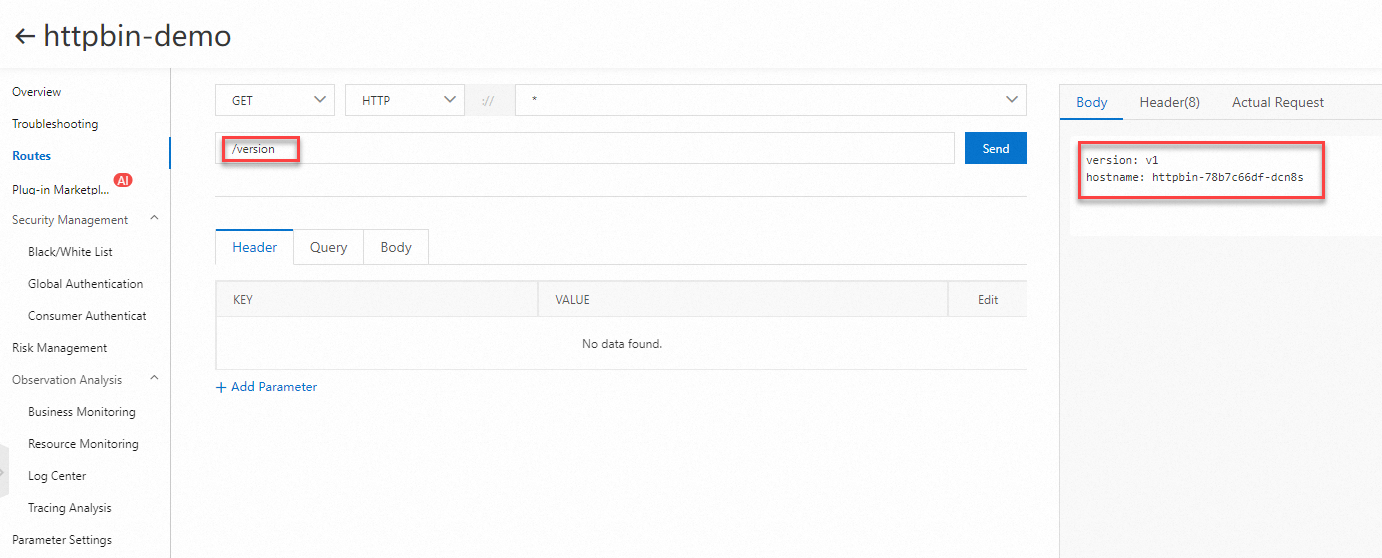
Vous pouvez également vérifier la route depuis la ligne de commande. Remplacez <GATEWAY_IP> par l'adresse IP publique de votre passerelle cloud-native :
curl http://<GATEWAY_IP>/versionSortie attendue :
{
  "version": "v1"
}Voir aussi
FAQ sur la passerelle cloud-native -- questions courantes sur les fonctionnalités, les limites et le dépannage de la passerelle
Migrer de Spring Cloud Gateway vers la passerelle cloud-native