Avant qu'un utilisateur Resource Access Management (RAM) puisse accéder au service Image Search, vous devez lui accorder des autorisations. Cette rubrique explique comment attribuer les autorisations nécessaires pour Image Search à un utilisateur RAM.
Informations générales
Resource Access Management (RAM) est un service de gestion des identités et des accès fourni par Alibaba Cloud. RAM vous permet de créer et de gérer des utilisateurs RAM, tels que des employés, des systèmes et des applications. Vous pouvez également contrôler les autorisations dont disposent ces utilisateurs RAM pour accéder à vos ressources. Si plusieurs utilisateurs de votre entreprise doivent collaborer sur des ressources, utilisez RAM pour éviter de partager les clés de votre compte Alibaba Cloud. À la place, attribuez à chaque utilisateur le principe du moindre privilège nécessaire. Cette pratique réduit les risques de sécurité pour votre activité.
Vue d'ensemble
Vous pouvez accorder des autorisations à un utilisateur RAM pour accéder au service Image Search de deux manières :
Politiques générales.
Politiques personnalisées.
Utilisez les politiques générales pour accorder des autorisations sans configurations complexes. Si les politiques générales ne répondent pas à vos besoins, optez pour des politiques personnalisées.
Régions compatibles avec RAM
Image Search prend en charge l'autorisation RAM dans les régions suivantes.
|
Region |
Region ID |
|
Asia Pacific SE 1 (Singapore) |
ap-southeast-1 |
|
China (Hong Kong) |
cn-hongkong |
|
Japan (Tokyo) |
ap-northeast-1 |
|
Europe Central 1 (Frankfurt) |
eu-central-1 |
Politiques générales
Les deux politiques d'accès générales suivantes sont disponibles :
AliyunImageSearchReadOnlyAccess : accorde un accès en lecture seule à Image Search. Cette politique convient aux utilisateurs en lecture seule.
AliyunImageSearchFullAccess : accorde un accès de gestion complet à Image Search. Cette politique est destinée aux administrateurs.
Procédure :
Connectez-vous à la console RAM en tant qu'administrateur RAM.
Dans le volet de navigation de gauche, sélectionnez .
-
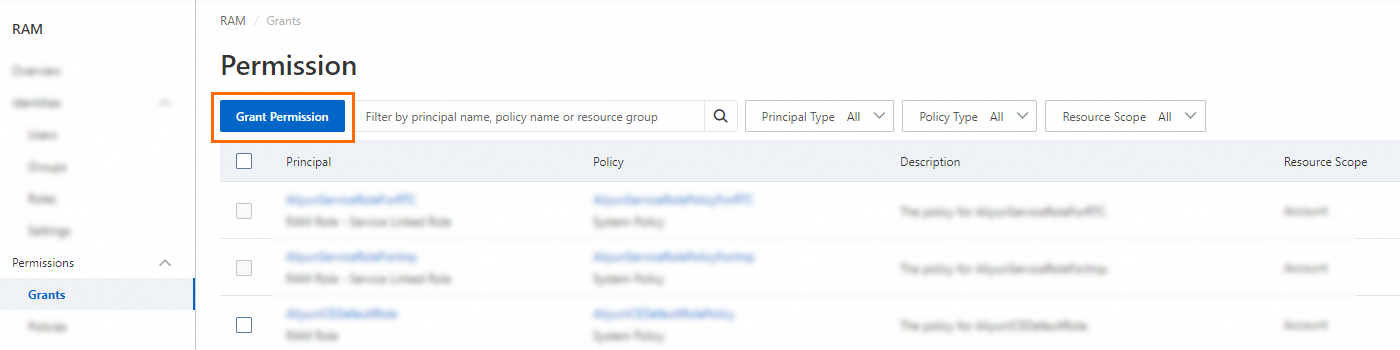
Sur la page Permission, cliquez sur Grant Permission.
-
Dans le panneau Grant Permission, accordez des autorisations à l'utilisateur RAM.
-
Configurez le paramètre Resource Scope.
Account : l'autorisation s'applique au compte Alibaba Cloud actuel.
-
Resource Group : l'autorisation s'applique à un groupe de ressources spécifique.
Important
Si vous sélectionnez Resource Group pour le paramètre Resource Scope, assurez-vous que le service cloud requis prend en charge les groupes de ressources. Pour plus d'informations, consultez Services that work with Resource Group. Pour savoir comment accorder des autorisations sur un groupe de ressources, consultez Control RAM user access to specific ECS instances.
-
Configurez le paramètre Principal.
Le principal correspond à l'utilisateur RAM auquel vous souhaitez accorder des autorisations. Vous pouvez sélectionner plusieurs utilisateurs RAM simultanément.
-
Configurez le paramètre Policy.
Une politique contient un ensemble d'autorisations. Les politiques se divisent en politiques système et politiques personnalisées. Vous pouvez sélectionner plusieurs politiques à la fois.
-
Politiques système : politiques créées par Alibaba Cloud. Vous pouvez les utiliser, mais pas les modifier. Alibaba Cloud gère les mises à jour de version de ces politiques. Pour plus d'informations, consultez Services that work with RAM.
Note
Le système identifie automatiquement les politiques système à haut risque, telles que AdministratorAccess et AliyunRAMFullAccess. Nous vous recommandons de ne pas accorder d'autorisations inutiles en attachant des politiques à haut risque.
Politiques personnalisées : vous pouvez gérer et mettre à jour les politiques personnalisées selon vos besoins métier. Vous avez la possibilité de créer, mettre à jour et supprimer des politiques personnalisées. Pour plus d'informations, consultez Create a custom policy.
-
Cliquez sur OK.
-
Cliquez sur Close.
Politiques personnalisées
Image Search prend uniquement en charge le type de ressource instance. Lorsque vous accordez des autorisations via RAM, vous devez décrire les ressources au format suivant :
Type de ressource : instance
-
Format de description des ressources dans une politique d'autorisation :
acs:imagesearch:$regionid:$accountid:instance/$instance$regionid: ID de la région. Pour spécifier toutes les régions, utilisez un caractère générique (*).$accountid: ID du compte Alibaba Cloud, par exemple123456789012****. Vous pouvez utiliser*comme caractère générique.$instance: nom de l'instance, par exemple demo123. Vous pouvez utiliser*comme caractère générique.
Tableau 1. Actions pour différentes ressources
Resource | Action |
instance/* | Les noms et descriptions des actions sont les suivants :
|
instance/$instance | Les noms et descriptions des actions sont les suivants :
|
Procédure :
Connectez-vous à la console RAM en tant qu'administrateur RAM.
Dans le volet de navigation de gauche, sélectionnez .
Sur la page Policies, cliquez sur Create Policy.
-
Sur la page Create Policy, cliquez sur l'onglet JSON Editor.
La page affiche un éditeur JSON. Le modèle de politique par défaut inclut un élément
Version(défini sur"1") et un tableauStatement. Chaque instruction comprend les élémentsEffect(par défaut"Allow"),Action,ResourceetCondition. Vous devez renseigner les élémentsActionetResource. -
Saisissez le contenu de la politique.
Pour en savoir plus sur la syntaxe et la structure des politiques, consultez Policy syntax and structure.
-
En haut de la page, cliquez sur Optimize, puis sur Perform pour optimiser la politique de manière avancée.
La fonctionnalité d'optimisation avancée des politiques effectue les tâches suivantes :
Divise les ressources ou les conditions pour les actions incompatibles.
Réduit la portée des ressources.
Supprime les instructions en double ou fusionne les instructions.
Sur la page Create Policy, cliquez sur OK.
Dans la boîte de dialogue Create Policy, saisissez un policy name et une Description, puis cliquez sur OK.
Exemples de politiques personnalisées
-
Exemple 1
Les autorisations suivantes sont requises :
L'ID du compte Alibaba Cloud auquel appartient l'utilisateur RAM est 1234.
Région China (Shanghai).
Toutes les instances.
Toutes les autorisations de console, sauf l'effacement ou la suppression d'instances.
L'accès est autorisé uniquement depuis une adresse IP spécifique.
La politique est la suivante :
{ "Statement": [ { "Action": [ "imagesearch:ListInstance", "imagesearch:DescribeInstance", "imagesearch:IncreaseInstance", "imagesearch:InitInstance", "imagesearch:SearchItem", "imagesearch:AddItem", "imagesearch:TagResources", "imagesearch:ListIncrement" ], "Condition": { "IpAddress": { "acs:SourceIp": "xxx.xx.xxx.x/xx" } }, "Effect": "Allow", "Resource": "acs:imagesearch:cn-shanghai:1234:instance/*" } ], "Version": "1" } -
Exemple 2
Les autorisations requises sont les suivantes :
L'ID du compte Alibaba Cloud pour l'utilisateur RAM est 1234.
Toutes les régions.
Toutes les instances.
Autorisations complètes pour la console et les opérations API.
La politique est la suivante :
{ "Statement": [ { "Action": [ "imagesearch:*" ], "Effect": "Allow", "Resource": "acs:imagesearch:*:1234:instance/*" } ], "Version": "1" } -
Exemple 3
Les autorisations suivantes sont requises :
L'ID du compte Alibaba Cloud pour l'utilisateur RAM est 1234.
Toutes les régions.
Le nom de l'instance est instance12138.
Autorisations d'opération complètes.
Les détails de la politique sont décrits ci-dessous.
{
  "Statement": [
   {
     "Action": [
         "imagesearch:*"
           ],
     "Effect": "Allow",
     "Resource": "acs:imagesearch:*:1234:instance/instance12138"
   }
  ],
  "Version": "1"
}
FAQ
Comment afficher une AccessKey (AK) créée ?
Les informations relatives à l'AccessKey, y compris l'AccessKey ID et l'AccessKey secret, ne s'affichent qu'une seule fois, au moment de la création de l'AccessKey. Vous ne pouvez plus afficher l'AccessKey secret après avoir quitté la page de création. Si vous perdez l'AccessKey secret ou oubliez de l'enregistrer, vous ne pourrez pas le récupérer. Vous devez créer une nouvelle AccessKey pour retrouver l'accès à l'API.