L'authentification Basic permet de restreindre l'accès à votre déclencheur HTTP au moyen de noms d'utilisateur et de mots de passe. Avant d'invoquer la fonction, Function Compute vérifie que les identifiants encodés en Base64 présents dans l'en-tête Authorization sont valides. Ainsi, seuls les clients disposant des identifiants correspondants peuvent y accéder.
L'authentification Basic transmet les identifiants via un encodage Base64, ce qui ne constitue pas un chiffrement. Utilisez toujours HTTPS en environnement de production. Le protocole HTTP est réservé au développement et aux tests. Function Compute décline toute responsabilité en cas de fuite d'identifiants résultant de l'utilisation du protocole HTTP.
Prérequis
Avant de commencer, assurez-vous de disposer des éléments suivants :
Une fonction associée à un déclencheur HTTP. Consultez les rubriques Créer une fonction et Configurer un déclencheur HTTP.
Limites
| Contrainte | Détails |
|---|---|
| Nombre maximal d'utilisateurs par déclencheur | 20 |
| Longueur du nom d'utilisateur | De 12 à 128 caractères ; doit respecter les conventions de nommage des ressources FC |
| Longueur du mot de passe | De 12 à 128 caractères ; doit contenir des lettres majuscules, des lettres minuscules, des chiffres et au moins un caractère spécial parmi : ! @ # $ % ^ & * ( ) |
| Unicité du mot de passe | Chaque utilisateur doit posséder un mot de passe unique ; évitez les mots de passe courants ou faibles |
| Gestion des identifiants | Function Compute assure uniquement le stockage et la vérification des identifiants. Renouvelez les mots de passe compromis, jugés peu sûrs ou utilisés depuis longtemps |
Configurer l'authentification Basic
Connectez-vous à la console Function Compute. Dans le volet de navigation de gauche, choisissez Function Management > Functions.
Dans la barre de navigation supérieure, sélectionnez une région. Sur la page Functions, cliquez sur la fonction cible.
Sur la page de détails de la fonction, cliquez sur l'onglet Triggers. Dans la colonne Actions du déclencheur HTTP, cliquez sur Modify.
-
Dans le panneau Modify Trigger, configurez les paramètres suivants puis cliquez sur OK :
Définissez Authentication Method sur Basic Authentication.
Sous Users, saisissez un Username et un Password.
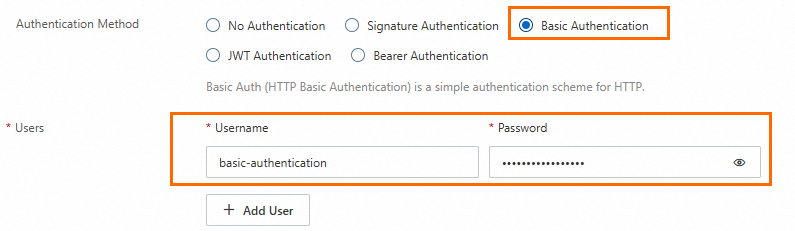
Vérifier la configuration
Utilisez cURL pour confirmer que le déclencheur rejette les requêtes non authentifiées et accepte les identifiants valides.
Dans l'onglet Triggers, copiez l'endpoint public du déclencheur HTTP.
-
Encodez vos identifiants en Base64 :
echo -n "username:password" | base64 -
Envoyez une requête authentifiée en utilisant la valeur encodée :
curl -X POST "https://example.com" \
  -H "Authorization: Basic YmFzaWMtYXV0aGVudGljYXRpb246MTUyMkBaaHV6aTV6****="
Remplacez
https://example.compar l'endpoint public obtenu à l'étape 1. Conformément à la norme RFC 7617, la valeur de l'en-têteAuthorizationdoit commencer parBasicsuivi d'une espace unique.
FAQ
Pourquoi le déclencheur retourne-t-il « authorization required » après l'activation de l'authentification Basic ?
La requête ne contient pas d'en-tête Authorization valide. Vérifiez la présence de cet en-tête ainsi que l'exactitude des identifiants encodés en Base64.
Pourquoi le déclencheur retourne-t-il « Authorization header must start with Basic » ?
Selon la RFC 7617, la valeur de l'en-tête Authorization doit débuter par Basic suivi d'une espace. Assurez-vous que votre requête inclut le préfixe correct avant les identifiants encodés.
L'activation de l'authentification Basic entraîne-t-elle des frais supplémentaires ?
Non. Les fonctionnalités liées à la passerelle dans Function Compute sont incluses dans les frais d'invocation des fonctions.