Cette rubrique explique comment utiliser Auditbeat sur Alibaba Cloud pour collecter des données du framework d'audit Linux, surveiller l'intégrité des fichiers et créer des visualisations.
Contexte
Auditbeat est un expéditeur léger dédié aux journaux d'audit. Il collecte et centralise les événements d'audit issus du Linux Audit Framework, détecte les modifications apportées aux fichiers critiques (binaires, fichiers de configuration), identifie les violations potentielles des politiques de sécurité et génère des données structurées faciles à analyser. Auditbeat s'intègre également de manière transparente à Logstash, Elasticsearch et Kibana.
Auditbeat prend en charge deux modules :
-
Auditd
Le module Auditd reçoit les événements d'audit du framework d'audit Linux, intégré au noyau Linux. Ce module s'abonne au noyau pour recevoir les événements en temps réel. Pour plus d'informations, consultez la documentation officielle d'Auditd.
ImportantLorsque le module Auditd est activé, d'autres outils de surveillance peuvent interférer avec Auditbeat. Par exemple, si un autre processus (tel que auditd) est enregistré pour recevoir des données du Linux Audit Framework, des erreurs peuvent survenir. Dans ce cas, exécutez la commande
service auditd stoppour arrêter le processus. -
File Integrity
Le module File Integrity surveille en temps réel les modifications de fichiers dans les répertoires spécifiés. Pour l'utiliser sur un système Linux, assurez-vous que le noyau prend en charge inotify (disponible depuis la version 2.6.13). Pour plus d'informations, consultez la documentation officielle de File Integrity.
RemarqueLe module System officiel d'Auditbeat est actuellement expérimental. Il pourrait être supprimé ou modifié dans une future version ; nous vous recommandons donc de ne pas l'utiliser. Pour plus d'informations sur les modules, consultez les modules.
Prérequis
Effectuez les opérations suivantes :
-
Créez un cluster Alibaba Cloud Elasticsearch.
Pour plus d'informations, consultez la rubrique Créer un cluster Alibaba Cloud Elasticsearch.
-
Activez l'option Auto Indexing pour le cluster Alibaba Cloud Elasticsearch.
Pour des raisons de sécurité, Alibaba Cloud Elasticsearch désactive l'option Auto Indexing par défaut. Or, Beats repose sur cette fonctionnalité. Si la sortie Output est définie sur Elasticsearch, vous devez activer l'option Auto Indexing. Pour plus d'informations, consultez la rubrique Accès rapide et configuration.
-
Créez une instance ECS dans le même Virtual Private Cloud (VPC) que votre cluster Alibaba Cloud Elasticsearch.
Pour plus d'informations, consultez la rubrique Créer une instance à l'aide de l'assistant.
ImportantBeats prend actuellement en charge uniquement les systèmes d'exploitation Alibaba Cloud Linux (Alinux), RedHat et CentOS.
-
Installez Cloud Assistant et le service Docker sur l'instance ECS cible.
Pour plus d'informations, consultez les rubriques Installer le client Cloud Assistant et Déployer et utiliser Docker sur les instances Alibaba Cloud Linux 2.
Procédure
Connectez-vous à la console Alibaba Cloud Elasticsearch.
Dans le volet de navigation de gauche, cliquez sur Beats Data Shippers.
Dans la section Create Shipper, cliquez sur Auditbeat.
-
Installez et configurez l'expéditeur.
Cet exemple utilise la configuration suivante. Pour plus d'informations, consultez les rubriques Collecter les journaux de service ECS à l'aide de Filebeat et Configuration YML de l'expéditeur. Saisissez un Shipper Name tel que
zl-auditbeat, sélectionnez une Version telle que6.8.5, choisissez Elasticsearch pour la sortie de l'expéditeur (Shipper output) et spécifiez l'instance cible, sélectionnez HTTP comme Protocol, puis saisissez le Username (par exemple,elastic) et le Password.RemarqueSélectionnez l'option Enable Kibana Monitoring pour activer la surveillance du service Auditbeat dans la console Kibana.
Sélectionnez l'option Enable Kibana Dashboard pour générer des graphiques dans la console Kibana sans configuration YML supplémentaire. Comme Alibaba Cloud Kibana est configuré au sein d'un VPC, vous devez d'abord activer l'accès au réseau privé pour Kibana sur sa page de configuration. Pour plus d'informations, consultez la rubrique Se connecter à un cluster à l'aide de Kibana.
Les configurations de module suivantes proviennent du fichier
auditbeat.ymlpar défaut et ne nécessitent aucune modification :-
Configuration du module Auditd
- module: auditd # Load audit rules from separate files. Same format as audit.rules(7). audit_rule_files: [ '${path.config}/audit.rules.d/*.conf' ] audit_rules: |audit_rule_files: spécifie les fichiers de règles d'audit à charger. Les caractères génériques sont pris en charge. Par défaut, des fichiers de règles 32 bits et 64 bits sont fournis. Sélectionnez celui qui correspond à votre système.-
audit_rules: définit les règles d'audit. Connectez-vous à l'instance ECS et exécutez la commande./auditbeat show auditd-rulespour afficher les règles d'audit par défaut.-a never,exit -S all -F pid=26253 -a always,exit -F arch=b32 -S all -F key=32bit-abi -a always,exit -F arch=b64 -S execve,execveat -F key=exec -a always,exit -F arch=b64 -S connect,accept,bind -F key=external-access -w /etc/group -p wa -k identity -w /etc/passwd -p wa -k identity -w /etc/gshadow -p wa -k identity -a always,exit -F arch=b64 -S open,truncate,ftruncate,create,openat,open_by_handle_at -F exit=-EACCES -F key=access -a always,exit -F arch=b64 -S open,truncate,ftruncate,create,openat,open_by_handle_at -F exit=-EPERM -F key=accessRemarqueDans la plupart des cas, les règles par défaut répondent aux exigences d'audit courantes. Pour utiliser des règles d'audit personnalisées, modifiez les fichiers de règles dans le répertoire audit.rules.d.
-
Configuration du module File Integrity
- module: file_integrity paths: - /bin - /usr/bin - /sbin - /usr/sbin - /etcpaths: spécifie les chemins à surveiller. Par défaut, Auditbeat surveille les répertoires/bin,/usr/bin,/sbin,/usr/sbinet/etc.
Sélectionnez l'instance ECS sur laquelle installer l'expéditeur.
-
Démarrez l'expéditeur et vérifiez son statut d'installation.
-
Cliquez sur Start.
Une fois l'expéditeur démarré, la boîte de dialogue Start Shipper s'affiche.
Cliquez sur Back to Beats Shippers pour revenir à la page Beats Data Shippers. Dans la section Manage Shippers, consultez l'expéditeur Auditbeat démarré avec succès.
Attendez que le statut Shipper Status passe à Enabled 1/1, puis cliquez sur View Instances dans la colonne Actions.
Sur la page View Instances, vérifiez les Installed Shippers. Un statut Normal Heartbeat indique une installation réussie.
-
Afficher les résultats
-
Connectez-vous à la console Kibana du cluster Alibaba Cloud Elasticsearch cible.
Pour plus d'informations, consultez la rubrique Se connecter à la console Kibana.
-
Dans le volet de navigation de gauche, cliquez sur Discover. Sélectionnez le modèle prédéfini auditbeat-**, choisissez une plage de temps et affichez les données collectées par Auditbeat durant cette période.
Le haut de la page affiche le nombre de résultats et un histogramme de la distribution des données dans le temps. Dans le tableau de données ci-dessous, développez chaque enregistrement pour afficher les détails des champs d'audit tels que
event.module,event.action,user.nameetnetwork.direction. Dans le volet de navigation de gauche, cliquez sur Dashboard.
-
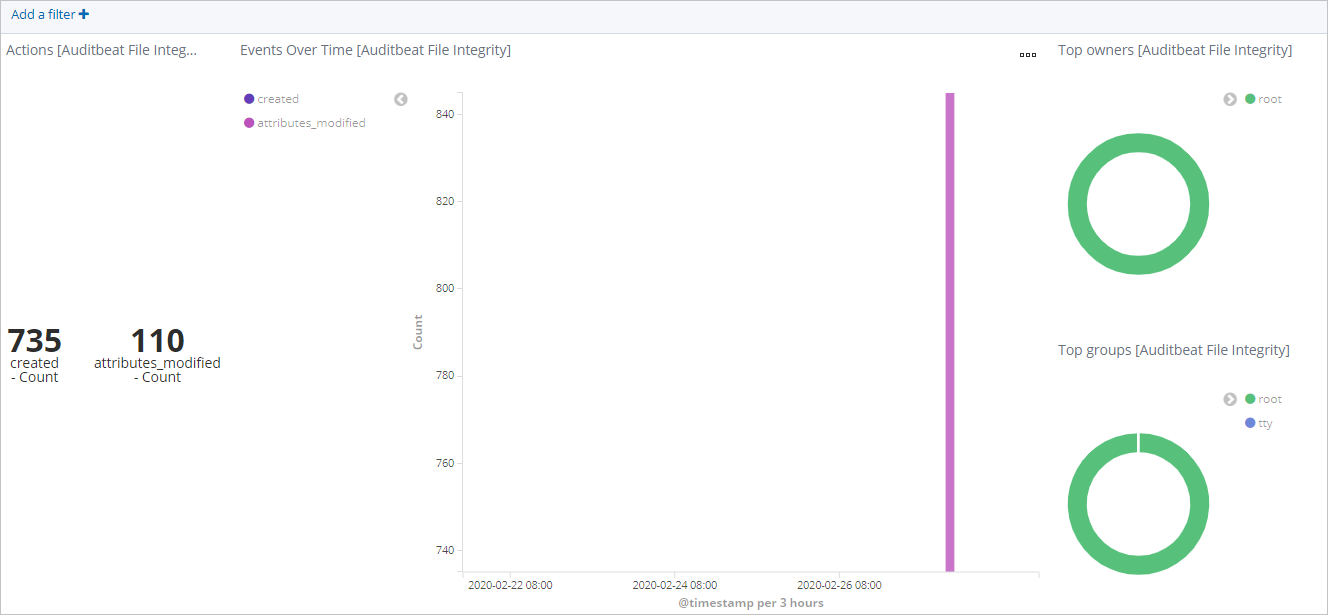
Dans la liste Dashboards, cliquez sur [Auditbeat File Integrity] Overview. Ensuite, sélectionnez une plage de temps pour afficher les modifications de fichiers.