Pour réutiliser les informations d'un utilisateur (telles que les rôles qui lui sont attribués) ou les visualisations d'un cluster Elasticsearch source vers un cluster de destination, créez des snapshots manuels pour sauvegarder ces données, puis restaurez-les depuis ces snapshots vers le cluster de destination.
Prérequis
Object Storage Service (OSS) est activé. Un bucket OSS dont la classe de stockage est Standard a été créé. Pour plus d'informations, consultez Activation du service OSS et Création d'un bucket.
-
Deux clusters Alibaba Cloud Elasticsearch ont été créés dans la région où réside le bucket OSS. L'un sert de cluster source et l'autre de cluster de destination. Pour obtenir des informations sur la compatibilité entre les versions d'Elasticsearch concernant la restauration de données à partir de snapshots, consultez Compatibilité des index.
RemarqueLes procédures de restauration des données à partir de snapshots créés pour un cluster Elasticsearch V8.X diffèrent de celles applicables aux clusters Elasticsearch V7.X. Cette rubrique décrit comment restaurer les données d'un snapshot créé pour un cluster Elasticsearch V7.10 vers un autre cluster Elasticsearch V7.10, ainsi que la procédure pour un cluster Elasticsearch V8.5 vers un autre cluster Elasticsearch V8.5.
Pour obtenir des informations sur la compatibilité entre les versions d'Elasticsearch concernant la restauration de données à partir de snapshots, consultez Compatibilité des index.
Précautions
Exécutez le code fourni dans cette rubrique depuis les consoles Kibana de vos clusters Elasticsearch.
Seule l'API _features permet de sauvegarder et de restaurer les index système et les flux de données système pour les clusters Elasticsearch en version 8.0 et ultérieure. Pour plus d'informations sur l'API _features, consultez Snapshot et restauration.
Réutiliser les informations utilisateur, y compris les rôles attribués à un utilisateur d'un cluster source, vers un cluster de destination
Étape 1 : Préparer l'environnement
Connectez-vous à la console Kibana du cluster Elasticsearch source. Pour plus d'informations, consultez Connexion à la console Kibana.
Créez un rôle nommé
cj_test_roleet un utilisateur nommékaradans le cluster Elasticsearch source, puis attribuez le rôlecj_test_roleà l'utilisateur kara. Pour plus d'informations, consultez Gestion des autorisations utilisateur avec les rôles X-Pack.
Étape 2 : Créer un snapshot pour sauvegarder les données du cluster Elasticsearch source
Connectez-vous à la console Kibana du cluster Elasticsearch source. Pour plus d'informations, consultez Connexion à la console Kibana.
Créez un référentiel nommé
my_backupdans le cluster Elasticsearch source. Pour plus d'informations, consultez Création d'un référentiel de snapshot.-
Créez un snapshot pour le cluster Elasticsearch source.
-
Si le cluster Elasticsearch source est en version 7.10, exécutez la commande suivante pour créer un snapshot nommé
snapshot_1pour le cluster.RemarqueLes informations d'un utilisateur, telles que les rôles qui lui sont attribués, dans un cluster Elasticsearch V7.10 sont gérées via les index système
.kibana*et.security*.Pour obtenir des informations sur les paramètres de la commande utilisée pour créer un snapshot pour un cluster Elasticsearch V7.10, consultez API de restauration de snapshot.
PUT _snapshot/my_backup/snapshot_1 { "indices": ".kibana*,.security*", "ignore_unavailable": true, "include_global_state": true } -
Si le cluster Elasticsearch source est en version 8.5, exécutez la commande suivante pour créer un snapshot nommé
snapshot_1pour les index stockant les informations de l'utilisateur, telles que le rôle qui lui est attribué, dans le cluster.RemarquePour obtenir des informations sur les paramètres de la commande utilisée pour créer un snapshot pour un cluster Elasticsearch V8.5, consultez API de création de snapshot.
PUT _snapshot/my_backup/snapshot_1
{
 "indices": "-*",
 "ignore_unavailable": true,
 "include_global_state": true,
 "feature_states": [
 "security"
 ]
}
-
-
Vérifiez si le snapshot a bien été créé. Par exemple, exécutez la commande suivante pour interroger les détails du snapshot
snapshot_1dans le référentielmy_backup.GET _snapshot/my_backup/snapshot_1
Étape 3 : Restaurer les données à partir du snapshot
Connectez-vous à la console Kibana du cluster Elasticsearch de destination. Pour plus d'informations, consultez Connexion à la console Kibana.
-
Créez un référentiel nommé
my_restoredans le cluster Elasticsearch de destination.PUT _snapshot/my_restore { "type": "oss", "settings": { "endpoint": "http://oss-cn-hangzhou-internal.aliyuncs.com", "access_key_id": "[your_access_key_id]", "secret_access_key": "[your_secret_access_key]", "bucket": "[your_bucket_name]", "compress": true, "chunk_size": "500mb", "base_path": "snapshot/" } } -
Restaurez les données du snapshot créé pour le cluster Elasticsearch source vers le cluster Elasticsearch de destination.
-
Si le cluster Elasticsearch source est en version 7.10, effectuez les opérations suivantes pour restaurer les données à partir du snapshot créé pour le cluster.
RemarqueSi vous souhaitez restaurer les données d'un snapshot créé pour un cluster Elasticsearch en version 7.10 ou antérieure vers un cluster Elasticsearch de destination, vous devez désactiver les index système
.kibana*et.security*dans le cluster de destination. Une fois les données restaurées à partir du snapshot, réactivez ces index dès que possible.La désactivation des index système peut rendre certaines fonctionnalités du cluster Elasticsearch indisponibles ou limitées. Par exemple, la désactivation des index système
.kibana*peut entraîner l'indisponibilité de la console Kibana, tandis que celle des index.security*peut affecter la sécurité des données du cluster Elasticsearch.Nous vous recommandons de sauvegarder préalablement les données contenues dans ces index système afin de pouvoir les restaurer si nécessaire.
Il est conseillé de désactiver ces index dans le cluster Elasticsearch de destination pendant les heures creuses ou lorsque le cluster ne fournit pas de services.
Si vous ne parvenez pas à désactiver ces index depuis la console Kibana du cluster de destination, nous vous recommandons d'utiliser un terminal pour effectuer cette opération. Pour plus d'informations, consultez Commandes Curl pour la gestion d'un cluster Elasticsearch.
-
Désactivez les index système
.kibana*et.security*dans le cluster Elasticsearch de destination.POST /<index name>/_close -
Restaurez les données du snapshot
snapshot_1vers le cluster Elasticsearch de destination.POST /_snapshot/my_restore/snapshot_1/_restore { "indices": ".kibana*,.security*", "ignore_unavailable": true, "include_global_state": false } -
Activez les index système
.kibana*et.security*dans le cluster Elasticsearch de destination.POST /<index name>/_open
-
Si le cluster Elasticsearch source est en version 8.5, exécutez la commande suivante dans la console Kibana du cluster Elasticsearch de destination pour restaurer les données du snapshot
snapshot_1vers ce dernier.POST _snapshot/my_restore/snapshot_1/_restore { "feature_states": [ "security" ], "include_global_state": false, "indices": "-*" }
-
-
Vérifiez si les informations utilisateur ont bien été réutilisées pour le cluster Elasticsearch de destination.
Dans le coin supérieur gauche de la console Kibana du cluster Elasticsearch de destination, cliquez sur l'icône
 . Dans le volet de navigation de gauche, choisissez .
-
Dans le volet de navigation de gauche, choisissez . Sur la page Users, vérifiez si l'utilisateur kara auquel le rôle
cj_test_roleest attribué existe. Si l'utilisateur existe, cela signifie que les informations de l'utilisateurkaraont bien été réutilisées pour le cluster Elasticsearch de destination.
Réutiliser les visualisations d'un cluster Elasticsearch source vers un cluster de destination
Étape 1 : Préparer l'environnement
Connectez-vous à la console Kibana du cluster Elasticsearch source. Pour plus d'informations, consultez Connexion à la console Kibana.
-
Ajoutez des exemples de données.
RemarqueDans cet exemple, des exemples de données sont ajoutés à un cluster Elasticsearch V8.5. Les opérations d'ajout d'exemples de données peuvent varier selon la version d'Elasticsearch. Vous pouvez effectuer les opérations requises directement depuis la console Kibana.
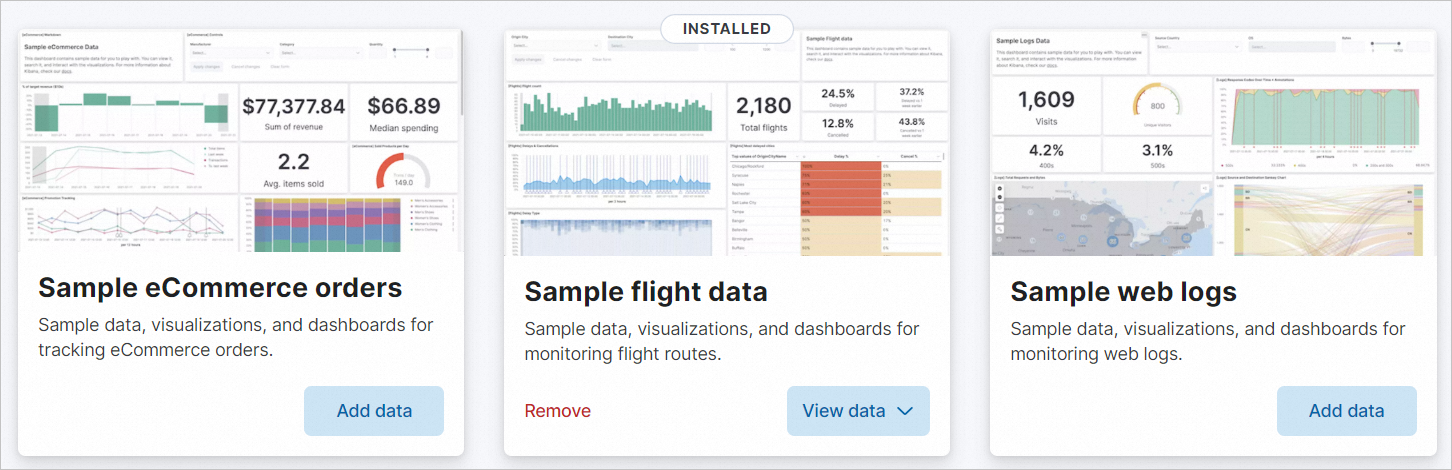
Sur la page d'accueil de la console Kibana, cliquez sur Try sample data dans la section Get started by adding integrations.
Dans l'onglet Sample data de la page qui s'affiche, cliquez sur Other sample data sets.
-
Cliquez sur Add data dans la carte Sample flight data.
Lorsque le bouton Add data devient View Data, les jeux de données ont été ajoutés. Après l'ajout du jeu de données, Kibana crée automatiquement certaines visualisations associées.
Dans le coin supérieur gauche de la console Kibana, cliquez sur l'icône
. Dans le volet de navigation de gauche, choisissez pour afficher les visualisations telles que [Flights] Destination Weather et [Flights] Delays & Cancellations.
Étape 2 : Créer un snapshot pour sauvegarder les données du cluster Elasticsearch source
Connectez-vous à la console Kibana du cluster Elasticsearch source. Pour plus d'informations, consultez Connexion à la console Kibana.
Créez un référentiel nommé
my_backupdans le cluster Elasticsearch source. Pour plus d'informations, consultez Création d'un référentiel de snapshot.-
Créez un snapshot pour le cluster Elasticsearch source.
-
Si le cluster Elasticsearch source est en version 7.10, exécutez la commande suivante pour créer un snapshot nommé
snapshot_2dans le cluster.RemarquePour obtenir des informations sur les paramètres de la commande utilisée pour créer un snapshot pour un cluster Elasticsearch V7.10, consultez API de restauration de snapshot.
PUT _snapshot/my_backup/snapshot_2 { "indices": ".kibana*,.security*", "ignore_unavailable": true, "include_global_state": true } -
Si le cluster Elasticsearch source est en version 8.5, exécutez la commande suivante pour créer un snapshot nommé
snapshot_2pour les index stockant les visualisations dans le cluster.RemarquePour obtenir des informations sur les paramètres de la commande utilisée pour créer un snapshot pour un cluster Elasticsearch V8.5, consultez API de création de snapshot.
PUT _snapshot/my_backup/snapshot_2
{
  "indices": "-*",
  "ignore_unavailable": true,
  "include_global_state": true,
  "feature_states": [
      "security","kibana"
    ]
-
-
Vérifiez si le snapshot a bien été créé. Par exemple, exécutez la commande suivante pour interroger les détails du snapshot
snapshot_2dans le référentielmy_backup.GET _snapshot/my_backup/snapshot_2
Étape 3 : Restaurer les données à partir du snapshot
Connectez-vous à la console Kibana du cluster Elasticsearch de destination. Pour plus d'informations, consultez Connexion à la console Kibana.
-
Créez un référentiel nommé
my_restoredans le cluster Elasticsearch de destination.PUT _snapshot/my_restore { "type": "oss", "settings": { "endpoint": "http://oss-cn-hangzhou-internal.aliyuncs.com", "access_key_id": "[your_access_key_id]", "secret_access_key": "[your_secret_access_key]", "bucket": "[your_bucket_name]", "compress": true, "chunk_size": "500mb", "base_path": "snapshot/" } } -
Restaurez les données du snapshot créé pour le cluster Elasticsearch source vers le cluster Elasticsearch de destination.
-
Si le cluster Elasticsearch source est en version 7.10, effectuez les opérations suivantes pour restaurer les données à partir du snapshot créé pour le cluster.
RemarqueSi vous souhaitez restaurer les données d'un snapshot créé pour un cluster Elasticsearch en version 7.10 ou antérieure vers un cluster Elasticsearch de destination, vous devez désactiver les index système
.kibana*et.security*dans le cluster de destination. Une fois les données restaurées à partir du snapshot, réactivez ces index dès que possible.La désactivation des index système peut rendre certaines fonctionnalités du cluster Elasticsearch indisponibles ou limitées. Par exemple, la désactivation des index système
.kibana*peut entraîner l'indisponibilité de la console Kibana, tandis que celle des index.security*peut affecter la sécurité des données du cluster Elasticsearch.Nous vous recommandons de sauvegarder préalablement les données contenues dans ces index système afin de pouvoir les restaurer si nécessaire.
Il est conseillé de désactiver ces index dans le cluster Elasticsearch de destination pendant les heures creuses ou lorsque le cluster ne fournit pas de services.
Si vous ne parvenez pas à désactiver ces index depuis la console Kibana du cluster de destination, nous vous recommandons d'utiliser un terminal pour effectuer cette opération. Pour plus d'informations, consultez Commandes Curl pour la gestion d'un cluster Elasticsearch.
-
Désactivez les index système
.kibana*et.security*dans le cluster Elasticsearch de destination.POST /<index name>/_close -
Restaurez les données du snapshot
snapshot_2vers le cluster Elasticsearch de destination.POST /_snapshot/my_restore/snapshot_2/_restore { "indices": ".kibana*,.security*", "ignore_unavailable": true, "include_global_state": false } -
Activez les index système
.kibana*et.security*dans le cluster Elasticsearch de destination.POST /<index name>/_open
-
Si le cluster Elasticsearch source est en version 8.5, exécutez la commande suivante dans la console Kibana du cluster Elasticsearch de destination pour restaurer les données du snapshot
snapshot_2vers ce dernier.POST _snapshot/my_restore/snapshot_2/_restore { "feature_states": [ "security","kibana" ], "include_global_state": false, "indices": "-*" }
-
-
Vérifiez si les visualisations ont bien été réutilisées pour le cluster Elasticsearch de destination.
Dans le coin supérieur gauche de la console Kibana du cluster Elasticsearch de destination, cliquez sur l'icône
. Dans le volet de navigation de gauche, choisissez . Sur la page Visualize Library, vérifiez si les visualisations ont bien été réutilisées pour le cluster Elasticsearch de destination.