Un utilisateur Resource Access Management (RAM) doit disposer d'autorisations explicites pour effectuer des opérations sur EMR Serverless Spark, telles que la création, la consultation ou la suppression d'espaces de travail. Cette rubrique explique comment accorder ces autorisations via la console RAM.
Prérequis
Avant de commencer, assurez-vous d'avoir :
Créé un utilisateur RAM. Pour plus d'informations, consultez Créer un utilisateur RAM.
Choisir une politique
Sélectionnez la politique système correspondant au rôle de l'utilisateur RAM :
AliyunEMRServerlessSparkFullAccess : accorde des droits d'administrateur pour EMR Serverless Spark, y compris les autorisations de création et de suppression d'espaces de travail. Pour plus d'informations, consultez AliyunEMRServerlessSparkFullAccess.
AliyunEMRServerlessSparkDeveloperAccess : accorde des droits de développeur pour EMR Serverless Spark. N'inclut pas les autorisations de création ou de suppression d'espaces de travail. Pour plus d'informations, consultez AliyunEMRServerlessSparkDeveloperAccess.
AliyunEmrServerlessSparkReadOnlyAccess : accorde des autorisations en lecture seule pour EMR Serverless Spark, notamment l'accès au service Spark en mode lecture seule. Pour plus d'informations, consultez AliyunEmrServerlessSparkReadOnlyAccess.
Ajouter des autorisations dans la console RAM
Connectez-vous à la console RAM en tant qu'administrateur RAM.
Dans le volet de navigation de gauche, choisissez Identities > Users.
-
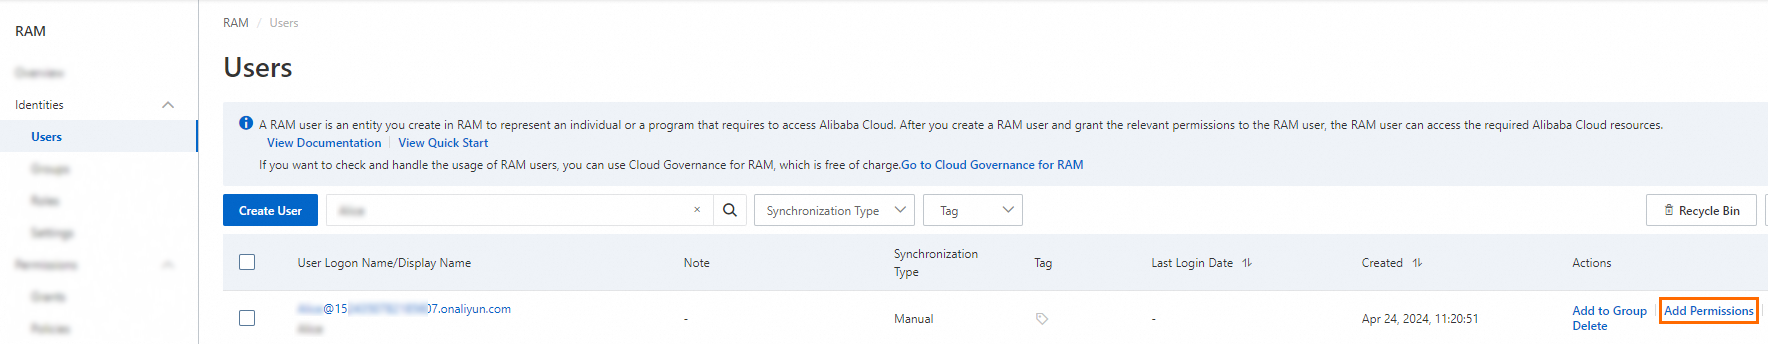
Sur la page Users, localisez l'utilisateur RAM cible et cliquez sur Add Permissions dans la colonne Actions.
Pour accorder des autorisations à plusieurs utilisateurs RAM simultanément, sélectionnez-les puis cliquez sur Add Permissions en bas de la page.
-
Dans le panneau Grant Permission, configurez les paramètres suivants.
(The Grant Permission panel where you can configure parameters for RAM users)
Parameter Description Resource Scope Sélectionnez Account pour appliquer les autorisations à l'ensemble du compte Alibaba Cloud, ou choisissez ResourceGroup pour les limiter à un groupe de ressources spécifique. Principal Utilisateur RAM destinataire des autorisations. L'utilisateur RAM actuel est présélectionné. Ajoutez d'autres utilisateurs RAM si nécessaire. Policy Sous System Policy, sélectionnez la politique identifiée dans Choisir une politique. Cliquez sur Grant permissions.
Cliquez sur Close.