La fonctionnalité Copy Configurations permet d'appliquer en masse la configuration d'un nom de domaine à d'autres. Elle garantit la cohérence entre les noms de domaine et réduit le temps consacré aux configurations manuelles. Par exemple, si plusieurs noms de domaine accélèrent des ressources depuis la même origine, utilisez cette fonctionnalité pour copier les informations d'origine d'un nom de domaine existant vers les domaines cibles afin d'assurer une configuration identique.
Précautions
L'opération de copie est irréversible. Vérifiez que la configuration du domaine source est correcte avant de continuer.
Soyez vigilant lors de la copie de configurations pour des noms de domaine générant un trafic ou une bande passante élevés afin d'éviter des coûts inattendus.
Vous ne pouvez pas copier les configurations backend spécifiques ajoutées via ticket.
Vous pouvez configurer jusqu'à 20 noms de domaine simultanément. Le nombre total d'opérations, calculé selon la formule (nombre de noms de domaine) × (nombre d'éléments de configuration), ne doit pas dépasser 50.
La copie ne prend pas en charge les éléments suivants : certificat HTTPS, HTTP/2, OCSP stapling, suite de chiffrement TLS et version du protocole. Après la copie, configurez ces éléments séparément pour chaque nom de domaine cible.
Procédure
Connectez-vous à la console DCDN.
Dans le volet de navigation de gauche, cliquez sur Domain Names.
Sur la page Domain Names, localisez le nom de domaine source et cliquez sur Copy Configurations dans la colonne Copy Configurations.
-
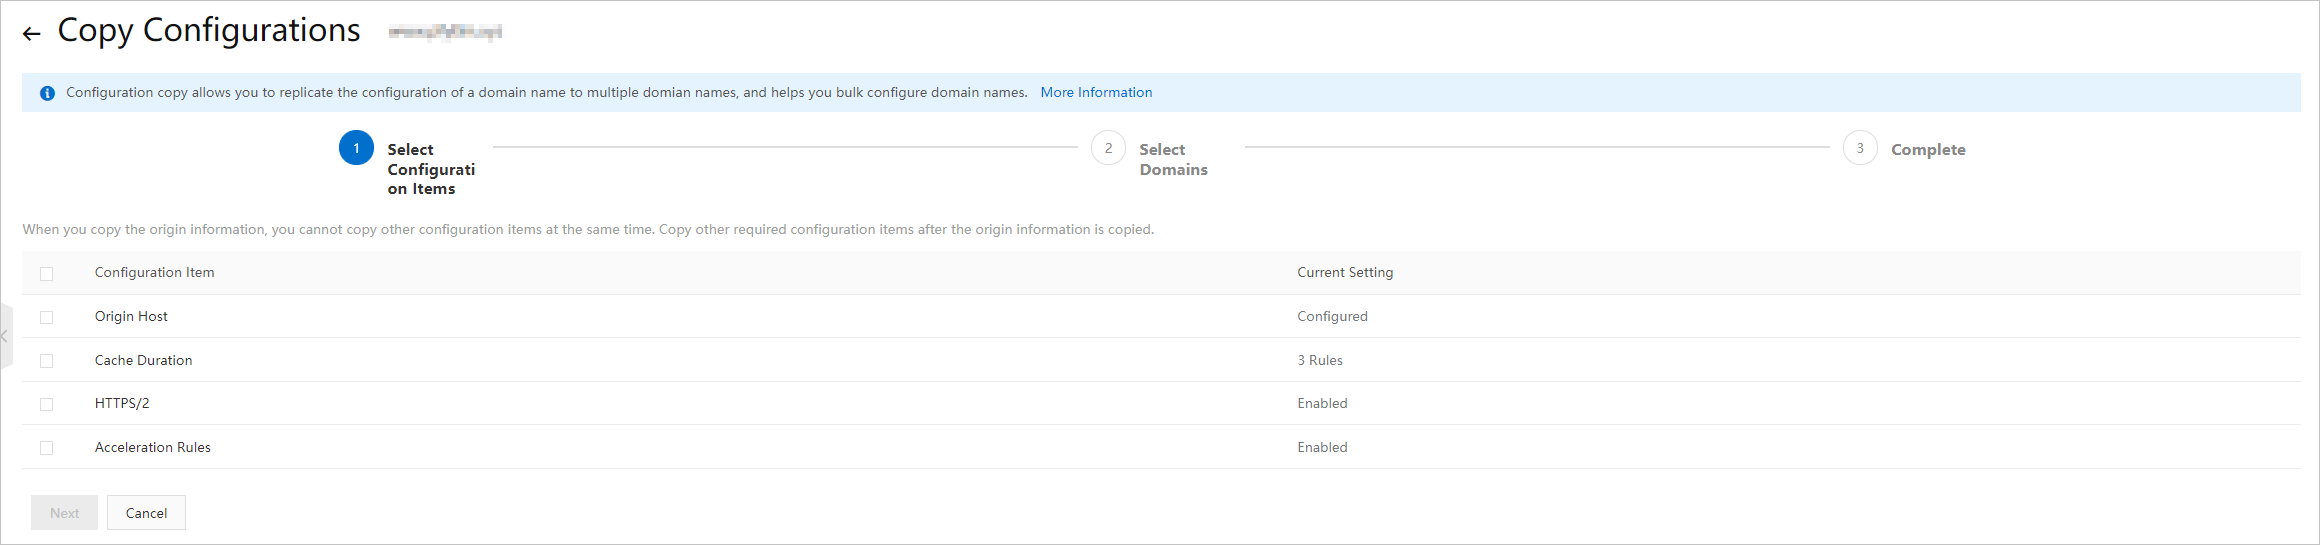
Sélectionnez les configurations à copier, puis cliquez sur Next.
RemarqueLes informations d'origine et les informations de base (CNAME, type d'activité et région d'accélération) ne peuvent pas être copiées conjointement.
La copie des certificats HTTPS n'est pas prise en charge. Configurez les certificats individuellement pour chaque nom de domaine.
Les en-têtes de requête HTTP d'origine et les en-têtes de réponse HTTP personnalisés sont copiés de manière incrémentielle. Ainsi, si le domaine A possède deux en-têtes de requête d'origine et que vous en copiez cinq depuis le domaine B, le domaine A en comptera sept au total.
En revanche, les en-têtes HTTP d'origine personnalisés ne suivent pas une logique incrémentielle. Par exemple, si
cache_controla la valeurprivatesur le domaine A etpublicsur le domaine B, une copie de B vers A remplacera la valeur de A parpublic.Lors de leur copie, les commutateurs de fonctionnalités, les listes d'autorisation et listes de blocage de référents, ainsi que les listes d'autorisation et listes de blocage IP écrasent les paramètres existants des domaines cibles.
-
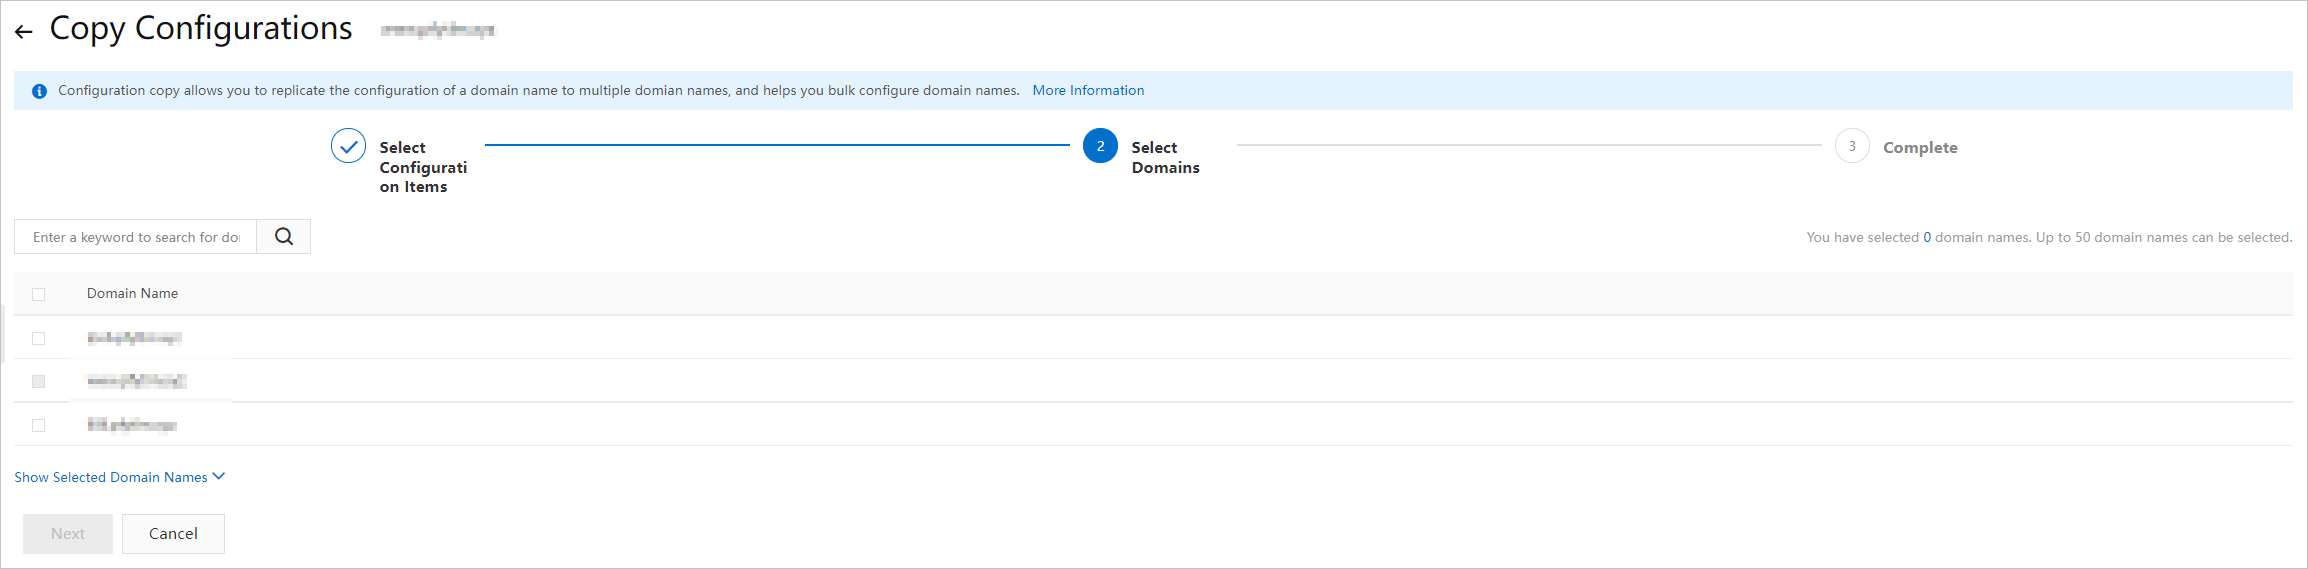
Sélectionnez les noms de domaine cibles et cliquez sur Next.
Saisissez un mot-clé pour filtrer les noms de domaine.
Dans la boîte de dialogue Copy Configurations, cliquez sur OK.