Configurez le délai d'expiration des requêtes vers l'origine pour contrôler la durée pendant laquelle le service attend une réponse HTTP de votre serveur d'origine. Un délai trop court peut entraîner des échecs fréquents en raison des fluctuations réseau, tandis qu'un délai trop long permet aux requêtes ayant échoué d'occuper les connexions et de bloquer les nouvelles. Choisissez une valeur adaptée à vos conditions réseau et à la capacité de votre serveur d'origine.
Informations générales
Le temps de requête HTTP vers l'origine mesure la durée de la requête HTTP de couche 7 lorsque CDN ou DCDN récupère du contenu depuis un serveur d'origine. Il exclut le temps nécessaire à l'établissement de la connexion TCP de couche 4.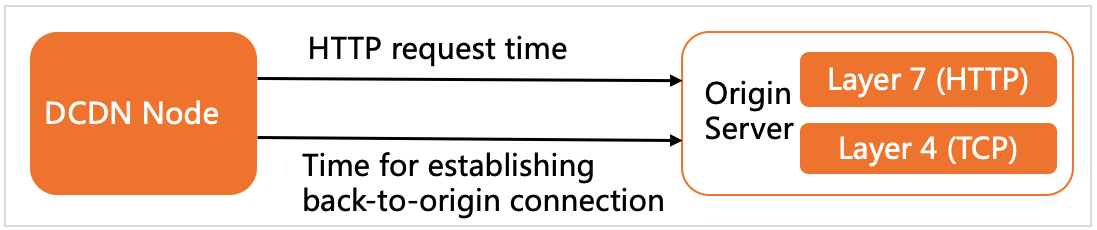
Remarques
Dans Alibaba Cloud CDNDCDN, le délai d'expiration maximal pour un lien de bout en bout est de 150 secondes. Un lien de bout en bout inclut le lien interne d'un nœud CDNDCDN et le lien entre le nœud CDNDCDN et le serveur d'origine. Le délai d'expiration par défaut est de 30 secondes. Nous vous recommandons de définir le délai d'expiration à 60 secondes ou moins.
Nouvelles tentatives de récupération depuis l'origine, délais d'expiration et sondage de l'origine
-
Ordre des nouvelles tentatives de récupération depuis l'origine :
Les adresses des serveurs d'origine font l'objet de nouvelles tentatives par ordre de priorité, de la plus élevée à la plus faible.
Si plusieurs adresses de serveurs d'origine ont la même priorité, le nœud effectue de nouvelles tentatives selon leur poids configuré.
-
Granularité des nouvelles tentatives de récupération depuis l'origine :
Les nouvelles tentatives sont effectuées au niveau de l'adresse IP. Si un serveur d'origine est spécifié par un nom de domaine, le système effectue des nouvelles tentatives sur toutes les adresses IP résolues à partir du nom de domaine. Un nœud tente de se connecter à un autre serveur d'origine disponible uniquement si les connexions à toutes les adresses IP du serveur d'origine actuel échouent.
Lors d'une nouvelle tentative, le système filtre automatiquement les serveurs d'origine indisponibles répertoriés dans la table des nœuds inactifs (dead table).
-
Codes d'état pour les nouvelles tentatives de récupération depuis l'origine :
Un nœud CDN ou DCDN déclenche une nouvelle tentative de récupération depuis l'origine lorsqu'il reçoit un code d'état 5xx du serveur d'origine.
-
Délai d'expiration de la récupération depuis l'origine : si le serveur d'origine renvoie proactivement un code d'état de nouvelle tentative, le nœud CDNDCDN effectue une nouvelle tentative dès qu'il reçoit le code d'état. Si le serveur d'origine ne renvoie pas de code d'état de nouvelle tentative, le nœud CDNDCDN effectue une nouvelle tentative après l'écoulement du délai d'expiration de la récupération depuis l'origine.
Délai d'expiration de la connexion TCP : 10 secondes.
Délai d'expiration d'écriture vers l'origine : 30 secondes par défaut (délai d'expiration pour l'écriture du contenu sur le serveur d'origine après l'établissement d'une connexion).
Délai d'expiration de lecture depuis l'origine : 30 secondes par défaut (délai d'expiration pour qu'un nœud CDN ou DCDN reçoive la réponse complète du serveur d'origine après l'établissement d'une connexion).
Vous pouvez ajuster le délai d'expiration d'écriture vers l'origine et le délai d'expiration de lecture depuis l'origine en configurant le délai d'expiration des requêtes HTTP de récupération depuis l'origine.
-
Logique de sondage de l'origine :
Échec de la connexion TCP : si une connexion TCP entre un nœud CDN ou DCDN et une adresse IP de serveur d'origine échoue deux fois consécutivement (par exemple, l'établissement de la connexion échoue ou la connexion expire), le nœud CDN ou DCDN supprime l'adresse IP de la liste des serveurs d'origine disponibles et l'ajoute à la table des nœuds inactifs. Cela empêche l'envoi de requêtes ultérieures à cette adresse IP. Le nœud CDN ou DCDN sonde ensuite l'adresse IP toutes les 5 secondes en tentant d'établir une connexion TCP. Si le sondage réussit, le nœud restaure l'adresse IP dans la liste des serveurs d'origine disponibles.
Connexion TCP normale : si la connexion TCP de couche 4 entre un nœud CDN ou DCDN et une adresse IP de serveur d'origine est stable, mais que le nœud reçoit un code d'état qui déclenche une nouvelle tentative (tel qu'une erreur 5xx), le nœud déclenche une nouvelle tentative de récupération depuis l'origine. Toutefois, l'adresse IP du serveur d'origine reste dans la liste des serveurs disponibles et les requêtes ultérieures peuvent lui être envoyées en fonction de son poids. Par défaut, les échecs de requêtes HTTP de couche 7 ne bloquent pas l'adresse IP du serveur d'origine. Pour bloquer une adresse IP de serveur d'origine en cas d'échecs de requêtes HTTP de couche 7, soumettez un ticket pour activer cette fonctionnalité.
Procédure
Connectez-vous à la console DCDN.
Dans le volet de navigation de gauche, cliquez sur Domain Names.
Sur la page Domain Names, recherchez le nom de domaine cible et cliquez sur Configure.
Dans l'arborescence de navigation de gauche du nom de domaine, cliquez sur Origin Fetch.
Sous l'onglet Origin Fetch, recherchez la section Origin Request Timeout et cliquez sur Modify.
-
Dans la boîte de dialogue Origin Request Timeout, définissez la Timeout Value.
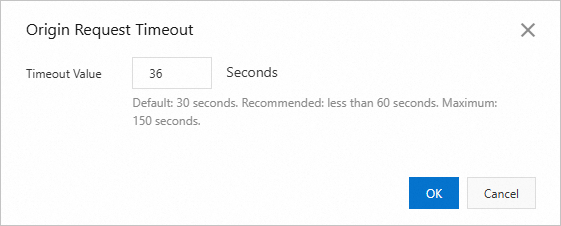
Cliquez sur OK.