Privilégiez l'utilisation de NAT Gateway, SLB ou de la gestion de session plutôt que l'attribution directe d'adresses IP publiques aux instances ECS.
Risques de sécurité
L'attribution directe d'une adresse IP publique (telle qu'une EIP ou une adresse IP publique statique) à une instance ECS élargit la surface d'attaque et engendre les risques suivants :
Analyse passive et découverte : Les scanners détectent les ports de service exposés, ce qui peut entraîner des attaques DDoS ou l'exploitation de vulnérabilités à distance susceptibles de compromettre l'hôte.
Attaques sur les ports vulnérables : Une mauvaise configuration des groupes de sécurité peut exposer les ports de gestion tels que SSH (port 22), RDP (port 3389) et SMB (port 445) à Internet. Ces ports sont très sensibles aux attaques par force brute, aux tentatives de devinette de mot de passe et au vol d'identifiants, ce qui conduit à la compromission des hôtes et à des fuites de données.
Complexité de gestion accrue : La gestion des adresses IP publiques et des politiques de contrôle d'accès par instance augmente la complexité des opérations et de la maintenance, accroît le risque d'erreurs de configuration et crée des points de défaillance uniques.
Non-conformité aux exigences de protection classifiée : Des normes telles que MLPS 2.0 exigent que tous les accès au réseau public soient sécurisés, contrôlables et auditable. Utilisez SLB, NAT Gateway ou Bastionhost pour centraliser le contrôle d'accès au réseau public au lieu d'exposer directement les instances.
Bonnes pratiques
Configurer les groupes de sécurité
Un groupe de sécurité est un pare-feu virtuel qui contrôle le trafic entrant et sortant des instances ECS. Une configuration appropriée des groupes de sécurité constitue la base de la défense réseau des instances ECS.
Principe fondamental : privilège minimum. Appliquez le principe du moindre privilège à toutes les règles entrantes et sortantes :
Spécifiez les objets autorisés : Utilisez des adresses IP spécifiques ou des blocs CIDR, tels que l'adresse IP de sortie de votre entreprise ou les adresses IP privées d'autres ressources cloud. Évitez 0.0.0.0/0, sauf si le service doit être accessible publiquement, comme les services web sur les ports 80/443.
Spécifiez les ports autorisés : N'ouvrez que les ports requis. N'exposez jamais les ports de gestion à distance ou de base de données à Internet.
Mauvais exemple :
Un utilisateur a attaché une adresse IP publique à une instance ECS et a défini l'adresse source pour SSH (22) et Redis (6379) sur 0.0.0.0/0 dans le groupe de sécurité. L'utilisateur root disposait d'un mot de passe faible et Redis n'avait aucun mot de passe. En moins de 5 minutes, un scanner automatisé a compromis le serveur et volé des données.
Restreindre le port 22 à l'adresse IP de l'entreprise et le port 6379 au réseau interne du VPC aurait bloqué l'exploitation directe depuis Internet, même avec un mot de passe faible.
Ports vulnérables courants. Restreignez toujours la plage d'adresses IP source pour les ports suivants :
|
Catégorie de port |
Port/Protocole |
Nom du service |
Risque principal |
|
Gestion à distance |
22/TCP, 3389/TCP |
SSH, RDP |
Attaques par force brute, prise de contrôle totale du serveur |
|
Base de données |
3306/TCP, 6379/TCP, 1433/TCP |
MySQL, Redis, SQL Server |
Accès non autorisé, fuite de données, exécution de code à distance (RCE) |
|
Partage de fichiers |
445/TCP, 139/TCP |
SMB, NetBIOS |
Propagation de vers (tels qu'EternalBlue), vol de fichiers |
|
Gestion d'applications Web |
7001/TCP, 8080/TCP |
WebLogic, Tomcat |
Mots de passe backend faibles, vulnérabilités de désérialisation, conduisant à une RCE |
Se connecter aux instances ECS en toute sécurité
Exposer SSH (port 22) ou RDP (port 3389) à Internet rend les instances vulnérables aux attaques par force brute. Privilégiez les outils O&M Alibaba Cloud suivants.
|
Solution |
Scénarios |
|
Connexion via le terminal Workbench |
Gestion quotidienne rapide et temporaire, adaptée aux débutants |
|
Gestion de session |
Utilisation quotidienne par les développeurs et les ingénieurs O&M, sans exposition de port |
|
Bastionhost |
Usage au niveau entreprise avec des exigences strictes de conformité et d'audit |
Se connecter avec Workbench
Workbench ouvre une session shell sécurisée ou RDP dans votre navigateur. Cette solution est recommandée pour la gestion quotidienne.
Fonctionnement : Les requêtes sont authentifiées et relayées via le cluster de services Workbench avant d'atteindre l'instance. Le groupe de sécurité doit uniquement autoriser la plage d'adresses IP du service Workbench sur le port de gestion, ce qui minimise la surface d'attaque.
-
Utilisation :
Se connecter avec la gestion de session
Gestion de session offre une exposition de port nulle pour une gestion flexible des instances.
Fonctionnement : L'agent Cloud Assistant établit une connexion inverse chiffrée vers le service Cloud Assistant. Toutes les opérations O&M transitent par ce tunnel, de sorte que l'instance n'écoute sur aucun port entrant.
-
Utilisation :
Sécuriser l'accès Internet sortant
Les instances ECS ont souvent besoin d'un accès Internet sortant pour télécharger des packages, mettre à jour les systèmes ou appeler des API tierces.
Utiliser une passerelle NAT

-
Fonctionnement :
Les instances ECS au sein d'un VPC ne possèdent pas d'adresses IP publiques.
Les routes du VPC dirigent tout le trafic sortant vers la passerelle NAT.
La passerelle NAT traduit les adresses IP privées en son adresse IP publique avant d'envoyer les requêtes à Internet.
-
Avantages principaux :
Masquer les instances backend : Seule l'adresse IP publique de la passerelle NAT est visible depuis Internet. Les instances ECS backend ne peuvent pas être découvertes ni accessibles directement.
Gestion centralisée : Gérez le trafic sortant via un point de sortie VPC unique.
Économiser les adresses IP publiques : Plusieurs instances ECS partagent une ou plusieurs adresses IP publiques.
Consultez Utiliser la fonctionnalité SNAT d'une passerelle NAT Internet pour accéder à Internet.
Configurer les règles de groupe de sécurité sortantes
Même avec un accès sortant uniquement, une instance compromise peut se connecter à des serveurs de commande et de contrôle (C&C) externes. Les règles de groupe de sécurité sortantes bloquent ces connexions malveillantes.
Définissez une politique de refus par défaut. Ajoutez une règle sortante avec la priorité la plus basse (par exemple 100) : politique « Refuser », destination 0.0.0.0/0, plage de ports tous.
-
Autorisez les services Alibaba Cloud nécessaires. Ajoutez des règles d'autorisation à haute priorité pour les adresses de service de base d'Alibaba Cloud. Par exemple :
Agent Security Center : 100.100.0.0/16, 106.11.0.0/16 et autres sur les ports 80/443.
Agent Cloud Assistant : 100.100.100.200:80 et les noms de domaine du service Cloud Assistant pour chaque région.
Source de miroir Alibaba Cloud/OSS/SLS : Résolvez les noms de domaine régionaux et ajoutez leurs adresses IP.
Autorisez les destinations métier. Pour accéder à un domaine spécifique (tel que github.com), résolvez ses adresses IP avec
digounslookupet ajoutez-les aux règles d'autorisation sortantes.
Sécuriser l'accès Internet entrant
Lorsque les instances ECS servent des sites web, des backends d'applications ou des API aux utilisateurs Internet, évitez d'attacher directement des adresses IP publiques.
Utiliser SLB
Attacher directement une adresse IP publique à une instance ECS expose le serveur backend et n'offre aucune haute disponibilité. Utilisez Server Load Balancer (SLB), tel qu'Application Load Balancer (ALB) ou Network Load Balancer (NLB), dans les environnements de production.
-
Fonctionnement :
Les requêtes des utilisateurs atteignent l'endpoint public de SLB.
SLB distribue les requêtes aux instances ECS backend saines en fonction des règles de transfert et des vérifications d'état.
Les instances ECS backend communiquent avec SLB uniquement via le réseau interne.
-
Avantages principaux :
Masquer les serveurs backend : L'instance SLB sert de point de contact pour l'utilisateur, masquant les adresses IP des instances ECS backend.
Haute disponibilité : SLB supprime automatiquement les instances défectueuses et effectue un basculement.
Distribution de charge : SLB répartit le trafic sur plusieurs instances ECS pour une mise à l'échelle horizontale.
Sécurité intégrée : Intégrez SLB avec WAF et d'autres produits de sécurité pour vous protéger contre les attaques au niveau applicatif.
Consultez Implémenter rapidement l'équilibrage de charge pour les services IPv4.
Configurer les groupes de sécurité pour les instances backend
Configurez les groupes de sécurité pour les instances ECS backend comme suit :
Dans les règles entrantes, autorisez le trafic provenant de la plage d'adresses IP du service SLB vers les ports de service tels que 80/443.
Refusez toutes les autres adresses IP source.
Utiliser la redirection de port Cloud Assistant pour l'accès local
Utilisez la redirection de port Cloud Assistant pour un petit nombre d'instances ECS avec accès au réseau privé ou pour des essais temporaires, lorsque les exigences de qualité réseau sont faibles et que les coûts de bande passante publique doivent être évités. Cette solution est adaptée aux tests à petite échelle ou aux appels de services à distance avant la mise en place d'un système de défense de sécurité complet.

Exemple : Accéder à un service PostgreSQL sur une instance ECS depuis une machine locale
Un service PostgreSQL sur une instance ECS écoute sur le port 5432. Vous pouvez y accéder localement sans attacher d'adresse IP publique ni ouvrir le port 5432 dans le groupe de sécurité.
Redirection de port via la CLI de gestion de session mappe un port distant (tel que 5432) à un port local (tel que 8080). Le trafic vers 127.0.0.1:8080 est transféré via un canal Cloud Assistant chiffré vers l'instance ECS.
-
Mappez le port
5432de l'instance ECS cible au port8080sur votre machine locale :ali-instance-cli.exe portforward -i <instance_id> -r <target_port> -l <local_port>instance_id: L'ID de l'instance.target_port: Le port de l'instance cible.local_port: Le port local. -
Démarrez pgAdmin et connectez-vous à
127.0.0.1:8080. Les requêtes sont transférées vers le port5432sur l'instance ECS via le canal Cloud Assistant.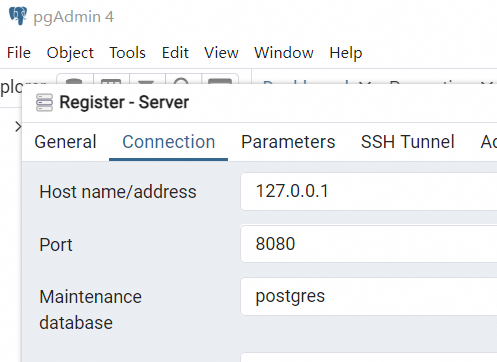
Capacités de conformité
Vérifier
Interroger les instances ECS avec des adresses IP publiques
Accédez à la console Security Center.
-
Dans le volet de navigation, choisissez . Dans l'onglet Cloud Product Configuration Risk, trouvez Use SSH key pairs for logon et cliquez sur Scan dans la colonne Operation.
Un statut Échec indique des instances Linux n'utilisant pas l'authentification par paire de clés. Cliquez sur Details pour les afficher.
Vérifier les groupes de sécurité avec des ports vulnérables exposés
Accédez à ECS Insight.
Dans l'onglet Security, cliquez sur Unrestricted Access to Specific Security Group Ports pour afficher les instances avec un accès illimité aux ports vulnérables.
Bloquer
Interdire l'attachement d'adresses IP publiques aux instances ECS
-
Pour les utilisateurs entreprise :
-
Connectez-vous à la console Resource Directory. Dans le volet de navigation, cliquez sur Control Policies. Créez une politique personnalisée avec le contenu JSON suivant.
{
    "Version": "1",
    "Statement": [
        {
            "Effect": "Deny",
            "Action": [
                "ecs:RunInstances",
                "ecs:CreateInstance",
                "ecs:ModifyInstanceSpec",
                "ecs:ModifyInstanceNetworkSpec"
            ],
            "Resource": "*",
            "Condition": {
                "Bool": {
                    "ecs:AssociatePublicIpAddress": [
                        "true"
                    ]
                }
            }
        },
        {
            "Effect": "Deny",
            "Action": [
                "vpc:AllocateEipAddress",
                "vpc:AllocateEipAddressPro",
                "vpc:AllocateEipSegmentAddress",
                "eipanycast:AllocateAnycastEipAddress"
            ],
            "Resource": "*"
        }
    ]
}
Attachez la politique au nœud de répertoire de ressources approprié. La politique bloque les opérations spécifiées pour tous les comptes sous ce nœud.
-
-
Pour les utilisateurs non entreprise :
Connectez-vous à la console RAM. Dans le volet de navigation, cliquez sur Permission Policy et créez une politique personnalisée avec le même contenu.
Utilisez la gestion des autorisations de politique d'accès pour accorder la politique à un utilisateur RAM, un groupe d'utilisateurs RAM ou un rôle RAM.
Restreindre l'accès aux ports vulnérables depuis n'importe quelle adresse
-
Pour les utilisateurs entreprise :
-
Connectez-vous à la console Resource Directory. Dans le volet de navigation, cliquez sur Control Policies. Créez une politique personnalisée avec le contenu JSON suivant.
{
    "Version": "1",
    "Statement": [
        {
            "Effect": "Deny",   # Deny
            "Action": [
                "ecs:AuthorizeSecurityGroup",    # Add an inbound security group rule
                "ecs:ConfigureSecurityGroupPermissions",   # Add or modify security group rules
                "ecs:ModifySecurityGroupRule"   # Modify a security group rule
            ],
            "Resource": "acs:ecs:*:*:securitygroup/*",   # For all security groups
            "Condition": {
                "StringEquals": {
                    "ecs:SecurityGroupSourceCidrIps": [   # Source IP for access
                        "0.0.0.0/0",
                        "::/0"
                    ]
                },
                "ForAllValue:StringEquals": {
                    "ecs:SecurityGroupPort" : [    # Includes the following destination port numbers
                        "22",
                        "3389",
                        "445"
                    ]
                }
            }
        }
    ]
}
Attachez la politique au nœud de répertoire de ressources approprié. La politique bloque les opérations spécifiées pour tous les comptes sous ce nœud.
-
-
Pour les utilisateurs non entreprise :
Connectez-vous à la console RAM. Dans le volet de navigation, cliquez sur Permission Policy et créez une politique personnalisée avec le même contenu.
Utilisez la gestion des autorisations de politique d'accès pour accorder la politique à un utilisateur RAM, un groupe d'utilisateurs RAM ou un rôle RAM.
Remédier
Détachez une adresse IP publique statique : Définissez la bande passante sur 0 Mbit/s pour la libérer automatiquement. Consultez Modifier la bande passante d'une instance par abonnement et Modifier la bande passante d'une instance à la demande.
Détachez une EIP : Consultez Dissocier une EIP d'une instance ECS.