ECS sécurise les systèmes d'exploitation grâce au contrôle d'accès, au durcissement du système d'exploitation et à l'audit de conformité.
Sécuriser l'accès aux instances
ECS prend en charge l'authentification par paire de clés, la connexion sans mot de passe via Session Manager et les règles de groupe de sécurité pour restreindre l'accès depuis ou vers 0.0.0.0/0 sur les ports.
Utiliser des paires de clés pour la connexion aux instances
Une paire de clés
qui se compose
" commenttypeid="40" timestamp="2024-09-19T18:20:02+08:00" authorid="32789" uuid="d29ed81d-fb3b-4d88-a442-e8bc170ae1aa">qui se compose d'une clé publique et d'une clé privée, utilisée pour l'authentification des instances ECS à la place des mots de passe. Alibaba Cloud génère des paires de clés par défaut avec un chiffrement RSA 2048 bits. Avantages :
Prévient les attaques par force brute.
Nécessite une configuration unique sans saisie ultérieure de mot de passe.
Consultez les rubriques Se connecter à une instance Linux à l'aide de Workbench et Se connecter à une instance Linux avec OpenSSH ou Xshell.
Utiliser Session Manager pour une connexion sans mot de passe
Session Manager, une fonctionnalité de Cloud Assistant, offre un accès sécurisé sans mot de passe aux instances ECS :
Utilise le protocole WebSocket Secure (WSS) pour chiffrer les connexions entre le client Session Manager, le serveur Cloud Assistant et l'agent Cloud Assistant.
-
L'authentification s'effectue via
Resource Access Management (RAM), ce qui élimine la gestion des mots de passe et les risques de sécurité associés.
basé sur doit être utilisé avec un trait d'union dans ce contexte. Si RAM doit être développé, vous pouvez utiliser « basé sur » pour modifier la structure de la phrase.
" commenttypeid="40" timestamp="2024-09-19T18:22:28+08:00" authorid="32789" uuid="2d9aa8b1-765b-4819-9146-6e44a59ee148">Resource Access Management (RAM), ce qui élimine la gestion des mots de passe et les risques de sécurité associés.
La connexion s'établit via l'agent Cloud Assistant sans ouvrir de ports entrants, réduisant ainsi la surface d'attaque.
Consultez la rubrique Se connecter à l'aide de Session Manager.
Restreindre l'accès aux ports depuis 0.0.0.0/0
Linux utilise SSH (port 22) et Windows utilise RDP (port 3389) pour les connexions à distance. Autoriser l'accès 0.0.0.0/0 sur ces ports expose les instances à des connexions non autorisées. Utilisez les groupes de sécurité en tant que pare-feux virtuels au niveau de l'instance pour appliquer le contrôle d'accès réseau. Consultez les rubriques Présentation des groupes de sécurité et Gérer les ressources associées aux groupes de sécurité.
Durcissement du système d'exploitation
Automatiser les mises à jour de correctifs avec la ligne de base de correctifs OOS
CloudOps Orchestration Service (OOS) analyse et installe les correctifs pour les instances ECS en fonction des lignes de base de correctifs par défaut ou personnalisées. Vous pouvez sélectionner des catégories de mises à jour spécifiques, telles que les mises à jour liées à la sécurité, pour une installation automatique. Consultez la rubrique Présentation de la gestion des correctifs.
Kernel Live Patching pour Alibaba Cloud Linux
Alibaba Cloud Linux Kernel Live Patching (KLP) applique des correctifs logiciels pour les CVE et les bugs critiques du noyau sans redémarrer les serveurs, interrompre les processus ou migrer les charges de travail. Consultez la rubrique Kernel Live Patching.
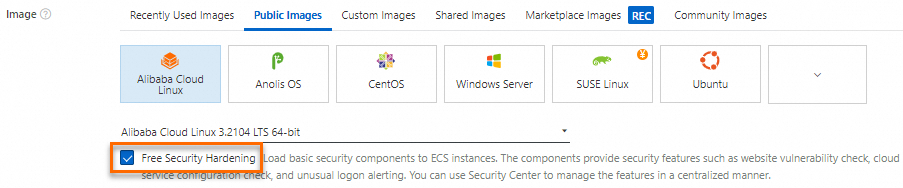
Utiliser les services de sécurité de base gratuits
Alibaba Cloud fournit des services de sécurité de base avec les nouvelles instances ECS utilisant des images publiques, notamment
Security Center Basic Edition
" commenttypeid="37" timestamp="2024-09-19T18:25:39+08:00" authorid="32789" uuid="d2707bb1-af3f-4c31-916b-a8724e20f99e">Security Center Basic Edition. Cette édition propose des fonctionnalités de durcissement de la sécurité, telles que l'analyse des vulnérabilités des serveurs et les alertes de connexion anormales. Pour les besoins de sécurité avancés,
les éditions Enterprise et Ultimate de Security Center sont disponibles.
旗舰版落了
" commenttypeid="38" timestamp="2024-09-19T18:28:18+08:00" authorid="32789" uuid="a5459da6-04ba-4310-b691-60dad95b06da">Security Center Advanced Edition et Enterprise Edition sont disponibles. Consultez la rubrique
.
Audit des journaux et conformité
ECS s'intègre aux services d'audit des journaux et aux normes de conformité pour renforcer la sécurité du système.
Audit des journaux
Activer l'audit des connexions
Utilisez Session Manager pour la connexion aux instances et activez la livraison des enregistrements de session pour stocker, interroger et auditer les enregistrements de session dans Simple Log Service (SLS) ou Object Storage Service (OSS). Consultez la rubrique Livrer les enregistrements de session.
Activer ActionTrail
ECS s'intègre à ActionTrail pour interroger les événements de gestion déclenchés par les opérations ECS. ActionTrail livre les événements vers des Logstores SLS ou des compartiments OSS pour l'audit en temps réel et le dépannage. Consultez la rubrique Auditer les événements d'ECS.
Activer Log Audit Service
Activez Log Audit Service, basé sur Simple Log Service (SLS), pour la collecte centralisée, automatisée et en temps réel des journaux sur plusieurs comptes et produits cloud, afin de respecter les exigences d'audit de conformité.
Conformité
Images conformes au niveau 3
Alibaba Cloud propose des images conformes aux normes nationales de niveau 3 du schéma de protection multiniveau (MLPS) 2,0, avec authentification d'identité intégrée, contrôle d'accès et prévention des intrusions.
Vérification de la conformité
Security Center propose une vérification de la conformité à la protection classifiée et une vérification de la conformité ISO 27001 pour vérifier si votre système respecte ces normes. Consultez la rubrique