Pour exécuter une tâche DTS entre différents comptes Alibaba Cloud, le compte propriétaire de l'instance de base de données doit accorder au compte créateur de la tâche l'autorisation d'accéder à ses ressources cloud. Cette opération consiste à créer un rôle RAM, à lui associer la stratégie AliyunDTSRolePolicy, puis à mettre à jour la stratégie d'approbation.
Limites
-
La synchronisation bidirectionnelle intercomptes n'est prise en charge que pour les types d'instances suivants :
Instances ou clusters ApsaraDB RDS for MySQL
Instances Tair (édition Enterprise)
Instances de jeu de réplicas ou instances de cluster fragmenté ApsaraDB for MongoDB
Pour une tâche de synchronisation bidirectionnelle intercomptes, les comptes source et destination doivent chacun configurer séparément l'autorisation RAM.
La synchronisation entre des comptes de types de cloud différents, par exemple entre un compte Finance Cloud et un compte Government Cloud, n'est pas prise en charge.
Connectez-vous à la console RAM avec le compte Alibaba Cloud (compte racine), et non avec un utilisateur RAM. L'utilisation d'un utilisateur RAM peut entraîner des erreurs d'autorisation lors de la création de la tâche DTS.
Prérequis
Avant de commencer, assurez-vous que DTS dispose des autorisations nécessaires pour accéder aux ressources cloud. Pour plus d'informations, consultez la rubrique Accorder des autorisations à DTS pour accéder aux ressources cloud.
Bases de données prises en charge
L'accès intercomptes dépend de la combinaison du Type de base de données et du Connection type. La configuration de la base de données source n'affecte pas les types de bases de données disponibles pour la base de données destination.
Bases de données sources
Bases de données sources
| Type de base de données | Type de connexion |
|---|---|
| MySQL | Instance Alibaba Cloud ; Express Connect, VPN Gateway ou Smart Access Gateway ; Base de données gérée sur ECS |
| PolarDB for MySQL | Instance Alibaba Cloud |
| Tair/Redis | Instance Alibaba Cloud ; Express Connect, VPN Gateway ou Smart Access Gateway ; Base de données gérée sur ECS ; Cloud Enterprise Network (CEN) ; Database Gateway |
| SQL Server | Instance Alibaba Cloud ; Express Connect, VPN Gateway ou Smart Access Gateway |
| PostgreSQL | Instance Alibaba Cloud ; Express Connect, VPN Gateway ou Smart Access Gateway |
| MongoDB | Instance Alibaba Cloud ; Express Connect, VPN Gateway ou Smart Access Gateway ; Base de données gérée sur ECS ; Cloud Enterprise Network (CEN) |
| Oracle | Express Connect, VPN Gateway ou Smart Access Gateway |
| PolarDB (compatible avec Oracle) | Instance Alibaba Cloud ; Express Connect, VPN Gateway ou Smart Access Gateway |
| PolarDB for PostgreSQL | Instance Alibaba Cloud |
| PolarDB-X 1,0 | Instance Alibaba Cloud |
| PolarDB-X 2,0 | Instance Alibaba Cloud |
| DB2 for iSeries (AS/400) | Express Connect, VPN Gateway ou Smart Access Gateway |
| DB2 for LUW | Express Connect, VPN Gateway ou Smart Access Gateway ; Base de données gérée sur ECS |
| MariaDB | Instance Alibaba Cloud ; Express Connect, VPN Gateway ou Smart Access Gateway ; Base de données gérée sur ECS |
| ApsaraDB OceanBase for MySQL | Instance Alibaba Cloud ; Express Connect, VPN Gateway ou Smart Access Gateway ; Base de données gérée sur ECS |
| SLS | Instance Alibaba Cloud |
| AnalyticDB for MySQL 3,0 | Instance Alibaba Cloud |
| Kafka | Instance Alibaba Cloud ; Express Connect, VPN Gateway ou Smart Access Gateway ; Base de données gérée sur ECS |
Bases de données destinations
Bases de données destinations
| Type de base de données | Type de connexion |
|---|---|
| MySQL | Instance Alibaba Cloud |
| PolarDB for MySQL | Instance Alibaba Cloud |
| AnalyticDB for MySQL 3,0 | Instance Alibaba Cloud |
| Tair/Redis | Instance Alibaba Cloud |
| ClickHouse | Instance Alibaba Cloud |
| SelectDB | Instance Alibaba Cloud |
| MongoDB | Instance Alibaba Cloud |
Scénarios intercomptes
Trois scénarios existent selon la base de données concernée par l'accès intercomptes. Chaque scénario détermine quel compte configure l'autorisation RAM, quel ID de compte est indiqué dans la stratégie d'approbation et quel compte crée la tâche DTS.
| Scénario | Configuration source | Configuration destination | Qui configure l'autorisation RAM | ID de compte dans la stratégie d'approbation | Qui crée la tâche DTS |
|---|---|---|---|---|---|
| Base de données source intercompte | Répliquer les données entre comptes Alibaba Cloud = Oui | Répliquer les données entre comptes Alibaba Cloud = Non | Compte de la base de données source (Compte A) | ID du compte de la base de données destination (Compte B) | Compte de la base de données destination (Compte B) |
| Base de données destination intercompte | Répliquer les données entre comptes Alibaba Cloud = Non | Répliquer les données entre comptes Alibaba Cloud = Oui | Compte de la base de données destination (Compte B) | ID du compte de la base de données source (Compte A) | Compte de la base de données source (Compte A) |
| Bases de données source et destination intercomptes | Répliquer les données entre comptes Alibaba Cloud = Oui | Répliquer les données entre comptes Alibaba Cloud = Oui | Compte de la base de données source (Compte A) et compte de la base de données destination (Compte B), chacun indépendamment | ID du compte de la tâche DTS (Compte C) | Compte désigné (Compte C) |
Avant de configurer l'autorisation RAM
Rassemblez les ID de compte nécessaires avant de commencer. Accédez à la page Paramètres de sécuritéParamètres de sécuritéParamètres de sécurité pour chaque compte concerné, et notez l'ID de compte.
Les informations requises dépendent de votre scénario :
Base de données source intercompte : ID du Compte A (compte de la base de données source) et ID du Compte B (compte de la base de données destination, également créateur de la tâche)
Base de données destination intercompte : ID du Compte A (compte de la base de données source, également créateur de la tâche) et ID du Compte B (compte de la base de données destination)
Bases de données source et destination intercomptes : ID du Compte A (compte de la base de données source), ID du Compte B (compte de la base de données destination) et ID du Compte C (compte désigné comme créateur de la tâche)
Vous utiliserez ces ID dans la stratégie d'approbation lors des étapes suivantes.
Scénario 1 : Base de données source intercompte
Le Compte A (propriétaire de la base de données source) configure l'autorisation RAM. Le Compte B (propriétaire de la base de données destination) crée la tâche DTS.
Étape 1 : Créer un rôle RAM
Connectez-vous à la console RAM avec le Compte A.
-
Dans le volet de navigation de gauche, choisissez Identities > Roles.
ImportantChoisissez Identities > Roles, et non Identities > Users. L'utilisation de Users empêche DTS d'accéder à l'instance de base de données.
Cliquez sur Create Role.
-
Dans le panneau Create Role :
Pour Principal Type, sélectionnez Cloud Account.

Définissez Principal Name sur Other Account et saisissez l'ID du Compte B.

Cliquez sur OK.
Saisissez un nom pour le rôle RAM (par exemple,
ram-for-dts) et cliquez sur OK.
Étape 2 : Accorder des autorisations au rôle RAM
Depuis la page indiquant la création du rôle RAM
-
Dans l'onglet Permissions, cliquez sur Precise Permission.
-
Dans le panneau Precise Permission, définissez Policy Type sur System Policy.

Dans le champ Policy Name, saisissez
AliyunDTSRolePolicy.Cliquez sur OK.
Cliquez sur l'icône d'actualisation
 dans l'onglet Permissions pour confirmer que l'autorisation a été ajoutée.
Depuis la liste des rôles RAM
Connectez-vous à la console RAM avec le Compte A.
-
Dans le volet de navigation de gauche, choisissez Identities > Roles.
ImportantChoisissez Identities > Roles, et non Identities > Users.
-
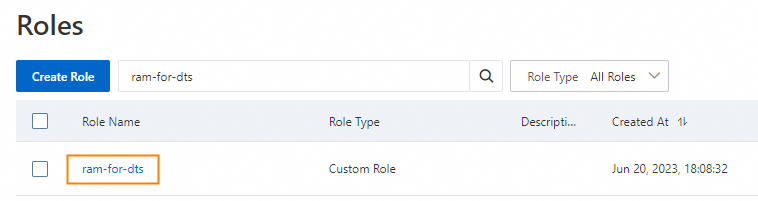
Cliquez sur le rôle RAM que vous avez créé.
-
Dans l'onglet Permissions, cliquez sur Precise Permission.
-
Dans le panneau Precise Permission, définissez Policy Type sur System Policy.
Dans le champ Policy Name, saisissez
AliyunDTSRolePolicy.Cliquez sur OK.
Cliquez sur l'icône d'actualisation
dans l'onglet Permissions pour confirmer que l'autorisation a été ajoutée.
Étape 3 : Mettre à jour la stratégie d'approbation
La stratégie d'approbation accorde au Compte B l'autorisation d'utiliser ce rôle RAM et permet à DTS de l'assumer pour le compte du Compte B. Le champ RAM spécifie qui peut assumer le rôle ; le champ Service permet à DTS d'effectuer des requêtes en utilisant l'identité de ce compte. Les deux champs doivent contenir l'ID du Compte B.
Depuis la page indiquant l'octroi de l'autorisation
-
Cliquez sur l'onglet Trust Policy.
Cliquez sur Edit Trust Policy.
-
Dans l'onglet JSON, remplacez le contenu existant par ce qui suit :
{ "Statement": [ { "Action": "sts:AssumeRole", "Effect": "Allow", "Principal": { "RAM": [ "acs:ram::<Alibaba Cloud account ID>:root" ], "Service": [ "<Alibaba Cloud account ID>@dts.aliyuncs.com" ] } } ], "Version": "1" } -
Remplacez les deux espaces réservés
<Alibaba Cloud account ID>par l'ID du Compte B (le compte de la base de données destination). <details> <summary>Exemple (cliquez pour développer)</summary>{ "Statement": [ { "Action": "sts:AssumeRole", "Effect": "Allow", "Principal": { "RAM": [ "acs:ram::164682176356****:root" ], "Service": [ "164682176356****@dts.aliyuncs.com" ] } } ], "Version": "1" }</details>
-
Cliquez sur OK.
Si la valeur
Servicechange automatiquement en"dts.aliyuncs.com"après l'enregistrement, l'ID de compte est incorrect. Cela se produit lorsque vous saisissez l'ID du Compte A au lieu de celui du Compte B. Corrigez l'ID et enregistrez à nouveau.
Depuis la liste des rôles RAM
Connectez-vous à la console RAM avec le Compte A.
-
Dans le volet de navigation de gauche, choisissez Identities > Roles.
ImportantChoisissez Identities > Roles, et non Identities > Users.
-
Cliquez sur le rôle RAM que vous avez créé.
-
Cliquez sur l'onglet Trust Policy.
Cliquez sur Edit Trust Policy.
-
Dans l'onglet JSON, remplacez le contenu existant par ce qui suit :
{ "Statement": [ { "Action": "sts:AssumeRole", "Effect": "Allow", "Principal": { "RAM": [ "acs:ram::<Alibaba Cloud account ID>:root" ], "Service": [ "<Alibaba Cloud account ID>@dts.aliyuncs.com" ] } } ], "Version": "1" } -
Remplacez les deux espaces réservés
<Alibaba Cloud account ID>par l'ID du Compte B.{ "Statement": [ { "Action": "sts:AssumeRole", "Effect": "Allow", "Principal": { "RAM": [ "acs:ram::164682176356****:root" ], "Service": [ "164682176356****@dts.aliyuncs.com" ] } } ], "Version": "1" }</details>
-
Cliquez sur OK.
Si la valeur
Servicechange automatiquement en"dts.aliyuncs.com"après l'enregistrement, l'ID de compte est incorrect. Corrigez l'ID et enregistrez à nouveau.
Lors de la configuration de la tâche DTS
Lorsque le Compte B crée la tâche DTS, définissez Replicate Data Across Alibaba Cloud Accounts sur Yes pour la base de données source. Dans la section Source Database, saisissez l'ID du Compte A dans le champ Alibaba Cloud Account.
Scénario 2 : Base de données destination intercompte
Le Compte B (propriétaire de la base de données destination) configure l'autorisation RAM. Le Compte A (propriétaire de la base de données source) crée la tâche DTS.
Étape 1 : Créer un rôle RAM
Connectez-vous à la console RAM avec le Compte B.
-
Dans le volet de navigation de gauche, choisissez Identities > Roles.
ImportantChoisissez Identities > Roles, et non Identities > Users. L'utilisation de Users empêche DTS d'accéder à l'instance de base de données.
Cliquez sur Create Role.
-
Dans le panneau Create Role :
Pour Principal Type, sélectionnez Cloud Account.
Définissez Principal Name sur Other Account et saisissez l'ID du Compte A.
Cliquez sur OK.
Saisissez un nom pour le rôle RAM (par exemple,
ram-for-dts) et cliquez sur OK.
Étape 2 : Accorder des autorisations au rôle RAM
Depuis la page indiquant la création du rôle RAM
-
Dans l'onglet Permissions, cliquez sur Precise Permission.
-
Dans le panneau Precise Permission, définissez Policy Type sur System Policy.
Dans le champ Policy Name, saisissez
AliyunDTSRolePolicy.Cliquez sur OK.
Cliquez sur l'icône d'actualisation
dans l'onglet Permissions pour confirmer que l'autorisation a été ajoutée.
Depuis la liste des rôles RAM
Connectez-vous à la console RAM avec le Compte B.
-
Dans le volet de navigation de gauche, choisissez Identities > Roles.
ImportantChoisissez Identities > Roles, et non Identities > Users.
-
Cliquez sur le rôle RAM que vous avez créé.
-
Dans l'onglet Permissions, cliquez sur Precise Permission.
-
Dans le panneau Precise Permission, définissez Policy Type sur System Policy.
Dans le champ Policy Name, saisissez
AliyunDTSRolePolicy.Cliquez sur OK.
Cliquez sur l'icône d'actualisation
dans l'onglet Permissions pour confirmer que l'autorisation a été ajoutée.
Étape 3 : Mettre à jour la stratégie d'approbation
Les deux champs de la stratégie doivent contenir l'ID du Compte A (le compte de la base de données source, qui crée la tâche DTS).
Depuis la page indiquant l'octroi de l'autorisation
-
Cliquez sur l'onglet Trust Policy.
Cliquez sur Edit Trust Policy.
-
Dans l'onglet JSON, remplacez le contenu existant par ce qui suit :
{ "Statement": [ { "Action": "sts:AssumeRole", "Effect": "Allow", "Principal": { "RAM": [ "acs:ram::<Alibaba Cloud account ID>:root" ], "Service": [ "<Alibaba Cloud account ID>@dts.aliyuncs.com" ] } } ], "Version": "1" } -
Remplacez les deux espaces réservés
<Alibaba Cloud account ID>par l'ID du Compte A (le compte de la base de données source). <details> <summary>Exemple (cliquez pour développer)</summary>{ "Statement": [ { "Action": "sts:AssumeRole", "Effect": "Allow", "Principal": { "RAM": [ "acs:ram::164682176356****:root" ], "Service": [ "164682176356****@dts.aliyuncs.com" ] } } ], "Version": "1" }</details>
-
Cliquez sur OK.
Si la valeur
Servicechange automatiquement en"dts.aliyuncs.com"après l'enregistrement, l'ID de compte est incorrect. Cela se produit lorsque vous saisissez l'ID du Compte B au lieu de celui du Compte A. Corrigez l'ID et enregistrez à nouveau.
Depuis la liste des rôles RAM
Connectez-vous à la console RAM avec le Compte B.
-
Dans le volet de navigation de gauche, choisissez Identities > Roles.
ImportantChoisissez Identities > Roles, et non Identities > Users.
-
Cliquez sur le rôle RAM que vous avez créé.
-
Cliquez sur l'onglet Trust Policy.
Cliquez sur Edit Trust Policy.
-
Dans l'onglet JSON, remplacez le contenu existant par ce qui suit :
{ "Statement": [ { "Action": "sts:AssumeRole", "Effect": "Allow", "Principal": { "RAM": [ "acs:ram::<Alibaba Cloud account ID>:root" ], "Service": [ "<Alibaba Cloud account ID>@dts.aliyuncs.com" ] } } ], "Version": "1" } -
Remplacez les deux espaces réservés
<Alibaba Cloud account ID>par l'ID du Compte A.{ "Statement": [ { "Action": "sts:AssumeRole", "Effect": "Allow", "Principal": { "RAM": [ "acs:ram::164682176356****:root" ], "Service": [ "164682176356****@dts.aliyuncs.com" ] } } ], "Version": "1" }</details>
-
Cliquez sur OK.
Si la valeur
Servicechange automatiquement en"dts.aliyuncs.com"après l'enregistrement, l'ID de compte est incorrect. Corrigez l'ID et enregistrez à nouveau.
Lors de la configuration de la tâche DTS
Lorsque le Compte A crée la tâche DTS, définissez Replicate Data Across Alibaba Cloud Accounts sur Yes pour la base de données destination. Dans la section Destination Database, saisissez l'ID du Compte B dans le champ Alibaba Cloud Account.
Scénario 3 : Bases de données source et destination intercomptes
Le Compte A (propriétaire de la base de données source) et le Compte B (propriétaire de la base de données destination) doivent chacun configurer l'autorisation RAM de manière indépendante. Le Compte C est le compte désigné pour créer la tâche DTS. Dans les deux cas, la stratégie d'approbation doit contenir l'ID du Compte C.
Étape 1 : Le Compte A configure l'autorisation RAM
-
Créez un rôle RAM.
Connectez-vous à la console RAM avec le Compte A.
Dans le volet de navigation de gauche, choisissez Identities > Roles.
> Important: Choisissez Identities > Roles, et non Identities > Users. L'utilisation de Users empêche DTS d'accéder à l'instance de base de données.Cliquez sur Create Role.
-
Dans le panneau Create Role :
Pour Principal Type, sélectionnez Cloud Account.
Définissez Principal Name sur Other Account et saisissez l'ID du Compte C.
Cliquez sur OK.
Saisissez un nom pour le rôle RAM (par exemple,
ram-for-dts) et cliquez sur OK.
-
Accordez des autorisations au rôle RAM.
Depuis la page indiquant la création du rôle RAM
-
Dans l'onglet Permissions, cliquez sur Precise Permission.
-
Dans le panneau Precise Permission, définissez Policy Type sur System Policy.
Saisissez
AliyunDTSRolePolicydans la zone de texte Policy Name.-
Cliquez sur OK.
Cliquez sur l'icône
située à droite de l'onglet Permission pour actualiser la page. Vérifiez que l'autorisation précise a bien été appliquée.
Depuis la liste des rôles RAM
Connectez-vous à la console RAM avec le Compte A.
Dans le volet de navigation de gauche, choisissez Identities > Roles.
> Important: Choisissez Identities > Roles, et non Identities > Users.Cliquez sur le rôle RAM que vous avez créé.
Dans l'onglet Permissions, cliquez sur Precise Permission.
Dans le panneau Precise Permission, définissez Policy Type sur System Policy.
Dans le champ Policy Name, saisissez
AliyunDTSRolePolicy.Cliquez sur OK.
Cliquez sur l'icône d'actualisation
pour confirmer que l'autorisation a été ajoutée.
-
-
Mettez à jour la stratégie d'approbation. Les deux champs de la stratégie doivent contenir l'ID du Compte C (le créateur de la tâche DTS).
Depuis la page indiquant l'octroi de l'autorisation
-
Cliquez sur l'onglet Trust Policy.
Dans l'onglet Trust Policy, cliquez sur Edit Trust Policy.
-
Dans l'onglet JSON, remplacez le contenu de l'éditeur de stratégie par le code suivant.
{ "Statement": [ { "Action": "sts:AssumeRole", "Effect": "Allow", "Principal": { "RAM": [ "acs:ram::<Alibaba Cloud account ID>:root" ], "Service": [ "<Alibaba Cloud account ID>@dts.aliyuncs.com" ] } } ], "Version": "1" } -
Remplacez les deux espaces réservés
<Alibaba Cloud account ID>par l'ID du compte Alibaba Cloud que vous utiliserez pour créer la tâche DTS. -
Cliquez sur OK pour enregistrer la stratégie d'approbation.
Si la valeur
"<Alibaba Cloud account ID>@dts.aliyuncs.com"dans la sectionServicedu code change automatiquement en"dts.aliyuncs.com"après l'enregistrement de la stratégie d'approbation, cela indique que l'espace réservé<Alibaba Cloud account ID>est incorrect. Vous devez saisir l'ID du compte utilisé pour créer la tâche DTS, et non l'ID du compte de la base de données source.
Depuis la liste des rôles RAM
Connectez-vous à la console RAM avec le Compte A.
Dans le volet de navigation de gauche, choisissez Identities > Roles.
> Important: Choisissez Identities > Roles, et non Identities > Users.Cliquez sur le rôle RAM que vous avez créé.
Cliquez sur l'onglet Trust Policy.
Cliquez sur Edit Trust Policy.
Dans l'onglet JSON, remplacez le contenu existant par ce qui suit : ``
json { "Statement": [ { "Action": "sts:AssumeRole", "Effect": "Allow", "Principal": { "RAM": [ "acs:ram::<Alibaba Cloud account ID>:root" ], "Service": [ "<Alibaba Cloud account ID>@dts.aliyuncs.com" ] } } ], "Version": "1" }``-
Remplacez les deux espaces réservés
<Alibaba Cloud account ID>par l'ID du Compte C. Cliquez sur OK. > Note: Si la valeur
Servicechange automatiquement en"dts.aliyuncs.com"après l'enregistrement, l'ID de compte est incorrect. Corrigez l'ID et enregistrez à nouveau.
-
Étape 2 : Le Compte B configure l'autorisation RAM
Répétez le même processus en trois étapes avec le Compte B (propriétaire de la base de données destination). La stratégie d'approbation doit également contenir l'ID du Compte C.
-
Créez un rôle RAM.
Connectez-vous à la console RAM avec le Compte B.
Dans le volet de navigation de gauche, choisissez Identities > Roles.
> Important: Choisissez Identities > Roles, et non Identities > Users. L'utilisation de Users empêche DTS d'accéder à l'instance de base de données.Cliquez sur Create Role.
-
Dans le panneau Create Role :
Pour Principal Type, sélectionnez Cloud Account.
Définissez Principal Name sur Other Account et saisissez l'ID du Compte C.
Cliquez sur OK.
Saisissez un nom pour le rôle RAM (par exemple,
ram-for-dts) et cliquez sur OK.
-
Accordez des autorisations au rôle RAM.
Depuis la page indiquant la création du rôle RAM
-
Dans l'onglet Permissions, cliquez sur Precise Permission.
-
Dans le panneau Precise Permission, définissez Policy Type sur System Policy.
Saisissez
AliyunDTSRolePolicydans la zone de texte Policy Name.-
Cliquez sur OK.
Cliquez sur l'icône
située à droite de l'onglet Permission pour actualiser la page. Vérifiez que l'autorisation précise a bien été appliquée.
Depuis la liste des rôles RAM
Connectez-vous à la console RAM avec le Compte B.
Dans le volet de navigation de gauche, choisissez Identities > Roles.
> Important: Choisissez Identities > Roles, et non Identities > Users.Cliquez sur le rôle RAM que vous avez créé.
Dans l'onglet Permissions, cliquez sur Precise Permission.
Dans le panneau Precise Permission, définissez Policy Type sur System Policy.
Dans le champ Policy Name, saisissez
AliyunDTSRolePolicy.Cliquez sur OK.
Cliquez sur l'icône d'actualisation
pour confirmer que l'autorisation a été ajoutée.
-
-
Mettez à jour la stratégie d'approbation. Les deux champs de la stratégie doivent contenir l'ID du Compte C.
Depuis la page indiquant l'octroi de l'autorisation
-
Cliquez sur l'onglet Trust Policy.
Dans l'onglet Trust Policy, cliquez sur Edit Trust Policy.
-
Dans l'onglet JSON, remplacez le contenu de l'éditeur de stratégie par le code suivant.
{ "Statement": [ { "Action": "sts:AssumeRole", "Effect": "Allow", "Principal": { "RAM": [ "acs:ram::<Alibaba Cloud account ID>:root" ], "Service": [ "<Alibaba Cloud account ID>@dts.aliyuncs.com" ] } } ], "Version": "1" } -
Remplacez les deux espaces réservés
<Alibaba Cloud account ID>par l'ID du compte Alibaba Cloud que vous utiliserez pour créer la tâche DTS. -
Cliquez sur OK pour enregistrer la stratégie d'approbation.
Si la valeur
"<Alibaba Cloud account ID>@dts.aliyuncs.com"dans la sectionServicedu code change automatiquement en"dts.aliyuncs.com"après l'enregistrement de la stratégie d'approbation, cela indique que l'espace réservé<Alibaba Cloud account ID>est incorrect. Vous devez saisir l'ID du compte utilisé pour créer la tâche DTS, et non l'ID du compte de la base de données destination.
Depuis la liste des rôles RAM
Connectez-vous à la console RAM avec le Compte B.
Dans le volet de navigation de gauche, choisissez Identities > Roles.
> Important: Choisissez Identities > Roles, et non Identities > Users.Cliquez sur le rôle RAM que vous avez créé.
Cliquez sur l'onglet Trust Policy.
Cliquez sur Edit Trust Policy.
Dans l'onglet JSON, remplacez le contenu existant par ce qui suit : ``
json { "Statement": [ { "Action": "sts:AssumeRole", "Effect": "Allow", "Principal": { "RAM": [ "acs:ram::<Alibaba Cloud account ID>:root" ], "Service": [ "<Alibaba Cloud account ID>@dts.aliyuncs.com" ] } } ], "Version": "1" }``-
Remplacez les deux espaces réservés
<Alibaba Cloud account ID>par l'ID du Compte C. Cliquez sur OK. > Note: Si la valeur
Servicechange automatiquement en"dts.aliyuncs.com"après l'enregistrement, l'ID de compte est incorrect. Corrigez l'ID et enregistrez à nouveau.
-
Lors de la configuration de la tâche DTS
Lorsque le Compte C crée la tâche DTS, définissez Replicate Data Across Alibaba Cloud Accounts sur Yes pour les bases de données source et destination. Dans la section Source Database, saisissez l'ID du Compte A dans le champ Alibaba Cloud Account. Dans la section Destination Database, saisissez l'ID du Compte B dans le champ Alibaba Cloud Account.
Étapes suivantes
Une fois l'autorisation RAM configurée, créez la tâche DTS intercomptes. Pour plus d'informations, consultez la rubrique Configurer une tâche intercomptes.