Configurez des politiques de contrôle d'accès afin d'empêcher Cloud Firewall de bloquer le trafic de Bastionhost lorsque ces deux produits sont déployés conjointement.
Scénarios
Cloud Firewall peut bloquer le trafic provenant de Bastionhost et l'empêcher d'accéder à Internet. Pour éviter ce problème, configurez des politiques de contrôle d'accès pour le pare-feu Internet. Ainsi, Cloud Firewall pourra protéger le trafic de Bastionhost sans interrompre ses services.
Le schéma suivant illustre la manière dont Cloud Firewall assure la protection de Bastionhost.
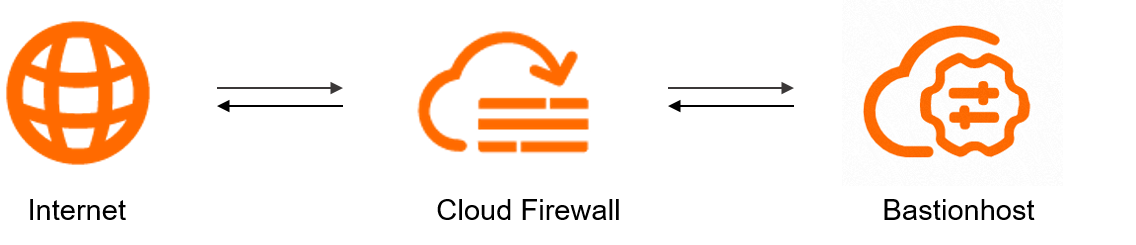
Sans ces politiques, il se peut que vous ne puissiez pas accéder aux ports de service de Bastionhost, importer des ressources et des utilisateurs, ni utiliser les opérations et la maintenance (O&M) via le web ou la lecture des sessions.
Prérequis
Vous avez souscrit à Cloud Firewall. Pour plus d'informations, consultez la rubrique Souscrire à Cloud Firewall.
Vous avez souscrit à Bastionhost et activé le service. Pour plus d'informations, consultez les rubriques Souscrire à une instance Bastionhost et Activer un hôte bastion.
Flux de travail

Étape 1 : Configurer une politique d'autorisation entrante
Configurez une politique entrante pour le pare-feu Internet afin d'autoriser le trafic Internet à accéder aux ports ouverts de Bastionhost.
Connectez-vous à la console Cloud Firewall.
Dans le volet de navigation de gauche, choisissez .
Sous l'onglet Inbound, cliquez sur Create Policy.
-
Dans le panneau Create Inbound Policy, sous l'onglet Create Policy, reportez-vous au Tableau de description des paramètres de configuration des politiques entrantes pour créer une politique qui autorise le trafic provenant de sources Internet. Ensuite, cliquez sur OK.
Parameter
Description
Source Type
Sélectionnez IP. Saisissez les blocs CIDR publics autorisés à accéder à Bastionhost.
Destination Type
Sélectionnez IP. Saisissez l'adresse IP vers laquelle le nom de domaine O&M de votre Bastionhost est résolu.
RemarqueVous pouvez accéder à la page du pare-feu Internet et filtrer par Asset Type pour trouver l'adresse IP de votre instance Bastionhost sans basculer vers la console Bastionhost.
Protocol Type
Sélectionnez TCP.
Application
Sélectionnez ANY.
Port
Sélectionnez Port ou Address Book.
Pour ouvrir plusieurs ports de service pour Bastionhost, ajoutez les ports à un carnet d'adresses, puis sélectionnez ce carnet d'adresses ici.
RemarqueUn carnet d'adresses regroupe plusieurs adresses IP ou ports pour une configuration par lot. Si vous n'avez besoin d'ouvrir qu'un seul port, il n'est pas nécessaire de créer un carnet d'adresses.
Si vous sélectionnez Port, spécifiez les ports de service pour Bastionhost. Les services et ports courants de Bastionhost incluent :
-
O&M SSH : 60022
-
O&M RDP : 63389
-
Port de lecture de session : 9443
-
O&M des hôtes et portail O&M : 443
-
Port de l'assistant Single Sign-on : 20045
Action
Sélectionnez Allow pour autoriser le trafic Internet à accéder aux ports spécifiés de Bastionhost.
Priority
Définissez la priorité de la politique de contrôle d'accès sur Highest.
Status
Activez la politique.
Description
Saisissez une description pour identifier l'objectif de cette politique.
-
-
Créez une politique pour refuser tout autre trafic Internet entrant.
Reportez-vous au Tableau de description des éléments de configuration des politiques entrantes, définissez la source sur 0.0.0.0/0 et définissez la priorité sur Lowest.
Étape 2 : Configurer une politique d'autorisation sortante
Bastionhost nécessite un accès à Internet pour se connecter aux services cloud. Configurez une politique sortante pour le pare-feu Internet afin d'autoriser cet accès.
Sous l'onglet Outbound, cliquez sur Create Policy.
-
Sous l'onglet Create Policy du panneau Create Outbound Policy, créez une politique pour autoriser l'accès des utilisateurs de Bastionhost en vous référant au tableau Paramètres de configuration des politiques sortantes. Ensuite, cliquez sur OK.
Parameter
Description
Source Type
Sélectionnez IP. Saisissez l'adresse IP de sortie de Bastionhost.
Destination Type
Sélectionnez Address Book. Dans le panneau Select Address Book, sélectionnez Cloud Service Domain Address Book et recherchez Alibaba credible domains.
Protocol Type
Sélectionnez TCP.
Application
Sélectionnez HTTP et HTTPS.
Port
Sélectionnez Port ou Address Book.
Pour ouvrir plusieurs ports pour les services cloud, ajoutez les ports à un carnet d'adresses, puis sélectionnez ce carnet d'adresses ici.
RemarqueUn carnet d'adresses regroupe plusieurs adresses IP ou ports pour une configuration par lot. Si vous n'avez besoin d'ouvrir qu'un seul port, il n'est pas nécessaire de créer un carnet d'adresses.
Si vous sélectionnez Port, définissez les ports sur 443 et 80.
Action
Sélectionnez Allow pour permettre à Bastionhost d'accéder aux destinations Internet sur les ports spécifiés.
Priority
Définissez la priorité de la politique de contrôle d'accès sur Highest.
Status
Activez la politique.
Description
Saisissez une description pour identifier l'objectif de cette politique.
-
Créez une politique pour refuser tout autre trafic Internet provenant de Bastionhost.
Reportez-vous aux Paramètres des politiques sortantes, définissez la source sur 0.0.0.0/0 et définissez la priorité sur Lowest.
Étape 3 : Activer la protection Cloud Firewall pour Bastionhost
Après avoir configuré les politiques, activez le pare-feu Internet pour activer la protection de Bastionhost.
Dans le volet de navigation de gauche, cliquez sur Firewall.
-
Sous l'onglet Internet Firewall, localisez l'adresse IP de votre instance Bastionhost et, dans la colonne Actions, cliquez sur Enable.
RemarqueLa synchronisation d'une instance Bastionhost nouvellement achetée avec Cloud Firewall prend environ 15 à 30 minutes.
Cloud Firewall protège désormais Bastionhost sans interrompre ses opérations. Vous pouvez vous connecter à Bastionhost pour importer des ressources et des utilisateurs aux fins d'O&M et d'audit.
Étape 4 : Vérifier la configuration
Vérifiez que vous pouvez accéder aux ports de service de Bastionhost, importer des ressources et des utilisateurs, effectuer des opérations O&M via le web et lire les enregistrements de session. Vous pouvez consulter les journaux de trafic entre Bastionhost et Internet sous l'onglet Journaux de trafic du pare-feu Internet. Pour plus d'informations, consultez la rubrique Audit des journaux.