Les configurations serveur par défaut sont rarement sécurisées. Des ports inutilement ouverts, des mots de passe faibles et l'absence de correctifs constituent autant de points d'entrée exploitables par les attaquants, souvent automatiquement et à grande échelle. Le système de prévention des intrusions (IPS), la protection de base et le correctif virtuel de Cloud Firewall agissent conjointement pour combler ces lacunes avant qu'elles ne génèrent des incidents.
Vecteurs d'attaque courants
Les attaques modernes exploitent deux catégories de failles :
Configurations système inappropriées
| Faiblesse | Risque |
|---|---|
| Ports inutilement ouverts | Étend la surface d'attaque |
| Mots de passe faibles | Vulnérable aux attaques par force brute |
| Absence de politiques de sécurité | Laisse le système sans défense de base |
Vulnérabilités non corrigées
| Faiblesse | Risque |
|---|---|
| Vulnérabilité d'exécution de commande | Permet l'exécution arbitraire de code à distance |
| Vulnérabilité DoS | Perturbe les requêtes de service normales |
| Vulnérabilité de fuite de données | Expose des données sensibles ou confidentielles |
Cas concrets
Les CVE suivantes illustrent comment des vulnérabilités non corrigées entraînent une compromission grave.
Cas 1 : RCE dans Samba (CVE-2017-7494)
Samba implémente le protocole Server Message Block (SMB) sur Linux et UNIX, ce qui permet le partage de fichiers et d'imprimantes. Cette vulnérabilité permet à un client de téléverser un fichier de bibliothèque dans un répertoire partagé accessible en écriture et de forcer le serveur à le charger et à l'exécuter.
Versions concernées : Samba 4.4.14, 4.5.10 et 4.6.4 sur Linux et UNIX.
| Impact | Description |
|---|---|
| Exécution de commande | L'exécution de code à distance compromet le serveur et provoque des fuites de données |
| Interruption de service | SambaCry, un ver exploitant cette CVE, mine de la cryptomonnaie sur les serveurs compromis, consommant des ressources de calcul et dégradant la disponibilité du service |
Cas 2 : RCE dans le serveur SMB Windows (CVE-2017-0143)
Le serveur SMB est un composant protocolaire installé par défaut sur Windows. Cette vulnérabilité permet à un attaquant d'envoyer des paquets spécialement conçus à un serveur SMBv1 et d'exécuter du code à distance.
Versions concernées : Windows Server 2008 SP2, 2008 R2 SP1, 2012 Gold, 2012 R2 et 2016.
| Impact | Description |
|---|---|
| Exécution de commande | L'exécution de code à distance compromet le serveur et provoque des fuites de données |
| Perte de données | WannaCry et d'autres vers similaires exploitent cette CVE pour chiffrer les fichiers, causant des pertes de données et des violations |
Comment Cloud Firewall protège contre ces menaces
L'équipe de sécurité d'Alibaba Cloud surveille en continu les vulnérabilités système et traduit ces recherches en règles de prévention. Cloud Firewall offre une protection en couches couvrant trois catégories de menaces :
| Menace | Mécanisme de protection |
|---|---|
| Attaques par force brute | La threat intelligence détecte les modèles d'attaque à l'échelle du réseau et bloque proactivement les scans et les tentatives d'intrusion |
| Vulnérabilités du système d'exploitation (y compris Samba RCE, SMB RCE) | Le correctif virtuel protège les systèmes contre les vulnérabilités OS à haut risque |
| Autres intrusions (shells inverses, altération des fichiers système) | La protection de base détecte et bloque ces attaques en temps réel |
Prérequis
Avant de commencer, assurez-vous de disposer des éléments suivants :
Un compte Alibaba Cloud avec accès à la console Cloud Firewall
Cloud Firewall activé et protégeant vos actifs
Activer la prévention des intrusions
Étape 1 : Définir le moteur de menace sur le mode Blocage
Connectez-vous à la console Cloud Firewall.
Dans le volet de navigation de gauche, choisissez Prevention Configuration > IPS Configuration.
Cliquez sur l'onglet Internet Border.
Pour Threat Engine Mode, sélectionnez un niveau de mode Block.
Étape 2 : Activer la protection de base
Dans l'onglet Basic Protection, activez Basic Protection.

Étape 3 : Activer le correctif virtuel
Dans l'onglet Virtual Patching, activez Virtual Patching.
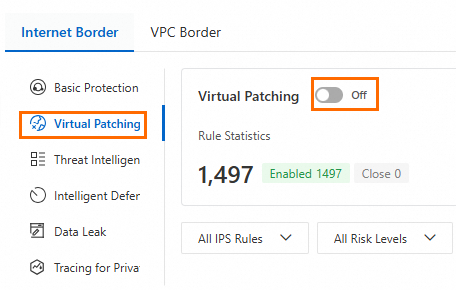
Une fois ces trois contrôles activés, Cloud Firewall défend vos actifs exposés à Internet contre les attaques par force brute, les vulnérabilités connues du système d'exploitation et les tentatives d'intrusion actives.