Les bases de données auto-gérées sur les instances Elastic Compute Service (ECS) sont fréquemment ciblées par des attaques par force brute, l'exploitation de vulnérabilités, l'exécution de commandes malveillantes et le vol de données. Le système de prévention des intrusions (IPS) de Cloud Firewall protège contre ces quatre catégories de menaces depuis une seule page de configuration, sans modifier votre code d'application ni la configuration de votre base de données.
Bases de données prises en charge
L'IPS de Cloud Firewall protège les bases de données auto-gérées déployées sur des instances ECS. Les types de bases de données suivants sont pris en charge :
MySQL
Microsoft SQL Server
Redis
PostgreSQL
Memcache
MongoDB
Oracle
Comment Cloud Firewall protège les bases de données
Chaque catégorie de menace correspond à un mécanisme de protection IPS spécifique :
| Menace | Mécanisme de protection | Comportement |
|---|---|---|
| Attaques par force brute | Threat Intelligence | Bloque automatiquement les adresses IP associées aux attaques à l'échelle du réseau et aux analyses malveillantes |
| Vulnérabilités des applications de base de données (Common Vulnerabilities and Exposures (CVE), déni de service (DoS), violations de données) | Virtual Patching | Bloque automatiquement le trafic identifié comme une exploitation de vulnérabilité |
| Exécution de commandes malveillantes et lecture/écriture de fichiers (procédures stockées, fonctions définies par l'utilisateur (UDF), écriture de webshell) | Basic Protection (Basic Rules) | Bloque les opérations malveillantes en temps réel |
| Vol de données et violations | Basic Protection (high-risk SQL blocking) | Bloque automatiquement les opérations SQL à haut risque en temps réel |
Activer la protection des bases de données
Activer l'IPS pour la défense des bases de données
Connectez-vous à la console Cloud Firewall.
Dans le volet de navigation de gauche, choisissez Prevention Configuration > IPS Configuration.
-
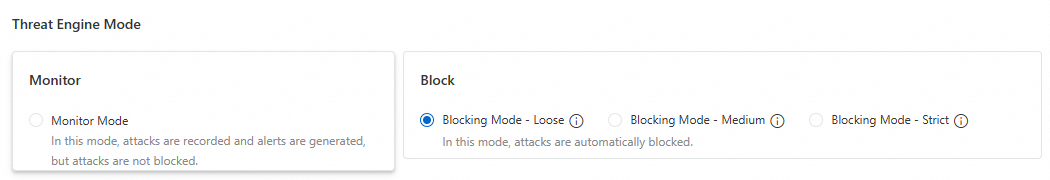
Sous l'onglet Internet Border, accédez à la section Threat Engine Mode et définissez Block Mode sur Blocking Mode - Loose.
Dans la section Threat Intelligence, activez Threat Intelligence.
Dans la section Basic Protection, activez Basic Rules.
Dans la section Virtual Patching, activez Virtual Patching.
Les trois protections sont désormais actives. Cloud Firewall inspecte immédiatement le trafic de la base de données, sans nécessiter de redémarrage ni de reconfiguration de celle-ci.
Pour plus de détails sur les options de configuration, consultez la rubrique Configuration de l'IPS.
Étapes suivantes
Consultez régulièrement les événements de sécurité pour identifier les sources d'attaque récurrentes et renforcer les règles de contrôle d'accès.
Pour les bases de données exposées à Internet, restreignez l'accès aux plages d'adresses IP connues à l'aide des règles de groupe de sécurité afin de réduire la surface d'attaque avant que les menaces n'atteignent la couche IPS.