Le pare-feu VPC inspecte et contrôle le trafic entre les instances réseau connectées via Cloud Enterprise Network (CEN) ou Express Connect. Utilisez une politique de contrôle d'accès pour gérer le trafic, bloquer les activités suspectes et autoriser les connexions approuvées. Cette rubrique décrit la configuration d'une politique de contrôle d'accès pour un pare-feu VPC.
Prérequis
Le pare-feu VPC est activé. Pour plus d'informations, consultez la rubrique Configurer un pare-feu VPC pour un routeur de transit Enterprise Edition.
-
Assurez-vous de disposer d'un quota suffisant pour les politiques de contrôle d'accès. Vous pouvez consulter l'utilisation de votre quota sur la page . Pour comprendre le calcul du quota de politiques, reportez-vous à la rubrique Présentation des politiques de contrôle d'accès.
Si votre quota de politiques est insuffisant, cliquez sur Increase Quota afin d'acheter un Quota for Additional Policy. Pour en savoir plus, consultez la rubrique Acheter Cloud Firewall.
La section Security Policies de cette page affiche les éléments suivants : Configured policies, Consumed quota/Quota included in your edition et Additional quota.
Configurer des politiques de contrôle d'accès pour le pare-feu VPC
Lorsque vous gérez le trafic entre deux VPC, vous pouvez configurer des politiques de refus pour le trafic non fiable ou inutile, puis autoriser le reste du trafic (mode liste noire) ; ou bien configurer des politiques d'autorisation pour le trafic fiable ou nécessaire, puis refuser le reste du trafic (mode liste blanche). Pour des exemples de configuration des politiques de contrôle d'accès du pare-feu VPC, consultez la rubrique Exemples de configurations de politiques de contrôle d'accès.
Connectez-vous à la console Cloud Firewall.
Dans le volet de navigation de gauche, sélectionnez .
-
Sur la page VPC Border, basculez vers l'instance métier pour laquelle vous devez configurer des politiques.

-
Cliquez sur Create Policy, configurez les détails de la politique en vous référant au tableau ci-dessous, puis cliquez sur OK.
Élément de configuration
Description
Source Type
Source des connexions réseau. Sélectionnez le type de source d'accès et saisissez l'adresse source correspondante.
Sélectionnez le type IP et saisissez une plage d'adresses IP. Les plages d'adresses doivent utiliser le format CIDR standard, par exemple 192.168.0.0/16. Vous pouvez saisir jusqu'à 2 000 plages d'adresses séparées par des virgules (,).
Si vous saisissez plusieurs plages d'adresses IP, Cloud Firewall crée automatiquement un carnet d'adresses pour ces plages et vous invite à définir un nom de carnet d'adresses lors de l'enregistrement de la configuration de la politique.
Sélectionnez le type Address Book et référencez un Custom IP Address Book ou un Cloud Asset IP Address Book. Pour plus d'informations, consultez la rubrique Gérer les carnets d'adresses.
Destination Type
Destination du trafic réseau. Sélectionnez le type de destination et saisissez l'adresse correspondante.
Sélectionnez le type IP et saisissez une plage d'adresses IP. Les plages d'adresses doivent utiliser le format CIDR standard, par exemple 192.168.0.0/16. Vous pouvez saisir jusqu'à 2 000 plages d'adresses séparées par des virgules (,).
Si vous saisissez plusieurs plages d'adresses IP, Cloud Firewall crée automatiquement un carnet d'adresses et vous invite à définir un nom lors de l'enregistrement de la politique.
Sélectionnez le type Address Book et référencez un IP Address Book ou un Domain Address Book. Pour plus d'informations, consultez la rubrique Gérer les carnets d'adresses.
Lorsque vous sélectionnez le type Domain Name, choisissez le mode de reconnaissance des noms de domaine. Trois modes sont disponibles :
FQDN-based Resolution (Extract Host or SNI Field in Packets) : Nous recommandons ce mode pour la gestion du trafic des sept protocoles suivants : HTTP, HTTPS, SMTP, SMTPS, SSL, POPS et IMAPS.
DNS-based Dynamic Resolution : Nous recommandons ce mode pour la gestion du trafic autre que celui des sept protocoles suivants : HTTP, HTTPS, SMTP, SMTPS, SSL, POPS et IMAPS.
ImportantCe mode ne prend pas en charge les domaines génériques ni les carnets d'adresses génériques.
Basé simultanément sur FQDN et la résolution dynamique DNS : Nous recommandons ce mode pour la gestion du trafic des sept protocoles, lorsque tout ou partie du trafic ne contient pas le champ HOST/SNI.
ImportantCe mode n'est effectif que si le mode strict de ACL Engine Management est activé. Il ne prend pas en charge les domaines génériques ni les carnets d'adresses génériques.
Protocol
Type de protocole de la couche transport. Paramètres pris en charge : TCP, UDP, ICMP, ANY. Si vous ignorez le protocole spécifique, sélectionnez ANY.
Port Type
Définissez le type de port de destination et le port de destination.
Sélectionnez le type Port et saisissez une plage de ports. Les plages de ports sont séparées par des barres obliques (/), par exemple 22/22 et 80/88. Vous pouvez ajouter jusqu'à 2 000 plages de ports, séparées par des virgules (,).
Si vous saisissez plusieurs plages de ports, Cloud Firewall crée automatiquement un carnet d'adresses de ports et vous invite à définir un nom lors de l'enregistrement de la politique.
Lorsque vous sélectionnez le type Port Address Book, vous devez créer au préalable un carnet d'adresses de ports. Pour plus d'informations, consultez la rubrique Gérer les carnets d'adresses.
Application
Définissez le type d'application du trafic d'accès. Vous pouvez sélectionner plusieurs types d'applications.
Protocol Lorsque vous sélectionnez TCP :
Destination Type Sélectionnez IP ou IPAddress Book : Vous pouvez sélectionner toutes les applications.
Destination Type Sélectionnez Domain Name ou un carnet d'adresses de noms de domaine Address Book :
Domain Name Identification Mode Lorsque vous sélectionnez FQDN-based Resolution (Extract Host or SNI Field in Packets), vous ne pouvez sélectionner que des applications telles que HTTP, HTTPS, SMTP, SMTPS, SSL, POPS et IMAPS.
Domain Name Identification Mode Lorsque vous sélectionnez DNS-based Dynamic Resolution, vous pouvez sélectionner toutes les applications.
Protocol Lorsque vous sélectionnez UDP, les types d'application pris en charge sont ANY et DNS.
Protocol Lorsque vous sélectionnez ICMP ou ANY, le type d'application ne peut être que ANY.
RemarqueL'identification des applications repose sur les caractéristiques des paquets (l'identification du protocole ne dépend pas des ports). Si l'identification de l'application échoue, le trafic de session est autorisé. Pour bloquer le trafic dont le type d'application est inconnu, nous vous recommandons d'activer le mode strict pour le pare-feu Internet. Pour plus d'informations, consultez la rubrique Présentation des modes du moteur de contrôle d'accès.
Action
Spécifiez l'action à appliquer au trafic correspondant à cette politique.
Allow : Autorise le trafic.
Drop : Bloque le trafic sans aucune notification.
Monitor : Dans ce mode, le trafic est autorisé par défaut. Vous pouvez filtrer et observer ce trafic à l'aide des champs pertinents dans les journaux de trafic. Après une période d'observation, ajustez l'action vers Allow ou Deny.
Policy Priority
Priorité de la politique. Valeur par défaut : Lowest, indiquant la priorité la plus basse.
Highest : La politique de contrôle d'accès s'applique avec la priorité la plus élevée.
Lowest : La politique de contrôle d'accès s'applique avec la priorité la plus basse.
Custom : Personnalisez la priorité. Minimum : 1, Maximum : 50. Plus le nombre est petit, plus la priorité est élevée.
Policy Validity Period
Définissez la période de validité de la politique. La politique ne correspond au trafic que pendant cette période.
Always
Single Time Range : Sélectionnez une plage horaire unique.
Recurrence Cycle : Sélectionnez une période récurrente et des dates d'effet.
RemarqueL'heure de début de la date d'effet doit être antérieure à l'heure de fin. L'application de la politique prend 3 à 5 minutes.
Si vous sélectionnez Indefinite Recurrence, l'heure de fin d'effet est automatiquement définie au 31 décembre 2099.
FAQ associée : Une politique prend-elle effet si le cycle de récurrence s'étend sur plusieurs jours ?
Status
Spécifiez si la politique doit être activée. Seules les politiques activées prennent effet.
Description
Saisissez une description pour la politique afin de vous aider à identifier son objectif.
Consulter les statistiques de correspondance des politiques
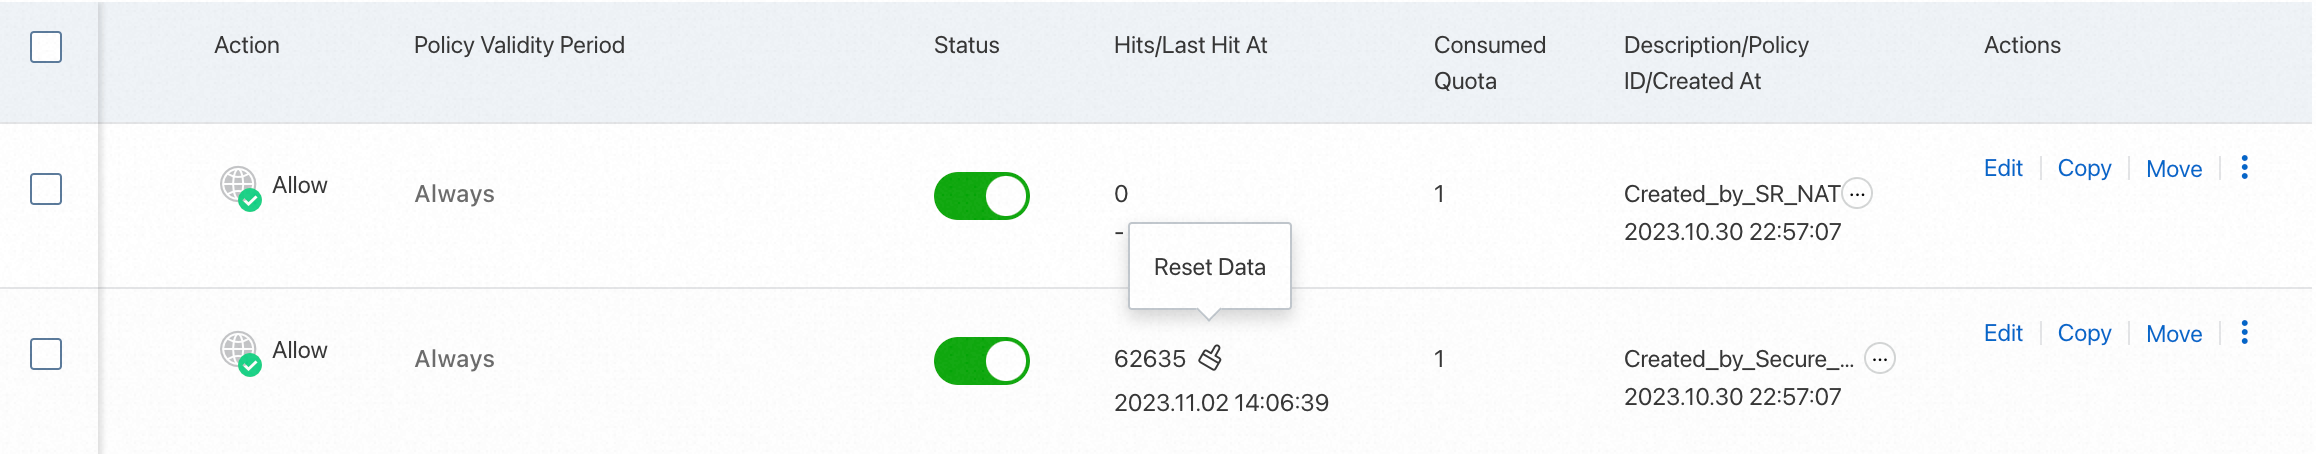
Après une période d'exécution de votre activité, vous pouvez consulter le nombre de correspondances des politiques de contrôle d'accès dans la colonne Hits/Last Hit At de la liste des politiques de contrôle d'accès.
Cliquez sur le nombre de correspondances pour accéder à la page Traffic Logs et afficher les journaux de trafic. Pour savoir comment consulter les journaux de trafic, reportez-vous à la rubrique Journaux de trafic.
Opérations connexes
La priorité d'une politique peut être définie sur une valeur comprise entre 1 et N, où N représente le nombre total de politiques de contrôle d'accès configurées. Une valeur plus faible indique une priorité plus élevée. Lorsque vous modifiez la priorité d'une politique, les politiques de rang inférieur sont automatiquement réordonnées de manière séquentielle.
La priorité d'une politique de contrôle d'accès peut être définie sur une valeur comprise entre 1 et N, où N correspond au nombre total de politiques de contrôle d'accès actuellement configurées. Une valeur plus faible indique une priorité plus élevée. Lorsqu'une priorité de politique est modifiée, les priorités des autres politiques sont automatiquement ajustées pour maintenir une séquence consécutive.
Si vous supprimez une politique, le trafic qu'elle contrôlait n'est plus soumis au contrôle d'accès par Cloud Firewall. Procédez avec prudence.
Documents connexes
Le trafic de protection entre les VPC peut-il être mis à l'échelle ?
Pour plus d'informations sur les principes de configuration des politiques de contrôle d'accès, consultez la rubrique Exemples de configurations de politiques de contrôle d'accès.
Pour en savoir plus sur le fonctionnement des politiques de contrôle d'accès, consultez la rubrique Présentation des politiques de contrôle d'accès.
Pour afficher et gérer les éléments tels que les carnets d'adresses IP, les carnets d'adresses de ports et les carnets d'adresses de noms de domaine dans les politiques de contrôle d'accès, consultez la rubrique Carnet d'adresses.
Pour obtenir des réponses aux questions fréquentes sur la configuration et l'utilisation des politiques de contrôle d'accès, consultez la rubrique FAQ sur les politiques de contrôle d'accès.