Connectez-vous une fois via un navigateur pour accorder à la CLI Alibaba Cloud des informations d'identification temporaires permettant d'appeler les API cloud. La CLI gère automatiquement l'actualisation et le renouvellement des jetons, ce qui vous évite de stocker ou de faire pivoter des paires AccessKey de longue durée. Il s'agit de la méthode d'authentification recommandée pour le développement local.
Prérequis
Configuration requise pour l'environnement
Version
3.3.0ou ultérieure de la CLI Alibaba Cloud. Exécutezaliyun versionpour vérifier la version installée. Si votre version est antérieure à3.3.0, reportez-vous à Installer ou mettre à jour la CLI pour effectuer la mise à niveau avant de poursuivre.Un compte capable de se connecter à la console : un compte Alibaba Cloud (compte racine), un utilisateur RAM ou un utilisateur d'entreprise via SSO. Si vous utilisez un utilisateur RAM, assurez-vous que la connexion à la console est activée. Pour plus d'informations, consultez Activer la connexion à la console.
Un environnement local disposant d'un navigateur graphique. Les sessions en mode terminal uniquement (telles que SSH sans transfert X11) ne prennent pas en charge la configuration OAuth.
Installer l'application Alibaba Cloud CLI et attribuer des identités
Un administrateur RAM doit effectuer cette configuration avant que tout utilisateur puisse utiliser les informations d'identification OAuth. Après la configuration initiale, l'ajout de nouveaux utilisateurs ne nécessite que l'étape 2.
Installer l'application CLI (une seule fois) : Connectez-vous à la console RAM. Dans le volet de navigation de gauche, choisissez . Basculez vers l'onglet Third-party Application. Si l'application
official-cline figure pas dans la liste, cliquez sur Provision Official Application et sélectionnez Official CLI.-
Attribuer des identités : Ouvrez la page des détails de l'application
official-cliet basculez vers l'onglet Allowed Identities. Cliquez sur Add Users or roles pour ajouter les utilisateurs ou rôles RAM qui doivent utiliser la CLI Alibaba Cloud.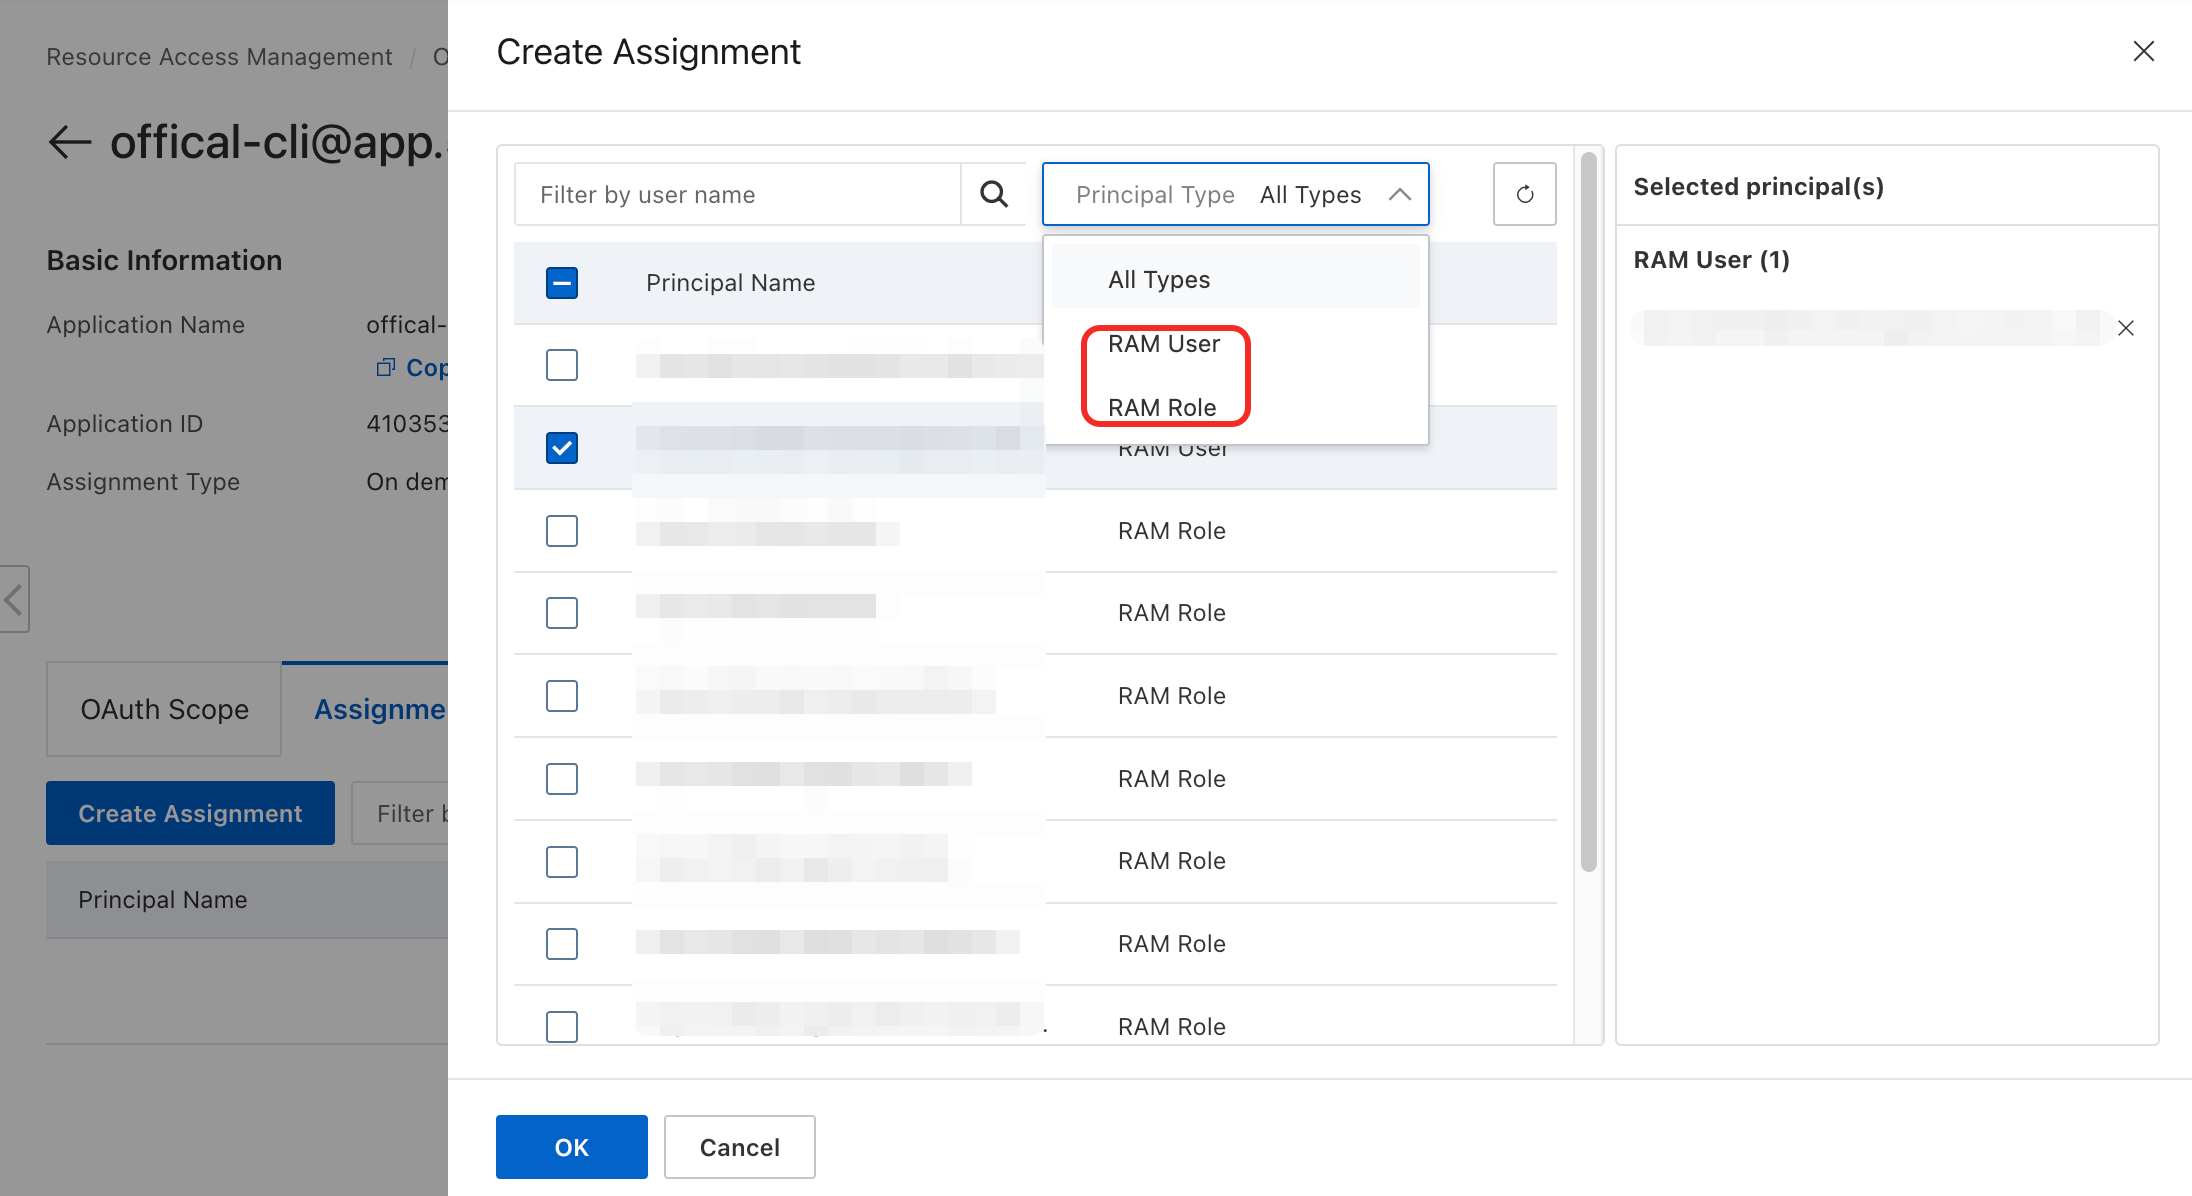
Ces étapes sont documentées dans Installer l'application CLI et Attribuer des identités.
Configurer les informations d'identification
Les informations d'identification OAuth nécessitent la commande interactive aliyun configure --mode OAuth, qui lance un flux de connexion via le navigateur. La commande aliyun configure set se contente d'écrire les paramètres sans déclencher la connexion.
-
Exécutez la commande suivante. Remplacez
<ProfileName>par un nom de votre choix (par exemple,OAuthProfile) :aliyun configure --mode OAuth --profile <ProfileName> -
Sélectionnez le site de connexion lorsque vous y êtes invité pour
OAuth Site Type:aliyun configure --profile OAuthProfile --mode OAuth Configuring profile 'OAuthProfile' in 'OAuth' authenticate mode... OAuth Site Type (CN: 0 or INTL: 1, default: CN):Saisissez
0ouCNpour le site Chine (aliyun.com).Saisissez
1ouINTLpour le site International (alibabacloud.com).Appuyez sur Entrée pour accepter la valeur par défaut (CN).
-
Effectuez la connexion via le navigateur. Une fenêtre de navigateur s'ouvre automatiquement. Connectez-vous avec vos informations d'identification d'utilisateur RAM. Si le navigateur ne s'ouvre pas, copiez l'sign-in URL (SignIn URL) affichée dans l'invite de la CLI et collez-la manuellement dans un navigateur :
Please open the following URL in your browser to authorize:
https://signin.alibabacloud.com/oauth2/v1/auth?...
Autorisez l'application. Sur la page d'autorisation du navigateur, cliquez sur Authorize. Une fois l'autorisation réussie, le navigateur affiche
Authorization successful. You can close this window.-
Définissez la région et la langue par défaut :
Default Region Id []: cn-shanghai
Default Language [zh|en] en: en
Les valeurs disponibles sont répertoriées dans Régions et endpoints. Définissez la région par défaut sur celle où résident vos ressources, car certains services ne prennent pas en charge les appels inter-régions.
Lorsque le terminal affiche
Configure Doneavec un message de bienvenue, la configuration est terminée.
Après une configuration réussie, le nouveau profil devient automatiquement le profil actif. Pour basculer vers un autre profil, exécutez aliyun configure switch --profile <ProfileName>.
Actualisation des informations d'identification
Les informations d'identification OAuth se composent de trois couches de jetons. La CLI gère automatiquement le renouvellement ; aucune intervention manuelle n'est nécessaire lors d'une utilisation normale :
Jeton Security Token Service (STS)
Jeton d'accès OAuth
Jeton d'actualisation OAuth
Chaque fois qu'un jeton est renouvelé avec succès, l'ancien jeton est invalidé. Le fichier de configuration (~/.aliyun/config.json) est mis à jour automatiquement.
Supprimer les informations d'identification
Exécutez la commande suivante pour supprimer un profil OAuth spécifique :
aliyun configure delete --profile <ProfileName>Après la suppression :
Le profil et tous ses jetons OAuth et STS stockés sont supprimés de
~/.aliyun/config.json.Cela ne révoque pas l'autorisation de l'application OAuth dans RAM. Aucune action de l'administrateur n'est nécessaire.
FAQ
Le navigateur ne s'ouvre pas pendant l'autorisation
La CLI affiche l'URL de connexion dans le terminal. Copiez-la et ouvrez-la manuellement. Si la page ne se charge pas, vérifiez les points suivants :
Les ports locaux 12345–12349 sont disponibles (la CLI en utilise un pour le rappel d'autorisation).
La connectivité réseau vers
signin.alibabacloud.com(site Chine) ousignin.alibabacloud.com(site International).
Erreur : The call is not authorized / You are not allowed to do this action.
L'administrateur n'a pas installé l'application CLI dans le compte Alibaba Cloud auquel l'utilisateur appartient. Reportez-vous aux étapes de la section Installer l'application Alibaba Cloud CLI et attribuer des identités pour installer l'application et ajouter l'utilisateur à la liste d'autorisation de l'application OAuth official-cli.
Puis-je passer d'AccessKey à OAuth sans supprimer mon profil existant ?
Oui. Créez un nouveau profil OAuth ; vos profils existants sont conservés. Basculez entre eux à tout moment en utilisant aliyun configure switch --profile <profile-name>.
L'OAuth CLI prend-il en charge la connexion via un rôle RAM ?
Oui. Utilisez l'une de ces approches :
Connectez-vous via SSO basé sur les rôles depuis votre fournisseur d'identité (IdP). Cela nécessite que le SSO de rôle soit configuré.
Connectez-vous d'abord en tant qu'utilisateur RAM, puis changez d'identité vers le rôle RAM cible dans la console.
Effectuez ces étapes avant d'exécuter aliyun configure --mode OAuth, afin que la CLI détecte votre identité actuelle comme étant le rôle RAM lors de l'étape d'autorisation du navigateur.