La planification du trafic utilise les valeurs Differentiated Services Code Point (DSCP) pour marquer le trafic réseau interrégional et appliquer une limite de bande passante pour chaque type de trafic. Cela garantit une bande passante interrégionale dédiée à chaque service et améliore l'efficacité globale du réseau.
Introduction
Présentation
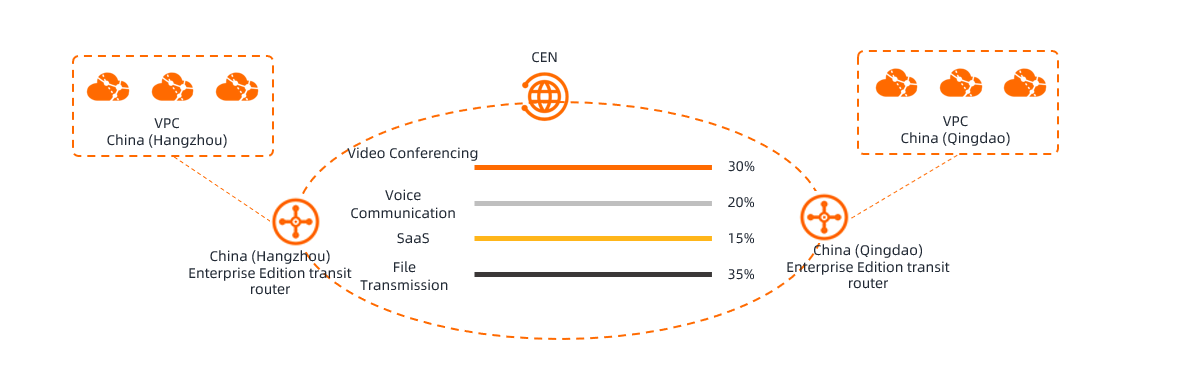
Lorsque les entreprises utilisent Cloud Enterprise Network (CEN) pour la communication interrégionale, une connexion interrégionale transporte souvent du trafic provenant de plusieurs services, tels que la visioconférence, les appels vocaux, les applications SaaS et les transferts de fichiers. Ces services ont des exigences réseau différentes. Par exemple :
Le trafic de visioconférence et d'appels vocaux nécessite une transmission en temps réel. Une perte élevée de paquets et un gigue fréquent peuvent dégrader la qualité de la communication.
Le trafic des applications SaaS nécessite des réponses rapides. La congestion du réseau dégrade l'expérience utilisateur.
Le trafic de transfert de fichiers nécessite un débit élevé et une bande passante suffisante, mais il est moins sensible aux métriques de performance réseau telles que la latence et le gigue.
La bande passante totale d'une connexion interrégionale est fixe. Lorsque le trafic est transmis via une connexion interrégionale, différents services entrent souvent en concurrence pour la bande passante. Cela peut entraîner une faible utilisation du réseau et une mauvaise qualité de communication. Par exemple, un transfert de fichier volumineux peut consommer une grande quantité de bande passante, ce qui peut provoquer une latence élevée pour la visioconférence et les appels vocaux, voire les interrompre. La planification du trafic vous permet de classer le trafic et d'allouer de la bande passante à différents services. Cela améliore la qualité de la communication et l'utilisation du réseau.
Fonctionnement
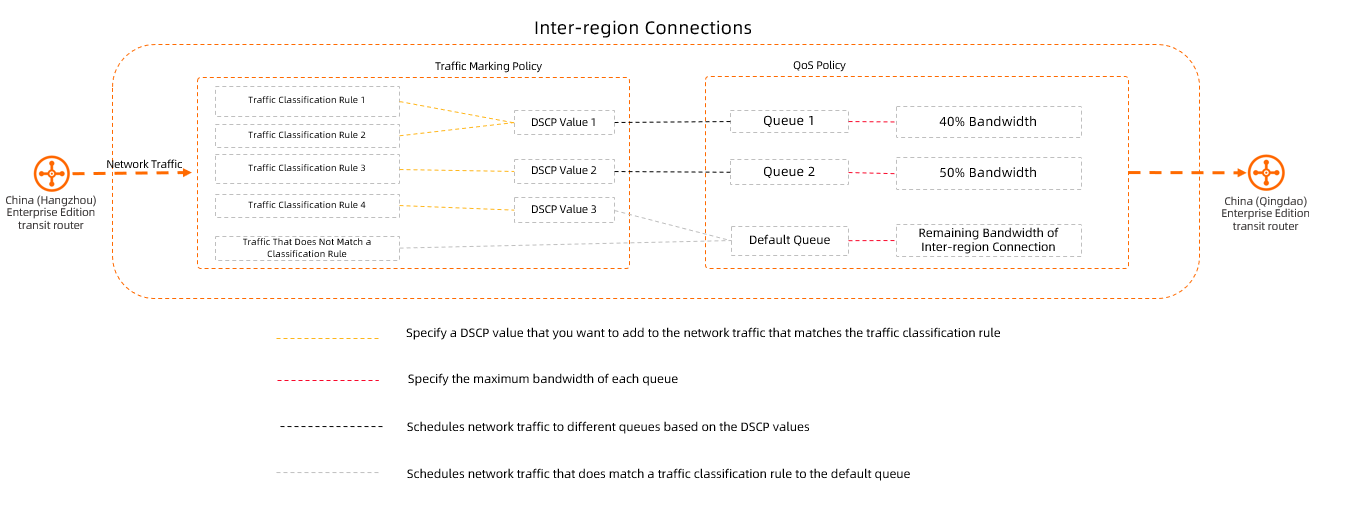
La fonctionnalité de planification du trafic se compose de deux composants principaux : les politiques de marquage du trafic et les politiques de qualité de service (QoS).
-
Politique de marquage du trafic
Une politique de marquage du trafic utilise des règles de classification du trafic pour identifier et marquer le trafic correspondant avec une valeur Differentiated Services Code Point (DSCP).
Après l'entrée du trafic dans une connexion interrégionale, le système fait correspondre le trafic aux politiques de marquage du trafic par ordre décroissant de priorité. Si le trafic correspond à une règle de classification du trafic dans une politique de marquage du trafic, le trafic est considéré comme correspondant à la politique. Le système ajoute ensuite la valeur DSCP spécifiée dans la politique aux paquets de données. Si le trafic ne correspond à aucune politique de marquage du trafic, le système n'ajoute pas de valeur DSCP.

Exemple
Une connexion interrégionale est configurée avec les politiques de marquage du trafic indiquées dans le tableau suivant. Lorsque le trafic provenant du bloc CIDR source 10.0.10.0/24 vers le bloc CIDR de destination 192.168.30.0/24 entre dans la connexion interrégionale, il correspond à la Politique de marquage du trafic 2 (Règle 3). Le système ne continue pas à faire correspondre la Politique de marquage du trafic 3 (Règle 5) car la Politique de marquage du trafic 2 a une priorité plus élevée. Le système ajoute une valeur DSCP de 9 aux paquets de données.
Nom de la politique de marquage du trafic
Priorité
Valeur DSCP spécifiée
Nom de la règle de classification du trafic
Bloc CIDR source
Bloc CIDR de destination
Politique de marquage du trafic 1
5
6
Règle 1
192.168.10.0/24
192.168.30.0/24
Règle 2
192.168.20.0/24
192.168.30.0/24
Politique de marquage du trafic 2
10
9
Règle 3
10.0.0.0/16
192.168.30.0/24
Règle 4
172.16.0.0/16
192.168.30.0/24
Politique de marquage du trafic 3
15
12
Règle 5
10.0.10.0/24
192.168.30.0/24
Règle 6
10.0.20.0/24
192.168.30.0/24
-
Politique de qualité de service (QoS)
Une politique de qualité de service (QoS) classe le trafic dans différentes files d'attente en fonction de leurs valeurs DSCP. Vous pouvez attribuer une bande passante dédiée à chaque file d'attente, ce qui empêche les autres types de trafic de la consommer.
Chaque politique de qualité de service (QoS) contient une file d'attente par défaut. Le système envoie automatiquement le trafic à la file d'attente par défaut s'il ne correspond pas à une règle de classification du trafic ou s'il est marqué mais non attribué à une file d'attente spécifique. La file d'attente par défaut utilise la bande passante restante de la connexion interrégionale. Dans une politique de qualité de service (QoS), la bande passante combinée de toutes les files d'attente ne peut pas dépasser la bande passante totale de la connexion interrégionale.
Limites
La fonctionnalité de planification du trafic est disponible uniquement pour les connexions interrégionales sur un routeur de transit Enterprise Edition.
-
La fonctionnalité de planification du trafic s'applique uniquement à la direction sortante d'un routeur de transit Enterprise Edition.
Par exemple, considérons une connexion interrégionale entre les régions Chine (Hangzhou) et Chine (Qingdao). Si vous configurez la fonctionnalité de planification du trafic sur le routeur de transit dans la région Chine (Hangzhou), la fonctionnalité garantit la bande passante uniquement pour le trafic allant de la Chine (Hangzhou) vers la Chine (Qingdao). Elle ne garantit pas la bande passante pour le trafic dans la direction inverse, de la Chine (Qingdao) vers la Chine (Hangzhou).
ImportantPour garantir une expérience cohérente de la bande passante interrégionale, configurez des politiques de marquage du trafic et des politiques de qualité de service (QoS) correspondantes pour les deux directions du trafic.
-
Le tableau suivant répertorie les quotas pour la fonctionnalité de planification du trafic.
Ressource
Limite par défaut
Ajustable
Nombre maximal de règles de classification du trafic par routeur de transit
500
Non ajustable
Nombre maximal de files d'attente par politique de qualité de service (QoS)
64
Non ajustable
Exemple de scénario
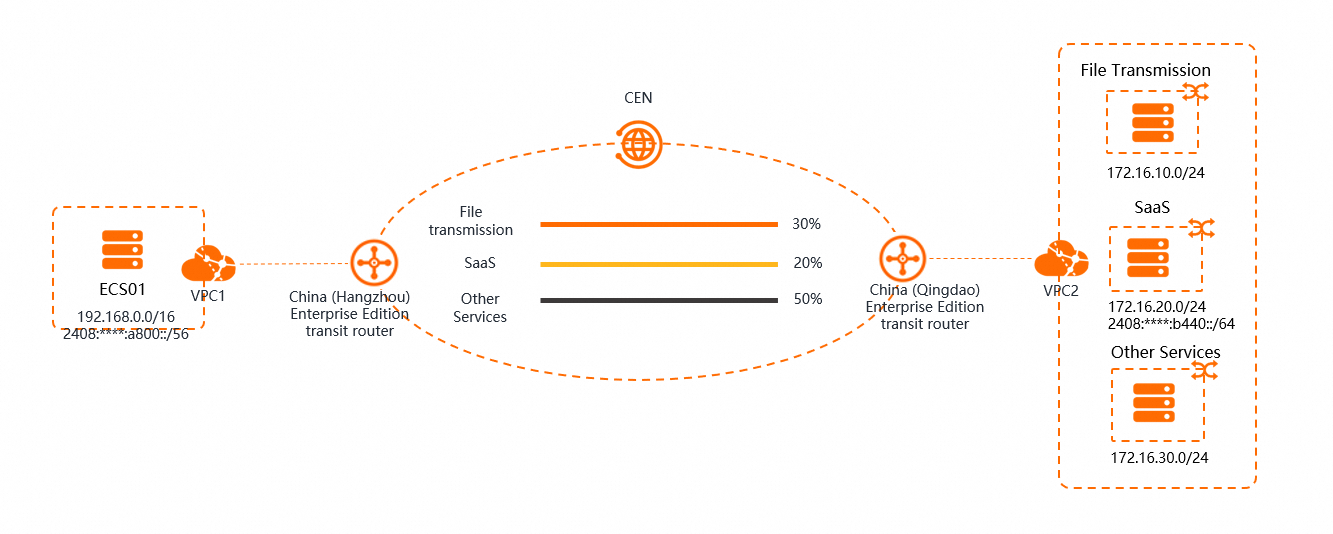
Cette rubrique utilise le scénario illustré dans la figure précédente pour démontrer la fonctionnalité de planification du trafic. Une entreprise dispose d'un cloud privé virtuel (VPC), VPC1, dans la région Chine (Hangzhou) et d'un autre VPC, VPC2, dans la région Chine (Qingdao). L'entreprise crée un client d'application, ECS01, sur une instance Elastic Compute Service (ECS) dans VPC1. Dans VPC2, l'entreprise déploie un service de transfert de fichiers, un service SaaS bureautique et d'autres services. VPC1 et VPC2 sont interconnectés via une instance Cloud Enterprise Network (CEN) et un routeur de transit Enterprise Edition. Cependant, lorsque ECS01 dans VPC1 accède au service de transfert de fichiers et au service SaaS bureautique, il rencontre fréquemment des réponses lentes et des interruptions de transfert de fichiers. Après une enquête préliminaire, l'entreprise constate que d'autres services consomment une bande passante interrégionale excessive. Par conséquent, les services de transfert de fichiers et SaaS bureautique disposent d'une bande passante insuffisante et ne peuvent pas fonctionner correctement.
L'entreprise prévoit d'utiliser la fonctionnalité de planification du trafic de la connexion interrégionale pour allouer une bande passante fixe à chaque type de trafic. Cela garantit une communication fiable pour les services critiques. La configuration réseau et le plan de bande passante pour cet exemple sont présentés dans le tableau suivant.
|
Service |
Bloc CIDR du service |
Bloc CIDR pair |
Pourcentage de bande passante interrégionale |
|
Transfert de fichiers |
172.16.10.0/24 |
192.168.0.0/16 |
30 % |
|
SaaS bureautique |
2408:****:b440::/64 |
2408:****:a800::/56 |
20 % |
|
Autres services |
172.16.30.0/24 |
192.168.0.0/16 |
50 % |
Prérequis
Vous avez activé le transfert de trafic interrégional à l'aide de CEN et d'un routeur de transit Enterprise Edition. Pour obtenir des instructions de configuration, consultez Connecter des VPC appartenant à différents comptes.
Étape 1 : Créer une politique de marquage du trafic
Une politique de marquage du trafic utilise des règles de classification pour identifier le trafic et marque les paquets correspondants avec une valeur DSCP (Differentiated Services Code Point).
Connectez-vous à la console CEN.
Sur la page CEN Instance, cliquez sur l'ID de l'instance CEN que vous souhaitez gérer.
Dans l'onglet , cliquez sur l'ID de l'instance de routeur de transit pour la connexion interrégionale.
Sur la page des détails de l'instance de routeur de transit, cliquez sur l'onglet Traffic Marking.
Dans l'onglet Traffic Marking, cliquez sur Create Traffic Marking Policy.
-
Sur la page Create Traffic Marking Policy, configurez les paramètres suivants et cliquez sur OK.
Basic Settings
Parameter
Description
Policy Name
Le nom de la politique de marquage du trafic.
Policy Description
La description de la politique de marquage du trafic.
Policy Priority
La priorité de correspondance de la politique de marquage du trafic. Valeurs possibles : 1 à 100. Une valeur plus faible indique une priorité plus élevée.
Lorsque le trafic entre dans une connexion interrégionale, le système évalue les politiques de marquage du trafic par ordre de priorité décroissant. Si le trafic correspond à une règle d'une politique, le système applique cette politique et marque les paquets avec la valeur DSCP de la politique. Si le trafic ne correspond à aucune politique, le système ne marque pas les paquets.
DSCP
Si un paquet correspond à une règle de classification du trafic, le système définit le champ DSCP dans le paquet IP pour distinguer les types de service.
Lors de la création d'une politique QoS, vous pouvez utiliser cette valeur DSCP pour mettre le trafic en file d'attente.
Valeurs possibles : 0 à 63. Chaque politique de marquage du trafic sur un routeur de transit doit avoir une valeur DSCP unique.
Traffic Classification Rules
Vous pouvez ajouter des règles de classification du trafic en utilisant la méthode Manual ou Automatic.
Ajout manuel
Pour le paramètre Method, sélectionnez Manual et configurez les paramètres suivants.
Parameter
Description
Address Type
Le type d'adresse des paquets de trafic. Valeurs possibles :
IPv4 : correspond uniquement au trafic IPv4.
IPv6 : correspond uniquement au trafic IPv6.
Si vous laissez ce paramètre vide, la règle correspond à la fois au trafic IPv4 et IPv6.
Rule name
Le nom de la règle de classification du trafic.
Protocol
Le protocole des paquets de trafic.
Les règles de classification du trafic peuvent correspondre à divers protocoles, tels que HTTP, HTTPS, UDP, TCP et SSH. Pour obtenir la liste des protocoles pris en charge, consultez la console.
Lorsque vous sélectionnez un protocole de couche application tel que HTTP, HTTPS ou SSH, le système remplit automatiquement le port de destination avec le numéro de port bien connu correspondant, par exemple 80 pour HTTP et 443 pour HTTPS. Vous ne pouvez pas modifier le port de destination. Pour spécifier un port de destination personnalisé, sélectionnez TCP ou UDP.
Source CIDR Block
Le bloc CIDR source des paquets de trafic.
Correspond au trafic provenant d'une adresse IP source située dans ce bloc CIDR. Si vous laissez ce paramètre vide, la règle correspond à toutes les adresses IP source.
Source Ports
Le port source des paquets de trafic.
Correspond au trafic provenant d'un port source situé dans cette plage. Si vous laissez ce paramètre vide, la règle correspond à tous les ports source.
Valeurs possibles : -1 et 1 à 65535. Le format est le suivant :
Saisissez 1/200 pour spécifier les ports 1 à 200.
Saisissez 80/80 pour spécifier le port 80.
Saisissez -1/-1 pour correspondre à tous les ports source.
Vous ne pouvez spécifier -1 qu'au format -1/-1.
Destination CIDR Block
Le bloc CIDR de destination des paquets de trafic.
Correspond au trafic vers une adresse IP de destination située dans ce bloc CIDR. Si vous laissez ce paramètre vide, la règle correspond à toutes les adresses IP de destination.
Destination Ports
Le port de destination des paquets de trafic.
Correspond au trafic vers un port de destination situé dans cette plage. Si vous laissez ce paramètre vide, la règle correspond à tous les ports de destination.
Lorsque vous sélectionnez un protocole de couche application tel que HTTP ou HTTPS, le système détermine automatiquement le port de destination et vous n'avez pas besoin de le configurer.
Valeurs possibles : -1 et 1 à 65535. Le format est le suivant :
Saisissez 1/200 pour spécifier les ports 1 à 200.
Saisissez 80/80 pour spécifier le port 80.
Saisissez -1/-1 pour correspondre à tous les ports de destination.
Vous ne pouvez spécifier -1 qu'au format -1/-1.
DSCP
Correspond à la valeur DSCP existante d'un paquet arrivant au routeur de transit. Si vous laissez ce paramètre vide, la règle correspond aux paquets avec n'importe quelle valeur DSCP. Laissez ce paramètre vide si vous n'avez pas défini de valeur DSCP sur vos instances ECS ou dans vos centres de données locaux.
ImportantDifférences entre les valeurs DSCP dans une politique et dans une règle :
Specified DSCP dans une politique de marquage du trafic : le routeur de transit remarque tout le trafic correspondant aux règles de classification. Cela écrase toute valeur DSCP existante. Vous pouvez utiliser cette nouvelle valeur DSCP pour mettre le trafic en file d'attente lors de la création d'une politique QoS.
DSCP dans une règle de classification : ce paramètre correspond au trafic déjà marqué sur une instance ECS ou dans un centre de données local. Pour marquer le champ DSCP d'un paquet de données sur une instance ECS, vous pouvez utiliser l'outil Traffic Control (
tc) fourni par le noyau Linux.
Description
La description de la règle de classification du trafic.
Ajout rapide
Avec la méthode d'ajout rapide, vous pouvez spécifier une instance VPC pour définir son bloc CIDR comme Source CIDR Block ou Destination CIDR Block. Il vous suffit de spécifier les paramètres Source CIDR Block et Destination CIDR Block. Après avoir cliqué sur Auto Generate, le système configure automatiquement les paramètres Protocol, Source Ports, Destination Ports et DSCP pour la règle de classification du trafic.
Pour le paramètre Method, sélectionnez Automatic. Configurez les paramètres Rule Name, Source CIDR Block et Destination CIDR Block, puis cliquez sur Auto Generate.
ImportantAprès avoir cliqué sur Auto Generate, vous devez sélectionner les règles générées automatiquement. Le système ajoute les règles de classification du trafic sélectionnées uniquement après que vous avez cliqué sur OK en bas de la page actuelle. Si vous ne sélectionnez aucune des règles générées après avoir cliqué sur Auto Generate, le système n'ajoutera aucune règle de classification du trafic lorsque vous cliquerez sur OK en bas de la page actuelle.
Pour ajouter plusieurs règles de classification du trafic, ajoutez les blocs CIDR que vous souhaitez configurer aux champs Source CIDR Block et Destination CIDR Block, puis cliquez sur Auto Generate. Le système répertorie toutes les règles de classification du trafic possibles en fonction des paramètres Source CIDR Block et Destination CIDR Block que vous avez spécifiés. Vous pouvez ensuite sélectionner les règles de classification du trafic que vous souhaitez ajouter.
Après avoir cliqué sur Auto Generate, si vous devez reconfigurer les règles de classification du trafic, vous pouvez reconfigurer les paramètres Rule Name, Source CIDR Block et Destination CIDR Block, cliquez sur Auto Generate, puis sélectionnez les règles de classification du trafic que vous souhaitez ajouter.
Parameter
Description
Rule Name
Le nom de la règle de classification du trafic.
Source CIDR Block
Spécifiez rapidement le bloc CIDR source de la règle de classification du trafic.
Cliquez sur Quick Add à côté de la zone de saisie. Dans la boîte de dialogue Source CIDR Block, sélectionnez le bloc CIDR d'une instance VPC dans la liste de gauche et cliquez sur l'icône
 pour utiliser le bloc CIDR sélectionné. Ensuite, cliquez sur OK.
Pour désélectionner un bloc CIDR, sélectionnez-le dans la liste de droite et cliquez sur l'icône
 .
Destination CIDR Block
Spécifiez rapidement le bloc CIDR de destination de la règle de classification du trafic.
Cliquez sur Quick Add à côté de la zone de saisie. Dans la boîte de dialogue Destination CIDR Block, sélectionnez le bloc CIDR d'une instance VPC dans la liste de gauche et cliquez sur l'icône
pour utiliser le bloc CIDR sélectionné. Ensuite, cliquez sur OK.Pour désélectionner un bloc CIDR, sélectionnez-le dans la liste de droite et cliquez sur l'icône
.Protocol
Le système configure automatiquement les paramètres Protocol, Source Ports, Destination Ports et DSCP, et vous ne pouvez pas les modifier. Les paramètres par défaut sont les suivants :
Protocol : correspond à tous les protocoles par défaut.
Source Ports : correspond à tous les ports source par défaut.
Destination Ports : correspond à tous les ports de destination par défaut.
DSCP : correspond à toutes les valeurs DSCP par défaut.
Source Ports
Destination Ports
DSCP
-
Répétez les étapes 3 à 6 pour configurer les politiques de marquage du trafic correspondantes sur l'instance de routeur de transit dans la région homologue.
Cet exemple utilise la méthode manuelle pour ajouter des politiques de marquage du trafic dans les régions Chine (Hangzhou) et Chine (Qingdao). Le tableau suivant décrit les configurations.
RemarqueDans le tableau suivant, « None » indique que le paramètre n'est pas configuré, ce qui amène le système à appliquer la règle de correspondance par défaut.
Region
China (Hangzhou)
China (Qingdao)
Configuration item
Traffic marking policy 1
Traffic marking policy 2
Traffic marking policy 3
Traffic marking policy 1
Traffic marking policy 2
Traffic marking policy 3
Policy name
File
SaaS
Other
File
SaaS
Other
Priority
5
10
15
5
10
15
Specified DSCP
5
10
15
5
10
15
Traffic classification rule
Address Type
None
IPv6
None
None
IPv6
None
Protocol
None
HTTP
HTTPS
None
TCP
TCP
Source CIDR block
192.168.0.0/16
2408:****:a800::/56
192.168.0.0/16
172.16.10.0/24
2408:****:b440::/64
172.16.30.0/24
Source port
1/200
None
1/200
25/25
80/80
443/443
Destination CIDR block
172.16.10.0/24
2408:****:b440::/64
172.16.30.0/24
192.168.0.0/16
2408:****:a800::/56
192.168.0.0/16
Destination port
25/25
80/80
443/443
1/200
None
1/200
DSCP
25
30
None
25
30
None
Traffic marking policy description
Correspond au trafic provenant de la plage de ports source 1 à 200 du bloc CIDR 192.168.0.0/16 vers le port de destination 25 du bloc CIDR 172.16.10.0/24 avec une valeur DSCP existante de 25. La politique marque le trafic correspondant avec la valeur DSCP 5.
Correspond au trafic HTTP provenant du bloc CIDR 2408:**:a800::/56 vers le port de destination 80 du bloc CIDR 2408:**:b440::/64 avec une valeur DSCP existante de 30. La politique marque le trafic correspondant avec la valeur DSCP 10.
Correspond au trafic HTTPS provenant de la plage de ports source 1 à 200 du bloc CIDR 192.168.0.0/16 vers le port de destination 443 du bloc CIDR 172.16.30.0/24. La politique marque le trafic correspondant avec la valeur DSCP 15.
Correspond au trafic provenant du port source 25 du bloc CIDR 172.16.10.0/24 vers la plage de ports de destination 1 à 200 du bloc CIDR 192.168.0.0/16 avec une valeur DSCP existante de 25. La politique marque le trafic correspondant avec la valeur DSCP 5.
Correspond au trafic TCP provenant du port source 80 du bloc CIDR 2408:**:b440::/64 vers le bloc CIDR 2408:**:a800::/56 avec une valeur DSCP existante de 30. La politique marque le trafic correspondant avec la valeur DSCP 10.
Correspond au trafic TCP provenant du port source 443 du bloc CIDR 172.16.30.0/24 vers la plage de ports de destination 1 à 200 du bloc CIDR 192.168.0.0/16. La politique marque le trafic correspondant avec la valeur DSCP 15.
Étape 2 : Créer une politique QoS
Une politique QoS utilise les valeurs DSCP d'une politique de marquage du trafic pour mapper le trafic vers différentes files d'attente. Vous pouvez ensuite attribuer une limite de bande passante à chaque file d'attente.
Connectez-vous à la console CEN.
Sur la page CEN Instance, cliquez sur l'ID de l'instance CEN que vous souhaitez gérer.
Sous l'onglet Basic Settings > > > Transit Router, cliquez sur l'ID de l'instance de routeur de transit pour la connexion interrégionale.
Sur la page des détails de l'instance de routeur de transit, cliquez sur l'onglet Inter-Region Connections.
Sous l'onglet Inter-Region Connections, localisez la connexion interrégionale cible et cliquez sur Set dans la colonne QoS Policy.
-
Sur la page Configure Cross-region QoS Policy, configurez les paramètres suivants, puis cliquez sur OK.
Paramètre
Description
CEN Instance
Basic Settings
Le nom de la politique QoS.
Transit Router
La description de la politique QoS.
Inter-Region Connections
Sélectionnez la connexion interrégionale à laquelle vous souhaitez appliquer la politique QoS.
Mode d'allocation de la bande passante garantie
Sélectionnez le mode d'allocation de la bande passante garantie. Vous pouvez allouer la bande passante par pourcentage ou par valeur absolue.
RemarqueVous ne pouvez pas modifier ce paramètre après la création de la politique. Pour changer de mode, supprimez la politique et créez-en une nouvelle.
Inter-Region Connections
Set
Le nom de la file d'attente.
QoS Policy
La description de la file d'attente.
Configure Cross-region QoS Policy
La valeur Differentiated Services Code Point (DSCP) dans les paquets de trafic.
Il s'agit de la valeur DSCP que vous avez spécifiée dans le champ OK de la politique de marquage du trafic. Le trafic dont la valeur DSCP correspond est dirigé vers cette file d'attente.
Une seule file d'attente peut correspondre à plusieurs valeurs DSCP. Séparez les valeurs par une virgule (,).
Basic Settings
La bande passante interrégionale maximale que le trafic de cette file d'attente peut utiliser.
Si vous définissez Policy Name sur par pourcentage, cette valeur est un pourcentage. Par exemple, une valeur de 30 signifie que la limite de bande passante de la file d'attente est de 30 % de la bande passante totale de la connexion interrégionale.
Si vous définissez Policy Description sur par valeur absolue, cette valeur est exprimée en Mbps. Par exemple, une valeur de 30 signifie que la limite de bande passante de la file d'attente est de 30 Mbps.
-
Répétez les étapes 3 à 6 pour configurer une politique QoS correspondante sur l'instance de routeur de transit dans la région homologue.
Dans cet exemple, les politiques QoS pour les régions Chine (Hangzhou) et Chine (Qingdao) sont configurées comme indiqué dans le tableau suivant.
Région
Nom de la politique
Connexion interrégionale
Mode d'allocation de la bande passante garantie
File d'attente
Nom de la file d'attente
DSCP correspondant
Limite de bande passante
(Calculée en pourcentage. Par exemple, 30 indique 30 % de la bande passante de la connexion interrégionale.)
Chine (Hangzhou)
QoS-Policy-HZ
Sélectionnez la connexion interrégionale entre la Chine (Hangzhou) et la Chine (Qingdao).
Sélectionnez By Percentage.
Queue-File
5
30
Queue-SaaS
10
20
Queue-Other
15
50
Chine (Qingdao)
QoS-Policy-QD
Queue-File
5
30
Queue-SaaS
10
20
Queue-Other
15
50
Après avoir configuré les politiques, la connexion interrégionale garantit la bande passante pour différents types de trafic en fonction des paramètres de la file d'attente.
Étape 3 : Vérifier le trafic dans la file d'attente cible
Dans la colonne Monitoring de la connexion interrégionale cible, cliquez sur l'icône  . Dans la liste déroulante Queue, sélectionnez la file d'attente cible. Une tendance de trafic correspondante indique que le trafic a été routé avec succès.
Autres opérations
Modifier une politique de marquage du trafic
Après avoir créé une politique de marquage du trafic, vous pouvez modifier son nom, sa description et ses règles de classification. La priorité et la valeur DSCP ne peuvent pas être modifiées.
Connectez-vous à la console CEN.
Sur la page CEN Instance, cliquez sur l'ID de l'instance CEN que vous souhaitez gérer.
Sous l'onglet Basic Settings > > > Transit Router, cliquez sur l'ID de l'instance de routeur de transit pour la connexion interrégionale.
Sur la page des détails de l'instance de routeur de transit, cliquez sur l'onglet Traffic Marking. Pour la politique de marquage du trafic cible, cliquez sur Edit dans la colonne Actions.
-
Dans le panneau Traffic Marking Policy Details, modifiez le nom, la description et les règles de classification.
Vous pouvez uniquement ajouter ou supprimer des règles de classification. Pour modifier une règle existante, vous devez la supprimer et en créer une nouvelle.
Supprimer une politique de marquage du trafic
Pour supprimer une politique de marquage du trafic, vous devez d'abord supprimer toutes ses règles de classification associées. La section suivante décrit comment supprimer les règles de classification du trafic, puis la politique de marquage du trafic.
Connectez-vous à la console CEN.
Sur la page CEN Instance, cliquez sur l'ID de l'instance CEN que vous souhaitez gérer.
Sous l'onglet Basic Settings > > > Transit Router, cliquez sur l'ID de l'instance de routeur de transit pour la connexion interrégionale.
Sur la page des détails de l'instance de routeur de transit, cliquez sur l'onglet Traffic Marking. Pour la politique de marquage du trafic cible, cliquez sur Edit dans la colonne Actions.
-
Dans le panneau Traffic Marking Policy Details, accédez à la section Traffic Classification Rules. Pour la règle de classification que vous souhaitez supprimer, cliquez sur Delete dans la colonne Actions, puis cliquez sur OK dans la boîte de dialogue Delete Traffic Classification Rule.
Si la politique contient plusieurs règles de classification, répétez cette étape pour toutes les supprimer.
Dans le coin supérieur droit du panneau Traffic Marking Policy Details, cliquez sur Delete, puis cliquez sur OK dans la boîte de dialogue Delete Traffic Marking Policy.
Modifier une politique QoS
Après avoir créé une politique QoS, vous pouvez modifier son nom, sa description et les informations relatives aux files d'attente.
Connectez-vous à la console CEN.
Sur la page CEN Instance, cliquez sur l'ID de l'instance CEN que vous souhaitez gérer.
Sous l'onglet Basic Settings > > > Transit Router, cliquez sur l'ID de l'instance de routeur de transit pour la connexion interrégionale.
Sur la page des détails de l'instance de routeur de transit, cliquez sur l'onglet Inter-Region Connections. Pour la connexion interrégionale cible, cliquez sur details dans la colonne QoS Policy.
Dans le panneau Cross-region QoS Policy Details, modifiez le nom, la description et les informations relatives aux files d'attente.
Supprimer une politique QoS
Pour supprimer une politique QoS, vous devez d'abord supprimer toutes ses files d'attente. La section suivante décrit comment supprimer les files d'attente, puis la politique QoS.
Connectez-vous à la console CEN.
Sur la page CEN Instance, cliquez sur l'ID de l'instance CEN que vous souhaitez gérer.
Sous l'onglet Basic Settings > > > Transit Router, cliquez sur l'ID de l'instance de routeur de transit pour la connexion interrégionale.
Sur la page des détails de l'instance de routeur de transit, cliquez sur l'onglet Inter-Region Connections. Pour la connexion interrégionale cible, cliquez sur details dans la colonne QoS Policy.
Dans le panneau Cross-region QoS Policy Details, accédez à la section Queues. Pour la file d'attente que vous souhaitez supprimer, cliquez sur Delete dans la colonne Actions, puis cliquez sur OK dans la boîte de dialogue Delete Queue From QoS Policy.
Dans le coin supérieur droit du panneau Cross-region QoS Policy Details, cliquez sur Delete, puis cliquez sur OK dans la boîte de dialogue Delete QoS Policy.
Références
API de stratégie de marquage du trafic
CreateTrafficMarkingPolicy : Crée une stratégie de marquage du trafic.
AddTrafficMatchRuleToTrafficMarkingPolicy : Ajoute une règle de classification du trafic à une stratégie de marquage du trafic.
RemoveTrafficMatchRuleFromTrafficMarkingPolicy : Supprime une règle de classification du trafic d'une stratégie de marquage du trafic.
DeleteTrafficMarkingPolicy : Supprime une stratégie de marquage du trafic.
ListTrafficMarkingPolicies : Répertorie les stratégies de marquage du trafic.
API de stratégie QoS
CreateCenInterRegionTrafficQosPolicy : Crée une stratégie QoS pour le trafic interrégional.
CreateCenInterRegionTrafficQosQueue : Crée une file d'attente dans une stratégie QoS.
UpdateCenInterRegionTrafficQosPolicyAttribute : Met à jour le nom et la description d'une stratégie QoS.
UpdateCenInterRegionTrafficQosQueueAttribute : Met à jour la configuration d'une file d'attente dans une stratégie QoS.
DeleteCenInterRegionTrafficQosQueue : Supprime une file d'attente d'une stratégie QoS.
DeleteCenInterRegionTrafficQosPolicy : Supprime une stratégie QoS.
ListCenInterRegionTrafficQosQueues : Répertorie les files d'attente d'une stratégie QoS.
ListCenInterRegionTrafficQosPolicies : Répertorie les stratégies QoS.