Les routeurs de transit interconnectent les Virtual Private Clouds (VPC), les Virtual Border Routers (VBR), les connexions IPsec-VPN et les instances Cloud Connect Network (CCN) au sein d'un réseau d'entreprise unifié. Grâce à des tables de routage personnalisées, des politiques de routage et des règles de transfert de trafic, ils assurent la communication intra-région, la connectivité inter-région et l'accès au cloud hybride, offrant aux entreprises une base flexible et évolutive pour leur réseau cloud.
Mise en réseau intra-région
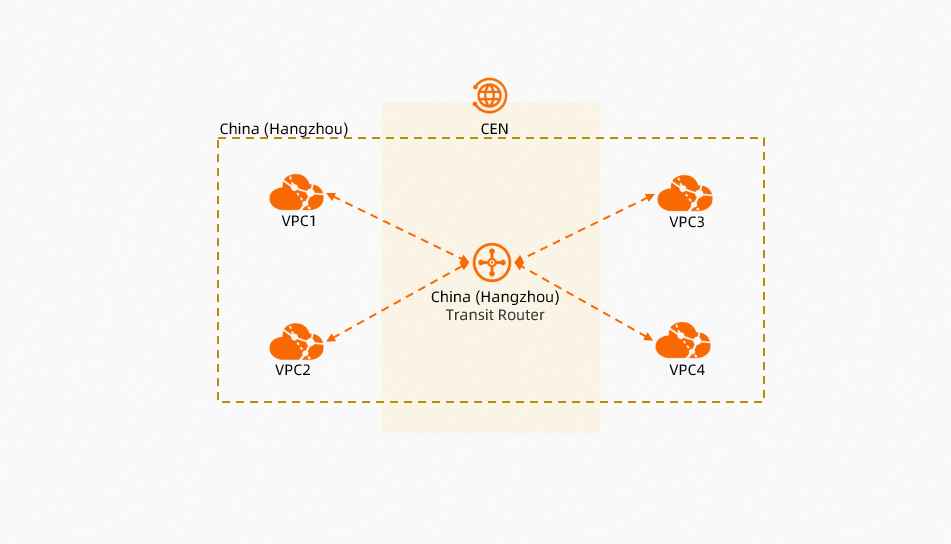
Le trafic circule directement entre les instances réseau d'une même région via un routeur de transit partagé, sans nécessiter de connexions d'appairage entre chaque VPC.
|
Cas d'utilisation |
Attachez des instances réseau situées dans la même région à un routeur de transit pour activer la communication intra-région. |
|
Opérations clés |
Créez un routeur de transit et attachez-y les instances réseau qui doivent communiquer. |
|
Références |
Mise en réseau inter-région
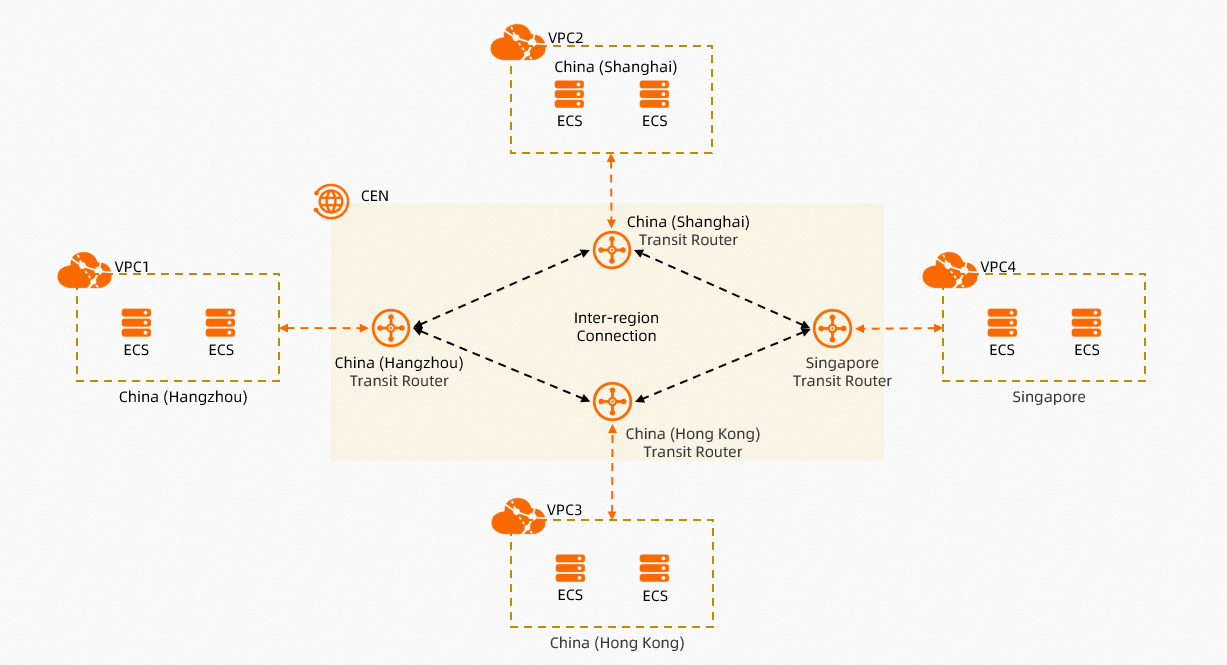
Le trafic part d'une instance réseau située dans une région vers son routeur de transit local, traverse la connexion inter-région pour atteindre le routeur de transit de la région cible, puis parvient à l'instance réseau de destination.
|
Cas d'utilisation |
Attachez des instances réseau situées dans différentes régions à des routeurs de transit, puis établissez une connexion inter-région entre ces routeurs pour permettre la communication inter-région. |
|
Procédure |
Créez des routeurs de transit dans les régions à connecter, attachez les instances réseau à chaque routeur de transit et établissez une connexion inter-région entre les routeurs de transit. |
|
Références |
Mise en réseau cloud hybride
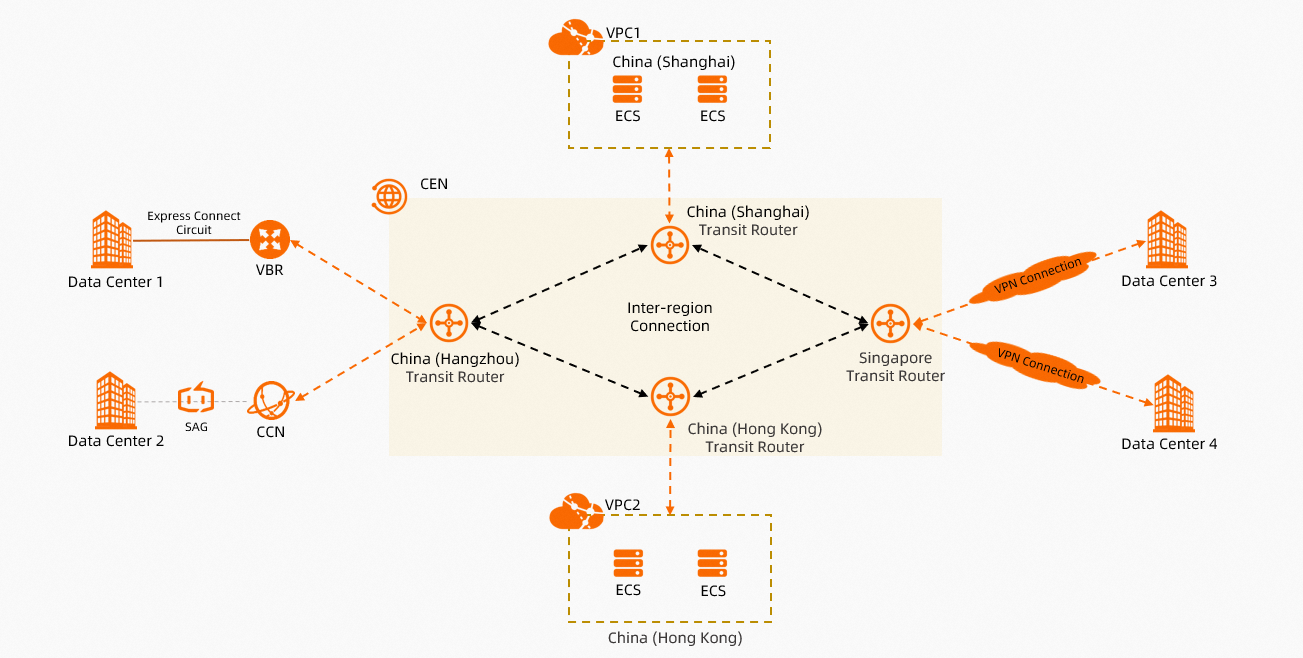
Le trafic provenant des infrastructures sur site entre dans le cloud via un VBR, une instance CCN ou une connexion IPsec-VPN, tous attachés à un routeur de transit, avant d'être acheminé vers le VPC cible. Ce même routeur de transit permet également aux réseaux sur site de communiquer entre eux via le cloud.
|
Cas d'utilisation |
Attachez des VPC, des VBR, des instances CCN et des connexions IPsec-VPN à des routeurs de transit. Associez les VBR, les instances CCN et les connexions IPsec-VPN aux réseaux sur site pour permettre la communication entre le cloud et les infrastructures sur site, ainsi qu'entre les différents réseaux sur site. |
|
Procédure |
Créez des routeurs de transit dans les régions cibles, attachez les instances réseau à chaque routeur de transit et établissez une connexion inter-région entre les routeurs de transit. |
|
Références |
Mise en réseau de niveau entreprise
Les routeurs de transit prennent en charge le routage personnalisé, l'isolation du réseau et les politiques de redirection de trafic, éléments fondamentaux de la conception de réseaux d'entreprise.
Sortie Internet centralisée pour plusieurs VPC
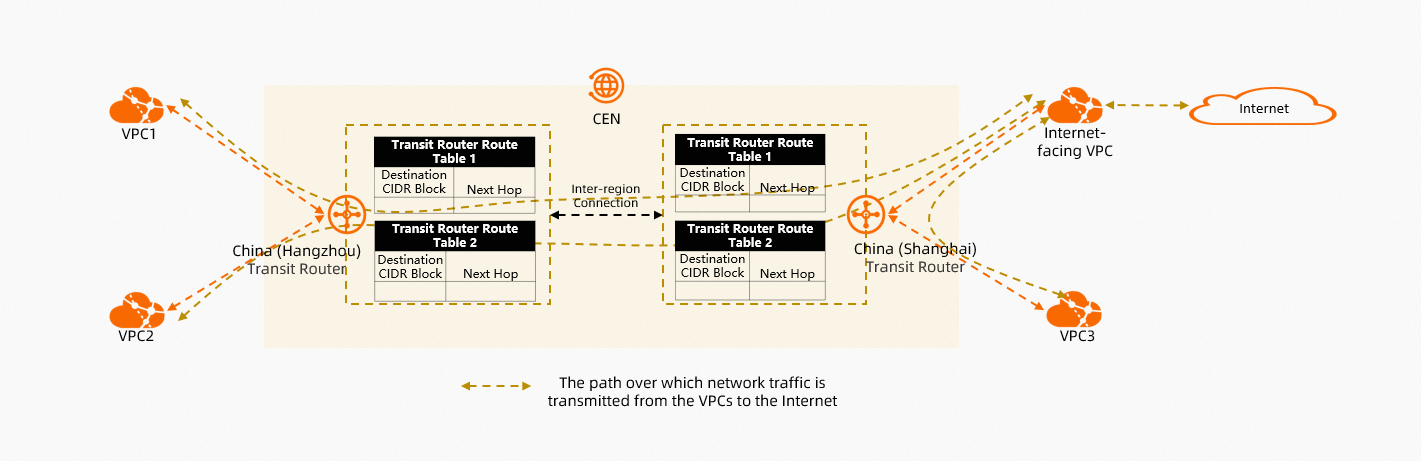
Le trafic destiné à Internet provenant de tous les VPC est acheminé via le routeur de transit vers un unique VPC exposé à Internet, qui gère la connexion sortante. Cette approche centralise la gestion des points de sortie et réduit la surface d'attaque.
|
Cas d'utilisation |
Acheminez le trafic destiné à Internet provenant de plusieurs VPC via un seul VPC de sortie en utilisant des politiques de routage personnalisées. Cela simplifie la gestion du réseau et améliore la sécurité des charges de travail. |
|
Procédure |
Créez des routeurs de transit dans les régions cibles, attachez les VPC aux routeurs de transit, établissez des connexions inter-régions entre les routeurs de transit, puis créez des tables de routage personnalisées et des routes pour diriger le trafic destiné à Internet vers le VPC exposé à Internet. |
Communication sécurisée entre VPC
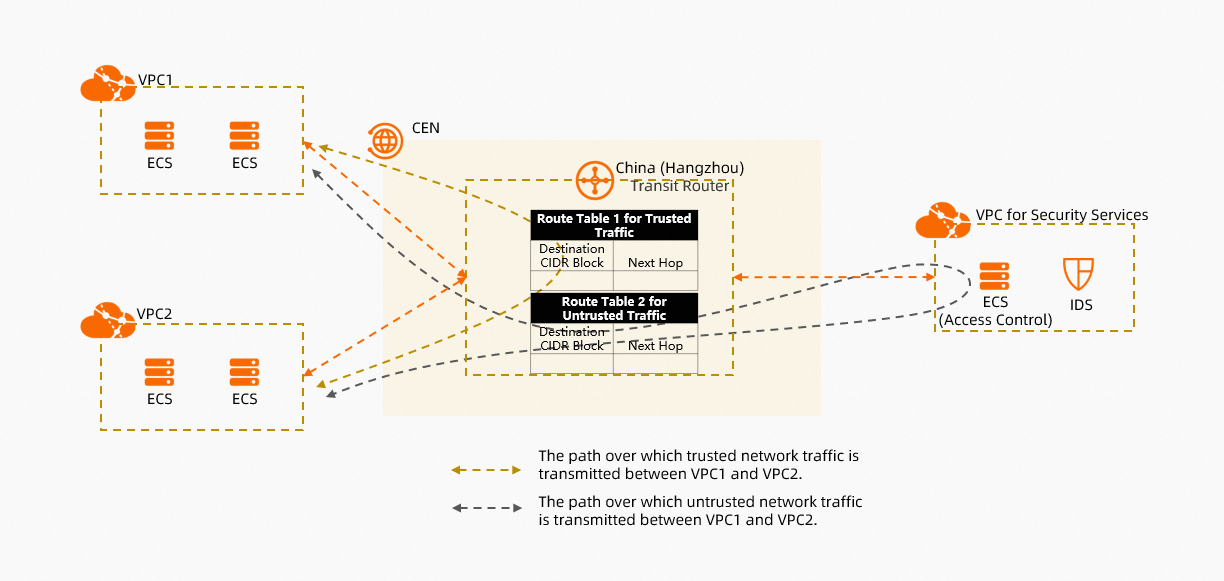
Le trafic non fiable échangé entre les VPC est redirigé vers un VPC de sécurité dédié pour analyse et nettoyage avant d'atteindre sa destination. Le trafic de confiance suit un itinéraire direct, ce qui minimise la charge liée à l'inspection.
|
Cas d'utilisation |
Utilisez des politiques de routage personnalisées pour distinguer le trafic fiable du trafic non fiable. Acheminez le trafic non fiable vers un VPC dédié exécutant des services de sécurité pour le nettoyer avant qu'il n'atteigne sa destination. |
|
Procédure |
Créez des routeurs de transit dans les régions cibles, attachez les VPC aux routeurs de transit, établissez des connexions inter-régions entre les routeurs de transit, puis créez des tables de routage personnalisées et des routes pour rediriger le trafic non fiable vers le VPC de sécurité. |
|
Références |
Sécuriser les échanges de trafic avec un routeur de transit Enterprise |
Services partagés entre plusieurs instances CEN
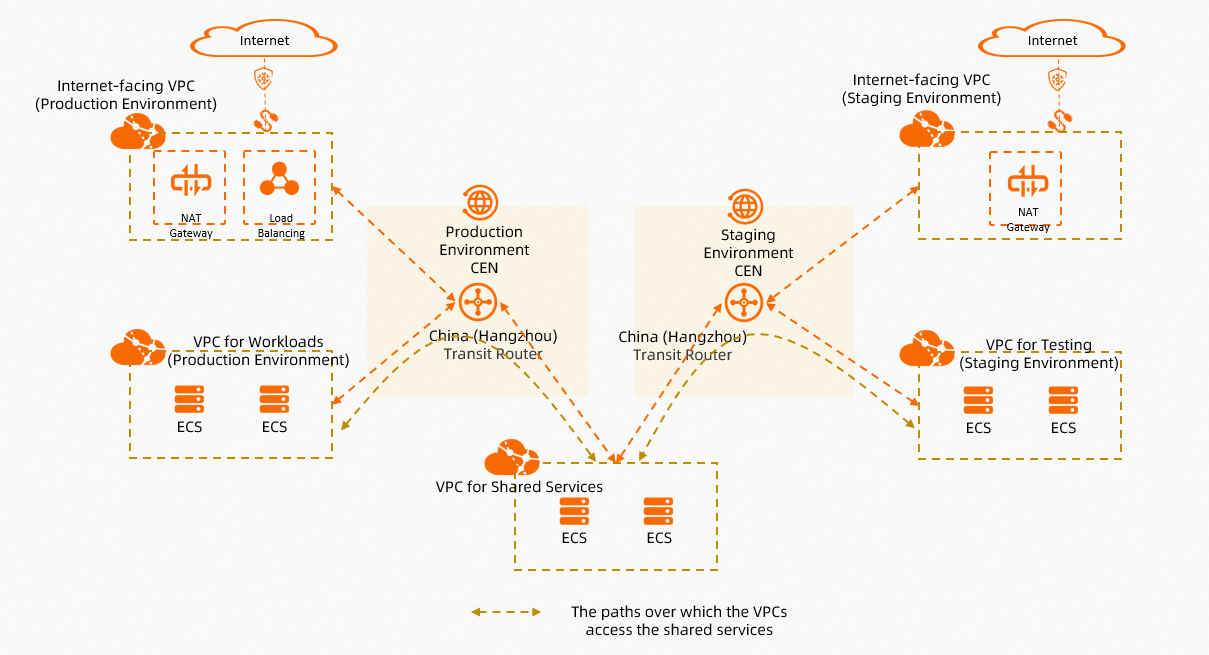
Le routeur de transit de chaque instance CEN se connecte au VPC de services partagés et lui transfère les requêtes. Le VPC de services partagés dessert toutes les instances CEN sans nécessiter de connexion distincte pour chacune d'elles.
|
Cas d'utilisation |
Un VPC peut être attaché à plusieurs routeurs de transit. Si plusieurs instances CEN doivent accéder aux services d'un VPC, attachez ce VPC au routeur de transit de chaque instance CEN. Les routeurs de transit transfèrent alors les requêtes de leurs instances CEN respectives vers le VPC. |
|
Procédure |
Attachez le VPC de services partagés au routeur de transit de chaque instance CEN et ajoutez des routes sur chaque routeur de transit pour transférer les requêtes de cette instance CEN vers le VPC. |
|
Références |
Utiliser des services partagés entre plusieurs instances Cloud Enterprise Network |