Lorsque les politiques système ne répondent pas à vos besoins, créez des politiques personnalisées. Ces dernières offrent un contrôle d'accès granulaire et renforcent la sécurité de l'accès à vos ressources. Cette rubrique explique comment utiliser des politiques personnalisées pour ARMS.
Qu'est-ce qu'une politique personnalisée ?
Les politiques Resource Access Management (RAM) se divisent en deux catégories : les politiques système et les politiques personnalisées. Gérez ces dernières selon les exigences de votre activité.
Après avoir créé une politique personnalisée, attachez-la à un utilisateur RAM, à un groupe d'utilisateurs RAM ou à un rôle RAM. Le principal obtient ainsi les permissions définies dans la politique.
Supprimez uniquement les politiques RAM non attachées à un principal. Si une politique est déjà associée à un principal, détachez-la avant de la supprimer.
Le contrôle de version s'applique aux politiques personnalisées. Gérez leurs versions grâce au mécanisme fourni par RAM.
Références
Prérequis
Cette fonctionnalité est activée par défaut pour les comptes Alibaba Cloud ayant activé ARMS après le 1er avril 2022 à 00:00. Si vous avez activé ARMS avant cette date, vous devez soumettre un ticket pour l'activer.
Avant de créer une politique personnalisée, familiarisez-vous avec la structure et la syntaxe de base des politiques de permissions. Pour plus d'informations, consultez Éléments de base d'une politique de permissions.
-
Pour se connecter à la console ARMS, l'utilisateur RAM doit disposer de la politique système
ReadOnlyAccessouAliyunARMSReadOnlyAccess.ImportantPour accorder des permissions en lecture seule sur toutes les fonctionnalités d'ARMS à un groupe de ressources spécifique, attachez la politique AliyunARMSReadOnlyAccess et accordez la permission ReadTraceApp à ce groupe de ressources. Sans cela, ARMS ne peut pas afficher la liste des applications appartenant au groupe de ressources authentifié.
Assurez-vous que la politique système AliyunARMSFullAccess n'est pas attachée à l'utilisateur RAM.
Informations générales
ARMS fournit des politiques système qui accordent des permissions globales. Si elles ne correspondent pas à vos besoins, créez des politiques personnalisées. Par exemple, pour restreindre les permissions d'un utilisateur RAM sur une application précise, une politique personnalisée s'impose.
Étape 1 : Créer une politique personnalisée
Connectez-vous à la console RAM en tant qu'administrateur RAM.
Dans le volet de navigation de gauche, choisissez .
Sur la page Policies, cliquez sur Create Policy.
-
Sur la page Create Policy, cliquez sur l'onglet JSON. Rédigez ensuite le contenu de votre politique dans l'éditeur.
Pour plus d'informations sur les éléments d'une politique de permissions, consultez Éléments d'une politique.
Exemple : cette politique accorde des permissions en lecture seule sur les applications de la région Chine (Hangzhou) portant le tag
key0: value01oukey0: value02.{ "Version": "1", "Statement": [ { "Action": [ "arms:ReadTraceApp" ], "Resource": "acs:arms:cn-hangzhou:*:armsapp/*", "Effect": "Allow", "Condition": { "StringEquals": { "arms:tag/key0":[ "value01", "value02" ] } } } ] } -
En haut de la page, cliquez sur Optimize, puis sur Perform pour appliquer une optimisation avancée à la politique.
La fonctionnalité d'optimisation avancée des politiques effectue les opérations suivantes :
Sépare les ressources ou les conditions pour les actions incompatibles.
Réduit la portée des ressources.
Supprime les instructions dupliquées ou fusionne les instructions.
Sur la page Create Policy, cliquez sur OK.
Dans la boîte de dialogue Create Policy, saisissez un Policy Name et une Description, puis cliquez sur OK.
Étape 2 : Attacher une politique de permissions
Attacher une politique de permissions à un utilisateur RAM
Console
La console RAM propose deux points d'entrée, qui prennent tous deux en charge l'autorisation individuelle et groupée :
Page Users : le principal est sélectionné automatiquement en fonction des utilisateurs choisis. Cette approche convient parfaitement aux workflows centrés sur les utilisateurs.
Page Grants : sélectionnez manuellement les principaux et consultez l'ensemble des enregistrements d'autorisation du compte. Privilégiez cette méthode pour les workflows axés sur les permissions.
Astuce : pour une gestion à grande échelle, ajoutez les utilisateurs RAM partageant les mêmes responsabilités à un groupe d'utilisateurs, puis accordez les permissions à ce groupe. Accédez à Identities > User Groups pour gérer les groupes.
Depuis la page Users
Connectez-vous à la console RAM.
Dans le volet de navigation de gauche, choisissez .
-
Sur la page Users, recherchez l'utilisateur RAM cible et cliquez sur la colonne Actions > Attach Policy.
Vous pouvez également sélectionner plusieurs utilisateurs RAM et cliquer sur Attach Policy sous la liste des utilisateurs pour autoriser plusieurs comptes simultanément.
-
Dans le panneau Grant Permission, configurez les paramètres suivants :
-
Resource scope :
Account level : les permissions s'appliquent à toutes les ressources de votre compte Alibaba Cloud.
-
Resource group level : les permissions s'appliquent uniquement au sein du groupe de ressources spécifié. Après la connexion, l'utilisateur RAM doit basculer vers le groupe de ressources autorisé dans la barre de navigation supérieure.
RemarqueLe système signale les politiques système à haut risque (comme AdministratorAccess et AliyunRAMFullAccess) par un indicateur d'avertissement. Ces politiques accordent généralement un contrôle total sur l'ensemble des ressources cloud ou la gestion complète de RAM. Accordez-les avec prudence.
Pour consulter des exemples d'autorisation par groupe de ressources, reportez-vous à Contrôler l'accès des utilisateurs RAM à des instances ECS spécifiques.
-
Principal :
Le principal correspond à l'utilisateur RAM qui reçoit les permissions. Depuis la page Users, le système sélectionne automatiquement l'utilisateur en cours. Sur la page Grants, choisissez-le manuellement. La sélection multiple reste possible.
-
Permission policy :
-
System policy : recherchez et sélectionnez la politique souhaitée. Filtrez par nom de produit (par exemple,
ECS,OSS), par niveau d'accès (commeReadOnly,FullAccess) ou par nom complet de politique. Ainsi, pour accorder des permissions de gestion financière (dépenses et coûts), recherchezBSSafin de trouverAliyunBSSFullAccess(accès complet à Billing and Cost Management) ainsi que d'autres politiques liées à la finance.Le tableau suivant répertorie les noms des politiques système pour les produits Alibaba Cloud les plus courants, afin de vous aider à identifier rapidement la politique adaptée.
Produit
Nom de la politique système
Niveau d'accès
Gestion de la facturation et des coûts (finance)
AliyunBSSFullAccessAccès complet
CloudMonitor
AliyunCloudMonitorReadOnlyAccessLecture seule
China Gateway (Website Builder)
AliyunWebsiteBuildFullAccessAccès complet
Alibaba Cloud DevOps
AliyunYunxiaoFullAccessAccès complet
Model Studio (Bailian)
AliyunBailianFullAccessAccès complet
Alibaba Cloud DNS
AliyunDNSFullAccessAccès complet
SSL Certificates Service
AliyunYundunCertFullAccessAccès complet
Cloud Phone
AliyunECDFullAccessAccès complet
Support Center
AliyunSupportFullAccessAccès complet
Resource Center
AliyunResourceCenterFullAccessAccès complet
AgentBay
AliyunAgentBayFullAccessAccès complet
Security Center
AliyunYundunSASFullAccessAccès complet
Si vous ne trouvez pas la politique correspondant à votre produit cible, consultez la référence des politiques système pour obtenir la liste complète, ou bien créez une politique personnalisée pour un contrôle d'accès granulaire.
Custom policy : vous devez d'abord créer une politique personnalisée avant de pouvoir l'accorder.
Limite de pagination lors de la sélection totale : la liste des politiques est paginée. L'option de sélection globale ne concerne que la page active. Lorsque vous changez de page, les politiques précédemment choisies restent dans la liste de sélection, mais celles de la nouvelle page ne sont pas cochées automatiquement ; sélectionnez-les page par page.
Accorder rapidement des permissions d'administrateur : pour attribuer des droits d'administrateur, recherchez directement
AdministratorAccessdans le champ de recherche et sélectionnez cette politique, plutôt que de parcourir les pages une à une. Ce choix déclenche un avertissement d'autorisation à haut risque.
-
(Facultatif) Description : saisissez le motif ou le contexte de l'autorisation à des fins d'audit.
Cliquez sur Confirm.
-
Vérifiez le résultat de l'autorisation, puis cliquez sur Close.
Depuis la page Grants
Connectez-vous à la console RAM.
Dans le volet de navigation de gauche, choisissez .
Sur la page Grants, cliquez sur Grant Permission.
Dans le panneau Grant Permission, sélectionnez le principal et configurez les mêmes paramètres que ceux décrits ci-dessus.
Vérifiez le résultat de l'autorisation, puis cliquez sur Close.
Les utilisateurs RAM créés via la fonctionnalité Quick Start sur la page Overview de la console RAM reçoivent automatiquement la politique système correspondant au scénario choisi, sans nécessiter d'autorisation manuelle :
Super user : la politique
PowerUserAccesslui est attribuée automatiquement. Cet utilisateur gère les services et ressources cloud, mais ne peut ni administrer les identités RAM et leurs permissions, ni contrôler les répertoires de ressources ou les comptes de facturation.Account administrator : il reçoit d'emblée la politique
AdministratorAccess. Ce profil dispose de la gestion de toutes les ressources Alibaba Cloud, y compris les identités et les permissions RAM.
N'utilisez ces options que si des privilèges de super-administrateur s'avèrent réellement indispensables. Pour les opérations courantes, appliquez le principe du moindre privilège et n'accordez que les permissions strictement nécessaires à la tâche visée.
OpenAPI
Accorder une custom policy
Appelez CreatePolicy pour créer une custom policy. Concernant la syntaxe, consultez Éléments d'une politique de permissions et Aperçu des exemples de politiques.
-
Appelez AttachPolicyToUser pour accorder la politique au account level (définissez
PolicyTypesurCustom).Vous pouvez également appeler AttachPolicy pour accorder la politique au resource group level.
Accorder une system policy
Appelez AttachPolicyToUser pour attacher la politique système à l'utilisateur RAM (définissez
PolicyTypesurSystem). Pour connaître les valeursPolicyNamedisponibles, consultez la référence des politiques système.Autre possibilité : appelez AttachPolicy pour accorder la politique au resource group level.
Attacher une politique de permissions à un rôle RAM
Une fois la politique de permissions attachée à un rôle RAM, utilisez ce dernier pour vous connecter à la console ARMS. Pour plus d'informations, consultez Endosser un rôle RAM.
Éléments d'une politique de permissions
Effect
L'effet de l'autorisation prend la valeur Allow ou Deny.
Action
|
Action |
Description de la permission |
|
arms:ReadTraceApp |
Permission en lecture seule pour Application Real-Time Monitoring Service (ARMS). Elle permet de consulter diverses informations, telles que les aperçus d'applications, les appels d'API et les diagnostics applicatifs. |
|
arms:EditTraceApp |
Droit de modification pour ARMS. Il offre la possibilité de personnaliser les configurations des applications et de définir des paramètres spécifiques. |
|
arms:DeleteTraceApp |
Autorisation de suppression dans ARMS. Elle sert à supprimer des applications. |
Resource
Désigne l'objet auquel s'applique l'autorisation.
Son format est le suivant :
"Resource": [
     "acs:arms:<regionid>:*:armsapp/<appname>"
 ]
Remplacez
<regionid>par l'ID d'une région spécifique. Pour accorder des permissions sur les ressources de toutes les régions, utilisez un astérisque (*).Remplacez
<appname>par le nom d'une application donnée. Afin d'autoriser l'accès à l'ensemble des applications, insérez un astérisque (*). Si l'autorisation concerne des applications partageant un préfixe commun, employez la syntaxeprefix*, commek8s*.
Condition
Un bloc de condition comprend une ou plusieurs clauses. Chaque clause associe un opérateur, une clé et une valeur de condition. 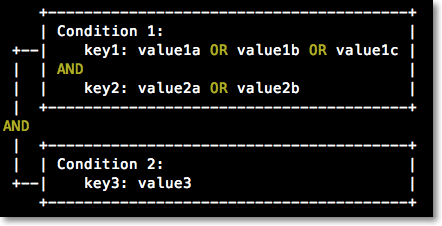
Logique d'évaluation :
La condition est remplie si la valeur de la clé dans la requête correspond à l'une des valeurs de la politique (opérateur logique OR).
Lorsqu'une clause contient plusieurs clés de condition, toutes doivent correspondre pour que la clause soit satisfaite (opérateur logique AND).
Le bloc de condition entier n'est validé que si toutes ses clauses le sont (opérateur logique AND).
ARMS permet d'utiliser des paires clé-valeur de tags pour désigner les objets de l'autorisation. Pour savoir comment configurer les tags d'application, consultez Gestion des tags.
-
Les opérateurs de condition suivants s'appliquent aux paires clé-valeur de tags :
StringEquals
StringNotEquals
StringEqualsIgnoreCase
StringNotEqualsIgnoreCase
StringLike
StringNotLike
Clé de condition :
arms:tag.Valeur de condition : la paire clé-valeur du tag.
Exemple : accordez des permissions aux applications dont la paire clé-valeur de tag est key0: value01 ou key0: value02.
"Condition": {
  "StringEquals": {       // Condition operator.
    "arms:tag/key0":[      // Condition key
      "value01",        // Condition value
      "value02"
    ]
  }
}
Référence d'autorisation
Pour exploiter les politiques personnalisées, identifiez les exigences de permissions de votre service ainsi que les informations d'autorisation d'Application Real-Time Monitoring Service (ARMS). Pour plus de détails, consultez Informations d'autorisation.