Pour protéger les services non web, tels que les applications clientes, avec Anti-DDoS Pro ou Anti-DDoS Premium, configurez des règles de transfert de port. Ces règles acheminent le trafic via une instance Anti-DDoS pour nettoyage avant de le transférer vers votre serveur d'origine. Cette rubrique explique comment créer ces règles.
Précautions
La configuration par lot des règles est disponible uniquement pour les instances Anti-DDoS Pro et Anti-DDoS Premium situées en Chine continentale. Cette fonctionnalité n'est pas disponible pour les instances situées hors de Chine continentale.
La fonctionnalité Application-layer Protection est disponible uniquement pour les instances Anti-DDoS Pro et Anti-DDoS Premium en Chine continentale. Elle protège contre les attaques applicatives sur les protocoles autres que HTTP/HTTPS.
Le système supprime automatiquement toutes les règles de domaine et de transfert de port associées 30 jours après la libération de toutes les instances Anti-DDoS Proxy liées à votre compte. Le décompte de 30 jours commence à partir de la libération de la dernière instance.
-
Pour les instances souscrivant au plan Enhanced Function, la création d'une règle de transfert de port UDP bloque automatiquement les ports couramment utilisés dans les attaques par réflexion UDP. Cela n'affecte généralement pas les services normaux. Toutefois, si votre service nécessite l'un de ces ports, débloquez-le manuellement. Pour plus d'informations, consultez la section Configurer la protection contre les attaques par réflexion UDP.
RemarqueSi vous avez personnalisé les ports pour la protection contre les attaques par réflexion UDP, vos paramètres personnalisés prévalent.
Prérequis
Vous avez acheté une instance Anti-DDoS Proxy (Chine continentale) ou Anti-DDoS Proxy (hors Chine continentale). Pour plus d'informations, consultez la section Acheter une instance Anti-DDoS Proxy.
Ajouter une règle de transfert de port
Ajouter une règle de transfert de port unique
Connectez-vous à la console Anti-DDoS Proxy.
-
Dans la barre de navigation supérieure, sélectionnez la région de votre instance.
Anti-DDoS Proxy (Chinese Mainland) : choisissez la région Chinese Mainland.
Anti-DDoS Proxy (Outside Chinese Mainland) : choisissez la région Outside Chinese Mainland.
Dans le volet de navigation de gauche, choisissez .
-
Sélectionnez une instance Anti-DDoS Pro ou Anti-DDoS Premium, puis cliquez sur Create Port Forwarding Rule. Après avoir configuré la règle, cliquez sur Confirm.
RemarqueLes règles marquées d'une icône
 sont générées automatiquement pour les services web et ne peuvent pas être modifiées ni supprimées manuellement. Ces règles sont supprimées automatiquement lorsque les configurations de site web associées ne sont plus liées à l'instance. Pour savoir comment configurer les services web, consultez la section Ajouter un site web.
Si le port du serveur dans les informations du site web est 80, le système génère automatiquement une règle avec le protocole de transfert défini sur TCP et le port de transfert défini sur 80.
Si le port du serveur dans les informations du site web est 443, le système génère automatiquement une règle avec le protocole de transfert défini sur TCP et le port de transfert défini sur 443.
Paramètre
Description
Forwarding Protocol
Sélectionnez le protocole pour le transfert du trafic. Les valeurs valides sont TCP et UDP.
ImportantLes lignes Secure Acceleration ne prennent pas en charge la configuration de port UDP.
Forwarding Port
Port utilisé par l'instance Anti-DDoS Pro ou Anti-DDoS Premium pour le transfert.
RemarqueDéfinissez le Forwarding Port de manière à ce qu'il soit identique au Origin Server Port pour faciliter la gestion.
Pour empêcher la configuration non autorisée de serveurs de protection DNS, Anti-DDoS Pro et Anti-DDoS Premium ne prennent pas en charge la configuration de port pour le port 53.
Pour la même instance Anti-DDoS Pro ou Anti-DDoS Premium et le même protocole de transfert, le port de transfert de chaque règle doit être unique. Si vous tentez d'ajouter une règle avec le même protocole et le même port de transfert qu'une règle existante, le système signale un conflit de règles.
Évitez les conflits avec les règles générées automatiquement par la configuration du site web.
Origin Server Port
Port utilisé par votre origine pour les services.
Back-to-origin Scheduling Algorithm
Le mode par défaut est Round-robin ; il ne peut pas être modifié.
Application-layer Protection
Cette fonctionnalité est disponible uniquement pour les services utilisant le protocole TCP et protégés par une instance Anti-DDoS Pro ou Anti-DDoS Premium de l'édition Enhanced. Elle protège contre les attaques applicatives utilisant des protocoles autres que HTTP ou HTTPS.
Pour une description des types d'attaques, consultez la section Types d'attaques DDoS pouvant être atténuées.
Définissez le délai d'expiration de la nouvelle connexion retour vers l'origine : 1 à 3 secondes.
Lorsqu'Anti-DDoS Pro ou Anti-DDoS Premium tente d'établir une nouvelle connexion avec un serveur d'origine backend, la connexion expire si elle n'est pas établie avec succès dans le délai spécifié. Ce paramètre permet d'empêcher les attaquants d'établir des connexions TCP avec le serveur d'origine backend en utilisant un grand nombre de requêtes HTTP factices, telles que les attaques CC, puis de ne pas envoyer de données valides pendant une période prolongée.
Définissez le délai d'expiration de la connexion en lecture/écriture retour vers l'origine : 60 à 600 secondes.
Délai d'expiration en lecture : période pendant laquelle Anti-DDoS Pro ou Anti-DDoS Premium attend une réponse du serveur d'origine backend après l'envoi d'une requête. Si aucune réponse de données n'est reçue du serveur d'origine dans ce délai, la connexion est considérée comme ayant expiré.
Délai d'expiration en écriture : lors d'une opération où Anti-DDoS Pro ou Anti-DDoS Premium envoie des données au serveur d'origine backend, si les données ne sont pas envoyées avec succès dans le délai spécifié, la connexion expire.
Ce paramètre permet d'empêcher les attaquants d'établir des connexions légitimes, puis d'envoyer ou de recevoir des données à un débit extrêmement faible, ce qui occuperait les ressources du serveur d'origine backend pendant une longue période.
Origin IP Address
Adresse IP de l'origine.
RemarqueL'origine peut être un service Alibaba Cloud ou un service non hébergé sur Alibaba Cloud. Si l'origine est un service Alibaba Cloud, assurez-vous qu'il appartient au compte Alibaba Cloud actuel. Si l'origine appartient à un autre compte Alibaba Cloud, contactez votre responsable commercial avant de l'ajouter.
Vous pouvez ajouter des adresses IP d'origine pour mettre en œuvre un équilibrage de charge automatique. Séparez les adresses IP par des virgules (,). Vous pouvez configurer un maximum de 20 adresses IP d'origine.
Ajouter des règles de transfert de port par lot
Lorsque vous ajoutez des règles de transfert de port par lot, vous ne pouvez pas activer le Enhanced Application-Layer Protection Port. Si vous devez l'activer, ajoutez d'abord les règles par lot, puis modifiez par lot le paramètre Enhanced Application-Layer Protection Port.
En bas de la page Port Config, cliquez sur .
-
Dans la boîte de dialogue Add Rule, saisissez les configurations de règle selon les exigences de format, puis cliquez sur OK.
Chaque ligne représente une règle et contient quatre champs séparés par des espaces : protocole, port de transfert, port du serveur d'origine et adresse IP d'origine.
Dans la boîte de dialogue Add Rule, sélectionnez les règles que vous souhaitez télécharger, puis cliquez sur Upload.
Étapes suivantes
Après avoir ajouté les règles, autorisez les adresses IP retour vers l'origine d'Anti-DDoS Pro et Anti-DDoS Premium, vérifiez que la configuration de transfert locale est effective, et basculez le trafic de vos services non web vers l'instance Anti-DDoS Pro ou Anti-DDoS Premium. Cela finalise la configuration de vos services non web.
Sur votre serveur d'origine, autorisez les adresses IP retour vers l'origine d'Anti-DDoS Pro et Anti-DDoS Premium. Cela empêche les logiciels de sécurité de votre serveur d'origine de bloquer le trafic transféré depuis l'instance. Pour plus d'informations, consultez la section Autoriser les adresses IP retour vers l'origine d'Anti-DDoS Pro et Anti-DDoS Premium.
-
Pour éviter les interruptions de service dues à des configurations de règles incorrectes, vérifiez sur un ordinateur local que la configuration de la règle a pris effet. Pour plus d'informations, consultez la section Vérifier que la configuration de transfert a pris effet.
AvertissementSi vous basculez vos services avant que la règle ne prenne effet, vos services risquent d'être interrompus.
-
Basculez le trafic de vos services non web vers l'instance Anti-DDoS Pro ou Anti-DDoS Premium.
Généralement, il suffit de remplacer l'adresse IP du service par l'adresse IP exclusive de l'instance Anti-DDoS Pro ou Anti-DDoS Premium pour basculer officiellement le trafic de votre service vers l'instance. La procédure spécifique peut varier en fonction de votre plateforme de développement de service.
RemarqueSi vos services utilisent également un nom de domaine pour spécifier l'adresse du serveur (par exemple, le nom de domaine example.com est défini comme adresse du serveur dans un client de jeu, ou le nom de domaine est codé en dur dans l'application cliente), vous n'avez pas besoin de configurer Website Config. Vous devez plutôt modifier la résolution DNS chez votre fournisseur DNS pour pointer l'enregistrement A du nom de domaine vers l'adresse IP exclusive de l'instance Anti-DDoS Pro ou Anti-DDoS Premium. Pour plus d'informations, consultez la section Modifier un enregistrement DNS.
Dans certains scénarios, vous devrez peut-être utiliser un nom de domaine pour connecter les services de couche 4 et associer les services à plusieurs adresses IP Anti-DDoS pour un basculement automatique du trafic. Dans ce cas, connectez les services non web en ajoutant un nom de domaine et en modifiant l'enregistrement CNAME. Pour plus d'informations, consultez la section Utiliser un enregistrement CNAME pour connecter des services non web.
Autres opérations
Modifier une adresse IP d'origine
Dans la figure suivante, ① indique le point d'entrée pour modifier l'adresse IP d'origine dans une règle unique, et ② indique le point d'entrée pour modifier les adresses IP d'origine par lot.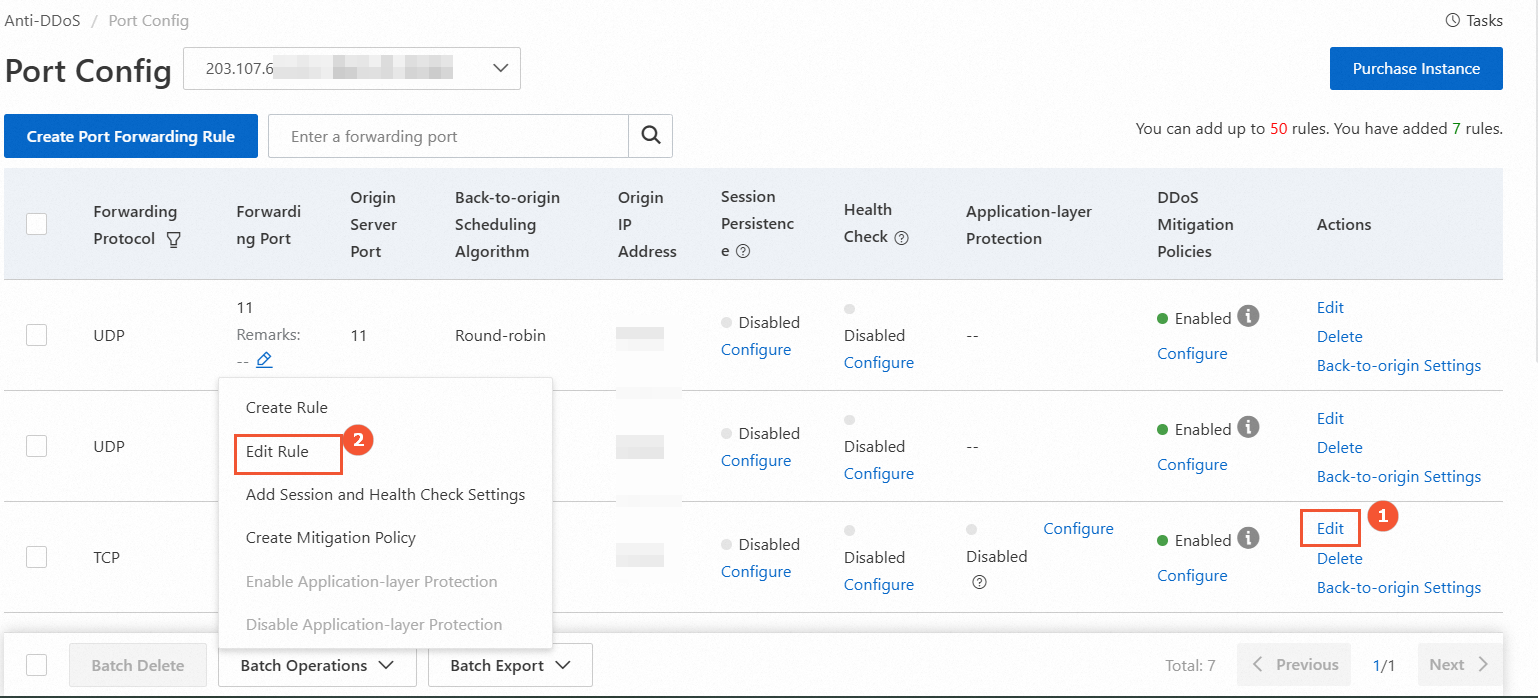
Modifier le commutateur Enhanced Application-Layer Protection Port
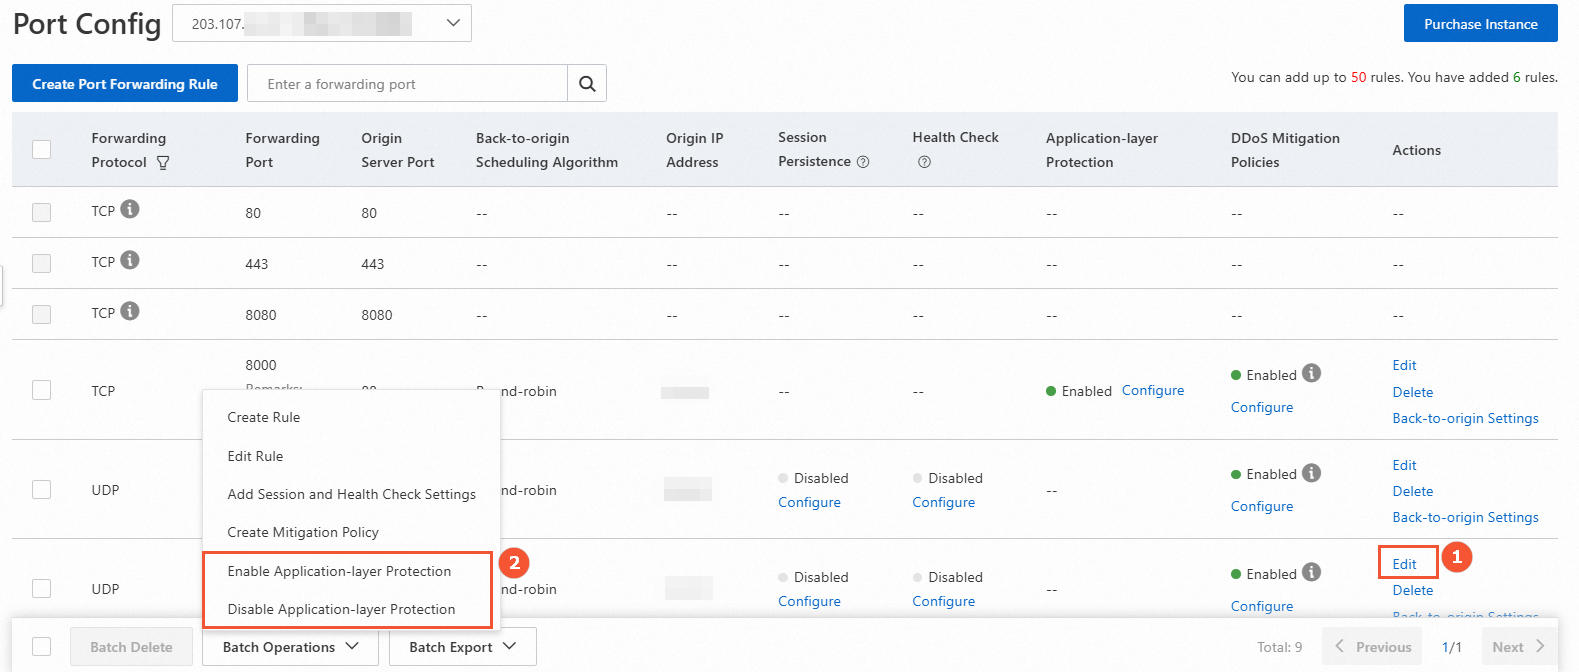
Dans la figure suivante, ① indique le point d'entrée pour modifier le commutateur d'une règle unique, et ② indique le point d'entrée pour modifier le commutateur par lot. Ne cliquez pas sur Configure sous Application-layer Protection. Ce bouton est le point d'entrée pour les politiques de protection.
Lorsque vous activez cette fonctionnalité par lot, le délai d'expiration par défaut de la nouvelle connexion retour vers l'origine est de 3 secondes, et le délai d'expiration par défaut de la connexion en lecture/écriture retour vers l'origine est de 600 secondes.
Supprimer une règle de transfert de port
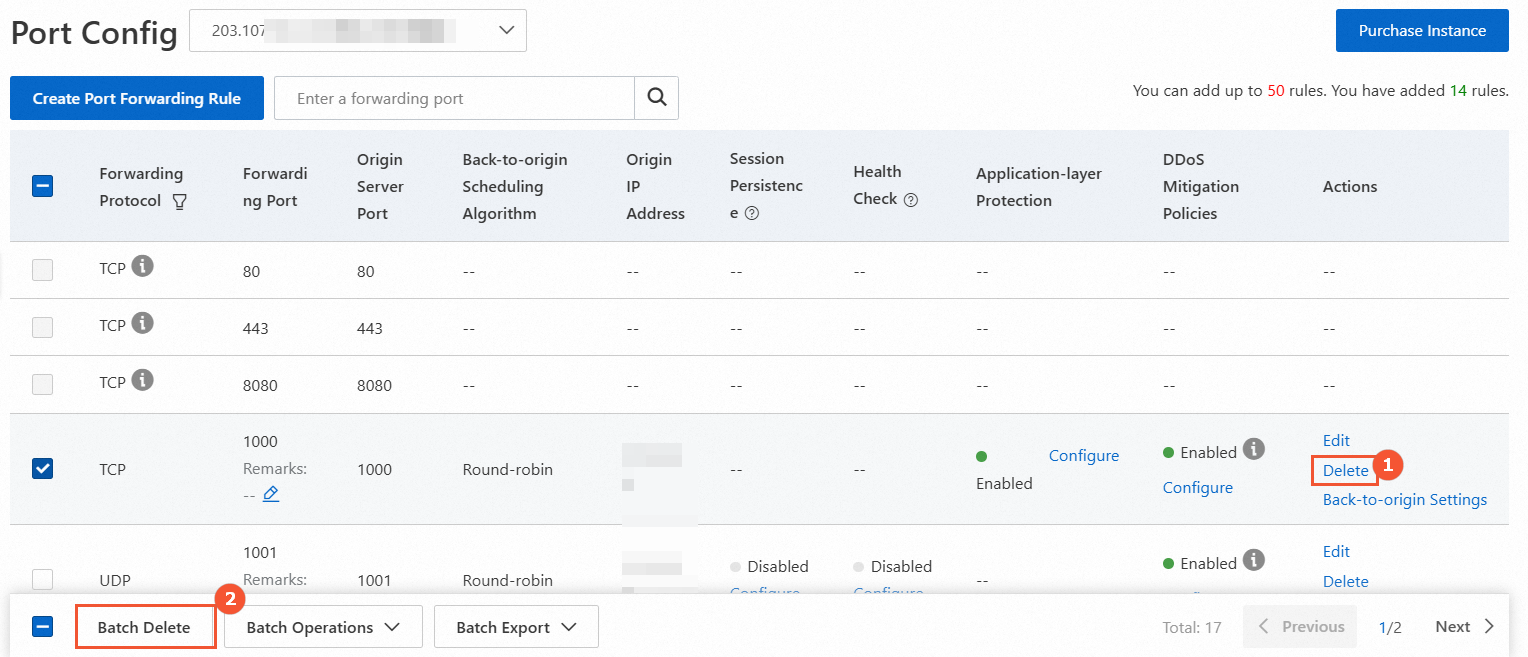
Pour les règles ajoutées manuellement, si vous n'avez plus besoin que l'adresse IP Anti-DDoS transfère le trafic pour vos services, restaurez d'abord l'adresse IP de service d'origine. Assurez-vous que vos services n'utilisent pas l'adresse IP Anti-DDoS, puis supprimez la règle correspondante. Si vous supprimez la règle sans restaurer l'adresse IP de service d'origine, vos services risquent d'être interrompus.
Dans la figure suivante, ① indique le point d'entrée pour supprimer une règle unique, et ② indique le point d'entrée pour supprimer des règles par lot.