Par défaut, les utilisateurs Resource Access Management (RAM) n'ont pas accès aux API des services cloud. Pour gérer les ressources ACK One, telles que les instances Fleet, les clusters enregistrés et les clusters de workflow, vous devez accorder les autorisations appropriées aux utilisateurs ou aux rôles RAM. ACK One propose des stratégies système intégrées qui couvrent l'accès en lecture et en écriture à différents niveaux.
Cette rubrique explique comment attacher des stratégies d'autorisation système aux utilisateurs ou aux rôles RAM via la console RAM.
Prérequis
Avant de commencer, assurez-vous de disposer :
D'un compte Alibaba Cloud ou d'un compte administrateur RAM
Seuls un compte Alibaba Cloud ou un compte administrateur RAM peuvent accorder des autorisations aux utilisateurs ou aux rôles RAM. Un utilisateur RAM ne peut pas accorder d'autorisations.
Stratégies d'autorisation système pour ACK One
Le tableau suivant répertorie les stratégies système intégrées prises en charge par ACK One ainsi que les types de clusters auxquels chaque stratégie s'applique.
| Nom de la stratégie | Description | Clusters enregistrés | Instances Fleet | Clusters de workflow |
|---|---|---|---|---|
| AliyunAdcpFullAccess | Accès complet en lecture et en écriture à toutes les ressources ACK One | Oui | Oui | Oui |
| AliyunAdcpReadOnlyAccess | Accès en lecture seule à toutes les ressources ACK One | Oui | Oui | Oui |
| AliyunCSFullAccess | Accès complet en lecture et en écriture à toutes les ressources Container Service for Kubernetes (ACK). Ne s'applique pas aux clusters de workflow. | Oui | Oui | Non |
| AliyunCSReadOnlyAccess | Accès en lecture seule à toutes les ressources ACK. Ne s'applique pas aux clusters de workflow. | Oui | Oui | Non |
| AliyunVPCReadOnlyAccess | Permet de spécifier un réseau privé virtuel (VPC) lors de la création d'un cluster ACK | Oui | Oui | Oui |
| AliyunECIReadOnlyAccess | Permet de planifier des pods sur des Elastic Container Instances (ECI) | Oui | Oui | Oui |
| AliyunLogReadOnlyAccess | Permet de sélectionner un projet de journal existant pour les journaux du cluster ou de consulter les résultats de l'inspection de configuration | Oui | Oui | Oui |
| AliyunARMSReadOnlyAccess | Permet de consulter les données de surveillance issues du plug-in Managed Service for Prometheus | Oui | Oui | Oui |
| AliyunRAMReadOnlyAccess | Permet de consulter les stratégies RAM existantes | Oui | Oui | Oui |
| AliyunECSReadOnlyAccess | Permet d'ajouter des nœuds existants dans le cloud à un cluster ou de consulter les détails des nœuds. Ne s'applique pas aux instances Fleet ni aux clusters de workflow. | Oui | Non | Non |
| AliyunContainerRegistryReadOnlyAccess | Permet de consulter les images d'application du compte Alibaba Cloud. Ne s'applique pas aux instances Fleet ni aux clusters de workflow. | Oui | Non | Non |
| AliyunAHASReadOnlyAccess | Permet d'utiliser la fonctionnalité de topologie du cluster. Ne s'applique pas aux instances Fleet ni aux clusters de workflow. | Oui | Non | Non |
| AliyunYundunSASReadOnlyAccess | Permet de consulter les données de surveillance en temps réel d'un cluster. Ne s'applique pas aux instances Fleet ni aux clusters de workflow. | Oui | Non | Non |
| AliyunKMSReadOnlyAccess | Permet d'activer le chiffrement des secrets lors de la création d'un cluster. Ne s'applique pas aux instances Fleet ni aux clusters de workflow. | Oui | Non | Non |
| AliyunESSReadOnlyAccess | Permet de gérer les pools de nœuds, y compris leur consultation, leur modification et leur mise à l'échelle. Ne s'applique pas aux instances Fleet ni aux clusters de workflow. | Oui | Non | Non |
Pour accorder un accès complet en lecture et en écriture à tous les types de ressources ACK One, attachez la stratégieAliyunAdcpFullAccess. Pour un accès en lecture seule à tous les types de ressources, utilisez la stratégieAliyunAdcpReadOnlyAccess. Les stratégiesAliyunCSFullAccessetAliyunCSReadOnlyAccesscouvrent les clusters enregistrés et les instances Fleet, mais n'accordent pas l'accès aux clusters de workflow.
Accorder des autorisations à un utilisateur ou un rôle RAM
Connectez-vous à la console RAM en tant qu'administrateur RAM.
Dans le volet de navigation de gauche, sélectionnez Identities > Users.
-
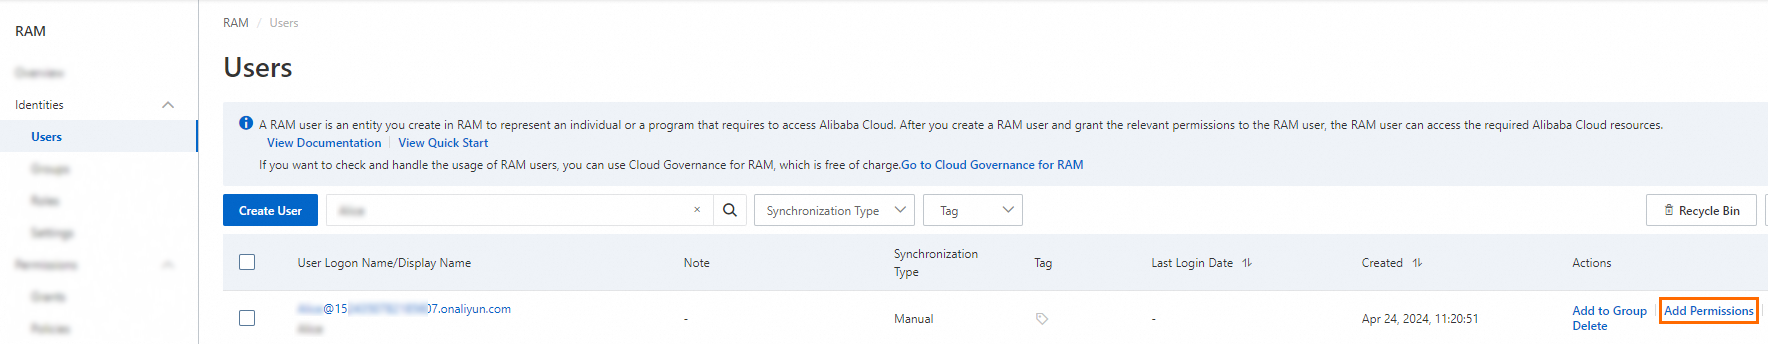
Sur la page Users, localisez l'utilisateur RAM cible et cliquez sur Add Permissions dans la colonne Actions. Pour accorder des autorisations à plusieurs utilisateurs RAM simultanément, sélectionnez les utilisateurs concernés, puis cliquez sur Add Permissions en bas de la page.
-
Dans le panneau Grant Permission, configurez les paramètres suivants :
-
Resource Scope : choisissez où la stratégie s'applique.
Account : la stratégie s'applique à toutes les ressources du compte Alibaba Cloud actuel.
ResourceGroup : la stratégie s'applique à un groupe de ressources spécifique. Utilisez cette option uniquement si ACK One prend en charge les groupes de ressources dans votre scénario. Pour obtenir la liste des services compatibles avec les groupes de ressources, consultez la documentation Services that work with Resource Group. Pour savoir comment accorder des autorisations limitées à un groupe de ressources, reportez-vous à la section Use a resource group to grant a RAM user the permissions to manage a specific ECS instance.
Principal : utilisateur RAM auquel accorder des autorisations. L'utilisateur RAM actuel est sélectionné par défaut.
-
Policy : sélectionnez une ou plusieurs stratégies à attacher. Il existe deux types de stratégies :
-
System policies : prédéfinies par Alibaba Cloud. Ces stratégies ne peuvent pas être modifiées et Alibaba Cloud gère les mises à jour de version. Pour obtenir la liste complète, consultez la documentation Services that work with RAM.
RemarqueLa console RAM signale automatiquement les stratégies système à haut risque, telles que
AdministratorAccessetAliyunRAMFullAccess. Évitez d'attacher ces stratégies sauf si cela est expressément requis. Custom policies : stratégies que vous créez et gérez. Pour plus d'informations, consultez la section Create a custom policy.
-
Cliquez sur Grant permissions.
-
Étapes suivantes
Les stratégies d'autorisation système contrôlent l'accès aux ressources ACK One. Pour gérer les ressources Kubernetes au sein d'un cluster spécifique, par exemple pour créer des applications GitOps ou des workflows, accordez des autorisations RBAC (Role-Based Access Control) à l'utilisateur ou au rôle RAM sur l'instance Fleet, le cluster de workflow et leurs namespaces. Pour plus d'informations, consultez la section Accorder des autorisations RBAC à un utilisateur ou un rôle RAM.