MSE Ingress est entièrement compatible avec NGINX Ingress et offre des performances deux fois supérieures à celles des passerelles Ingress open source gérées en interne. Les passerelles MSE Ingress sont certifiées par le CAICT pour leur maturité en matière de sécurité, reconnue comme leader dans l'industrie, et proposent un coût réduit, une sécurité renforcée, une intégration poussée et une haute disponibilité. Cette rubrique explique comment accéder aux services de conteneurs et à Container Compute Service via un MSE Ingress.
Pour des raisons de sécurité, les passerelles MSE Ingress ne peuvent pas exposer les services du namespace kube-system.
Prérequis
Assurez-vous d'avoir :
Un cluster ACK managé, un cluster ACK Serverless ou un cluster ACS exécutant Kubernetes V1.18 ou une version ultérieure. Créer un cluster ACK managé, Créer un cluster ACK Serverless ou Créer un cluster ACS. Mettre à niveau si vous utilisez une version antérieure.
-
Les permissions RAM accordées au MSE Ingress Controller :
Cluster ACK managé ou cluster ACK Serverless : Accorder les permissions
Cluster ACS : Accorder les permissions
Points d'attention :
Avant d'installer le MSE Ingress Controller, si une ressource IngressClass nommée
mseexiste déjà dans votre cluster, la passerelle et la ressource MseIngressConfig ne sont pas créées automatiquement lors de l'installation.Dans le nouveau mode d'installation, l'installation du MSE Ingress Controller crée une ressource MseIngressConfig dont le cycle de vie est lié à l'instance de passerelle cloud-native MSE. La suppression de la ressource MseIngressConfig entraîne la suppression en cascade de la passerelle cloud-native MSE associée. Ne supprimez pas les ressources MseIngressConfig sauf instruction contraire.
Étape 1 : Installer le MSE Ingress Controller
Connectez-vous à la console ACK. Dans le volet de navigation de gauche, cliquez sur Clusters.
Sur la page Clusters, recherchez le cluster cible et cliquez sur son nom. Dans le volet de navigation de gauche, cliquez sur Add-ons.
-
Sur la page Add-ons, recherchez
mseet cliquez sur Install sur la carte MSE Ingress Controller.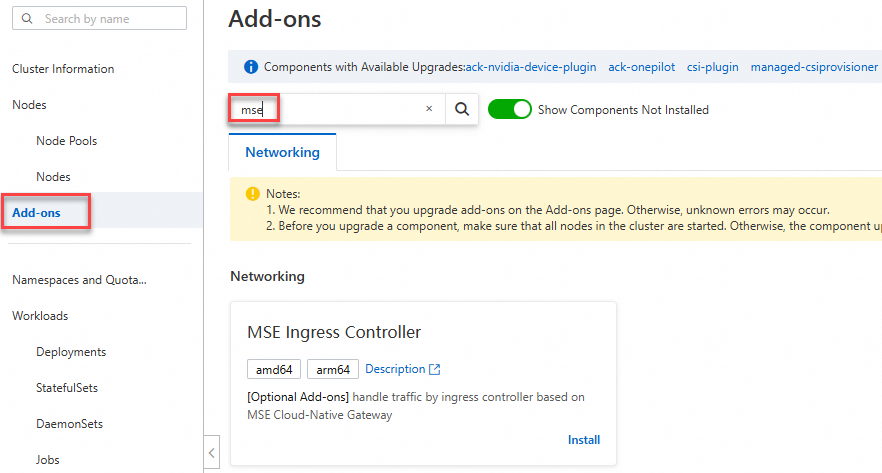
Dans la boîte de dialogue Install MSE Ingress Controller, créez ou sélectionnez une passerelle cloud-native, puis cliquez sur OK. Si les vérifications préalables échouent, autorisez le MSE Ingress Controller à accéder à MSE.
-
Après l'installation, une ressource MseIngressConfig et une passerelle cloud-native sont automatiquement créées, toutes deux nommées
mse-ingress-premium-{clusterid}. Pour vérifier l'état de la passerelle, accédez à la page de détails du cluster et choisissez Workloads > Deployments > Custom Resources. Sur l'onglet Resource Objects, recherchezmsedans la section API Group. Attendez 3 à 5 minutes que le champphaseaffiche Listening avant de continuer. Vérifiez depuis la ligne de commande :Status Description Pending La passerelle est en cours de création. Attendez environ 3 minutes. Running La passerelle est créée et en cours d'exécution. Listening La passerelle est en cours d'exécution et écoute les ressources Ingress. Failed La passerelle est dans un état invalide. Consultez le champ MessagedansStatuspour connaître la cause.kubectl get mseingressconfig -ALa passerelle est prête lorsque la colonne
PHASEafficheListening.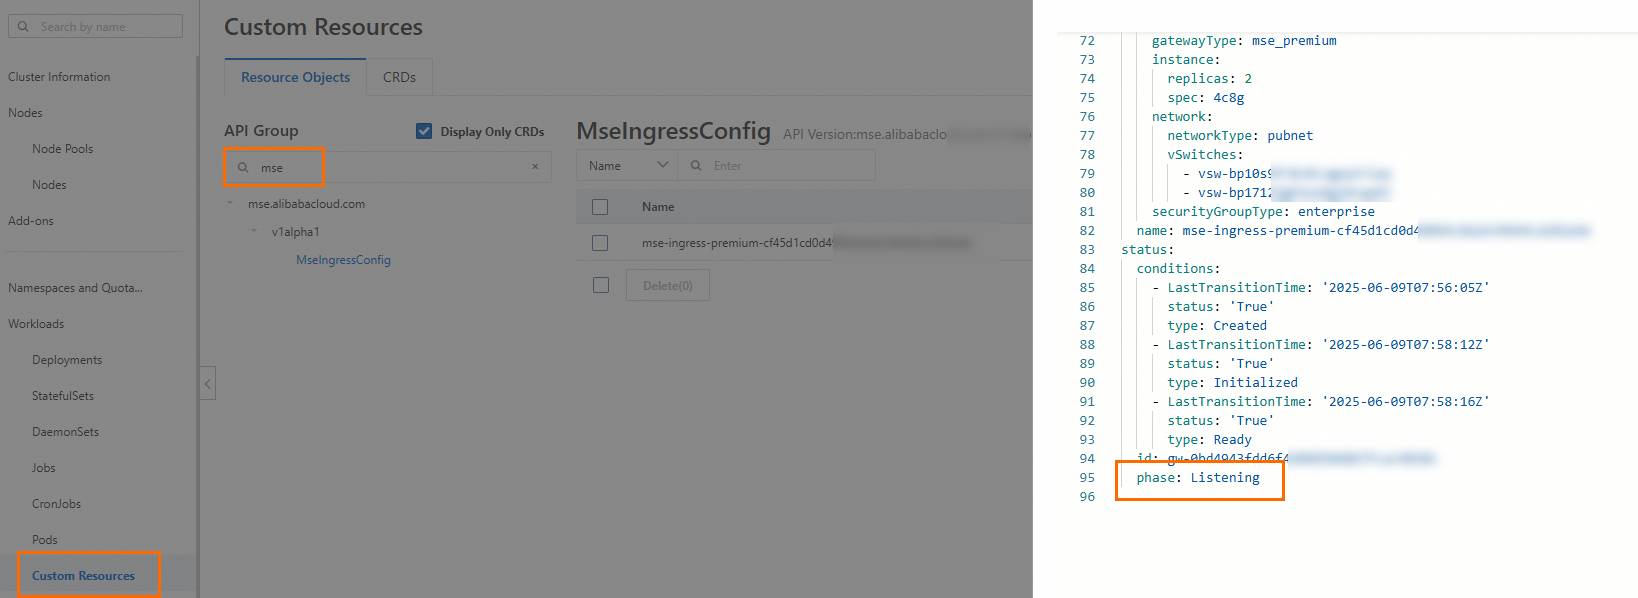
-
Connectez-vous à la console MSE pour confirmer qu'une passerelle cloud-native nommée
mse-ingress-premium-{clusterid}existe dans votre région.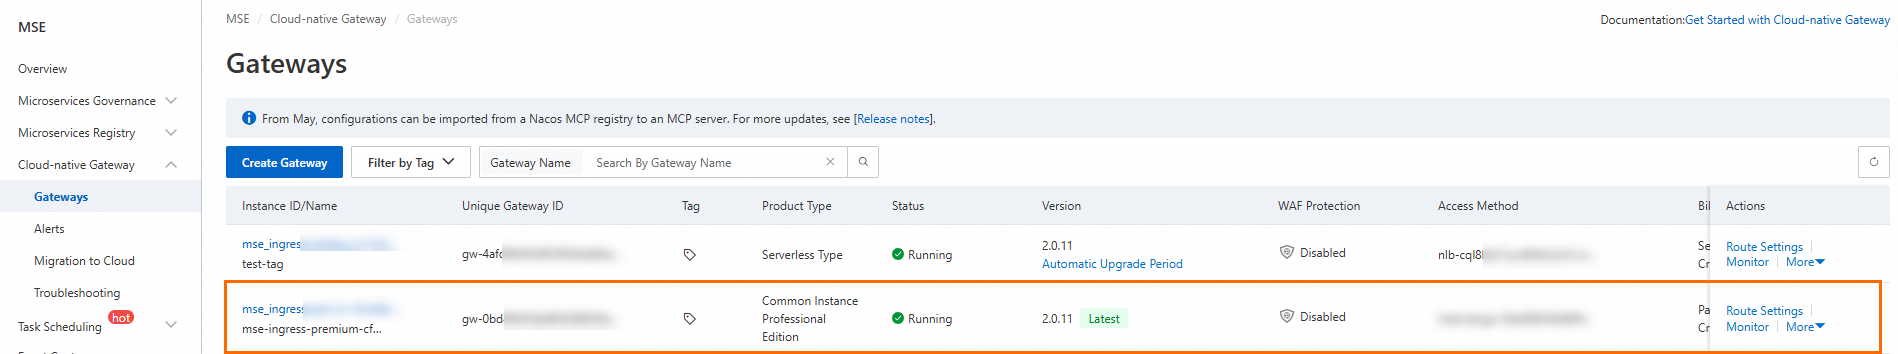
Étape 2 : Déployer un service backend
Connectez-vous à la console ACK. Dans le volet de navigation de gauche, cliquez sur Clusters.
Sur la page Clusters, recherchez le cluster cible et cliquez sur son nom. Dans le volet de navigation de gauche, choisissez Workloads > Deployments.
-
Sur la page Deployments, cliquez sur Create from YAML et appliquez le manifeste suivant pour déployer le Deployment et le Service
httpbin:apiVersion: apps/v1 kind: Deployment metadata: name: httpbin namespace: default spec: replicas: 1 selector: matchLabels: app: httpbin template: metadata: labels: app: httpbin version: v1 spec: containers: - image: registry.cn-hangzhou.aliyuncs.com/mse-ingress/go-httpbin args: - "--version=v1" imagePullPolicy: Always name: httpbin --- apiVersion: v1 kind: Service metadata: name: httpbin namespace: default spec: ports: - port: 8080 protocol: TCP selector: app: httpbinVérifiez que le Deployment est en cours d'exécution :
kubectl get deployment httpbin -n defaultSortie attendue :
NAME      READY   UP-TO-DATE   AVAILABLE   AGE
httpbin   1/1     1            1           30s
Étape 3 : Configurer une route MSE Ingress
Connectez-vous à la console ACK. Dans le volet de navigation de gauche, cliquez sur Clusters.
Sur la page Clusters, recherchez le cluster cible et cliquez sur son nom. Dans le volet de navigation de gauche, choisissez Network > Ingresses.
Sur la page Ingresses, cliquez sur Create Ingress.
-
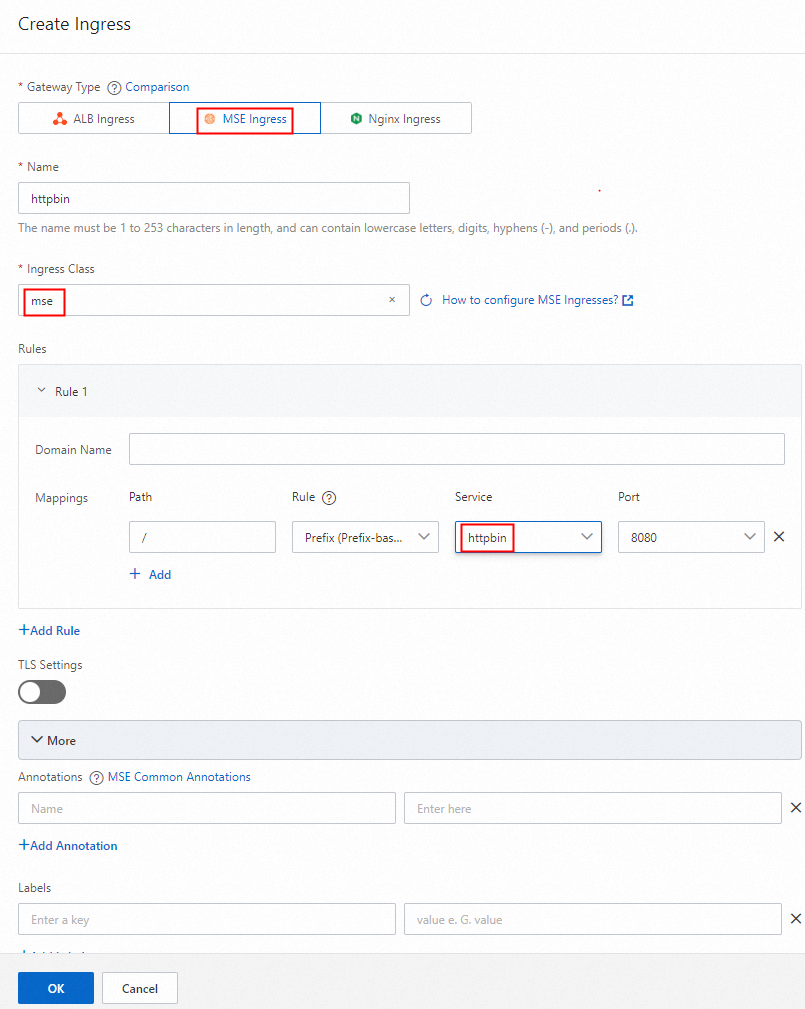
Dans la boîte de dialogue Create Ingress, définissez le paramètre Gateway Type sur MSE Ingress et configurez la route. Cliquez sur OK.
Définissez le paramètre Ingress Class sur
mse.Sous Rule, sélectionnez Prefix (Prefix-based Match).
Définissez le paramètre Path sur
/.Définissez le paramètre Service sur
httpbin.
-
Connectez-vous à la console MSE pour confirmer qu'une route contenant
httpbinest configurée. Vérifiez depuis la ligne de commande :kubectl get ingress -n defaultSortie attendue :
NAME      CLASS   HOSTS   ADDRESS                                               PORTS   AGE
httpbin   mse     *       nlb-b4ewsj2******.cn-hangzhou.nlb.aliyuncsslb.com    80      30s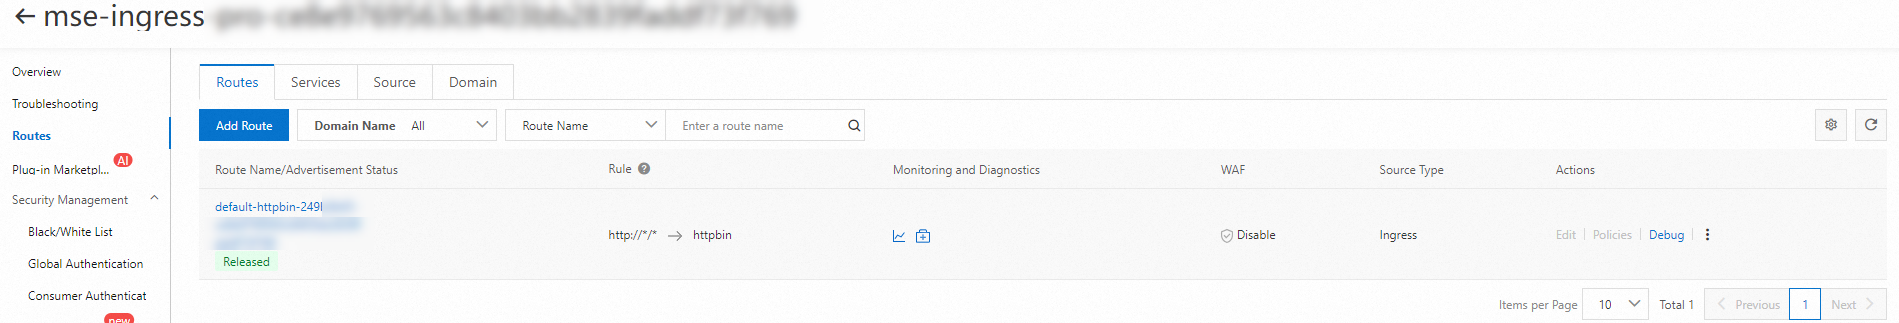
Étape 4 : Accéder au service
Connectez-vous à la console ACK. Dans le volet de navigation de gauche, cliquez sur Clusters.
Sur la page Clusters, recherchez le cluster cible et cliquez sur son nom. Dans le volet de navigation de gauche, choisissez Network > Ingresses.
-
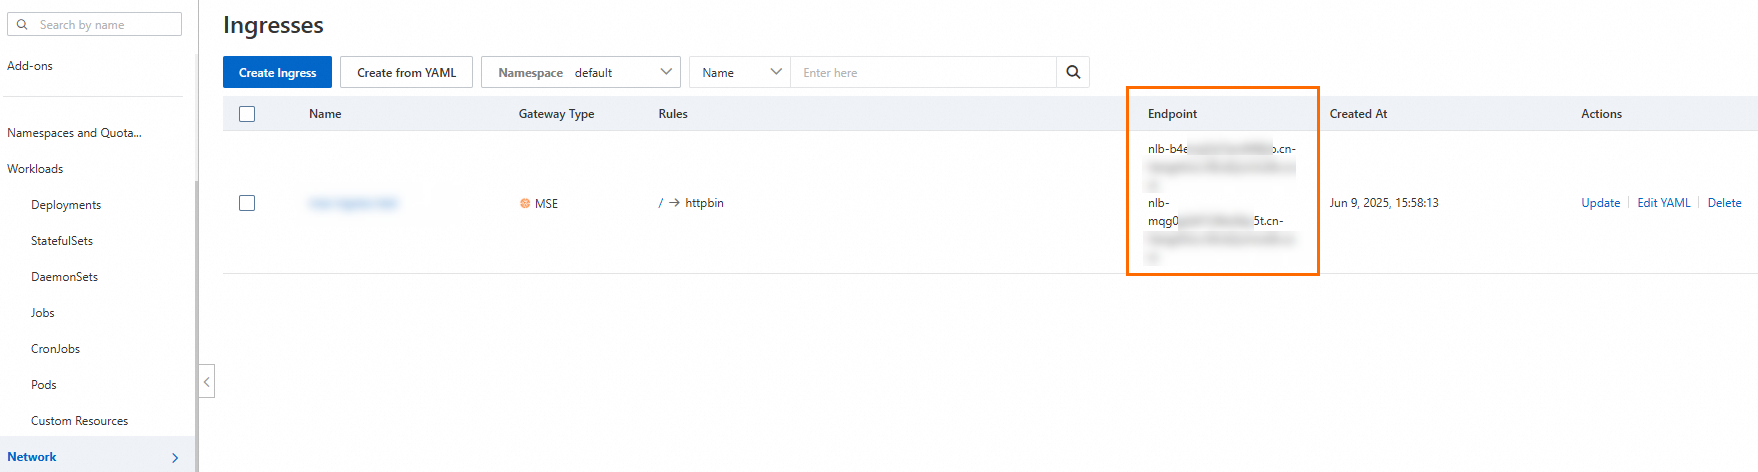
Sur la page Ingresses, recherchez le point de terminaison Ingress dans la colonne Address. La colonne Address affiche l'adresse de l'équilibreur de charge NLB attribuée automatiquement, qui correspond au point de terminaison d'accès pour MSE Ingress.
-
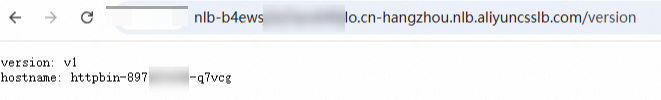
Accédez au service à l'aide du nom de domaine NLB ou de l'IP publique de la passerelle. Par exemple :
curl http://nlb-b4ewsj2******.cn-hangzhou.nlb.aliyuncsslb.com/versionUne réponse positive confirme que le service est accessible.
Étapes suivantes
Routage avancé : Configurez les annotations Ingress pour activer la répartition du trafic, les déploiements canari et la réécriture des requêtes.
Arrêt TLS : Configurez un certificat sur la passerelle cloud-native MSE pour le protocole HTTPS.
Surveillance : Consultez les métriques de la passerelle et les journaux d'accès dans la console MSE.
Nettoyage : Supprimez le Deployment, le Service et l'Ingress
httpbindepuis la console ACK, ou exécutez la commandekubectl delete deployment,service,ingress httpbin -n default.