Par défaut, les utilisateurs et les rôles RAM ne disposent pas des autorisations nécessaires pour appeler les opérations API des services cloud. Accordez des autorisations à un utilisateur ou à un rôle RAM en utilisant une politique système ou personnalisée afin que l'identité RAM puisse appeler les opérations API ACK et gérer les ressources du cluster.
Accorder des autorisations avec une politique système
Une politique système contrôle les accès en lecture et en écriture aux ressources globales. Si un utilisateur ou un rôle RAM doit gérer tous les clusters de votre compte Alibaba Cloud, utilisez une politique système pour une autorisation rapide. Le tableau suivant répertorie les politiques système courantes pour ACK.
Les politiques système qui accordent un accès complet contiennent des autorisations à haut risque. Pour éviter les risques de sécurité, accordez ces politiques avec prudence.
Un compte Alibaba Cloud dispose de toutes les autorisations administratives sur toutes les ressources du compte. Vous pouvez également créer un utilisateur RAM et lui accorder l'autorisation AdministratorAccess pour en faire un administrateur de compte. Cet administrateur peut gérer toutes les ressources cloud du compte. Pour plus d'informations, consultez Créer un utilisateur RAM en tant qu'administrateur de compte.
Connectez-vous à la console RAM en tant qu'administrateur RAM.
Dans le volet de navigation de gauche, choisissez .
-
Sur la page Users, recherchez l'utilisateur RAM cible et cliquez sur Add Permissions dans la colonne Actions.
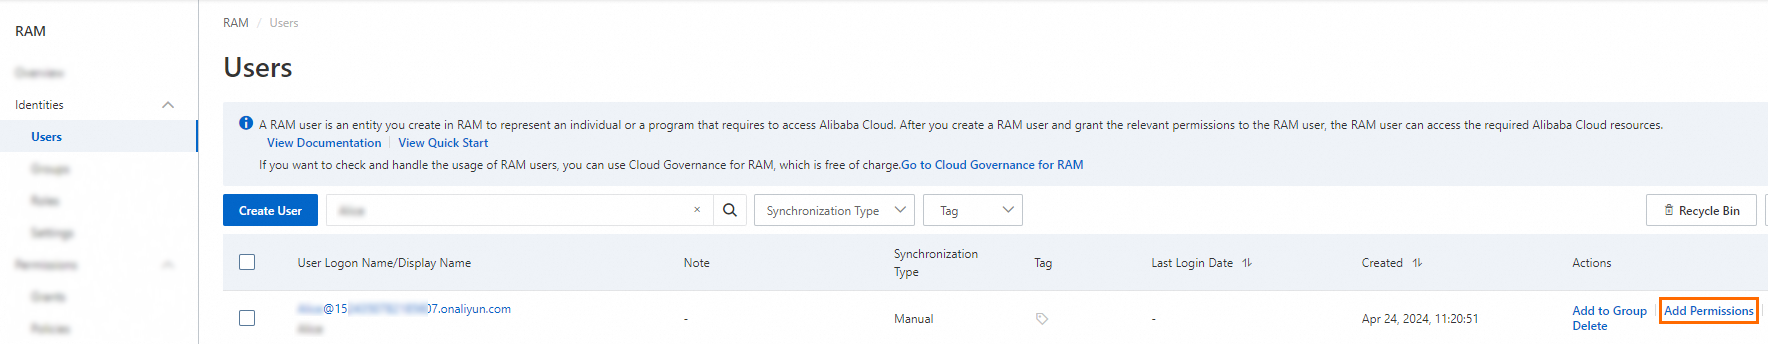
Vous pouvez également sélectionner plusieurs utilisateurs RAM et cliquer sur Add Permissions en bas de la page pour accorder des autorisations à plusieurs utilisateurs RAM simultanément.
-
Dans le panneau Grant Permissions, accordez des autorisations à l'utilisateur RAM.
-
Configurez le paramètre Resource Scope.
Account : L'autorisation s'applique au compte Alibaba Cloud actuel.
-
Resource Group : L'autorisation s'applique à un groupe de ressources spécifique.
ImportantSi vous sélectionnez Resource Group pour le paramètre Resource Scope, assurez-vous que le service cloud requis prend en charge les groupes de ressources. Pour plus d'informations, consultez Services compatibles avec Resource Group. Pour savoir comment accorder des autorisations sur un groupe de ressources, consultez Contrôler l'accès des utilisateurs RAM à des instances ECS spécifiques.
-
Configurez le paramètre Principal.
Le principal est l'utilisateur RAM auquel vous souhaitez accorder des autorisations. L'utilisateur RAM actuel est automatiquement sélectionné.
Sélectionnez les politiques système à attacher.
Cliquez sur OK.
-
Cliquez sur Close.
Accorder des autorisations à l'aide d'une politique personnalisée
Une politique personnalisée offre un contrôle d'accès granulaire aux ressources cloud. Les exigences de sécurité et de contrôle d'accès varient selon les ressources cloud. Par exemple, une politique personnalisée peut restreindre les autorisations d'un utilisateur sur un cluster spécifique. Ces politiques permettent également de gérer les autorisations au niveau de l'API, ce qui s'avère utile pour le développement personnalisé basé sur un SDK. Pour plus d'informations sur les éléments pris en charge par RAM en matière d'autorisation, consultez la rubrique Informations sur l'autorisation.
Avant de créer une politique personnalisée, familiarisez-vous avec la structure de base et la syntaxe du langage des politiques. Pour plus d'informations, consultez la rubrique Éléments de base d'une politique .
Étape 1 : Créer une politique personnalisée
Connectez-vous à la console RAM en tant qu'administrateur RAM.
Dans le volet de navigation de gauche, sélectionnez .
Sur la page Policies, cliquez sur Create Policy.
-
Sur la page Create Policy, cliquez sur l'onglet JSON Editor et saisissez le document de politique.
{
"Statement": [
{
"Action": [
"cs:Get*",
"cs:List*",
"cs:Describe*",
"cs:ScaleCluster",
"cs:DeleteCluster"
],
"Effect": "Allow",
"Resource": [
"acs:cs:::cluster/YOUR_CLUSTER_ID"
]
}
],
"Version": "1"
}
Remplacez
YOUR_CLUSTER_IDpar l'ID de votre cluster cible.Parameter
Description
Action
Les autorisations à accorder. Toutes les actions prennent en charge les caractères génériques (*).
Resource
-
Accorder des autorisations sur un seul cluster
"Resource": [ "acs:cs:*:*:cluster/YOUR_CLUSTER_ID" ] -
Accorder des autorisations sur plusieurs clusters
"Resource": [ "acs:cs:*:*:cluster/YOUR_CLUSTER_ID_1", "acs:cs:*:*:cluster/YOUR_CLUSTER_ID_2" ] -
Accorder des autorisations sur tous les clusters
"Resource": [
     "*"
 ]
-
Sur la page Create Policy, cliquez sur OK.
Dans la boîte de dialogue Create Policy, saisissez un nom de politique dans le champ Policy Name et ajoutez un Comment, puis cliquez sur OK.
Étape 2 : Appliquer la politique personnalisée
La procédure d'attachement d'une politique personnalisée est identique à celle d'une politique système. Lorsque vous êtes invité à sélectionner une politique, choisissez la politique personnalisée que vous avez créée. Pour plus d'informations, consultez la section Accorder des autorisations à l'aide d'une politique système.
Exemples de politiques personnalisées
Exemple 1 : Accorder une autorisation en lecture seule sur un cluster
{
    "Statement": [
        {
            "Action": [
                "cs:Get*",
                "cs:List*",
                "cs:Describe*"
            ],
            "Effect": "Allow",
            "Resource": [
                "acs:cs:*:*:cluster/YOUR_CLUSTER_ID"
            ]
        }
    ],
    "Version": "1"
}
Exemple 2 : Accorder une autorisation de lecture sur un compartiment OSS
Remplacez YOUR_OSS_BUCKET_NAME par le nom de votre compartiment OSS cible.
{
    "Version": "1",
    "Statement": [
        {
            "Effect": "Allow",
            "Action": [
                "oss:ListBuckets",
                "oss:GetBucketStat",
                "oss:GetBucketInfo",
                "oss:GetBucketTagging",
                "oss:GetBucketAcl"
            ],
            "Resource": "acs:oss:*:*:*"
        },
        {
            "Effect": "Allow",
            "Action": [
                "oss:ListObjects",
                "oss:GetBucketAcl"
            ],
            "Resource": "acs:oss:*:*:YOUR_OSS_BUCKET_NAME"
        },
        {
            "Effect": "Allow",
            "Action": [
                "oss:GetObject",
                "oss:GetObjectAcl"
            ],
            "Resource": "acs:oss:*:*:YOUR_OSS_BUCKET_NAME/*"
        }
    ]
}
Exemple 3 : Accorder des autorisations pour les API non limitées à un cluster
Certaines opérations OpenAPI, telles que DescribeEvents, ne prennent pas en charge l'autorisation spécifique à un cluster. Pour accorder à un utilisateur ou à un rôle RAM des autorisations pour ces opérations, omettez l'ID du cluster dans le champ Resource. Le tableau suivant compare les politiques RAM d'origine et modifiées :
|
Avant |
Après |
|
|
Étapes suivantes
Après avoir accordé les autorisations RAM, configurez également l'autorisation RBAC pour gérer les ressources Kubernetes au sein du cluster. Pour plus d'informations, consultez la rubrique Utiliser RBAC pour autoriser les opérations sur les ressources d'un cluster.
Pour renforcer la sécurité des applications ACK qui accèdent à d'autres services cloud, utilisez RRSA afin de configurer les autorisations RAM pour un ServiceAccount et isoler les autorisations des pods.
Pour mettre en œuvre une autorisation RAM fine, consultez les rubriques Mettre en œuvre un contrôle d'accès granulaire à l'aide de tags et Réduire manuellement les autorisations du rôle RAM worker pour un cluster ACK managé.
Pour savoir comment résoudre les problèmes d'autorisation, consultez la FAQ sur la gestion des autorisations.