Después de habilitar la recopilación de registros para los objetos protegidos por Web Application Firewall (WAF), puede consultar y analizar sus datos de registro. También puede usar los resultados para generar gráficos, crear alertas y más.
Requisitos previos
El servicio de registros de WAF está habilitado. Para obtener más información, consulte Enable or disable the log service.
Existe un objeto protegido (su negocio web ya se integró con WAF). Para obtener más información, consulte Overview.
La entrega de registros está habilitada para sus objetos protegidos de WAF. Para obtener más información, consulte Manage log delivery status.
Consulta y análisis de registros
Inicie sesión en la consola de Web Application Firewall 3.0. En la barra de menú superior, seleccione el resource group y la región (Chinese Mainland o Outside Chinese Mainland) de la instancia de WAF.
En el panel de navegación izquierdo, elija .
-
En la parte superior izquierda de la página Log Service, seleccione el objeto protegido cuyos registros desea consultar.
ImportanteLa recopilación de registros debe estar habilitada para el objeto protegido (el interruptor Status debe estar activado). De lo contrario, WAF no podrá recopilar sus datos de registro. Si la recopilación de registros no está habilitada para el objeto protegido seleccionado, búsquelo en la página actual, haga clic en su nombre y active el interruptor Status para habilitarla.
-
En la pestaña Log Query, use una instrucción de consulta y análisis para consultar y analizar los datos de registro de WAF.
-
Introduzca una instrucción de consulta en el editor de consultas.
Las instrucciones de consulta usan la sintaxis específica de Alibaba Cloud Simple Log Service (SLS). Para obtener más información, consulte Search syntax and functions. Su instrucción de consulta puede usar campos de los registros de WAF como campos de consulta. Para ver una lista de los campos compatibles, consulte Log fields.
Si no conoce bien la sintaxis de consulta, se recomienda usar Advanced Search. Expanda Advanced Search sobre el editor de consultas, establezca sus condiciones de búsqueda y haga clic en Search. El sistema genera automáticamente una instrucción de consulta coincidente en el editor. A continuación se describen las condiciones de búsqueda disponibles en Advanced Search.
Condición de búsqueda
Descripción
IP
La dirección IP del cliente que envió la solicitud.
Request ID
Un identificador único que WAF genera para una solicitud de cliente. WAF proporciona este identificador cuando devuelve una página de bloqueo o una respuesta de CAPTCHA deslizante. Puede usarlo para analizar y solucionar problemas.
Rule ID
El identificador de la regla de protección de WAF que coincidió. Puede encontrarlo en la página Protection Rule o en los registros de coincidencias y estadísticas de la página Security Reports. Para obtener más información, consulte Security reports.
Status Code Returned from Origin Server
El código de estado HTTP que el servidor de origen devuelve para una solicitud reenviada por WAF.
Status Code Returned from WAF
El código de estado HTTP que WAF devuelve al cliente.
Protection Module
El módulo de protección de WAF que coincidió. Para obtener más información sobre los módulos de protección de WAF y cómo configurar sus reglas, consulte Overview.
-
Para calcular o analizar los resultados de la consulta, agregue una instrucción de análisis después de la instrucción de consulta existente en el editor. Si solo necesita buscar registros que cumplan criterios específicos, puede omitir este paso.
Use un carácter de tubería (|) para separar la instrucción de consulta de la instrucción de análisis. Las instrucciones de análisis usan la sintaxis estándar SQL-92. Para obtener más información, consulte Overview of log query and analysis.
Use el selector de tiempo para establecer un intervalo de tiempo para los registros que desea consultar.
-
Haga clic en Search & Analyze.
Los resultados de la consulta y el análisis (registros de WAF que coinciden con sus condiciones de consulta) aparecen en la parte inferior de la página. Incluyen un histograma de distribución de registros y las pestañas Raw Logs, Graph y LogReduce. Puede usar estos resultados para realizar análisis rápidos, generar gráficos, configurar alertas y más. Para obtener más detalles, consulte Query & Analysis page.
-
Ejemplos comunes de consulta
A continuación se muestran escenarios comunes de consulta y análisis para registros de WAF. Establezca el intervalo de tiempo con el selector ubicado en la parte superior de la consola; no es necesario incluir condiciones de filtro de tiempo en la instrucción de consulta.
Reemplace los nombres de dominio, las direcciones IP y otros valores de los siguientes ejemplos con sus valores reales.
-
Consultar las 10 principales IP de acceso:
host:example.com |SELECT real_client_ip,COUNT(*) as c group by real_client_ip order by c desc limit 10 -
Consultar las 10 principales URL de acceso:
host:example.com |SELECT request_path,COUNT(*) as c group by request_path order by c desc limit 10 -
Consultar las URL a las que accedió una IP específica (cuando un dominio sufre un ataque CC, los endpoints objetivo suelen estar concentrados):
host:example.com and real_client_ip:1.2.3.4 |SELECT request_path,COUNT(*) as c group by request_path order by c desc limit 10 -
Consultar las 10 principales IP que acceden a un endpoint específico (durante un ataque, las IP maliciosas suelen ocupar los primeros lugares):
host:example.com and request_path: "/login.php" |SELECT real_client_ip,COUNT(*) as c group by real_client_ip order by c desc limit 10 -
Consultar códigos de estado (use los códigos anómalos para comprobar si su negocio funciona correctamente):
host:example.com|select status, upstream_status,COUNT(*) as c GROUP by status, upstream_status order by c desc limit 10 -
Buscar IP que activaron el módulo de protección CC:
host:example.com and final_plugin:cc |select real_client_ip,COUNT(*) as c group by real_client_ip order by c desc limit 10
Exportar resultados de consulta
Después de ejecutar una consulta, puede hacer clic en Download Log en la pestaña Raw Logs para exportar los datos de registro sin procesar de los resultados actuales como un archivo CSV.
La pestaña Graph no admite la descarga directa de la tabla de datos.
Recomendaciones para el análisis de registros a gran escala
Cuando el volumen de datos de registro de WAF es grande (por ejemplo, más de un millón de registros), se recomienda no exportar todos los registros sin procesar para procesarlos localmente. En su lugar, use la función de análisis SQL en la página Log Query para realizar cálculos agregados en la nube y descargue únicamente los resultados.
Por ejemplo, para contar el número de aciertos de cada regla de protección:
* | SELECT matched_host, final_action, COUNT(*) as c GROUP BY matched_host, final_action ORDER BY c DESC LIMIT 1000Para contar el volumen de solicitudes de cada dominio dentro de un intervalo de tiempo específico:
* | SELECT host, COUNT(*) as pv GROUP BY host ORDER BY pv DESC LIMIT 100Use funciones de agregación SQL como GROUP BY, COUNT y SUM para realizar cálculos en la nube. Esto mejora significativamente la eficiencia del análisis en conjuntos de datos grandes y evita problemas de tiempo de espera o archivos demasiado grandes que pueden ocurrir al exportar todos los registros sin procesar.
Página Query & Analysis
Descripción general de la página
La página de consulta de registros sin procesar de Simple Log Service (SLS) consta principalmente de las siguientes áreas:
Barra de búsqueda superior: introduzca una instrucción de consulta (SQL, SPL o Copilot); a la derecha, seleccione un intervalo de tiempo (como Last 1 Minute).
Resumen de resultados de búsqueda: muestra la cantidad de entradas de registro coincidentes (7,246 en el ejemplo) y un histograma de distribución temporal.
Área de pestañas: contiene las pestañas Raw Logs, Statistical Charts y LogReduce. Admite el cambio entre vistas de tabla y sin procesar, un interruptor de ajuste de línea y configuraciones de paginación.
Panel Displayed Fields a la izquierda: enumera campos indexados como
@timestamp,host,remote_addr,request_method,statusyuri.Área principal: muestra los detalles estructurados de clave-valor de cada entrada de registro. Incluye campos de registro de acceso de Nginx como la marca de tiempo, la IP de origen, el nombre del host, el método de solicitud, el URI de solicitud y el código de estado de respuesta.
Histograma
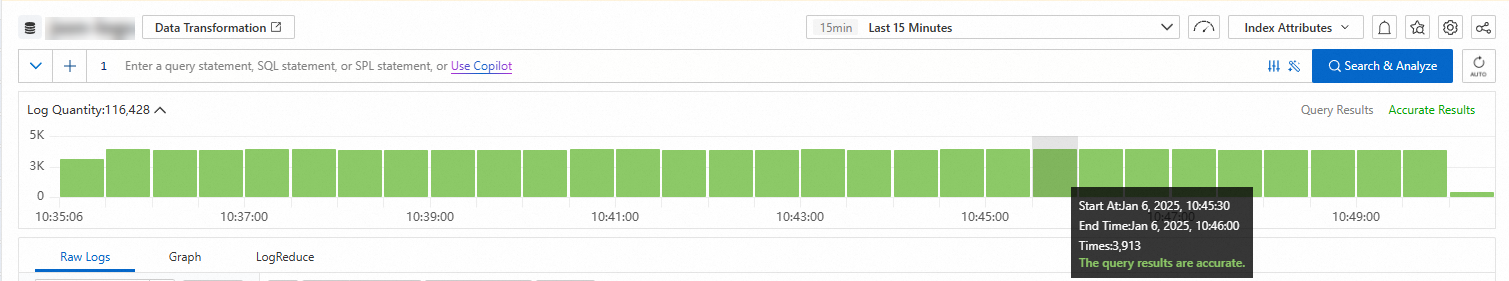
Pase el cursor sobre un bloque verde para ver su intervalo de tiempo y el conteo de aciertos.
Haga doble clic en un bloque verde para profundizar con una granularidad de tiempo más fina. Los resultados de ese intervalo de tiempo aparecen en la pestaña Raw Logs.
Registros sin procesar
-
Detalles del registro
Haga clic en Table o Raw Data para cambiar el formato de visualización del registro.
 > Download Log: descargue los registros en su computadora. Download logs.
 > JSON Settings: establezca el tipo y nivel de visualización para los registros JSON.
- > Event Settings: Configure events para registros sin procesar.
 : copie el contenido del registro.
 : resuma la información e identifique errores en el contenido del registro mediante SLS Copilot.
 : consulte una entrada de registro en contexto dentro de su archivo original. Disponible solo para registros recopilados por Logtail. Contextual query.
 : supervise los registros en tiempo real y extraiga información clave. Disponible solo para registros recopilados por Logtail. LiveTail.
-
Campos mostrados
En la sección Displayed Fields, haga clic en el icono
 junto a un campo para quitarlo de Displayed Fields. El campo dejará de aparecer en los registros de la derecha.
 : guarde la selección actual de campos como favorita. Después de configurar los campos que se mostrarán en el área 5, seleccione una vista guardada en la lista desplegable sobre el área 4.
 > Tag Settings: establezca un campo como etiqueta del sistema.
- > Alias: cuando esta opción está habilitada, los nombres de los campos se reemplazan por sus alias. Los campos sin alias conservan sus nombres originales. Configure los alias de los campos en Create indexes.
-
Campos de índice
En la sección Indexed Fields, haga clic en el icono
 junto a un campo para agregarlo a Displayed Fields. El campo aparecerá entonces en los registros de la derecha.
 : consulte la Basic Distribution y las Statistical Metrics del campo. Field settings.
Gráfico
Un gráfico representa la salida visual de una instrucción de consulta y análisis. Simple Log Service admite tablas, gráficos de líneas, gráficos de columnas y más. Statistical charts. Consulte los resultados en la pestaña Graph.
Otras funciones en esta pestaña:
Add to New Dashboard: guarda los resultados de la consulta y el análisis como un gráfico en un panel para el monitoreo en tiempo real. Haga clic en Add to New Dashboard para agregar un gráfico. Visualization overview.
Save as Scheduled SQL Job: analiza datos periódicamente, almacena resultados agregados y filtra o proyecta campos. Scheduled SQL.
Interaction Occurrences: profundice en los datos ajustando la jerarquía de dimensiones y la granularidad del análisis. Add an interaction to a dashboard for drill-down analysis.
LogReduce
En la pestaña LogReduce, haga clic en Enable LogReduce para agregar registros muy similares durante la recopilación. LogReduce.
Mejora de SQL
Haga clic en el icono  en la esquina superior derecha para habilitar Dedicated SQL en la sesión actual. Dedicated SQL asigna recursos de cómputo adicionales para analizar mayores volúmenes de datos por consulta. Para habilitar Dedicated SQL de forma predeterminada: High-performance, fully accurate query and analysis (Dedicated SQL).
Alertas
Haga clic en el icono  en la esquina superior derecha y seleccione Save as Alert para crear una regla de alerta basada en los resultados de la consulta y el análisis. Get started with alerting.
Búsqueda guardada
Haga clic en el icono  en la esquina superior derecha para guardar la instrucción de consulta y análisis actual con Save as Saved Search. Use las búsquedas guardadas para volver a ejecutar rápidamente consultas frecuentes. Saved Search.
Compartir
Haga clic en el icono  en la esquina superior derecha para copiar y compartir la URL de la página actual. Embed and share console pages.