Al configurar reglas de lista blanca, reglas personalizadas o reglas de gestión de bots, debe definir las condiciones de coincidencia para especificar qué características de las solicitudes se evaluarán. Este tema describe los campos compatibles con estas condiciones y su interpretación.
Qué son las condiciones de coincidencia
Las condiciones de coincidencia definen las características de las solicitudes que Web Application Firewall necesita inspeccionar. Cuando configura whitelist rules, Custom rules o Bot management, define el elemento Match Condition para indicar qué atributos de la solicitud se deben revisar. Si una solicitud cumple con las condiciones configuradas en una regla, coincide con dicha regla. WAF aplica entonces la acción correspondiente para procesarla; por ejemplo, permitir, bloquear o verificar la solicitud.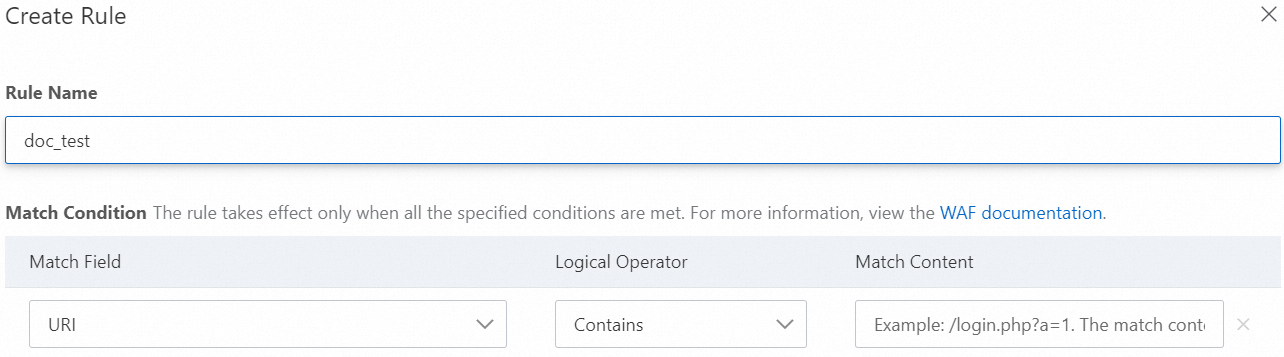
El elemento Match Condition se compone de Match Field, Logical Operator y Match Content. A continuación se muestra un ejemplo de configuración:
|
Match Field |
Logical Operator |
Match Content |
Descripción |
|
URI Path |
Contains |
|
La solicitud coincide con esta regla si su ruta contiene |
|
IP |
Belongs to |
|
La solicitud coincide con esta regla si la IP del cliente es |
Campos de coincidencia compatibles
A continuación se listan los campos compatibles con las condiciones de coincidencia y sus reglas asociadas.
-
Definición y facturación de reglas avanzadas
-
Definición: Una regla se considera avanzada si cumple alguna de las siguientes condiciones:
El campo de coincidencia es
BodyoBody Parameter.El operador lógico es
Regular Expression MatchoRegular Expression Mismatch.
WAF con modelo pay-as-you-go: Las reglas avanzadas y las básicas tienen criterios de facturación distintos. Para conocer los precios exactos, consulte Pay-as-you-go billing guide.
WAF con modelo de suscripción: Solo la edición Enterprise o superior admite reglas avanzadas. Para conocer las diferencias entre ediciones, consulte WAF editions and features.
-
-
Mecanismo de coincidencia
Sensibilidad a mayúsculas y minúsculas: Salvo que se indique lo contrario, el contenido de coincidencia no distingue entre mayúsculas y minúsculas en ningún campo.
Manejo de codificaciones: Si el contenido de la solicitud incluye codificaciones comunes (como URL, HTML o Unicode), el sistema lo decodifica automáticamente antes de evaluarlo.
|
Campo de coincidencia |
Descripción |
Operadores lógicos compatibles |
|
URI |
El identificador uniforme de recursos (URI) de una solicitud, que indica la ruta del recurso solicitado. Por lo general, URI = URI Path + Query String. El contenido de coincidencia correspondiente comienza con |
|
|
IP |
La dirección IP de origen de la solicitud, es decir, la dirección IP del cliente que la inicia. El contenido de coincidencia debe cumplir los siguientes requisitos:
|
Belongs To, Does Not Belong To Nota
Una sola regla de protección admite hasta 100 direcciones IP o rangos de direcciones IP. Por ejemplo, si una regla de protección contiene dos condiciones de coincidencia con IP como campo, la suma total de direcciones o rangos en ambas condiciones no puede superar 100. Separe varias direcciones IP o rangos con comas (,). |
|
Referer |
La URL de origen de la solicitud, es decir, la página desde la cual se redirigió. |
|
|
User-Agent |
La información del navegador del cliente que inicia la solicitud, incluido el identificador del navegador, el motor de renderizado y la versión. |
|
|
Query String |
La cadena de consulta de la solicitud, específicamente la parte que va después del signo de interrogación (?) en la URL. |
|
|
Cookie |
La información de cookies incluida en la solicitud. |
|
|
Content-Type |
El tipo de contenido HTTP especificado en la solicitud, es decir, la información del tipo MIME (Multipurpose Internet Mail Extensions). |
|
|
Content-Length |
La cantidad de bytes que contiene el cuerpo de la solicitud. Valores válidos: de 0 a 2147483648. |
|
|
X-Forwarded-For |
La dirección IP real del cliente en la solicitud. El campo de encabezado X-Forwarded-For (XFF) identifica la IP original del cliente cuando las solicitudes se reenvían mediante proxies HTTP o load balancers. Este campo solo está presente en solicitudes reenviadas por dichos componentes. |
|
|
Body |
El contenido de la solicitud. |
|
|
Http-Method |
El método de la solicitud, incluidos GET, POST, DELETE, PUT, OPTIONS, CONNECT, HEAD, TRACE y PATCH. |
|
|
Header |
La información de encabezados de la solicitud. Se admiten campos de encabezado personalizados. |
|
|
URI Path |
La ruta del URI de la solicitud. |
|
|
Query String Parameter |
El nombre del parámetro de la solicitud. Este corresponde a la parte que va después del signo de interrogación (?) en la URL solicitada. Por ejemplo, en Nota
El valor personalizado de Parameter en Query String Parameter distingue entre mayúsculas y minúsculas. |
|
|
Server-Port |
El puerto del servidor. |
|
|
File Extension |
La extensión del archivo solicitado, por ejemplo, .png y .php. |
|
|
Filename |
El nombre del archivo al final de la ruta de la solicitud. Por ejemplo, en |
|
|
Host |
El nombre de dominio solicitado. |
|
|
Cookie Name |
El nombre de la clave de la cookie. Por ejemplo, en la cookie Nota
El valor personalizado de Cookie-Exact en Cookie Name distingue entre mayúsculas y minúsculas. |
|
|
Body Parameter |
|
|
|
Client-ID |
El identificador del cliente (como un navegador o una aplicación), que determina su origen a partir de características como la información de User Agent y las huellas digitales del tráfico. Nota
Compatible únicamente con el módulo . |
|
|
JA3 Fingerprint |
Cadena generada al aplicar un hash MD5 sobre los parámetros clave durante el handshake TLS, como la versión de TLS, el conjunto de cifrado, el algoritmo de compresión y las extensiones TLS. Esta cadena representa la configuración TLS del cliente y se conoce como huella digital JA3. La huella digital JA3 permite identificar y distinguir distintos tipos de clientes TLS, como navegadores web, aplicaciones móviles y software malicioso. Nota
Compatible únicamente con el módulo . |
|
|
JA4 Fingerprint |
La huella digital JA4 incorpora más información contextual y algoritmos adicionales, como la versión del navegador y el sistema operativo, para reducir los posibles problemas de duplicidad que genera la huella JA3. Esta huella identifica con mayor precisión a los usuarios reales frente a los suplantadores, lo que disminuye la tasa de falsos positivos. Nota
Compatible únicamente con el módulo . |
|
|
HTTP/2 Fingerprint |
Huella digital HTTP 2.0 generada al procesar la huella original del cliente HTTP/2 mediante el algoritmo MD5. Sirve para analizar e identificar distintos clientes y lograr una comunicación más segura y eficiente. Nota
Compatible únicamente con el módulo . |
|
|
IDC |
Identifica el origen del tráfico con base en los datos de atribución de la IP de origen. Los servidores en la nube tienen costos más bajos, por lo que los actores malintencionados los aprovechan fácilmente para lanzar ataques. Nota
Compatible únicamente con el módulo . |
Equals One of Multiple Values, Does Not Equal Any Value |
|
Web SDK |
Identifica tráfico anómalo a partir de la información de sondeo recopilada por Web SDK, como el UMID web y la cantidad de pulsaciones de teclado, ratón o pantalla táctil. Nota
Compatible únicamente con el módulo . |
|
|
App SDK |
Permite un control detallado con base en la información de sondeo recopilada por App SDK. Nota
Compatible únicamente con el módulo . |
|