La función App Protection en Web Application Firewall (WAF) protege las aplicaciones nativas mediante la detección de proxies, emuladores y solicitudes con firmas no válidas. Una vez que integre el SDK Anti-Bot en su aplicación, complete los siguientes pasos en la consola de WAF para configurar y habilitar la protección.
Requisitos previos
Antes de empezar, asegúrese de cumplir con lo siguiente:
Debe haber activado una instancia de WAF con el módulo App Protection habilitado.
-
Una instancia de WAF con App Protection habilitado
Pay-as-you-go: habilite el módulo Bot Management en Billing & Cost Management
Suscripción: habilite el módulo App Protection
El SDK Anti-Bot integrado en su aplicación. Para más detalles, consulte Overview of app protection
Paso 1: Abrir la configuración de App Protection
Inicie sesión en la consola de WAF. En la barra de navegación superior, seleccione el resource group y la región (Chinese Mainland o Outside Chinese Mainland) donde se despliega su instancia de WAF.
En el panel de navegación izquierdo, vaya a Protection Configurations > Website Protection.
-
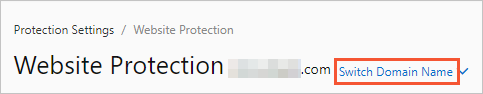
En la página Website Protection, seleccione el nombre de dominio en la lista desplegable Switch Domain Name.
-
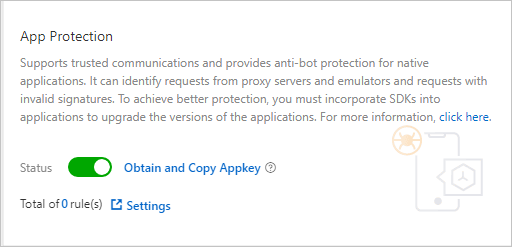
Haga clic en la pestaña Bot Management, localice la sección App Protection y haga clic en Settings.
Al habilitar App Protection, se verifican todas las solicitudes de servicio. Para excluir solicitudes específicas de esta verificación, configure una regla de lista de permitidos en Bot Management. Para más detalles, consulte Configure a whitelist for Bot Management .
Paso 2: Crear una regla de protección de interfaz
Las reglas de protección de interfaz definen qué rutas de API se deben proteger y qué acción tomar cuando se detecta una infracción.
En la página App Protection, localice la sección Interface Protection y haga clic en Add Rule.
-
En el cuadro de diálogo Add Rule, configure los siguientes parámetros.
ImportanteNo establezca Action en Block para nombres de dominio de producción hasta que haya completado la integración y depuración del SDK. Si el SDK no se integra correctamente, es posible que se bloqueen solicitudes válidas. Durante las pruebas, utilice Monitor para revisar los datos de registro y depurar la integración.
Si el cuerpo de una solicitud POST supera los 8 KB, la verificación de firma podría fallar. Para operaciones de API que manejan cargas útiles grandes (como la carga de imágenes), deshabilite la protección del SDK para esos endpoints o utilice un User-defined field para especificar un campo alternativo para la verificación de firma.
Parámetro
Descripción
Rule name
Un nombre para la regla.
Path protection settings
La ruta de API que se debe proteger. Configure los siguientes campos:
— Path
La ruta que se debe proteger. Una barra diagonal (
/) coincide con todas las rutas.— Matching
Cómo se realiza la coincidencia de la ruta: Prefix Match coincide con todos los endpoints bajo la ruta; Precise Match coincide únicamente con la ruta especificada; Regular Expression Match coincide con las rutas definidas por una expresión regular.
— Parameter
Parámetros de consulta para filtrar, si la ruta tiene parámetros fijos. Estos son los pares clave-valor que aparecen después del signo
?en la URL de la solicitud. Por ejemplo, paradomain/?action=login&name=test, puede especificaraction=loginoname=test.Protection policy
Las comprobaciones que se deben realizar en las solicitudes coincidentes. Invalid Signature siempre está habilitado y no se puede desactivar; verifica si la firma de la solicitud es válida. Opcionalmente, habilite Simulator para detectar solicitudes originadas desde emuladores, y Proxy para detectar solicitudes enviadas a través de un proxy (recomendado).
Action
Acción a tomar cuando coincide una regla: Monitor registra la solicitud sin bloquearla; Block bloquea la solicitud y devuelve HTTP 405.
User-defined field
Un campo alternativo para la verificación de firma, utilizado cuando el cuerpo de la solicitud supera los 8 KB. Seleccione Header, Parameter o Cookie, y luego especifique el nombre del campo. Por ejemplo, seleccione Cookie e introduzca
DG_ZUIDpara usar el campo de cookieDG_ZUIDen lugar del cuerpo de la solicitud.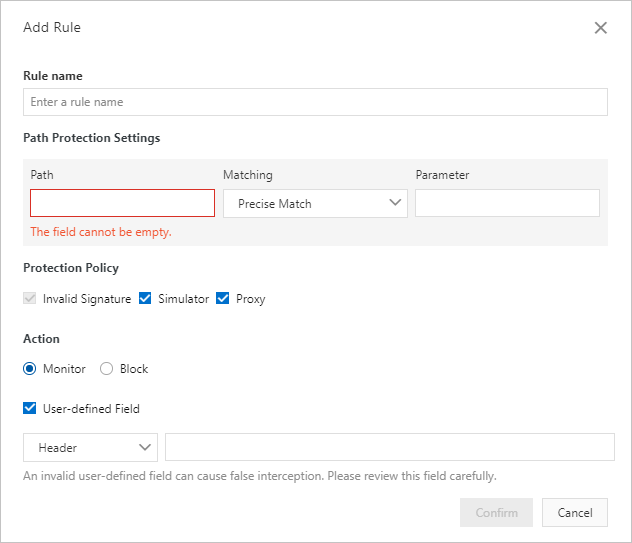
Haga clic en Confirm.
Recomendaciones de prueba
Durante la fase de pruebas, utilice esta configuración para validar la integración del SDK sin afectar el tráfico en vivo:
Establezca Path en
/y Matching en Prefix Match para capturar todas las rutas.Establezca Action en Monitor para los nombres de dominio de producción.
Solo para nombres de dominio de prueba, puede establecer Action en Block para probar el comportamiento de rechazo de extremo a extremo.
Una vez que sus registros muestren el comportamiento esperado, actualice las reglas para su uso en producción.
Paso 3: Configurar la protección de versión (opcional)
La protección de versión bloquea las solicitudes provenientes de compilaciones no oficiales de la aplicación mediante la validación del nombre del paquete y la firma de la aplicación. Configure esta opción solo cuando necesite garantizar que los usuarios ejecuten una versión aprobada de la aplicación.
En la página App Protection, localice la sección Version Protection y active Allow Specified Version Requests.
-
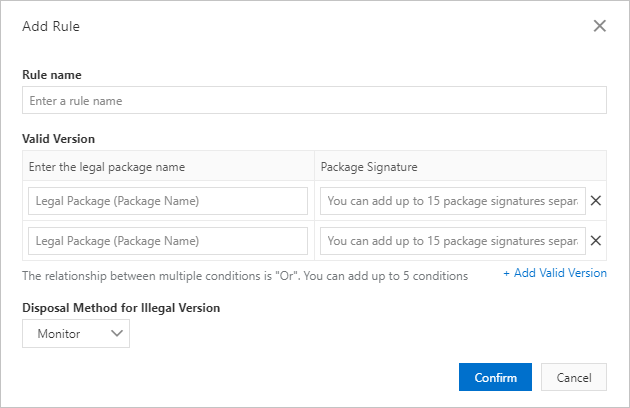
En el cuadro de diálogo Add Rule, configure los siguientes parámetros.
ImportantePackage signature no es lo mismo que la firma del certificado de la aplicación. Póngase en contacto con el soporte técnico de Alibaba Cloud para obtener el valor correcto.
Parámetro
Descripción
Rule name
Un nombre para la regla.
Valid version
Las versiones aprobadas de la aplicación. Para cada versión, introduzca el nombre del paquete (por ejemplo,
com.aliyundemo.example) y, opcionalmente, la firma del paquete. Si deja Package signature en blanco, WAF valida únicamente el nombre del paquete. Para obtener la firma del paquete, póngase en contacto con el soporte técnico de Alibaba Cloud. Se admiten aplicaciones tanto de iOS como de Android. Haga clic en Add Valid Version para agregar más entradas; se permiten hasta cinco versiones válidas, cada una con un nombre de paquete único.Disposal method for illegal version
Monitor registra la solicitud; Block la bloquea y devuelve HTTP 405.
Haga clic en Confirm.
Paso 4: Habilitar App Protection
Después de configurar sus reglas de protección, active el interruptor Status en la sección App Protection.
Complete la integración del SDK, depure su aplicación y publique la versión actualizada antes de habilitar App Protection. Habilitar la protección antes de que la integración del SDK sea estable puede causar comportamientos inesperados en producción.
Pasos siguientes
Para excluir solicitudes confiables de las comprobaciones, configure una regla de lista de permitidos. Para más detalles, consulte Configure a whitelist for Bot Management.
Para conocer el funcionamiento de App Protection, consulte Overview of app protection.