La combinación de resource groups con RAM le permite aislar recursos y gestionar permisos detallados dentro de una sola cuenta de Alibaba Cloud. Este tema resume cómo VPC admite los resource groups y explica cómo otorgar permisos a nivel de resource group.
La autorización a nivel de resource group se aplica únicamente a resource types that support resource groups y a las operaciones que admiten este tipo de autorización.
Para los tipos de recursos que no admiten resource groups, los permisos en el ámbito del resource group no surten efecto. En estos casos, debe otorgar permisos a nivel de cuenta. Para más información, consulte Operations that do not support resource group-level authorization.
Autorización de resource group
Los resource groups le permiten organizar los recursos dentro de su cuenta de Alibaba Cloud. Por ejemplo, puede crear un resource group dedicado para cada proyecto y agregarle los recursos correspondientes para gestionarlos de forma centralizada. Para más información, consulte What is a resource group?.
Una vez agrupados los recursos, puede otorgar permisos limitados a un resource group específico a distintos principales de RAM, como usuarios de RAM, grupos de usuarios de RAM o roles de RAM. Esto restringe al principal para que gestione únicamente los recursos dentro de ese grupo. Para más información, consulte Resource grouping and authorization.
Este enfoque ofrece los siguientes beneficios:
Permisos detallados: asegúrese de que cada identidad tenga solo los permisos específicos sobre los recursos que necesita. Así evita que los recursos de distintos proyectos se gestionen juntos dentro de la misma cuenta.
Escalabilidad: cuando agregue nuevos recursos, solo tendrá que añadirlos al resource group. El principal de RAM obtiene automáticamente los permisos para los nuevos recursos sin necesidad de autorizaciones adicionales.
Otorgar permisos de resource group a un usuario de RAM
En este tema se describe cómo otorgar a un RAM user el permiso para gestionar recursos de VPC en un resource group específico.
Requisitos previos
Cree un RAM user. Para más información, consulte Create a RAM user.
Cree un resource group y transfiera los recursos existentes a este. Para más información, consulte Create a resource group, Automatically transfer resources y Manually transfer resources.
Procedimiento
Otorgue permisos mediante uno de los métodos a continuación.
Método 1: Resource Group console
Puede otorgar permisos a un usuario de RAM específico mediante la función de gestión de permisos de un resource group. Para más información, consulte Grant permissions to a RAM identity within the scope of a resource group.
Inicie sesión en la consola de Resource Group.
En la página Resource Groups, busque el resource group deseado y haga clic en Permissions en la columna Actions.
En la pestaña Permissions, haga clic en Add Permissions.
-
En el panel Add Permissions, configure el principal y la política de permisos.
Principal: seleccione un usuario de RAM existente.
Policy: seleccione una system policy o una custom policy. Para más información, consulte Create a custom policy.
Haga clic en OK.
Método 2: RAM console
También es posible otorgar autorización a nivel de resource group a un usuario de RAM específico desde la consola de RAM. Para más información, consulte Manage RAM user permissions.
Inicie sesión en la consola de RAM con su cuenta de Alibaba Cloud o como administrador de RAM.
En el panel de navegación izquierdo, elija . En la página Users, busque el usuario de RAM deseado y haga clic en Add Permissions en la columna Actions.
-
En el panel Add Permissions, agregue permisos al usuario de RAM.
Resource Scope: seleccione Resource Group.
Principal: seleccione el usuario de RAM deseado.
Policy: seleccione una system policy o una custom policy. Para más información, consulte Create a custom policy.
Haga clic en OK.
Tipos de recursos compatibles con resource groups
La siguiente tabla muestra los tipos de recursos de VPC que admiten resource groups.
|
Servicio en la nube |
Código del servicio en la nube |
Tipo de recurso |
|
VPC |
vpc |
|
|
VPC |
vpc |
|
|
VPC |
vpc |
|
|
VPC |
vpc |
|
|
VPC |
vpc |
|
|
VPC |
vpc |
|
|
VPC |
vpc |
|
|
VPC |
vpc |
|
|
VPC |
vpc |
|
|
VPC |
vpc |
|
|
VPC |
vpc |
|
|
VPC |
vpc |
|
|
VPC |
vpc |
|
|
VPC |
vpc |
|
|
VPC |
vpc |
|
|
VPC |
vpc |
|
|
VPC |
vpc |
|
|
VPC |
vpc |
|
|
VPC |
vpc |
|
|
VPC |
vpc |
|
|
VPC |
vpc |
|
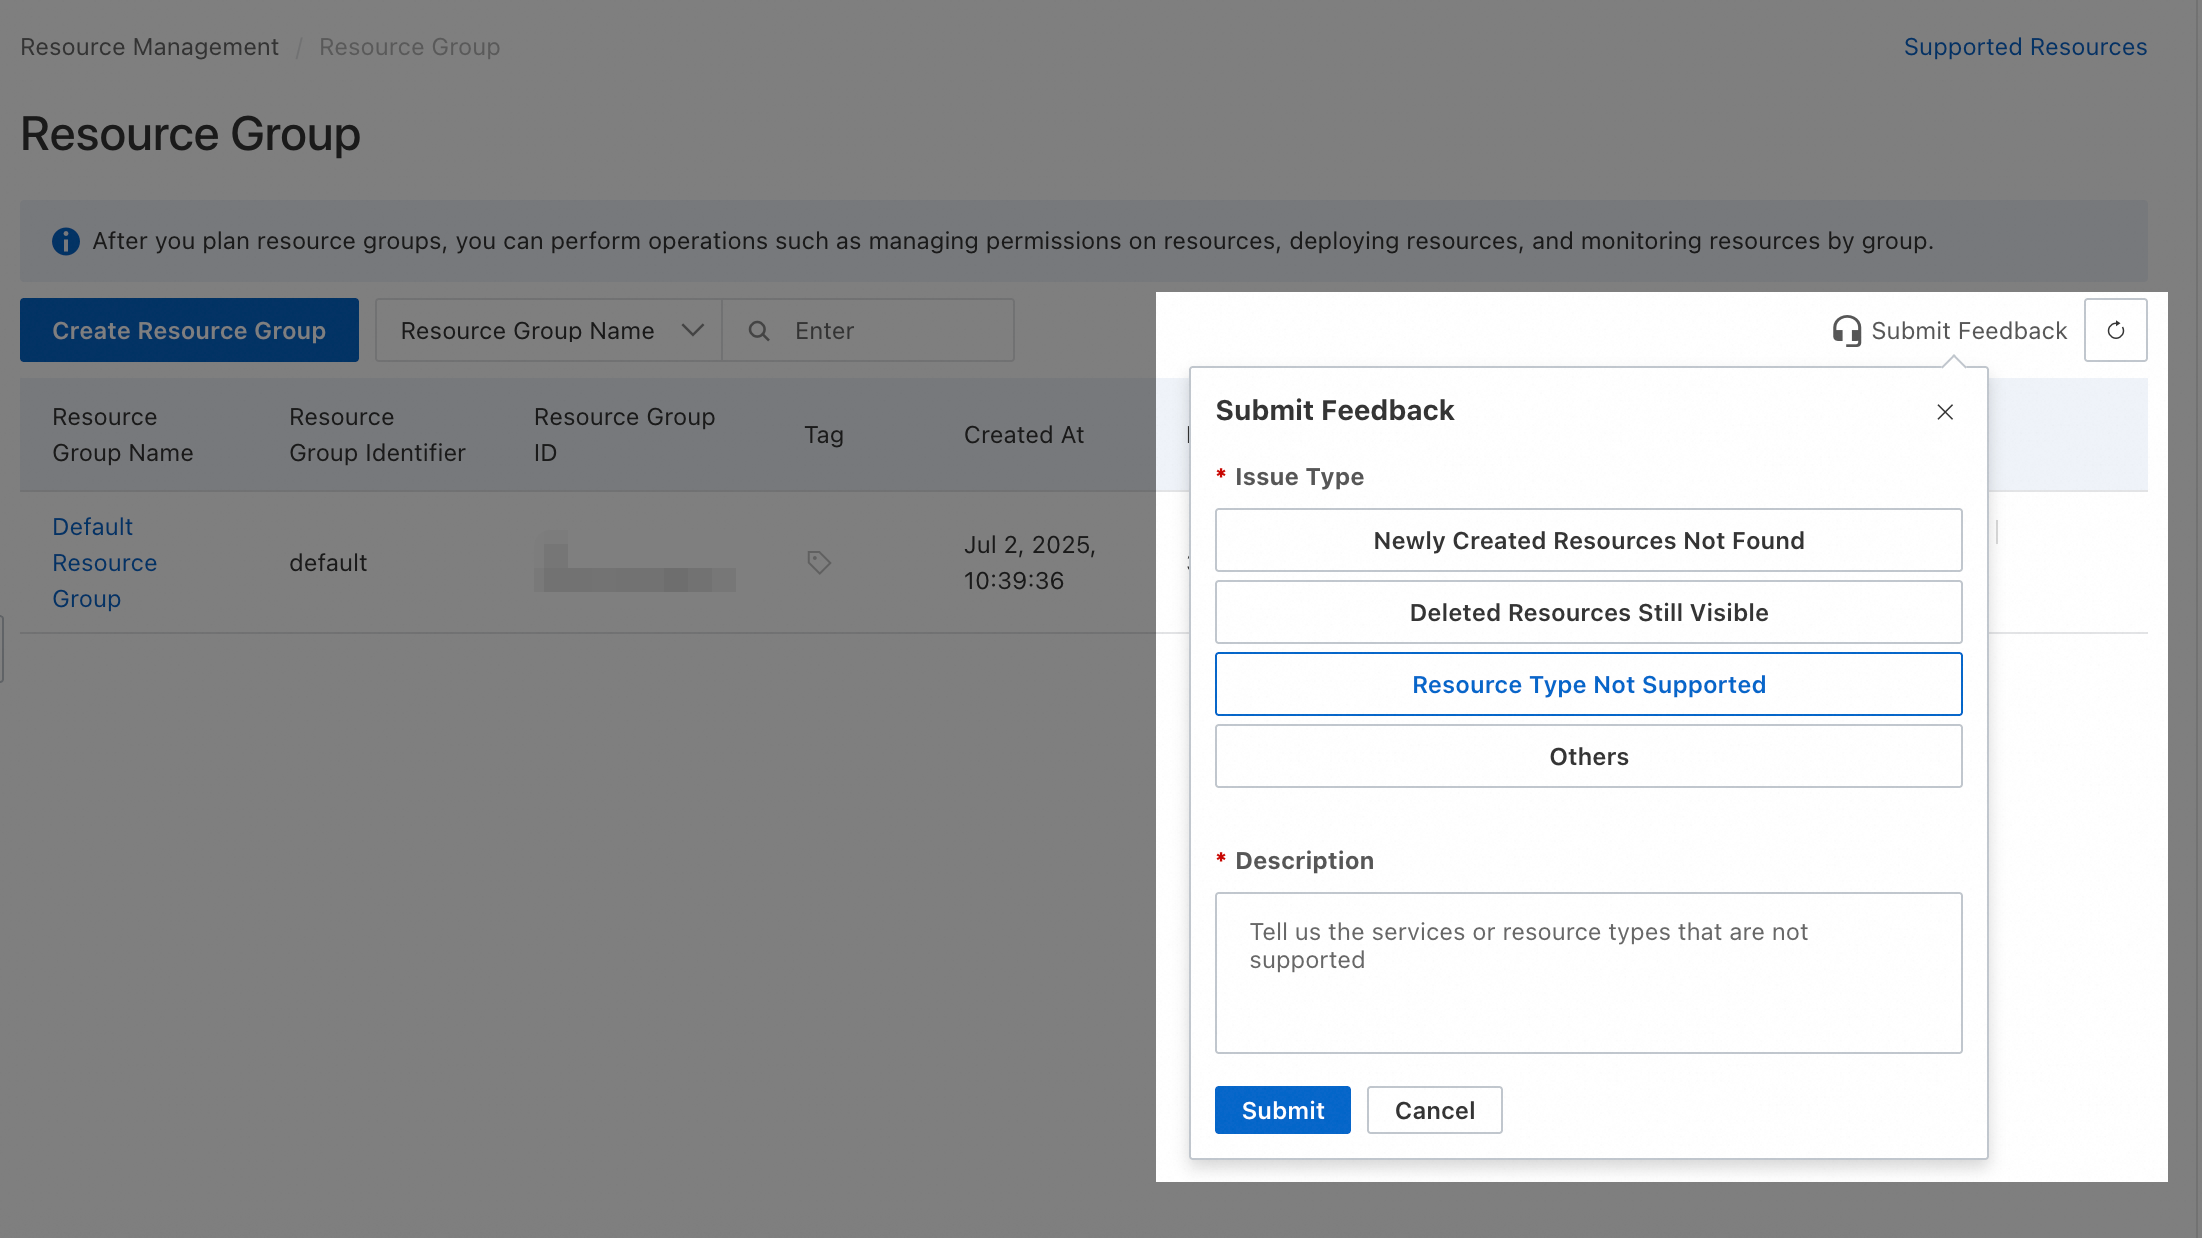
Si necesita compatibilidad con un tipo de recurso que actualmente no admite resource groups, envíe sus comentarios en la consola de Resource Manager.
Operaciones sin autorización de resource group
Las siguientes acciones de Virtual Private Cloud (VPC) no admiten autorización a nivel de resource group:
|
Acciones |
Descripción |
|
vpc:AddBandwidthPackageIPs |
- |
|
vpc:AddGlobalAccelerationInstanceIp |
Agrega una EIP a una instancia de ancho de banda compartido específica. |
|
vpc:AddIPv6TranslatorAclListEntry |
Agrega una entrada de IP a un grupo de políticas de control de acceso. |
|
vpc:AllocateVpcIPv6Cidr |
Asigna el bloque CIDR de IPv6 especificado. |
|
vpc:CancelExpressCloudConnection |
- |
|
vpc:CheckVpnBgpEnabled |
Comprueba si la región de una conexión IPsec admite BGP. |
|
vpc:ConvertBandwidthPackage |
Convierte un paquete de ancho de banda de NAT. |
|
vpc:CreateNatGateway |
- |
|
vpc:CreateBandwidthPackage |
- |
|
vpc:CreateBondRouterInterfaceConnection |
- |
|
vpc:CreateExpressCloudConnection |
Crea una conexión física de Express Connect. |
|
vpc:CreateGlobalAccelerationInstance |
Crea una instancia de Global Acceleration. |
|
vpc:CreateIPv6Translator |
Crea una instancia de IPv6 Translation Service. |
|
vpc:CreateIPv6TranslatorAclList |
Crea un grupo de políticas de control de acceso. |
|
vpc:CreateIPv6TranslatorEntry |
Agrega una entrada de traducción de IPv6 a la instancia de IPv6 Translation Service especificada. |
|
vpc:CreateNqa |
- |
|
vpc:DeleteBandwidthPackage |
- |
|
vpc:DeleteGlobalAccelerationInstance |
Elimina una instancia de Global Acceleration. |
|
vpc:DeleteIPv6Translator |
Elimina una instancia de IPv6 Translation Service. |
|
vpc:DeleteIPv6TranslatorAclList |
Elimina un grupo de políticas de control de acceso. Solo es posible eliminarlo si no está asociado a ninguna entrada de traducción de IPv6. |
|
vpc:DeleteIPv6TranslatorEntry |
Elimina una entrada de traducción de IPv6. |
|
vpc:DeleteIPv6EgressOnlyRule |
Elimina una regla de solo salida. |
|
vpc:DescribeAccessPoints |
- |
|
vpc:DescribeBandwidthPackageMonitorData |
- |
|
vpc:DescribeBandwidthPackagePublicIpMonitorData |
- |
|
vpc:DescribeGlobalAccelerationInstances |
Consulta instancias de Global Acceleration. |
|
vpc:DescribeGrantRulesToCbn |
- |
|
vpc:DescribeIPv6TranslatorAclListAttributes |
Consulta los atributos de un grupo de políticas de control de acceso, incluidas sus direcciones IP y las entradas de traducción de IPv6 asociadas. |
|
vpc:DescribeIPv6TranslatorAclLists |
Consulta grupos de políticas de control de acceso. |
|
vpc:DescribeIPv6TranslatorEntries |
Consulta entradas de traducción de IPv6. |
|
vpc:DescribeInstances |
- |
|
vpc:DescribeNetworkQuotas |
- |
|
vpc:DescribePublicIPAddress |
Consulta los rangos de direcciones IP públicas en una región específica. |
|
vpc:DescribeRouterInterfacesForGlobal |
- |
|
vpc:DescribeServerRelatedGlobalAccelerationInstances |
Consulta las instancias de Global Acceleration asociadas a un servidor de backend específico. |
|
vpc:DescribeVPCs |
- |
|
vpc:DescribeVPNGatewayAvailableZones |
Consulta las zonas de disponibilidad que admiten conexiones IPsec en una región específica. |
|
vpc:DescribeVrouters |
- |
|
vpc:DescribeZones |
- |
|
vpc:DiagnoseVPNConnections |
Diagnostica conexiones IPsec. |
|
vpc:DiagnoseVPNConnectionsHistory |
- |
|
vpc:DiagnoseVPNGateway |
Diagnostica la instancia de VPN Gateway especificada. |
|
vpc:DisableNatGatewayEcsMetric |
Deshabilita el monitoreo de tráfico de ECS. |
|
vpc:EnableNatGatewayEcsMetric |
Habilita el monitoreo de tráfico de ECS. |
|
vpc:GetBusinessAccessPointDetail |
- |
|
vpc:GetFlowLogServiceStatus |
Obtiene el estado de la función de registros de flujo. |
|
vpc:GetNatIPCidrAttribute |
- |
|
vpc:GetObject |
- |
|
vpc:GetPhysicalConnectionServiceStatus |
Obtiene el estado del servicio de conexión física. |
|
vpc:GetPublicIPAddressPoolServiceStatus |
Obtiene el estado de la función de pool de direcciones IP. |
|
vpc:GetTrafficMirrorServiceStatus |
Obtiene el estado de la función de duplicación de tráfico. |
|
vpc:GetVpcIPAMServiceStatus |
Obtiene el estado de la función de IPAM. |
|
vpc:GetVPNGatewayDiagnoseResult |
Obtiene el resultado del diagnóstico de una instancia de VPN Gateway. |
|
vpc:GrantInstanceToCbn |
- |
|
vpc:InnerVpcCreateDscp |
- |
|
vpc:InnerVpcDeleteDscp |
- |
|
vpc:InnerVpcDescribeCrossBorderRouterInterface |
- |
|
vpc:InnerVpcDescribeDscp |
- |
|
vpc:InnerVpcModifyDscp |
- |
|
vpc:InnerVpcRefreshDscp |
- |
|
vpc:ListBusinessAccessPointPortUsage |
- |
|
vpc:ListBusinessAccessPoints |
Muestra los puntos de acceso para conexiones físicas. |
|
vpc:ListBusinessRegions |
Muestra las regiones donde las conexiones físicas están disponibles para compra. |
|
vpc:ListGeographicSubRegions |
Muestra subregiones geográficas. |
|
vpc:ListNatGatewayEcsMetric |
- |
|
vpc:ListVpcCloudInstance |
- |
|
vpc:ListVpcEndpointServicesByEndUser |
Muestra los servicios de endpoint de VPC. |
|
vpc:ModifyBandwidthPackageAttribute |
- |
|
vpc:ModifyBandwidthPackageSpec |
- |
|
vpc:ModifyBypassToaAttribute |
- |
|
vpc:ModifyExpressCloudConnectionAttribute |
Modifica los atributos de una conexión de Express Connect. |
|
vpc:ModifyGlobalAccelerationInstanceAttributes |
Modifica el nombre y la descripción de una instancia de Global Acceleration. |
|
vpc:ModifyGlobalAccelerationInstanceSpec |
Modifica el ancho de banda de una instancia de Global Acceleration. |
|
vpc:ModifyIPv6TranslatorAclAttribute |
Modifica el nombre de un grupo de políticas de control de acceso. |
|
vpc:ModifyIPv6TranslatorAclListEntry |
Modifica una entrada de IP en un grupo de políticas de control de acceso. |
|
vpc:ModifyIPv6TranslatorAttribute |
Modifica el nombre y la descripción de una instancia de IPv6 Translation Service. |
|
vpc:ModifyIPv6TranslatorBandwidth |
Modifica el ancho de banda de una instancia de IPv6 Translation Service. |
|
vpc:ModifyIPv6TranslatorEntry |
Modifica una entrada de traducción de IPv6. |
|
vpc:ModifyIPv6GatewaySpec |
- |
|
vpc:OpenFlowLogService |
Habilita la función de registros de flujo. |
|
vpc:OpenPhysicalConnectionService |
Habilita el servicio de tráfico saliente. |
|
vpc:OpenPublicIPAddressPoolService |
Habilita la función de pool de direcciones IP. |
|
vpc:OpenTrafficMirrorService |
Habilita la función de duplicación de tráfico. |
|
vpc:OpenVpcIPAMService |
Habilita la función de IPAM. |
|
vpc:QueryPconnTrafficPrice |
- |
|
vpc:QueryPhysicalConnectionPrice |
- |
|
vpc:RejectVpcPeerConnection |
Rechaza una solicitud de VPC Peering Connection. |
|
vpc:RemoveBandwidthPackageIPs |
- |
|
vpc:RemoveGlobalAccelerationInstanceIP |
Quita una EIP de una instancia de ancho de banda compartido. |
|
vpc:RemoveIPv6TranslatorAclListEntry |
Quita una entrada de IP de un grupo de políticas de control de acceso. |
|
vpc:RevokeInstanceFromCbn |
- |
|
vpc:SetHaVIPMasterInstance |
- |
|
vpc:TransformEIPSegmentToPublicIPAddressPool |
Migra un grupo contiguo de EIP a un pool de direcciones IP. |
|
vpc:UnassociateEIPAddress |
- |
|
vpc:UnassociateGlobalAccelerationInstance |
Desasocia un servidor de backend de una instancia de Global Acceleration. |
|
vpc:UpdateCrossBorderStatus |
- |
|
vpc:AssociateVpcCidrBlock |
- |
|
vpc:CreateVpc |
- |
|
vpc:DeleteBgpNetwork |
- |
|
vpc:DescribeVpcs |
- |
|
vpc:ReleaseIPv6Address |
- |
Para las operaciones que no admiten autorización a nivel de resource group, seleccionar resource group level como ámbito de recurso no surte efecto. Para otorgar permisos a un usuario de RAM para estas operaciones, cree una política personalizada y establezca el ámbito de recurso en account level.
 A continuación se muestran dos ejemplos de políticas personalizadas. Modifique estas políticas según sus necesidades.
-
Permite todas las operaciones de solo lectura que no admiten permisos a nivel de resource group. Estas se enumeran en el elemento
Action.{ "Version": "1", "Statement": [ { "Effect": "Allow", "Action": [ "vpc:CheckVpnBgpEnabled", "vpc:DescribeAccessPoints", "vpc:DescribeBandwidthPackageMonitorData", "vpc:DescribeBandwidthPackagePublicIpMonitorData", "vpc:DescribeGlobalAccelerationInstances", "vpc:DescribeGrantRulesToCbn", "vpc:DescribeIPv6TranslatorAclListAttributes", "vpc:DescribeIPv6TranslatorAclLists", "vpc:DescribeIPv6TranslatorEntries", "vpc:DescribeInstances", "vpc:DescribeNetworkQuotas", "vpc:DescribePublicIpAddress", "vpc:DescribeRouterInterfacesForGlobal", "vpc:DescribeServerRelatedGlobalAccelerationInstances", "vpc:DescribeVPCs", "vpc:DescribeVpnGatewayAvailableZones", "vpc:DescribeVrouters", "vpc:DescribeZones", "vpc:GetBusinessAccessPointDetail", "vpc:GetFlowLogServiceStatus", "vpc:GetNatIpCidrAttribute", "vpc:GetObject", "vpc:GetPhysicalConnectionServiceStatus", "vpc:GetPublicIpAddressPoolServiceStatus", "vpc:GetTrafficMirrorServiceStatus", "vpc:GetVpcIpamServiceStatus", "vpc:GetVpnGatewayDiagnoseResult", "vpc:ListBusinessAccessPointPortUsage", "vpc:ListBusinessAccessPoints", "vpc:ListBusinessRegions", "vpc:ListGeographicSubRegions", "vpc:ListNatGatewayEcsMetric", "vpc:ListVpcCloudInstance", "vpc:ListVpcEndpointServicesByEndUser" ], "Resource": "*" } ] } -
Permite todas las acciones que no admiten permisos a nivel de resource group. Estas se enumeran en el elemento
Action.{ "Version": "1", "Statement": [ { "Effect": "Allow", "Action": [ "vpc:AddBandwidthPackageIps", "vpc:AddGlobalAccelerationInstanceIp", "vpc:AddIPv6TranslatorAclListEntry", "vpc:AllocateVpcIpv6Cidr", "vpc:CancelExpressCloudConnection", "vpc:CheckVpnBgpEnabled", "vpc:ConvertBandwidthPackage", "vpc:CreateNatGateway", "vpc:CreateBandwidthPackage", "vpc:CreateBondRouterInterfaceConnection", "vpc:CreateExpressCloudConnection", "vpc:CreateGlobalAccelerationInstance", "vpc:CreateIPv6Translator", "vpc:CreateIPv6TranslatorAclList", "vpc:CreateIPv6TranslatorEntry", "vpc:CreateNqa", "vpc:DeleteBandwidthPackage", "vpc:DeleteGlobalAccelerationInstance", "vpc:DeleteIPv6Translator", "vpc:DeleteIPv6TranslatorAclList", "vpc:DeleteIPv6TranslatorEntry", "vpc:DeleteIpv6EgressOnlyRule", "vpc:DescribeAccessPoints", "vpc:DescribeBandwidthPackageMonitorData", "vpc:DescribeBandwidthPackagePublicIpMonitorData", "vpc:DescribeGlobalAccelerationInstances", "vpc:DescribeGrantRulesToCbn", "vpc:DescribeIPv6TranslatorAclListAttributes", "vpc:DescribeIPv6TranslatorAclLists", "vpc:DescribeIPv6TranslatorEntries", "vpc:DescribeInstances", "vpc:DescribeNetworkQuotas", "vpc:DescribePublicIpAddress", "vpc:DescribeRouterInterfacesForGlobal", "vpc:DescribeServerRelatedGlobalAccelerationInstances", "vpc:DescribeVPCs", "vpc:DescribeVpnGatewayAvailableZones", "vpc:DescribeVrouters", "vpc:DescribeZones", "vpc:DiagnoseVpnConnections", "vpc:DiagnoseVpnConnectionsHistory", "vpc:DiagnoseVpnGateway", "vpc:DisableNatGatewayEcsMetric", "vpc:EnableNatGatewayEcsMetric", "vpc:GetBusinessAccessPointDetail", "vpc:GetFlowLogServiceStatus", "vpc:GetNatIpCidrAttribute", "vpc:GetObject", "vpc:GetPhysicalConnectionServiceStatus", "vpc:GetPublicIpAddressPoolServiceStatus", "vpc:GetTrafficMirrorServiceStatus", "vpc:GetVpcIpamServiceStatus", "vpc:GetVpnGatewayDiagnoseResult", "vpc:GrantInstanceToCbn", "vpc:InnerVpcCreateDscp", "vpc:InnerVpcDeleteDscp", "vpc:InnerVpcDescribeCrossBorderRouterInterface", "vpc:InnerVpcDescribeDscp", "vpc:InnerVpcModifyDscp", "vpc:InnerVpcRefreshDscp", "vpc:ListBusinessAccessPointPortUsage", "vpc:ListBusinessAccessPoints", "vpc:ListBusinessRegions", "vpc:ListGeographicSubRegions", "vpc:ListNatGatewayEcsMetric", "vpc:ListVpcCloudInstance", "vpc:ListVpcEndpointServicesByEndUser", "vpc:ModifyBandwidthPackageAttribute", "vpc:ModifyBandwidthPackageSpec", "vpc:ModifyBypassToaAttribute", "vpc:ModifyExpressCloudConnectionAttribute", "vpc:ModifyGlobalAccelerationInstanceAttributes", "vpc:ModifyGlobalAccelerationInstanceSpec", "vpc:ModifyIPv6TranslatorAclAttribute", "vpc:ModifyIPv6TranslatorAclListEntry", "vpc:ModifyIPv6TranslatorAttribute", "vpc:ModifyIPv6TranslatorBandwidth", "vpc:ModifyIPv6TranslatorEntry", "vpc:ModifyIpv6GatewaySpec", "vpc:OpenFlowLogService", "vpc:OpenPhysicalConnectionService", "vpc:OpenPublicIpAddressPoolService", "vpc:OpenTrafficMirrorService", "vpc:OpenVpcIpamService", "vpc:QueryPconnTrafficPrice", "vpc:QueryPhysicalConnectionPrice", "vpc:RejectVpcPeerConnection", "vpc:RemoveBandwidthPackageIps", "vpc:RemoveGlobalAccelerationInstanceIp", "vpc:RemoveIPv6TranslatorAclListEntry", "vpc:RevokeInstanceFromCbn", "vpc:SetHaVipMasterInstance", "vpc:TransformEipSegmentToPublicIpAddressPool", "vpc:UnAssociateEipAddress", "vpc:UnassociateGlobalAccelerationInstance", "vpc:UpdateCrossBoarderStatus", "vpc:associatevpccidrblock", "vpc:createvpc", "vpc:deleteBgpNetwork", "vpc:DescribeVPCs", "vpc:releaseIpv6Address" ], "Resource": "*" } ] }
Un usuario o rol de RAM con permisos a nivel de cuenta puede gestionar todos los recursos de dicha cuenta. Otorgue siempre los permisos de manera deliberada y respete estrictamente el principio de privilegio mínimo.
Preguntas frecuentes
Comprobar el resource group de un recurso
Método 1: haga clic en el nombre del recurso para abrir su página de detalles. En esta página se muestra el resource group.
Método 2: inicie sesión en la consola de Resource Management y vaya a . En el panel izquierdo, seleccione la cuenta propietaria del recurso (de forma predeterminada, es la current account). Use los filtros para ubicar el recurso deseado y consulte su resource group.
Consultar los recursos de un producto en un resource group
Método 1: inicie sesión en la consola de Resource Management y vaya a . En el panel izquierdo, debajo de la cuenta propietaria de los recursos (que de forma predeterminada es la current account), haga clic en el resource group deseado. En el panel derecho, seleccione el producto en la sección Select resource type para consultar todos sus recursos.
Método 2: inicie sesión en la consola de Resource Management y vaya a . Busque el resource group deseado y haga clic en Resource Management en la columna Actions de esa fila. En la página Resource Management, seleccione el producto en la lista desplegable product para consultar todos sus recursos.
Mover varios recursos a otro resource group
Inicie sesión en la consola de Resource Management y vaya a . Busque el resource group deseado y haga clic en Resource Management en la columna Actions de esa fila. En la página Resource Management, use los filtros para encontrar los recursos deseados. Seleccione las casillas de verificación de los recursos en la primera columna, haga clic en Transfer Resource Group debajo de la lista y siga las instrucciones en pantalla para completar el cambio.