Los resource groups, en conjunto con Resource Access Management (RAM), permiten aislar recursos y gestionar permisos de forma detallada dentro de una misma cuenta de Alibaba Cloud. Este tema describe la compatibilidad de Tablestore con los resource groups y explica cómo otorgar permisos a nivel de resource group.
Los permisos otorgados a nivel de resource group se aplican únicamente a resource types that support resource groups y a las operaciones que admiten autorización a este nivel.
Para los tipos de recursos que no son compatibles con los resource groups, otorgar permisos en este ámbito no tiene ningún efecto. En estos casos, debe seleccionar el nivel de cuenta para otorgar permisos globales. Para obtener más información, consulte Operations that do not support resource group-level authorization.
Funcionamiento de la autorización por resource group
Un resource group le permite gestionar los recursos de su cuenta de Alibaba Cloud. Por ejemplo, puede crear grupos independientes para distintos proyectos y trasladar los recursos correspondientes a cada uno para administrarlos de manera centralizada. Para obtener más información, consulte What is a resource group?
Una vez agrupados los recursos, puede otorgar permisos a distintas identidades de RAM, como usuarios, grupos de usuarios o roles de RAM, limitándolos a un resource group específico. De esta forma, la identidad solo podrá gestionar los recursos dentro de ese grupo. Para obtener más información, consulte Resource grouping and authorization.
Este enfoque ofrece las siguientes ventajas:
Permisos detallados: cada identidad recibe únicamente los permisos necesarios para acceder a recursos específicos. Esta práctica evita que los recursos de distintos proyectos se gestionen juntos dentro de la misma cuenta.
Escalabilidad: al agregar nuevos recursos, solo necesita incluirlos en el resource group. La identidad de RAM obtiene automáticamente los permisos correspondientes, sin que tenga que otorgarlos de nuevo.
Otorgar permisos de resource group a un usuario de RAM
En esta sección se muestra cómo otorgar permisos sobre los recursos de Tablestore dentro de un resource group específico. Se utiliza un RAM user como ejemplo.
Requisitos previos
Cree un RAM user. Para obtener más información, consulte Create a RAM user.
Cree un resource group y traslade los recursos existentes al resource group de destino. Para obtener más información, consulte Create a resource group, Automatically transfer resources to a resource group y Manually transfer resources to a resource group.
Paso 2: Otorgar permisos a nivel de resource group
Utilice cualquiera de los siguientes métodos para otorgar permisos a nivel de resource group.
Resource groups console
Otorgue permisos a un usuario de RAM mediante la función de gestión de permisos del resource group. Para consultar las instrucciones detalladas, consulte Grant permissions on a resource group to a RAM identity.
Inicie sesión en la consola de Resource Groups.
En la página Resource Groups, haga clic en Manage permissions dentro de la columna Actions del resource group de destino.
En la pestaña Manage permissions, haga clic en Grant Permission.
-
En el panel Grant Permission, configure la entidad de seguridad y la política de permisos.
Principal: seleccione un usuario de RAM existente.
Policy: elija una system policy o una custom policy. Para obtener información sobre cómo crear una política personalizada, consulte Create a custom permission policy.
Haga clic en OK.
RAM console
Otorgue permisos a nivel de resource group a un usuario de RAM desde la consola de RAM. Para consultar las instrucciones detalladas, consulte Manage RAM user permissions.
Inicie sesión en la consola de RAM con su cuenta de Alibaba Cloud (cuenta raíz) o como administrador de RAM.
En el panel de navegación izquierdo, elija . En la página Users, busque el usuario de RAM de destino y haga clic en Grant Permission dentro de la columna Actions.
-
En el panel Grant Permission, otorgue los permisos al usuario de RAM.
Resource scope: seleccione Resource group.
Principal: seleccione un usuario de RAM existente o el usuario de RAM que creó.
Policy: elija una system policy o una custom policy. Para obtener información sobre cómo crear una política personalizada, consulte Create a custom permission policy.
Haga clic en OK.
Tipos de recursos compatibles con resource groups
A continuación se muestran los tipos de recursos de Tablestore que admiten resource groups.
|
Servicio en la nube |
Código del servicio en la nube |
Tipo de recurso |
|
Tablestore |
ots |
instance |
Si necesita compatibilidad con tipos de recursos que actualmente no admiten resource groups, envíe sus comentarios en la consola de Resource Groups.
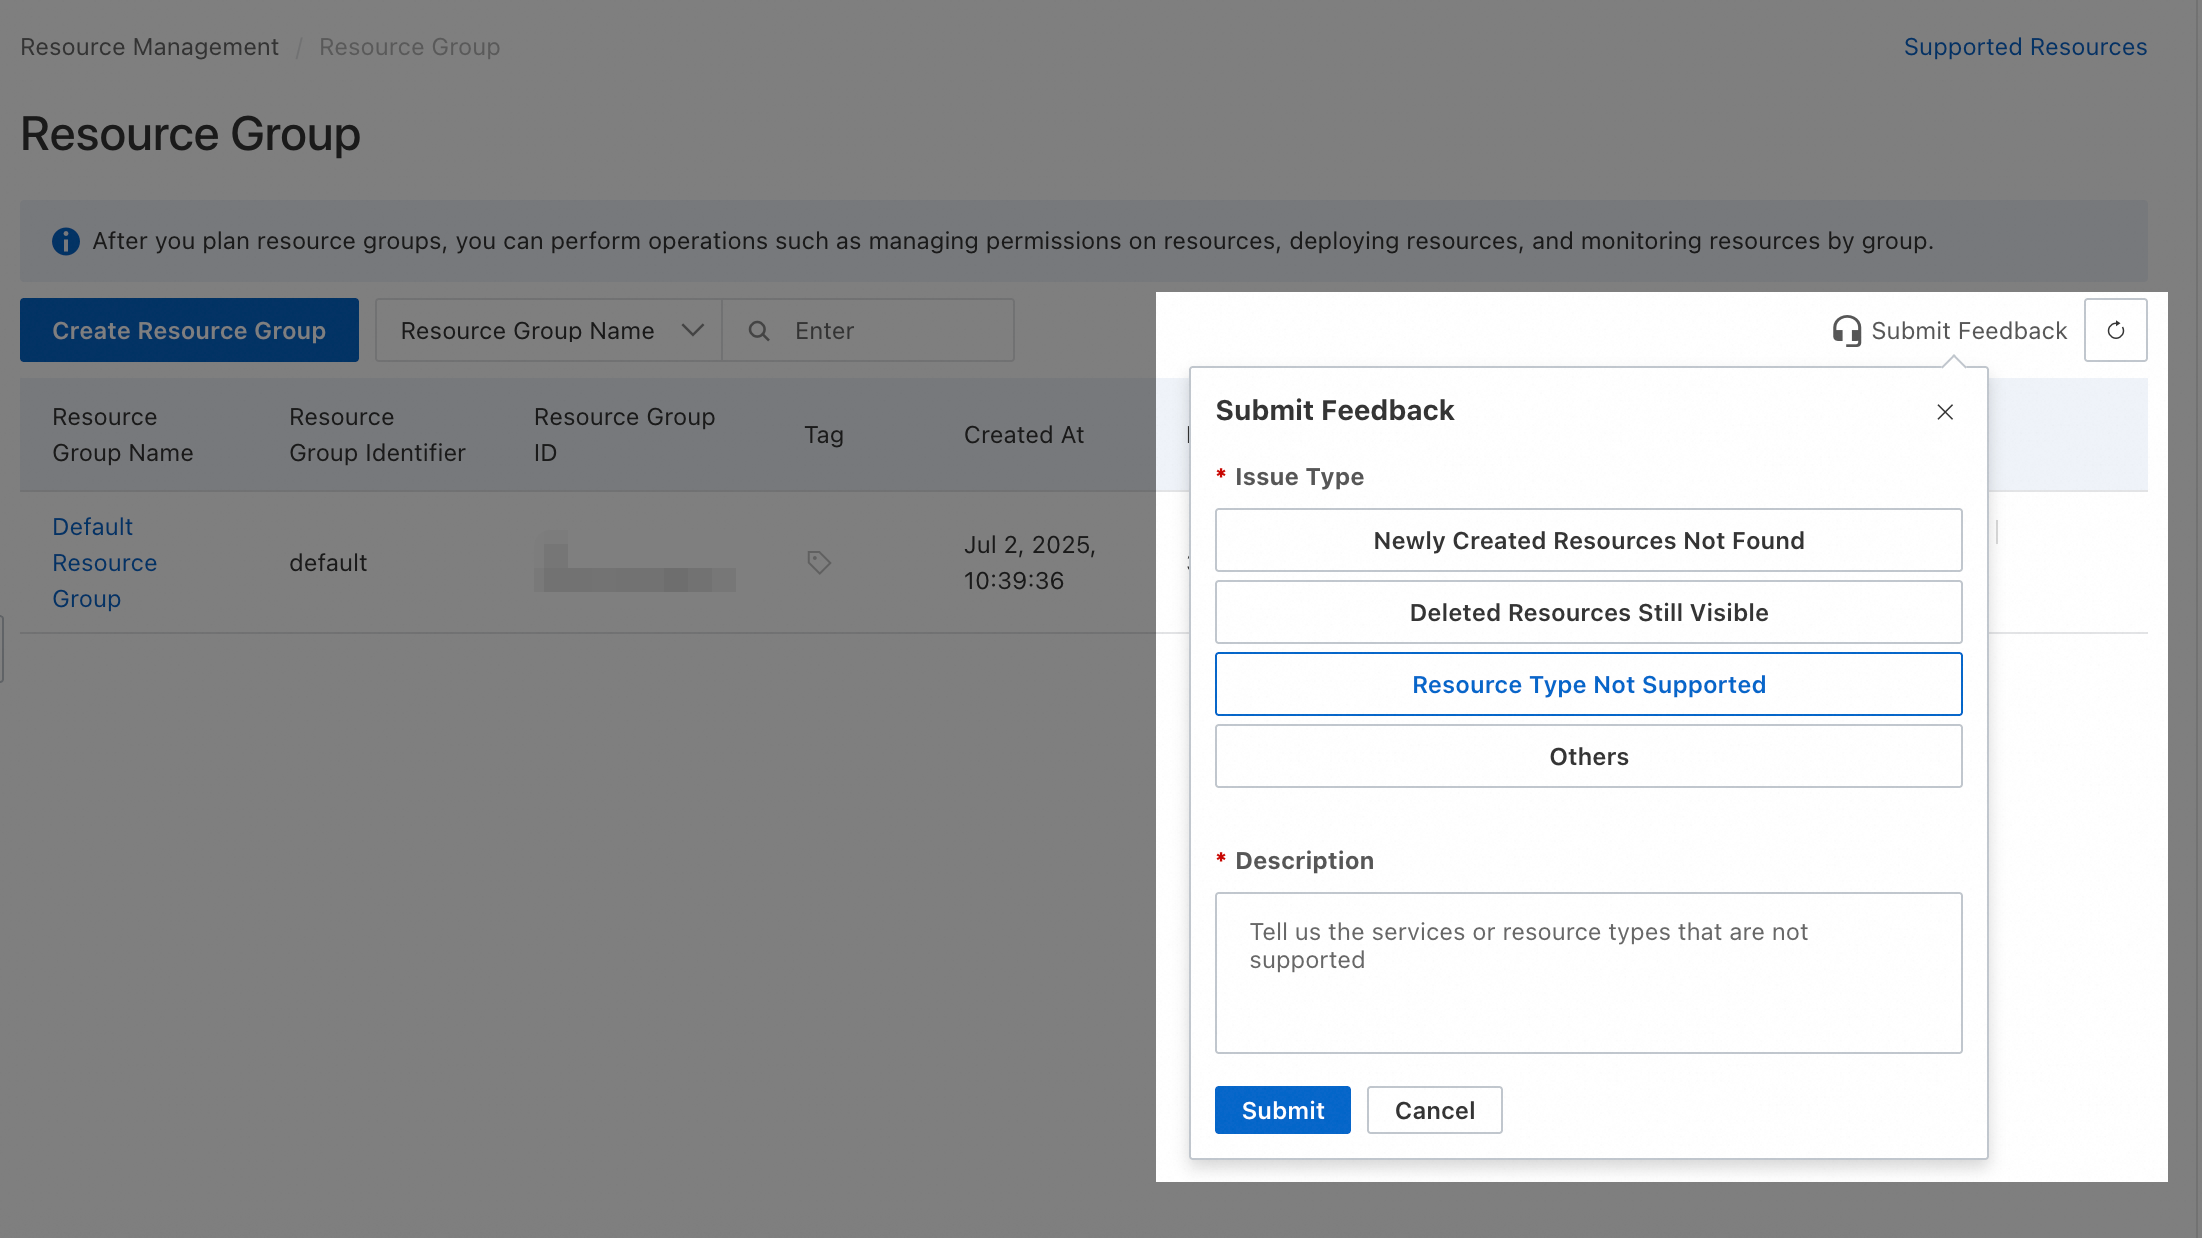
Operaciones sin autorización a nivel de resource group
Las siguientes acciones de Tablestore no admiten autorización a nivel de resource group.
|
Acciones |
Descripción |
|
ots:CheckSLR |
- |
|
ots:CreateTimeseriesAnalyticalStore |
- |
|
ots:CreateTrigger |
- |
|
ots:DeleteIndex |
- |
|
ots:DeleteTags |
- |
|
ots:DeleteTrigger |
- |
|
ots:DescribeIndex |
- |
|
ots:GetOtsServiceStatus |
- |
|
ots:GetTrigger |
- |
|
ots:InsertTags |
- |
|
ots:ListClusterType |
- |
|
ots:ListInstances |
- |
|
ots:ListTags |
- |
|
ots:ListTrigger |
- |
|
ots:ListVpcInfoByVpc |
- |
|
ots:OpenOtsService |
- |
|
ots:TagResources |
- |
|
ots:UntagResources |
- |
Para las operaciones que no admiten autorización a nivel de resource group, otorgar permisos con el ámbito Resource group no tiene ningún efecto. Si necesita que un usuario de RAM cuente con estos permisos, cree una política de permisos personalizada y seleccione Account como ámbito de recursos al otorgarlos.
 A continuación se muestran dos ejemplos de políticas de permisos personalizadas. Puede modificarlas según sus necesidades.
-
Permitir todas las operaciones de solo lectura que no admiten autorización a nivel de resource group: el elemento
Actionenumera todas las operaciones de solo lectura que no admiten autorización a nivel de resource group.{ "Version": "1", "Statement": [ { "Effect": "Allow", "Action": [ "ots:DescribeIndex", "ots:GetOtsServiceStatus", "ots:GetTrigger", "ots:ListClusterType", "ots:ListInstances", "ots:ListTags", "ots:ListTrigger", "ots:ListVpcInfoByVpc" ], "Resource": "*" } ] } -
Permitir todas las operaciones que no admiten autorización a nivel de resource group: el elemento
Actionenumera todas las operaciones que no admiten autorización a nivel de resource group.{ "Version": "1", "Statement": [ { "Effect": "Allow", "Action": [ "ots:CheckSLR", "ots:CreateTimeseriesAnalyticalStore", "ots:CreateTrigger", "ots:DeleteIndex", "ots:DeleteTags", "ots:DeleteTrigger", "ots:DescribeIndex", "ots:GetOtsServiceStatus", "ots:GetTrigger", "ots:InsertTags", "ots:ListClusterType", "ots:ListInstances", "ots:ListTags", "ots:ListTrigger", "ots:ListVpcInfoByVpc", "ots:OpenOtsService", "ots:TagResources", "ots:UntagResources" ], "Resource": "*" } ] }
Un usuario o rol de RAM con permisos a nivel de cuenta puede operar sobre todos los recursos de dicha cuenta. Aplique siempre el principio de privilegio mínimo y compruebe cuidadosamente que los permisos otorgados sean los esperados.
Preguntas frecuentes
¿Cómo consultar el resource group de un recurso?
Método 1: haga clic en el nombre del recurso para abrir su página de detalles, donde encontrará el resource group al que pertenece.
Método 2: inicie sesión en la consola de Resource Management y haga clic en . En el panel izquierdo, seleccione la cuenta a la que pertenece el recurso. De forma predeterminada, se selecciona Current Account. Utilice los filtros para buscar el recurso de destino y consulte su resource group.
¿Cómo localizar los recursos de un producto en un resource group?
Método 1: inicie sesión en la consola de Resource Management y haga clic en . En el panel izquierdo, dentro de la cuenta propietaria de los recursos (de forma predeterminada, Current Account), haga clic en el nombre del resource group de destino. A la derecha, seleccione el producto en la lista Select resource type para ver todos sus recursos dentro de ese resource group.
Método 2: inicie sesión en la consola de Resource Management y haga clic en . Busque el resource group de destino y haga clic en Manage resources dentro de la columna Actions. En la página Manage resources, seleccione el producto en la lista desplegable Product para ver todos sus recursos dentro de ese resource group.
¿Cómo transferir varios recursos a otro grupo de forma masiva?
Inicie sesión en la consola de Resource Management y haga clic en . En la fila del resource group de destino, haga clic en Manage resources dentro de la columna Actions para abrir la página de gestión de recursos. Utilice los filtros para buscar los recursos de destino, active las casillas de verificación de la primera columna correspondientes a dichos recursos y, a continuación, haga clic en Transfer Resource Group. Siga las instrucciones en pantalla para completar la transferencia.