Si el certificado SSL que desplegó manualmente no funciona o su navegador muestra una advertencia de seguridad, revise las comprobaciones a continuación para identificar y corregir el problema.
Compruebe el estado del despliegue
Antes de solucionar el problema, compruebe si el certificado SSL ya se desplegó correctamente:
Acceda a su dominio HTTPS. Un ícono de candado en la barra de direcciones indica que el certificado está activo.
En la página SSL Certificate Management, consulte la columna Deployed. La función de despliegue con un solo clic abarca SLB, CDN y WAF, pero no ECS.
En las instancias ECS, el sistema operativo no cuenta con un indicador para el estado de despliegue del certificado SSL. Este es el comportamiento esperado y no representa un error.
Lista de verificación rápida
Revise esta lista antes de seguir los pasos detallados. La mayoría de los errores de despliegue se deben a alguna de las siguientes causas:
El puerto 443 está abierto en el firewall o security group de su servidor.
La ruta y el nombre del archivo de certificado en la configuración del servidor web coinciden con lo que existe en disco.
Se reinició el servidor web después de modificar la configuración.
El certificado no ha caducado y su estado es Issued.
Los dominios en Bound Domains del certificado coinciden con el dominio que utiliza.
El certificado y la clave privada se generaron juntos (forman una key pair coincidente).
El certificado tiene formato X.509 con codificación PEM (
.crto.pem).La cadena de certificados está completa (certificado del servidor + certificado intermedio + certificado raíz).
El directorio del archivo de certificado tiene permisos de lectura para el proceso del servidor web.
DNS apunta a la dirección IP correcta.
1. Compruebe si el puerto 443 está abierto
El tráfico HTTPS usa el puerto 443. Si este puerto está bloqueado, los navegadores no pueden establecer una conexión segura.
Si utiliza una instancia ECS de Alibaba Cloud, revise las reglas del security group:
Vaya a la página ECS console Security Groups.
Compruebe que el puerto 443 admite tráfico entrante.
Para más información sobre cómo gestionar las reglas de un security group, consulte Manage security groups.

Si utiliza Web Application Firewall (WAF), compruebe que WAF no bloquee el acceso externo al puerto 443:
Inicie sesión en la consola de Web Application Firewall 3.0. En la barra de menú superior, seleccione el resource group y la región (Chinese Mainland o Outside Chinese Mainland) de la instancia de WAF.
En el panel de navegación izquierdo, haga clic en Onboarding.
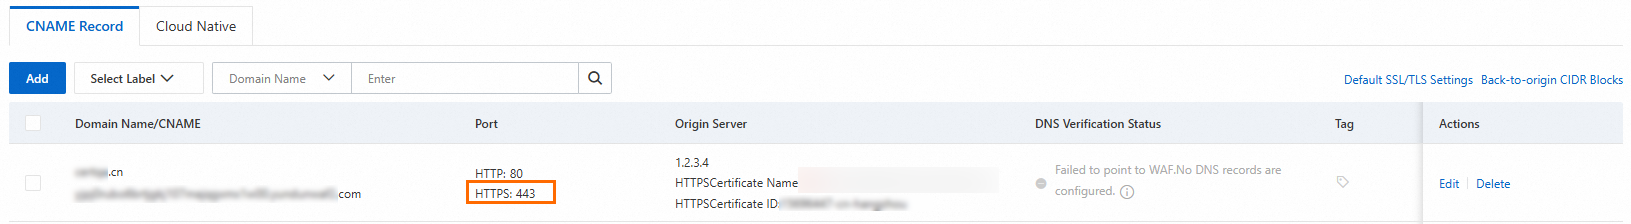
En la pestaña CNAME Record, confirme que se permite el acceso externo al puerto 443.
2. Compruebe si hay un proxy inverso de CDN o WAF
3. Revise la configuración del servidor web
4. Compruebe la validez y el estado del certificado
Inicie sesión en la consola de Certificate Management Service.
En el panel de navegación izquierdo, elija Certificate Management > SSL Certificate Management V2.0.
-
En la página SSL Certificate Management V2.0, localice su certificado y compruebe lo siguiente:
Que Status sea Issued.
Que Bound Domains incluya el dominio correcto.


Si el certificado caducó, renuévelo. Para conocer los pasos de renovación, consulte SSL Certificate Renewal and Expiration Handling.
Si utiliza un certificado autofirmado, el navegador mostrará una advertencia porque estos certificados no son de confianza de forma predeterminada. Para comprobar el estado de confianza en Google Chrome:
Abra el sitio en Chrome.
Haga clic en el ícono
 de la barra de direcciones. Si no aparece ningún ícono de advertencia, el navegador confía en el certificado. Un ícono rojo
 significa que no confía en él.
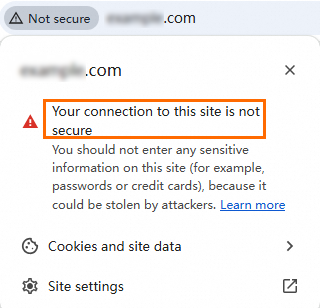
Haga clic en el ícono para ver los detalles. Si el certificado no es de confianza, la ventana de información del certificado mostrará una advertencia.
Si utiliza un certificado comercial, confirme que lo emitió una autoridad de certificación (CA) de confianza. Para comprobarlo en Chrome:
Haga clic en el ícono
 de la barra de direcciones.
Haga clic en Connection is secure.
Haga clic en Certificate (Valid). Un certificado emitido por una CA de confianza no muestra ninguna advertencia.

En la ventana de información del certificado, busque el campo Issuer y confirme que el nombre común (CN) y el nombre de la organización (O) correspondan a una CA reconocida.

5. Compruebe la resolución DNS
Si DNS no apunta a la IP correcta del servidor, las conexiones HTTPS se dirigen a un host equivocado y el certificado no coincidirá.
Inicie sesión en la consola de Alibaba Cloud DNS.
En la página Public Zone, dentro de la pestaña Authoritative Domain Names, haga clic en el nombre de dominio para abrir la página Settings.

Haga clic en Add Record y compruebe que Record Value coincida con la dirección IP de su servidor. Si no coincide, haga clic en Edit para actualizarlo.

Los cambios de DNS tardan en propagarse. Si actualizó la configuración de DNS recientemente, borre la caché DNS local y vuelva a intentarlo.
Borre la caché DNS
Windows
Presione
Win+R, introduzcacmdy presione Entrar para abrir el símbolo del sistema.-
Ejecute el siguiente comando:
ipconfig /flushdns El mensaje "Successfully flushed the DNS Resolver Cache." confirma que la operación se completó correctamente.
macOS
Abra la aplicación Terminal (presione
Command+Space, escriba Terminal y presione Entrar).-
Ejecute los siguientes comandos:
# dscacheutil interacts with the system's caching service
sudo dscacheutil -flushcache

# Restart mDNSResponder, the background process responsible for DNS services
sudo killall -HUP mDNSResponder
Es posible que el sistema le solicite introducir la contraseña de administrador.
Linux
El comando depende del servicio de caché DNS que utilice su sistema:
|
DNS service |
Command |
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
Estos comandos requieren permisos de administrador. Después de borrar la caché, el sistema obtiene los registros DNS más recientes del servidor ascendente.
6. Borre la caché del navegador
Los navegadores pueden almacenar datos antiguos del certificado en la caché. Borre la caché del navegador y vuelva a visitar el sitio, o bien abra el sitio en modo incógnito (Chrome) o en modo InPrivate (Microsoft Edge) para omitir la caché.

7. Compruebe la cadena de certificados
Importancia de este paso: los navegadores verifican toda la cadena, desde el certificado raíz hasta el certificado de su servidor. Si falta un certificado intermedio, se generan advertencias de certificado no confiable. Esto ocurre especialmente en navegadores Android que no admiten la obtención de certificados intermedios mediante URL de Authority Information Access (AIA).
La cadena de certificados debe tener el siguiente orden:
-----BEGIN CERTIFICATE-----
Website certificate
-----END CERTIFICATE-----

-----BEGIN CERTIFICATE-----
CA intermediate certificate
-----END CERTIFICATE-----

-----BEGIN CERTIFICATE-----
CA root certificate
-----END CERTIFICATE-----
El orden de la cadena es: certificado del sitio web > certificado intermedio de la CA > certificado raíz de la CA. Una cadena de certificados intermedios puede tener varias capas.
Consulte la cadena de certificados en Chrome
Haga clic en el ícono
de la barra de direcciones y luego haga clic en Connection is secure.En la ventana emergente, haga clic en Certificate is valid.
Haga clic en Details y revise Certification hierarchy.
Complete una cadena de certificados incompleta
Si solicitó el certificado a Alibaba Cloud, descargue nuevamente el archivo de certificado. El archivo PEM descargado ya contiene el certificado del servidor y el certificado intermedio.
En Windows, abra el certificado manualmente, localice el certificado intermedio, expórtelo en formato Base64 y agregue el contenido exportado a su archivo de certificado.
Para obtener información sobre cómo descargar certificados raíz e intermedios, consulte Download and install root certificates y Download SSL Certificate.
Los certificados raíz de los certificados emitidos por CA de confianza vienen preinstalados en los navegadores principales (Google Chrome, Mozilla Firefox, Microsoft Edge), los sistemas operativos (Windows, macOS) y los dispositivos móviles (iOS, Android). Para aplicaciones, clientes Java, navegadores antiguos y dispositivos IoT, descargue e instale manualmente un certificado raíz que coincida con el tipo de certificado de su servidor.
8. Confirme que la clave privada coincida con el certificado
Importancia de este paso: cuando genera una solicitud de firma de certificado (CSR), se crea una clave privada al mismo tiempo. Solo la clave privada correspondiente funciona con ese certificado. Si carga una clave privada que no coincide, el protocolo de enlace HTTPS fallará.
Para comprobar la coincidencia en un sistema Linux:
-
Inicie sesión en su instancia ECS y vaya al directorio de instalación del certificado:
# Replace /ssl with your actual certificate installation path cd /ssl -
Obtenga el hash MD5 de la clave pública del certificado:
# Replace your_certificate.pem with your actual PEM file name sudo openssl x509 -in your_certificate.pem -noout -pubkey | openssl md5 -
Obtenga el hash MD5 de la clave pública de la clave privada:
# Replace your_private_key.key with your actual private key file name
sudo openssl rsa -in your_private_key.key -pubout | openssl md5
Compare ambos hash MD5. Si coinciden, la clave privada corresponde al certificado.

Si perdió o dañó la clave privada, genere una nueva key pair y solicite un nuevo certificado.
9. Compruebe la compatibilidad del navegador
10. Compruebe los permisos del directorio del archivo de certificado
El proceso del servidor web debe poder leer los archivos de certificado. Si los permisos son demasiado restrictivos, el servidor no podrá cargar el certificado.
Para consultar y establecer permisos en un servidor Linux:
-
Consulte los permisos del directorio:
El primer carácter (
d) indica que es un directorio.Los tres caracteres siguientes (
rwx) son los permisos del propietario: lectura, escritura y ejecución.Los tres del medio (
r-x) son los permisos del grupo: lectura y ejecución.Los últimos tres (
r-x) son los permisos para otros usuarios: lectura y ejecución.
# Replace /ssl with your actual certificate directory path
sudo ls -ld /ssl
El resultado será similar a
drwxr-xr-x, donde:
Confirme que existan los permisos de lectura (
r) y ejecución (x) para el usuario o grupo que ejecuta el servidor web. El permiso de ejecución en un directorio permite a los usuarios entrar en él (por ejemplo, concd).-
(Opcional) Para actualizar los permisos, ejecute:
# Replace /ssl with your actual certificate directory path
sudo chmod 750 /ssl
El permiso
750otorga al propietario acceso de lectura, escritura y ejecución; al grupo, acceso de lectura y ejecución; y ningún acceso a otros usuarios.
Las implementaciones de sitios web varían. Revise los archivos de registro de su servidor web y de la aplicación en busca de mensajes de error relacionados con SSL para identificar la causa raíz. Si el problema persiste, comuníquese con su gerente de cuenta .