Al integrar los resource groups con Resource Access Management (RAM), se logra aislar los recursos y gestionar los permisos de forma detallada dentro de una sola cuenta de Alibaba Cloud. En este tema se describe cómo Application Load Balancer admite los resource groups y la manera de otorgar permisos a nivel de resource group.
La autorización a nivel de resource group solo aplica para resource types that support resource groups y las acciones compatibles con este tipo de autorización.
Para los tipos de recursos que no admiten resource groups, otorgar permisos en el ámbito de un resource group no tiene efecto. Debe otorgar los permisos a nivel de cuenta. Para obtener más información, consulte Actions that do not support resource group-level authorization.
Funcionamiento de la autorización basada en resource groups
Los resource groups le permiten organizar los recursos dentro de su cuenta de Alibaba Cloud. Por ejemplo, puede crear resource groups independientes para distintos proyectos y mover los recursos al grupo correspondiente para gestionarlos de forma centralizada. Para obtener más información, consulte What is a resource group?.
Una vez agrupados los recursos, puede otorgar permisos a distintas entidades de RAM, como usuarios de RAM, grupos de usuarios de RAM o roles de RAM, limitados a un resource group específico. Esto garantiza que cada entidad gestione únicamente los recursos de ese grupo. Para obtener más información, consulte Resource grouping and authorization.
Este modelo de autorización ofrece varias ventajas:
Permisos detallados: garantizan que cada identidad tenga exactamente los permisos necesarios. Así se evita que los recursos de distintos proyectos se gestionen de forma conjunta.
Escalabilidad: cuando se agregan nuevos recursos a un resource group, las entidades de RAM con permisos sobre dicho grupo acceden automáticamente a ellos sin necesidad de una autorización adicional.
Otorgar permisos a un usuario de RAM
En esta sección se explica cómo otorgar a un RAM user los permisos para gestionar recursos de Application Load Balancer en un resource group específico.
Requisitos previos
Cree un RAM user. Para obtener más información, consulte Create a RAM user.
Cree un resource group y mueva los recursos existentes hacia él. Para obtener más información, consulte Create a resource group, Automatic resource transfer y Manual resource transfer.
Otorgar autorización a nivel de resource group
Puede otorgar la autorización a nivel de resource group mediante cualquiera de los siguientes métodos.
Resource Management console
Otorgue permisos a un usuario de RAM mediante la función de gestión de permisos de los resource groups. Para consultar los pasos detallados, vea Grant permissions to a RAM identity for a resource group.
Inicie sesión en la consola de Resource Management.
En la página Resource Groups, haga clic en Permission Management dentro de la columna Actions del resource group deseado.
En la pestaña Permission Management, haga clic en Add Authorization.
-
En el panel Add Authorization, configure la entidad principal y la política de permisos.
Principal: seleccione un usuario de RAM existente.
Permission Policy: elija una system policy o una custom policy que haya creado previamente. Para obtener más información, consulte Create a custom permission policy.
Haga clic en OK.
RAM console
Otorgue permisos a nivel de resource group a un usuario de RAM desde la consola de RAM. Para consultar los pasos detallados, vea Manage permissions for a RAM user.
Inicie sesión en la consola de RAM con una cuenta de Alibaba Cloud o como administrador de RAM.
En el panel de navegación izquierdo, elija . En la página Users, busque el usuario de RAM deseado y haga clic en Add Permissions dentro de la columna Actions.
-
En el panel Add Permissions, otorgue los permisos al usuario de RAM.
Resource Scope: seleccione Resource Group.
Principal: seleccione un usuario de RAM existente o el que acaba de crear.
Permission Policy: elija una system policy o una custom policy que haya creado previamente. Para obtener más información, consulte Create a custom permission policy.
Haga clic en OK.
Tipos de recursos compatibles
Application Load Balancer admite resource groups para los siguientes tipos de recursos:
|
Servicio en la nube |
Código del servicio en la nube |
Tipo de recurso |
|
Application Load Balancer |
alb |
acl: access control list |
|
Application Load Balancer |
alb |
loadbalancer: load balancer |
|
Application Load Balancer |
alb |
securitypolicy: security policy |
|
Application Load Balancer |
alb |
servergroup: server group |
Para los tipos de recursos que aún no admiten resource groups, puede enviar sus comentarios en la consola de Resource Management.
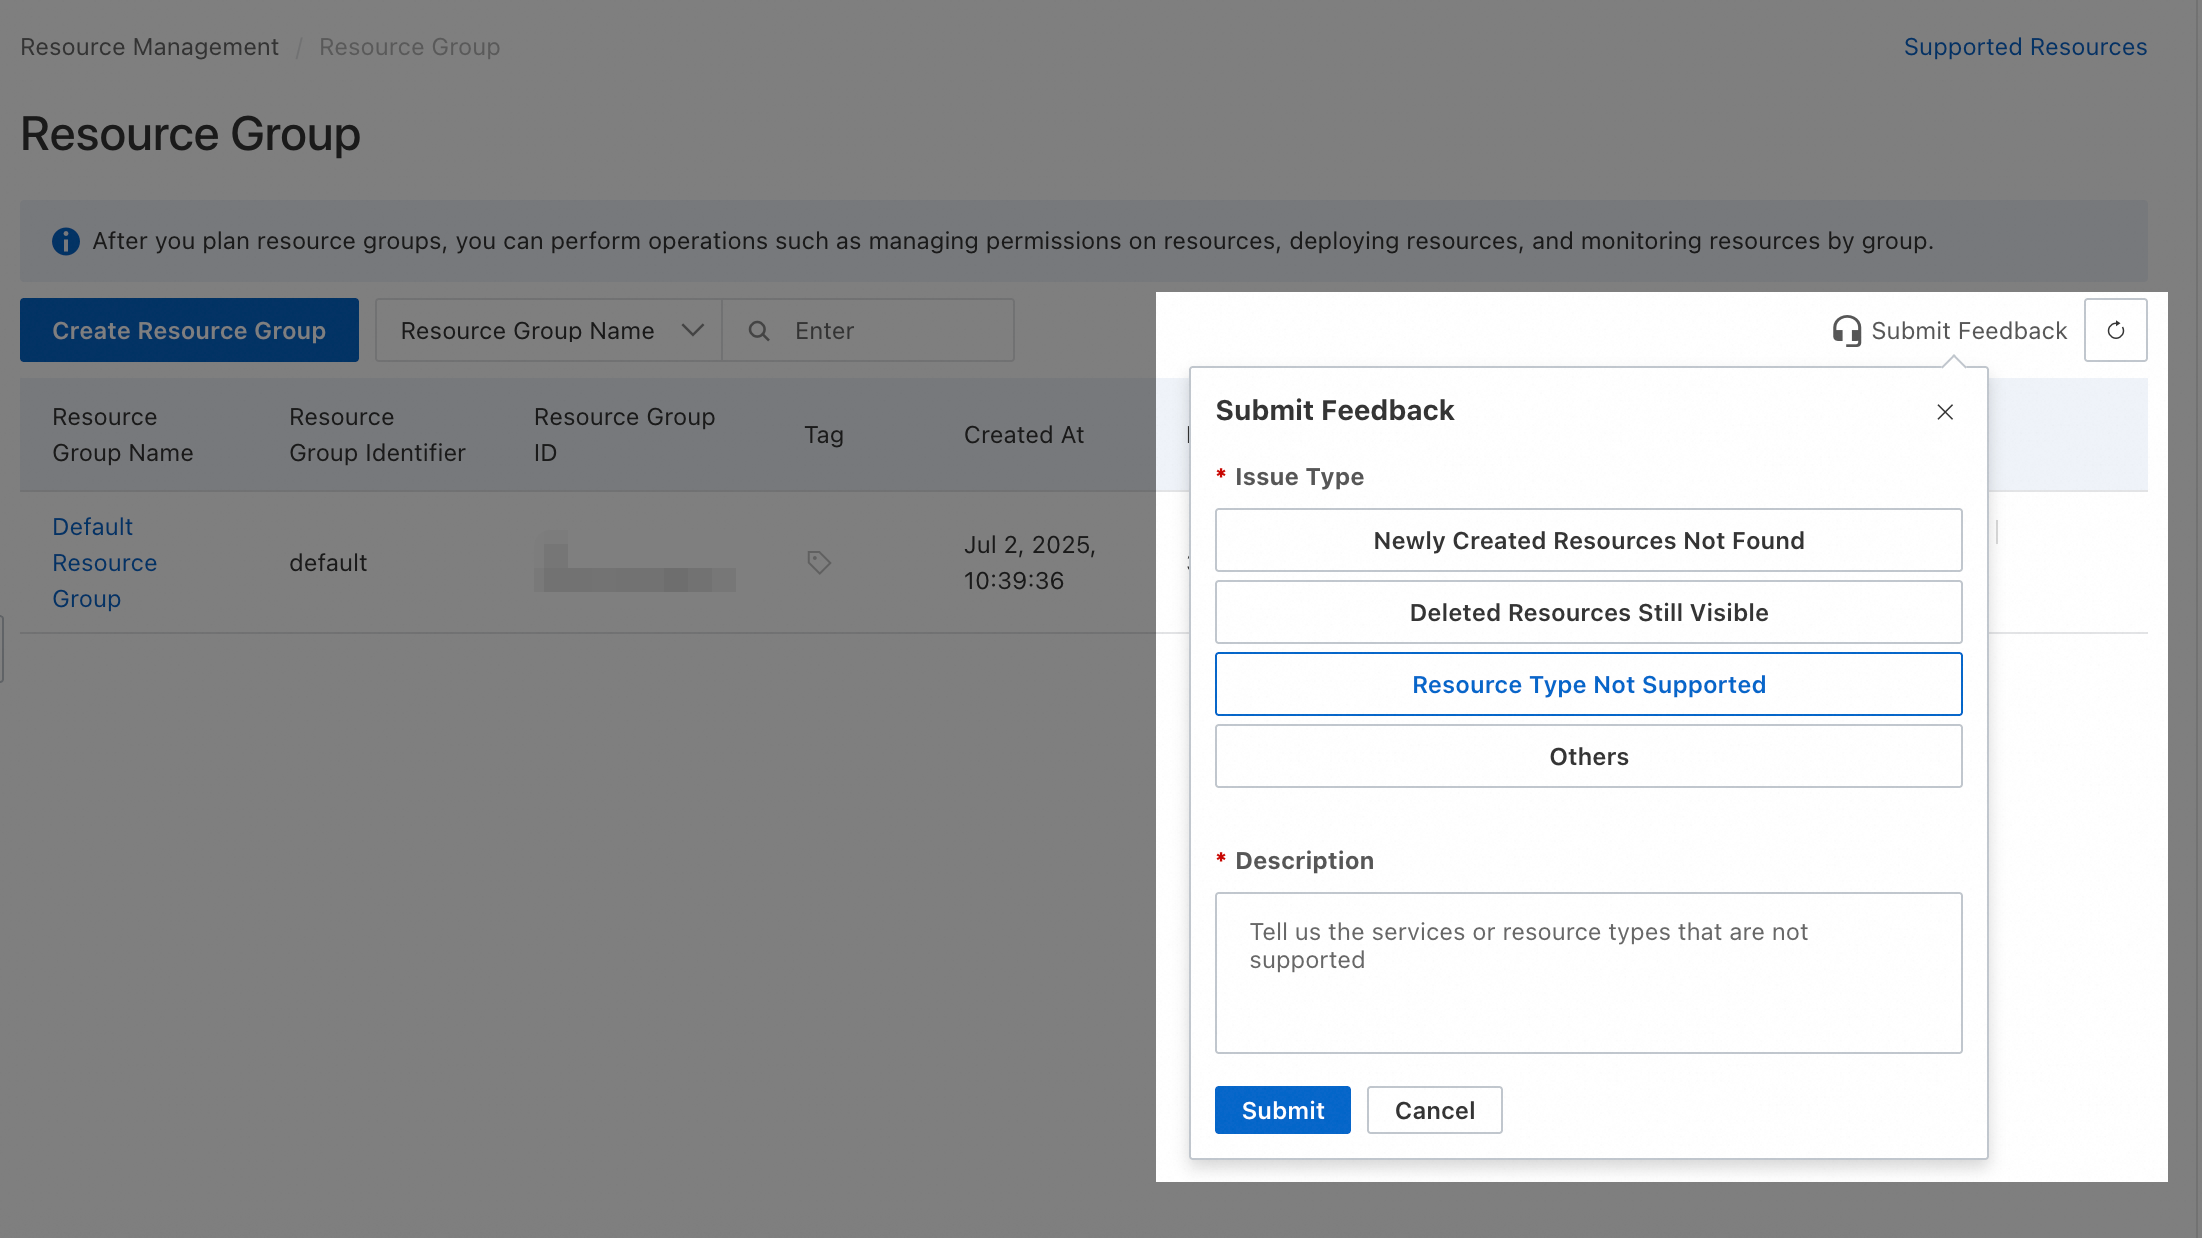
Acciones no compatibles
A continuación se muestran las acciones de Application Load Balancer que no admiten autorización a nivel de resource group:
|
Acción |
Descripción |
|
alb:AssociateResources |
- |
|
alb:DeleteIdentity |
- |
|
alb:DescribeLoadBalancers |
- |
|
alb:DescribeZones |
- |
|
alb:GetGlobalLoadBalancerSummary |
- |
|
alb:GetIdentityAttribute |
- |
|
alb:InitializeServiceLinkedRole |
- |
|
alb:ListBackupVersions |
- |
|
alb:ListComponents |
- |
|
alb:ListIdentities |
- |
|
alb:ListTagKeys |
Consulta las claves de las etiquetas especificadas. |
|
alb:ListTagValues |
Consulta los valores de las etiquetas especificadas. |
|
alb:UpdateIdentityAttribute |
- |
Para las acciones que no admiten autorización a nivel de resource group, seleccionar Resource Group como ámbito de recurso no tiene efecto. Si un usuario de RAM necesita permisos para estas acciones, debe crear una política personalizada y seleccionar Account como ámbito de recurso durante la autorización.
 A continuación se muestran dos ejemplos de políticas de permisos personalizadas. Puede modificarlas según sus necesidades.
-
Permite todas las operaciones de solo lectura que no admiten autorización a nivel de resource group. El elemento
Actionenumera todas estas operaciones.{ "Version": "1", "Statement": [ { "Effect": "Allow", "Action": [ "alb:DescribeLoadBalancers", "alb:DescribeZones", "alb:GetGlobalLoadBalancerSummary", "alb:GetIdentityAttribute", "alb:ListBackupVersions", "alb:ListComponents", "alb:ListIdentities", "alb:ListTagKeys", "alb:ListTagValues" ], "Resource": "*" } ] } -
Permite todas las acciones que no admiten autorización a nivel de resource group. El elemento
Actionenumera todas estas acciones.{ "Version": "1", "Statement": [ { "Effect": "Allow", "Action": [ "alb:AssociateResources", "alb:DeleteIdentity", "alb:DescribeLoadBalancers", "alb:DescribeZones", "alb:GetGlobalLoadBalancerSummary", "alb:GetIdentityAttribute", "alb:InitializeServiceLinkedRole", "alb:ListBackupVersions", "alb:ListComponents", "alb:ListIdentities", "alb:ListTagKeys", "alb:ListTagValues", "alb:UpdateIdentityAttribute" ], "Resource": "*" } ] }
Un usuario o rol de RAM con permisos a nivel de cuenta puede acceder a todos los recursos relacionados dentro de dicha cuenta. Aplique siempre el principio de privilegio mínimo y otorgue únicamente los permisos obligatorios.
Preguntas frecuentes
Consultar el grupo de un recurso
Método 1: haga clic en el nombre del recurso para abrir su página de detalles, donde se muestra el resource group.
Método 2: inicie sesión en la consola de Resource Management y elija . En el panel izquierdo, seleccione la cuenta propietaria del recurso (de forma predeterminada está seleccionada Current Account). Utilice los filtros para localizar el recurso deseado y consulte su resource group.
Consultar los recursos de un producto dentro de un grupo
Método 1: inicie sesión en la consola de Resource Management y elija . En el panel izquierdo, debajo de la cuenta a la que pertenece el recurso (de forma predeterminada está seleccionada Current Account), haga clic en el nombre del resource group deseado. Después, en el filtro Select Resource Type ubicado a la derecha, seleccione el producto para ver todos sus recursos dentro de ese resource group.
Método 2: inicie sesión en la consola de Resource Management, haga clic en y busque el resource group deseado. En la columna Actions de dicho grupo, haga clic en Resource Management. En la página Resource Management, seleccione el producto actual en la lista desplegable Product ubicada en la parte superior de la página para ver todos los recursos de ese producto dentro del resource group.
Mover varios recursos a otro grupo de forma masiva
Inicie sesión en la consola de Resource Management y elija . En la fila del resource group deseado, haga clic en Manage Resources dentro de la columna Actions. En la página de gestión de recursos, utilice los filtros para localizar los recursos que desea mover. Selecciónelos, haga clic en Transfer Resource Group en la parte inferior de la lista y siga las instrucciones que aparecen en pantalla.