Los resource groups se combinan con RAM para aislar recursos y gestionar permisos de forma detallada dentro de una misma cuenta de Alibaba Cloud. Este tema explica cómo ApsaraDB RDS admite los resource groups y describe la configuración de la autorización a nivel de resource group.
La autorización a nivel de resource group solo aplica a resource types that support resource groups y a las acciones que admiten este tipo de autorización.
En los tipos de recurso que no son compatibles con los resource groups, los permisos otorgados en ese ámbito no surten efecto. En su lugar, seleccione Account como ámbito del recurso para conceder autorización a nivel de cuenta. Para obtener más información, consulte Actions that do not support resource group-level authorization.
Autorización de resource group
Los resource groups permiten organizar los recursos dentro de su cuenta de Alibaba Cloud. Por ejemplo, puede crear un resource group exclusivo para cada proyecto y trasladar ahí los recursos para gestionarlos de manera centralizada. Para obtener más información, consulte What is a resource group?.
Una vez agrupados los recursos, es posible otorgar permisos a distintas entidades de RAM, como usuarios, grupos de usuarios o roles de RAM, limitados a un resource group específico. Esto restringe a la entidad para que gestione únicamente los recursos dentro de dicho resource group. Para obtener más información, consulte Resource grouping and authorization.
Este enfoque de autorización ofrece las siguientes ventajas:
Permisos detallados: garantiza que cada identidad reciba solo los permisos de acceso específicos que necesita. De esta forma, se aísla la gestión de recursos de distintos proyectos dentro de la misma cuenta.
Escalabilidad: al agregar nuevos recursos, basta con incorporarlos al resource group. Las entidades de RAM obtienen automáticamente los permisos necesarios para estos recursos, lo que elimina la necesidad de volver a otorgarlos.
Otorgar permisos de resource group a un usuario de RAM
A continuación se muestra cómo otorgar a un RAM user permisos sobre los recursos de RDS en un resource group determinado.
1. Requisitos previos
Cree un RAM user. Para obtener más información, consulte Create a RAM user.
Cree un resource group y transfiera a él los recursos existentes. Para obtener más información, consulte Create a resource group, automatic resource transfer y manual resource transfer.
2. Otorgar permisos a nivel de resource group
Utilice cualquiera de los siguientes métodos para otorgar permisos a nivel de resource group.
Método 1: Resource Management console
Use la función de gestión de permisos de un resource group para otorgar permisos a un usuario de RAM. Para consultar las instrucciones detalladas, vea Grant permissions to a RAM identity on resources in a resource group.
Inicie sesión en la consola de Resource Management.
En la página Resource Groups, localice el resource group deseado y, en la columna actions, haga clic en permission management.
En la pestaña permission management, haga clic en add permission.
-
En el panel add permission, configure la entidad principal y la política de permisos.
principal: seleccione un usuario de RAM existente.
permission policy: elija una system policy o una custom policy existente. Para obtener más información, consulte Create a custom policy.
Haga clic en OK.
Método 2: RAM console
Utilice la consola de RAM para otorgar permisos a nivel de resource group a un usuario de RAM específico. Para consultar las instrucciones detalladas, vea Manage permissions for a RAM user.
Inicie sesión en la consola de RAM con su cuenta de Alibaba Cloud (cuenta raíz) o como administrador de RAM.
En el panel de navegación izquierdo, elija . En la página user, localice el usuario de RAM deseado y, en la columna actions, haga clic en add permission.
-
En el panel add permission, otorgue los permisos al usuario de RAM.
resource scope: seleccione resource group level.
principal: seleccione un usuario de RAM existente o el que creó anteriormente.
permission policy: elija una system policy o una custom policy existente. Para obtener más información, consulte Create a custom policy.
Haga clic en OK.
Tipos de recurso compatibles
ApsaraDB RDS admite resource groups para los siguientes tipos de recurso:
|
Servicio en la nube |
Código del servicio en la nube |
Tipo de recurso |
|
ApsaraDB RDS |
rds |
instance |
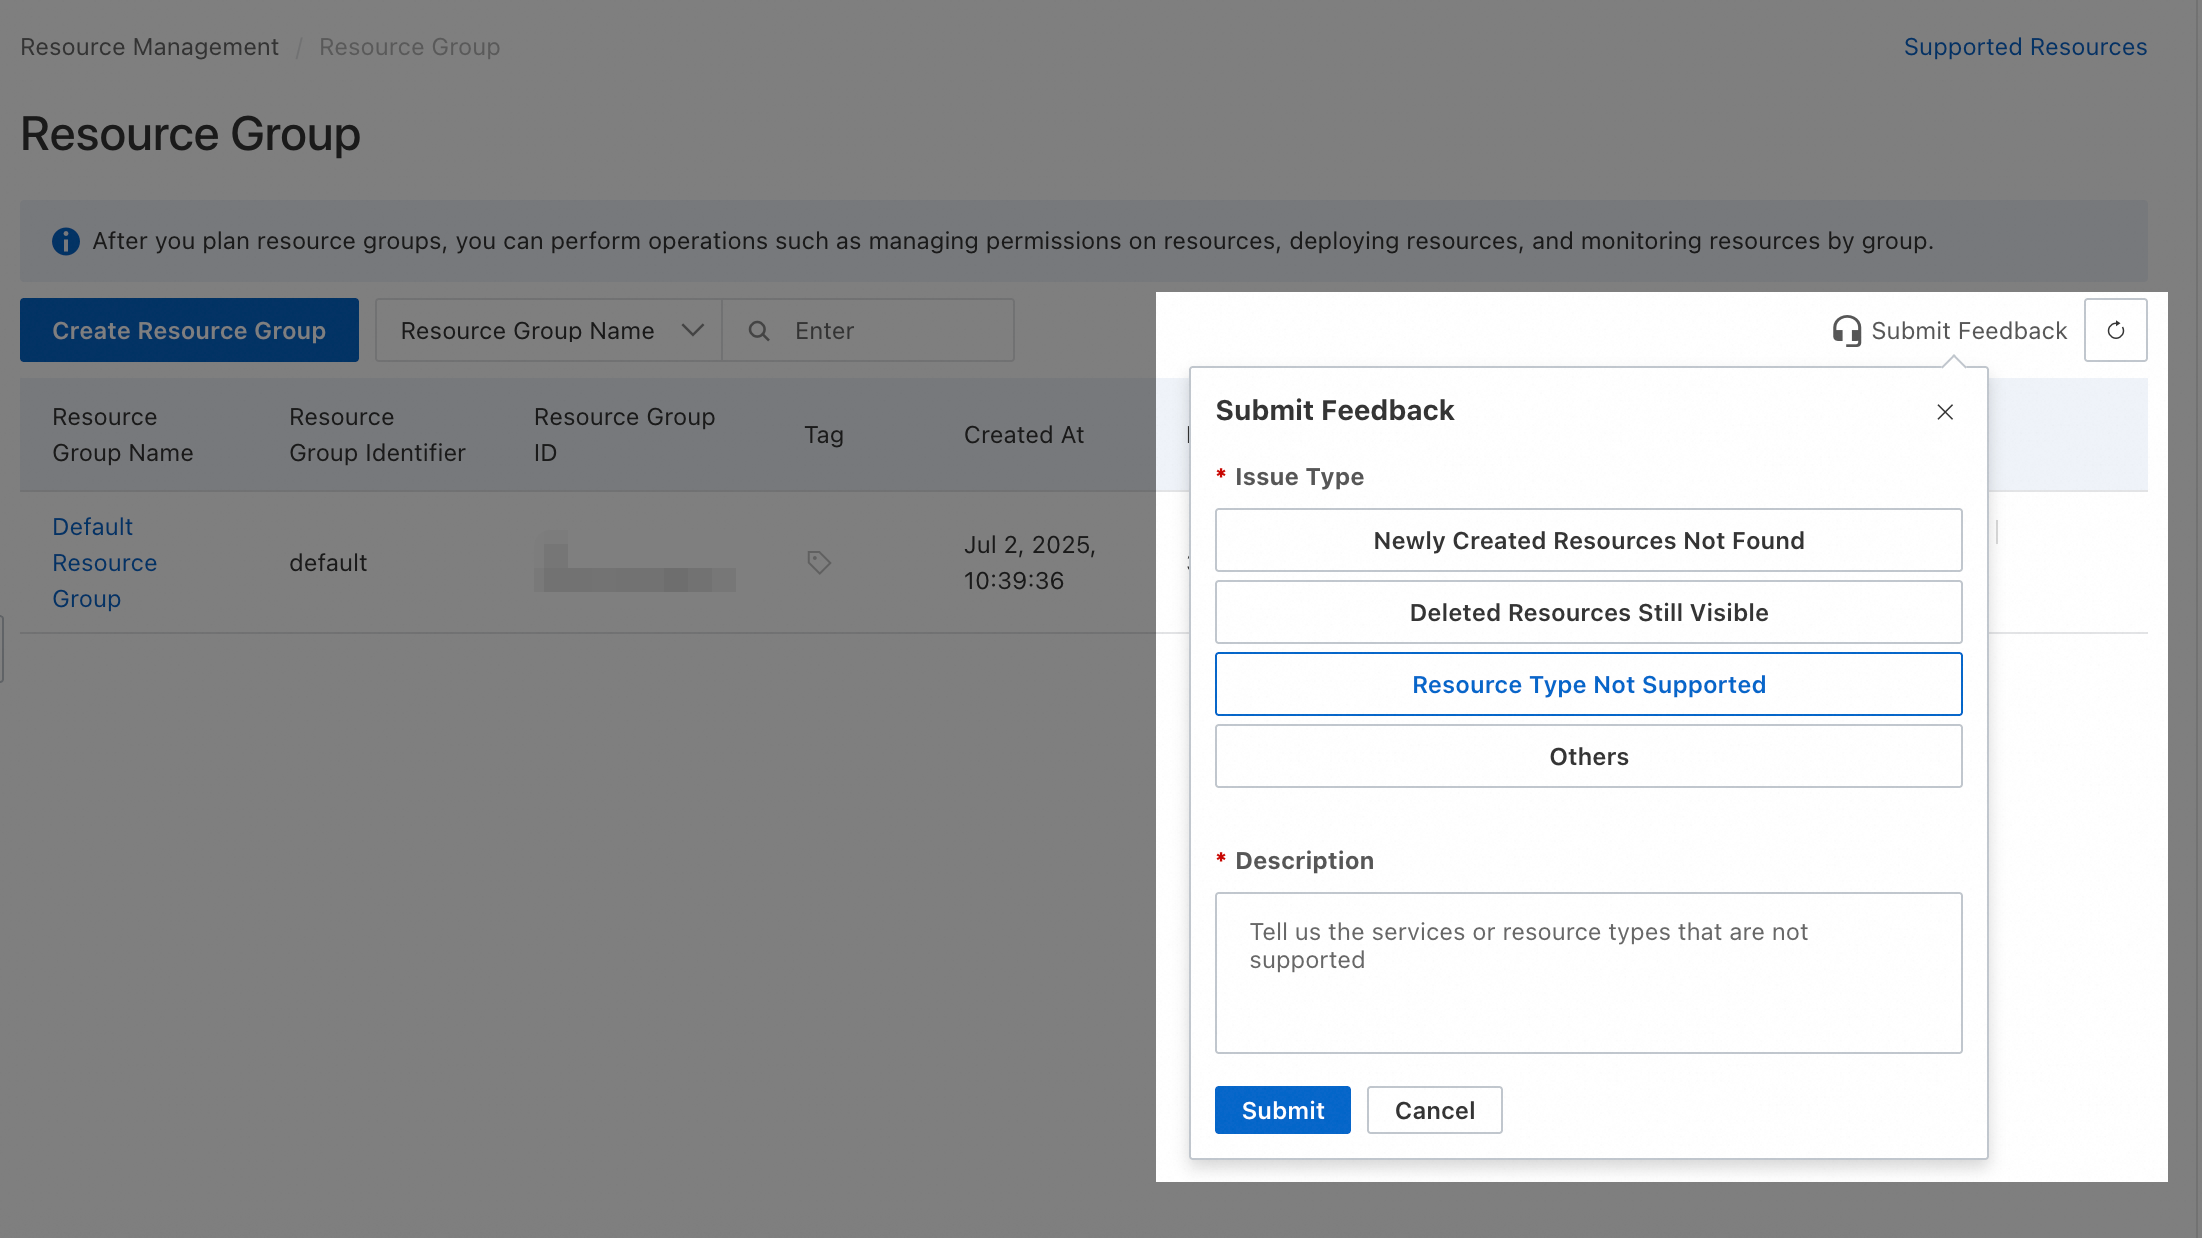
Para los tipos de recurso que no son compatibles con los resource groups, puede enviar sus comentarios en la consola de Resource Group.
Acciones sin autorización a nivel de resource group
A continuación se muestran las acciones de ApsaraDB RDS que no admiten autorización a nivel de resource group:
|
Acción |
Descripción |
|
rds:AcceptRCInquiredSystemEvent |
- |
|
rds:AssociateEipAddressWithRCInstance |
Asocia una dirección IP elástica (EIP) con una instancia de RDS Custom. |
|
rds:AttachRCDisk |
Adjunta un disco de datos pay-as-you-go o un disco del sistema a una instancia de RDS Custom. La instancia y el disco deben estar en la misma zona de disponibilidad. |
|
rds:AttachRCInstances |
Agrega una instancia de RDS Custom a un clúster de ACK. |
|
rds:AttachRCInstancesToNodePool |
- |
|
rds:AuthorizeBackupEncryption |
- |
|
rds:AuthorizeRCSecurityGroupPermission |
Agrega una regla a un security group específico. |
|
rds:BatchExecuteStatement |
- |
|
rds:BeginTransaction |
- |
|
rds:CancelActiveOperationTasks |
- |
|
rds:CheckBackupEncryptionAuthorized |
- |
|
rds:CheckCreateDdrDBInstance |
Comprueba si es posible restaurar una instancia de RDS entre regiones mediante un conjunto de copias de seguridad interregionales. |
|
rds:CheckRdsCustomInit |
- |
|
rds:CheckUserIfAuthoriseMyBaseSystemRole |
- |
|
rds:CloneDBInstanceForSecurity |
- |
|
rds:CloneParameterGroup |
Copia una plantilla de parámetros de RDS a la región actual o a otra región. |
|
rds:CommitTransaction |
- |
|
rds:ConfirmNotify |
Confirma un mensaje de carrusel en la consola de RDS para la cuenta principal. |
|
rds:CreateDBInstances |
- |
|
rds:CreateDdrInstance |
Restaura datos en una nueva instancia entre regiones. |
|
rds:CreateDedicatedHost |
- |
|
rds:CreateDedicatedHostAccount |
- |
|
rds:CreateDedicatedHostGroup |
- |
|
rds:CreateGADInstance |
Crea un clúster de RDS Global Active Database. |
|
rds:CreateGadInstanceMember |
Agrega un nodo a un clúster de RDS Global Active Database. |
|
rds:CreateMigrationTask |
- |
|
rds:CreateMyBase |
- |
|
rds:CreateOrderForResourcePack |
- |
|
rds:CreateRCClusterNodePool |
- |
|
rds:CreateRCDeploymentSet |
- |
|
rds:CreateRCImage |
- |
|
rds:CreateRCNodePool |
Crea un node pool perimetral en un clúster de ACK Edge para RDS Custom. |
|
rds:CreateRCVCluster |
- |
|
rds:CreateServiceLinkedRole |
Crea un rol vinculado a un servicio (SLR). |
|
rds:CreateYaoChiAgentSession |
- |
|
rds:CreateYouhuiForOrder |
Canjea un cupón. |
|
rds:Delete |
- |
|
rds:DeleteDedicatedHostAccount |
- |
|
rds:DeleteDedicatedHostGroup |
- |
|
rds:DeleteGadInstance |
Elimina un clúster de RDS Global Active Database. |
|
rds:DeleteParameterGroup |
Elimina una plantilla de parámetros de RDS. |
|
rds:DeleteRCClusterNodePool |
- |
|
rds:DeleteRCClusterNodes |
Elimina nodos de RDS Custom de un clúster de ACK. |
|
rds:DeleteRCDeploymentSet |
Elimina un conjunto de despliegue de RDS Custom. Es posible especificar parámetros como |
|
rds:DeleteRCInstanceTimedScheduleTask |
- |
|
rds:DeleteRCNodePool |
- |
|
rds:DeleteRCVCluster |
- |
|
rds:DeleteSecret |
Elimina las credenciales de usuario de la API de datos. |
|
rds:DeleteUserBackupFile |
Elimina una copia de seguridad de usuario específica de una instancia de RDS for MySQL. |
|
rds:DescibeImportsFromDatabase |
Muestra los estados de migración de las instancias. |
|
rds:DescribeAccountCompleteProgress |
- |
|
rds:DescribeActionEventPolicy |
Comprueba si la función de eventos históricos está habilitada para RDS. |
|
rds:DescribeActiveOperationMaintainConf |
- |
|
rds:DescribeActiveOperationTask |
- |
|
rds:DescribeActiveOperationTaskType |
- |
|
rds:DescribeActiveOperationTasks |
Obtiene los detalles de las tareas programadas de operación y mantenimiento de una instancia de RDS. |
|
rds:DescribeApplyResource |
- |
|
rds:DescribeAvailableCrossRegion |
Muestra las regiones de destino disponibles para las copias de seguridad interregionales. |
|
rds:DescribeAvailableDedicatedHostZones |
- |
|
rds:DescribeAvailableInstanceClass |
- |
|
rds:DescribeAvailableRecoveryTime |
Obtiene el intervalo de tiempo en el que se pueden restaurar datos desde un conjunto de copias de seguridad interregionales. |
|
rds:DescribeAvailableResource |
- |
|
rds:DescribeBatchTask |
- |
|
rds:DescribeClassList |
- |
|
rds:DescribeControlEventConfig |
- |
|
rds:DescribeCrossBackupMetaList |
Obtiene la información de bases de datos y tablas de una copia de seguridad interregional de una instancia de RDS. |
|
rds:DescribeDBInstancePerformanceDup |
- |
|
rds:DescribeDBInstancePromoteActivity |
Esta operación de API está obsoleta. Se puede invocar, pero ya no recibe mantenimiento. |
|
rds:DescribeDBInstanceUpgradeActivity |
- |
|
rds:DescribeDBInstancesByExpireTime |
Muestra las instancias de RDS de suscripción según su fecha de vencimiento. |
|
rds:DescribeDbInstances |
- |
|
rds:DescribeDedicatedHostAttribute |
- |
|
rds:DescribeDedicatedHostByTags |
- |
|
rds:DescribeDedicatedHostDisks |
- |
|
rds:DescribeDedicatedHostDistribution |
- |
|
rds:DescribeDedicatedHostGroups |
Muestra los grupos de hosts dedicados de RDS. |
|
rds:DescribeDedicatedHostMetric |
- |
|
rds:DescribeDedicatedHostTags |
- |
|
rds:DescribeDedicatedHosts |
Muestra los hosts de un grupo de hosts dedicados. |
|
rds:DescribeDedicatedInstanceDistribution |
- |
|
rds:DescribeDtsJob |
- |
|
rds:DescribeEncryptionKeyList |
- |
|
rds:DescribeEvaluateDedicatedHosts |
- |
|
rds:DescribeEventMetaInfo |
- |
|
rds:DescribeEvents |
Muestra los registros de eventos históricos de RDS. |
|
rds:DescribeFCTrigger |
- |
|
rds:DescribeGetScene |
- |
|
rds:DescribeHistoryEventsStat |
Obtiene estadísticas de eventos históricos del centro de eventos. |
|
rds:DescribeHostAdInfo |
- |
|
rds:DescribeHostEcsLevelInfo |
- |
|
rds:DescribeHostGroupElasticStrategyParameters |
- |
|
rds:DescribeHostInstanceMonitorInfo |
- |
|
rds:DescribeInstanceKeywords |
Muestra las palabras clave reservadas de una instancia de RDS. No es posible usar estas palabras clave al crear bases de datos o cuentas. |
|
rds:DescribeKmsAssociateResources |
Comprueba si un recurso de KMS específico está asociado con una instancia de RDS. |
|
rds:DescribeListUserBackupFileRecord |
- |
|
rds:DescribeMarketingActivity |
Obtiene información sobre las instancias pendientes de actualización en una campaña de marketing de RDS. |
|
rds:DescribeMarketingActivityForInner |
- |
|
rds:DescribeMyBaseHostOverView |
- |
|
rds:DescribeMyBaseInstanceOverView |
- |
|
rds:DescribeParameterGroup |
Describe una plantilla de parámetros de RDS específica. |
|
rds:DescribeRCAvailableResource |
- |
|
rds:DescribeRCCloudAssistantStatus |
- |
|
rds:DescribeRCClusterConfig |
Obtiene el archivo KubeConfig de un clúster de ACK de RDS Custom. |
|
rds:DescribeRCClusterNodePoolDetail |
- |
|
rds:DescribeRCClusterNodePools |
- |
|
rds:DescribeRCClusterNodes |
Muestra los nodos (instancias de RDS Custom) de un clúster de ACK. |
|
rds:DescribeRCClusters |
- |
|
rds:DescribeRCDeploymentSets |
- |
|
rds:DescribeRCElasticScaling |
- |
|
rds:DescribeRCImageList |
Muestra las imágenes personalizadas disponibles para crear instancias de RDS Custom. Es posible especificar parámetros como |
|
rds:DescribeRCInstanceDdosCount |
Obtiene la cantidad de ataques DDoS contra una instancia de RDS Custom for SQL Server. Esta información ayuda a monitorear su estado de seguridad y evaluar riesgos potenciales. |
|
rds:DescribeRCInstanceHistoryEvents |
- |
|
rds:DescribeRCInstanceIpAddress |
Obtiene la información de protección DDoS de una instancia de RDS Custom for SQL Server, incluidos los detalles de su instancia de Anti-DDoS Origin asociada. |
|
rds:DescribeRCInstanceTimedScheduleTask |
- |
|
rds:DescribeRCInstanceTypeFamilies |
- |
|
rds:DescribeRCInstanceTypes |
- |
|
rds:DescribeRCInstanceVncUrl |
Obtiene la URL de inicio de sesión por VNC de una instancia de RDS Custom. |
|
rds:DescribeRCInvocationResults |
- |
|
rds:DescribeRCMetricList |
Obtiene datos de métricas de monitoreo específicas de una instancia de RDS Custom. |
|
rds:DescribeRCNodePool |
Describe un node pool perimetral de RDS Custom. |
|
rds:DescribeRCResourcesModification |
- |
|
rds:DescribeRCSecurityGroupList |
- |
|
rds:DescribeRCSecurityGroupPermission |
- |
|
rds:DescribeRCVCluster |
- |
|
rds:DescribeRdsResourceSettings |
Obtiene la configuración de notificaciones de los recursos de la instancia. Esta operación de API está obsoleta. Se puede invocar, pero ya no recibe mantenimiento. |
|
rds:DescribeRdsVSwitchs |
- |
|
rds:DescribeRdsVpcs |
- |
|
rds:DescribeRegions |
- |
|
rds:DescribeReplicaInitializeProgress |
- |
|
rds:DescribeReplicas |
- |
|
rds:DescribeSqlLogInstances |
- |
|
rds:DescribeSqlLogTemplatesList |
- |
|
rds:DescribeSqlLogTemplatesTimeDistribution |
- |
|
rds:DescribeSqlLogTimeDistribution |
- |
|
rds:DescribeSqlTemplatesConsumeAndScanRows |
- |
|
rds:DescribeUserBackupFiles |
- |
|
rds:DescribeUserEncryptionKeyList |
- |
|
rds:DescribeUserInfo |
- |
|
rds:DescribeVSwitchList |
- |
|
rds:DescribeVpcZoneNos |
- |
|
rds:DescribeWhitelistTemplate |
Describe una plantilla de lista blanca específica. |
|
rds:DescribeYaoChiAgentAuthorizationStatus |
- |
|
rds:DescribeYaoChiAgentTopQuestions |
- |
|
rds:DescribeYaoChiAgentUserSessions |
- |
|
rds:DetachGadInstanceMember |
Quita un nodo miembro de un clúster de RDS Global Active Database. |
|
rds:DetachRCDisk |
Desconecta un disco de datos pay-as-you-go o un disco del sistema de una instancia de RDS Custom. |
|
rds:DiscountAuthenticate |
- |
|
rds:ExecuteStatement |
- |
|
rds:GetYaoChiAgent |
- |
|
rds:Insert |
- |
|
rds:InsertList |
- |
|
rds:InstallRCCloudAssistant |
- |
|
rds:ListRCVClusters |
- |
|
rds:ListUserBackupFiles |
Muestra todas las copias de seguridad de usuario importadas a RDS. |
|
rds:ModifyActionEventPolicy |
Habilita o deshabilita la función de eventos históricos para RDS. |
|
rds:ModifyActiveOperationMaintainConf |
- |
|
rds:ModifyActiveOperationTasks |
Modifica la hora de cambio de una tarea programada de operación y mantenimiento de una instancia de RDS. |
|
rds:ModifyCustinsResource |
Modifica los recursos de una instancia de RDS. |
|
rds:ModifyDedicatedHostAccount |
- |
|
rds:ModifyDedicatedHostAttribute |
- |
|
rds:ModifyDedicatedHostClass |
- |
|
rds:ModifyDedicatedHostGroupAttribute |
- |
|
rds:ModifyDynamicResource |
- |
|
rds:ModifyEventInfo |
Modifica la información de un evento en el centro de eventos. |
|
rds:ModifyRCClusterNodePool |
- |
|
rds:ModifyRCDiskAttribute |
- |
|
rds:ModifyRCDiskChargeType |
- |
|
rds:ModifyRCDiskSpec |
- |
|
rds:ModifyRCElasticScaling |
- |
|
rds:ModifyRCInstanceAttribute |
- |
|
rds:ModifyRCInstanceChargeType |
Modifica el método de facturación de una instancia de RDS Custom o de un disco en la nube. Por ejemplo, permite cambiar entre los métodos de facturación pay-as-you-go y suscripción. |
|
rds:ModifyRCInstanceDescription |
Modifica el nombre de una instancia de RDS Custom. |
|
rds:ModifyRCInstanceKeyPair |
- |
|
rds:ModifyRCInstanceNetworkSpec |
- |
|
rds:ModifyRCInstanceTimedScheduleTask |
- |
|
rds:ModifyRCInstanceVpcAttribute |
- |
|
rds:ModifyRCSecurityGroupPermission |
- |
|
rds:ModifyRCVCluster |
- |
|
rds:ModifyTaskInfo |
Modifica la información de una tarea histórica en el centro de tareas. |
|
rds:QueryHostInstanceConsoleInfo |
- |
|
rds:QueryNotify |
Obtiene las notificaciones de RDS. |
|
rds:QueryPriceForResourcePack |
- |
|
rds:QueryRecommendByCode |
Obtiene las preguntas frecuentes del chatbot de RDS. |
|
rds:RdsCustomInit |
- |
|
rds:RebootRCInstance |
- |
|
rds:RebootRCInstances |
- |
|
rds:RebuildDBInstance |
Reconstruye una instancia en espera de RDS dentro de un grupo de hosts dedicados. |
|
rds:ReceiveDBInstance |
Ejecuta un cambio de rol entre una instancia principal de RDS for MySQL y su instancia de recuperación ante desastres. |
|
rds:RedeployRCInstance |
- |
|
rds:RefreshYaoChiAgentUserToken |
- |
|
rds:RemoveRCNodePoolNodes |
- |
|
rds:RemoveTagsFromResource |
Quita etiquetas de un recurso. |
|
rds:RenewRCInstance |
Renueva una instancia de RDS Custom de suscripción. |
|
rds:ReplaceRCInstanceSystemDisk |
Reinstala el sistema operativo de una instancia de RDS Custom. |
|
rds:RestartDBInstances |
- |
|
rds:RevokeRCSecurityGroupPermission |
- |
|
rds:RollbackTransaction |
- |
|
rds:RunRCCommand |
- |
|
rds:Select |
- |
|
rds:StartRCInstances |
- |
|
rds:StartSqlLogTrail |
- |
|
rds:StopRCInstances |
- |
|
rds:SwitchDBInstancesHA |
- |
|
rds:SwitchOverMajorVersionUpgrade |
Ejecuta un cambio de tráfico durante una actualización de versión principal sin tiempo de inactividad de una instancia de RDS for PostgreSQL. |
|
rds:SyncRCKeyPair |
- |
|
rds:SyncRCSecurityGroup |
- |
|
rds:UnassociateEipAddressWithRCInstance |
- |
|
rds:Update |
- |
|
rds:UpdateUserBackupFile |
Modifica las notas y el periodo de retención de una copia de seguridad de usuario. |
|
rds:UpgradeDBInstanceMajorVersion |
Inicia una tarea de actualización de versión principal para una instancia de RDS for PostgreSQL. |
|
rds:UpgradeDBInstancesKernelVersion |
- |
En las acciones que no admiten autorización a nivel de resource group, los permisos otorgados en el resource group level no surten efecto. Para otorgar estos permisos a un usuario de RAM, cree una política personalizada y aplíquela en el account level.
 A continuación se muestran dos ejemplos de políticas personalizadas que puede ajustar según sus necesidades.
-
Esta política permite todas las operaciones de solo lectura que no admiten autorización a nivel de resource group. El elemento
Actionenumera dichas operaciones.{ "Version": "1", "Statement": [ { "Effect": "Allow", "Action": [ "rds:DescribeAccountCompleteProgress", "rds:DescribeActionEventPolicy", "rds:DescribeActiveOperationMaintainConf", "rds:DescribeActiveOperationTask", "rds:DescribeActiveOperationTaskType", "rds:DescribeActiveOperationTasks", "rds:DescribeApplyResource", "rds:DescribeAvailableCrossRegion", "rds:DescribeAvailableDedicatedHostZones", "rds:DescribeAvailableInstanceClass", "rds:DescribeAvailableRecoveryTime", "rds:DescribeAvailableResource", "rds:DescribeBatchTask", "rds:DescribeClassList", "rds:DescribeControlEventConfig", "rds:DescribeCrossBackupMetaList", "rds:DescribeDBInstancePerformanceDup", "rds:DescribeDBInstancePromoteActivity", "rds:DescribeDBInstanceUpgradeActivity", "rds:DescribeDBInstancesByExpireTime", "rds:DescribeDbInstances", "rds:DescribeDedicatedHostAttribute", "rds:DescribeDedicatedHostByTags", "rds:DescribeDedicatedHostDisks", "rds:DescribeDedicatedHostDistribution", "rds:DescribeDedicatedHostGroups", "rds:DescribeDedicatedHostMetric", "rds:DescribeDedicatedHostTags", "rds:DescribeDedicatedHosts", "rds:DescribeDedicatedInstanceDistribution", "rds:DescribeDtsJob", "rds:DescribeEncryptionKeyList", "rds:DescribeEvaluateDedicatedHosts", "rds:DescribeEventMetaInfo", "rds:DescribeEvents", "rds:DescribeFCTrigger", "rds:DescribeGetScene", "rds:DescribeHistoryEventsStat", "rds:DescribeHostAdInfo", "rds:DescribeHostEcsLevelInfo", "rds:DescribeHostGroupElasticStrategyParameters", "rds:DescribeHostInstanceMonitorInfo", "rds:DescribeInstanceKeywords", "rds:DescribeKmsAssociateResources", "rds:DescribeListUserBackupFileRecord", "rds:DescribeMarketingActivity", "rds:DescribeMarketingActivityForInner", "rds:DescribeMyBaseHostOverView", "rds:DescribeMyBaseInstanceOverView", "rds:DescribeParameterGroup", "rds:DescribeRCAvailableResource", "rds:DescribeRCCloudAssistantStatus", "rds:DescribeRCClusterConfig", "rds:DescribeRCClusterNodePoolDetail", "rds:DescribeRCClusterNodePools", "rds:DescribeRCClusterNodes", "rds:DescribeRCClusters", "rds:DescribeRCDeploymentSets", "rds:DescribeRCElasticScaling", "rds:DescribeRCImageList", "rds:DescribeRCInstanceDdosCount", "rds:DescribeRCInstanceHistoryEvents", "rds:DescribeRCInstanceIpAddress", "rds:DescribeRCInstanceTimedScheduleTask", "rds:DescribeRCInstanceTypeFamilies", "rds:DescribeRCInstanceTypes", "rds:DescribeRCInstanceVncUrl", "rds:DescribeRCInvocationResults", "rds:DescribeRCMetricList", "rds:DescribeRCNodePool", "rds:DescribeRCResourcesModification", "rds:DescribeRCSecurityGroupList", "rds:DescribeRCSecurityGroupPermission", "rds:DescribeRCVCluster", "rds:DescribeRdsResourceSettings", "rds:DescribeRdsVSwitchs", "rds:DescribeRdsVpcs", "rds:DescribeRegions", "rds:DescribeReplicaInitializeProgress", "rds:DescribeReplicas", "rds:DescribeSqlLogInstances", "rds:DescribeSqlLogTemplatesList", "rds:DescribeSqlLogTemplatesTimeDistribution", "rds:DescribeSqlLogTimeDistribution", "rds:DescribeSqlTemplatesConsumeAndScanRows", "rds:DescribeUserBackupFiles", "rds:DescribeUserEncryptionKeyList", "rds:DescribeUserInfo", "rds:DescribeVSwitchList", "rds:DescribeVpcZoneNos", "rds:DescribeWhitelistTemplate", "rds:DescribeYaoChiAgentAuthorizationStatus", "rds:DescribeYaoChiAgentTopQuestions", "rds:DescribeYaoChiAgentUserSessions" ], "Resource": "*" } ] } -
Esta política permite todas las acciones que no admiten autorización a nivel de resource group. El elemento
Actionenumera dichas acciones.{ "Version": "1", "Statement": [ { "Effect": "Allow", "Action": [ "rds:AcceptRCInquiredSystemEvent", "rds:AssociateEipAddressWithRCInstance", "rds:AttachRCDisk", "rds:AttachRCInstances", "rds:AttachRCInstancesToNodePool", "rds:AuthorizeBackupEncryption", "rds:AuthorizeRCSecurityGroupPermission", "rds:BatchExecuteStatement", "rds:BeginTransaction", "rds:CancelActiveOperationTasks", "rds:CheckBackupEncryptionAuthorized", "rds:CheckCreateDdrDBInstance", "rds:CheckRdsCustomInit", "rds:CheckUserIfAuthoriseMyBaseSystemRole", "rds:CloneDBInstanceForSecurity", "rds:CloneParameterGroup", "rds:CommitTransaction", "rds:ConfirmNotify", "rds:CreateDBInstances", "rds:CreateDdrInstance", "rds:CreateDedicatedHost", "rds:CreateDedicatedHostAccount", "rds:CreateDedicatedHostGroup", "rds:CreateGADInstance", "rds:CreateGadInstanceMember", "rds:CreateMigrationTask", "rds:CreateMyBase", "rds:CreateOrderForResourcePack", "rds:CreateRCClusterNodePool", "rds:CreateRCDeploymentSet", "rds:CreateRCImage", "rds:CreateRCNodePool", "rds:CreateRCVCluster", "rds:CreateServiceLinkedRole", "rds:CreateYaoChiAgentSession", "rds:CreateYouhuiForOrder", "rds:Delete", "rds:DeleteDedicatedHostAccount", "rds:DeleteDedicatedHostGroup", "rds:DeleteGadInstance", "rds:DeleteParameterGroup", "rds:DeleteRCClusterNodePool", "rds:DeleteRCClusterNodes", "rds:DeleteRCDeploymentSet", "rds:DeleteRCInstanceTimedScheduleTask", "rds:DeleteRCNodePool", "rds:DeleteRCVCluster", "rds:DeleteSecret", "rds:DeleteUserBackupFile", "rds:DescibeImportsFromDatabase", "rds:DescribeAccountCompleteProgress", "rds:DescribeActionEventPolicy", "rds:DescribeActiveOperationMaintainConf", "rds:DescribeActiveOperationTask", "rds:DescribeActiveOperationTaskType", "rds:DescribeActiveOperationTasks", "rds:DescribeApplyResource", "rds:DescribeAvailableCrossRegion", "rds:DescribeAvailableDedicatedHostZones", "rds:DescribeAvailableInstanceClass", "rds:DescribeAvailableRecoveryTime", "rds:DescribeAvailableResource", "rds:DescribeBatchTask", "rds:DescribeClassList", "rds:DescribeControlEventConfig", "rds:DescribeCrossBackupMetaList", "rds:DescribeDBInstancePerformanceDup", "rds:DescribeDBInstancePromoteActivity", "rds:DescribeDBInstanceUpgradeActivity", "rds:DescribeDBInstancesByExpireTime", "rds:DescribeDbInstances", "rds:DescribeDedicatedHostAttribute", "rds:DescribeDedicatedHostByTags", "rds:DescribeDedicatedHostDisks", "rds:DescribeDedicatedHostDistribution", "rds:DescribeDedicatedHostGroups", "rds:DescribeDedicatedHostMetric", "rds:DescribeDedicatedHostTags", "rds:DescribeDedicatedHosts", "rds:DescribeDedicatedInstanceDistribution", "rds:DescribeDtsJob", "rds:DescribeEncryptionKeyList", "rds:DescribeEvaluateDedicatedHosts", "rds:DescribeEventMetaInfo", "rds:DescribeEvents", "rds:DescribeFCTrigger", "rds:DescribeGetScene", "rds:DescribeHistoryEventsStat", "rds:DescribeHostAdInfo", "rds:DescribeHostEcsLevelInfo", "rds:DescribeHostGroupElasticStrategyParameters", "rds:DescribeHostInstanceMonitorInfo", "rds:DescribeInstanceKeywords", "rds:DescribeKmsAssociateResources", "rds:DescribeListUserBackupFileRecord", "rds:DescribeMarketingActivity", "rds:DescribeMarketingActivityForInner", "rds:DescribeMyBaseHostOverView", "rds:DescribeMyBaseInstanceOverView", "rds:DescribeParameterGroup", "rds:DescribeRCAvailableResource", "rds:DescribeRCCloudAssistantStatus", "rds:DescribeRCClusterConfig", "rds:DescribeRCClusterNodePoolDetail", "rds:DescribeRCClusterNodePools", "rds:DescribeRCClusterNodes", "rds:DescribeRCClusters", "rds:DescribeRCDeploymentSets", "rds:DescribeRCElasticScaling", "rds:DescribeRCImageList", "rds:DescribeRCInstanceDdosCount", "rds:DescribeRCInstanceHistoryEvents", "rds:DescribeRCInstanceIpAddress", "rds:DescribeRCInstanceTimedScheduleTask", "rds:DescribeRCInstanceTypeFamilies", "rds:DescribeRCInstanceTypes", "rds:DescribeRCInstanceVncUrl", "rds:DescribeRCInvocationResults", "rds:DescribeRCMetricList", "rds:DescribeRCNodePool", "rds:DescribeRCResourcesModification", "rds:DescribeRCSecurityGroupList", "rds:DescribeRCSecurityGroupPermission", "rds:DescribeRCVCluster", "rds:DescribeRdsResourceSettings", "rds:DescribeRdsVSwitchs", "rds:DescribeRdsVpcs", "rds:DescribeRegions", "rds:DescribeReplicaInitializeProgress", "rds:DescribeReplicas", "rds:DescribeSqlLogInstances", "rds:DescribeSqlLogTemplatesList", "rds:DescribeSqlLogTemplatesTimeDistribution", "rds:DescribeSqlLogTimeDistribution", "rds:DescribeSqlTemplatesConsumeAndScanRows", "rds:DescribeUserBackupFiles", "rds:DescribeUserEncryptionKeyList", "rds:DescribeUserInfo", "rds:DescribeVSwitchList", "rds:DescribeVpcZoneNos", "rds:DescribeWhitelistTemplate", "rds:DescribeYaoChiAgentAuthorizationStatus", "rds:DescribeYaoChiAgentTopQuestions", "rds:DescribeYaoChiAgentUserSessions", "rds:DetachGadInstanceMember", "rds:DetachRCDisk", "rds:DiscountAuthenticate", "rds:ExecuteStatement", "rds:GetYaoChiAgent", "rds:Insert", "rds:InsertList", "rds:InstallRCCloudAssistant", "rds:ListRCVClusters", "rds:ListUserBackupFiles", "rds:ModifyActionEventPolicy", "rds:ModifyActiveOperationMaintainConf", "rds:ModifyActiveOperationTasks", "rds:ModifyCustinsResource", "rds:ModifyDedicatedHostAccount", "rds:ModifyDedicatedHostAttribute", "rds:ModifyDedicatedHostClass", "rds:ModifyDedicatedHostGroupAttribute", "rds:ModifyDynamicResource", "rds:ModifyEventInfo", "rds:ModifyRCClusterNodePool", "rds:ModifyRCDiskAttribute", "rds:ModifyRCDiskChargeType", "rds:ModifyRCDiskSpec", "rds:ModifyRCElasticScaling", "rds:ModifyRCInstanceAttribute", "rds:ModifyRCInstanceChargeType", "rds:ModifyRCInstanceDescription", "rds:ModifyRCInstanceKeyPair", "rds:ModifyRCInstanceNetworkSpec", "rds:ModifyRCInstanceTimedScheduleTask", "rds:ModifyRCInstanceVpcAttribute", "rds:ModifyRCSecurityGroupPermission", "rds:ModifyRCVCluster", "rds:ModifyTaskInfo", "rds:QueryHostInstanceConsoleInfo", "rds:QueryNotify", "rds:QueryPriceForResourcePack", "rds:QueryRecommendByCode", "rds:RdsCustomInit", "rds:RebootRCInstance", "rds:RebootRCInstances", "rds:RebuildDBInstance", "rds:ReceiveDBInstance", "rds:RedeployRCInstance", "rds:RefreshYaoChiAgentUserToken", "rds:RemoveRCNodePoolNodes", "rds:RemoveTagsFromResource", "rds:RenewRCInstance", "rds:ReplaceRCInstanceSystemDisk", "rds:RestartDBInstances", "rds:RevokeRCSecurityGroupPermission", "rds:RollbackTransaction", "rds:RunRCCommand", "rds:Select", "rds:StartRCInstances", "rds:StartSqlLogTrail", "rds:StopRCInstances", "rds:SwitchDBInstancesHA", "rds:SwitchOverMajorVersionUpgrade", "rds:SyncRCKeyPair", "rds:SyncRCSecurityGroup", "rds:UnassociateEipAddressWithRCInstance", "rds:Update", "rds:UpdateUserBackupFile", "rds:UpgradeDBInstanceMajorVersion", "rds:UpgradeDBInstancesKernelVersion" ], "Resource": "*" } ] }
Un usuario o rol de RAM con permisos a nivel de cuenta puede gestionar recursos en toda la cuenta. Para cumplir con el principio de privilegio mínimo, otorgue únicamente los permisos necesarios.
Preguntas frecuentes
Consultar el resource group de un recurso
Método 1: Haga clic en el nombre del recurso para consultar su resource group en la página de detalles.
Método 2: Inicie sesión en la consola de Resource Management y vaya a . En el panel izquierdo, seleccione la cuenta propietaria del recurso (la current account se selecciona de forma predeterminada). Utilice los filtros para localizar el recurso y consulte su resource group.
Consultar los recursos de un producto en un resource group
Método 1: Inicie sesión en la consola de Resource Management y vaya a . En el panel izquierdo, dentro de la cuenta propietaria de los recursos (la current account se selecciona de forma predeterminada), haga clic en el resource group deseado. Después, en el panel derecho, seleccione el producto en la lista desplegable Select Resource Type para consultar todos sus recursos dentro de ese resource group.
Método 2: Inicie sesión en la consola de Resource Management y vaya a . Localice el resource group deseado y haga clic en Resource Management en la columna Actions. En la página Resource Management, seleccione el producto en la lista desplegable Product ubicada en la parte superior para consultar todos sus recursos dentro de ese resource group.
Mover recursos entre resource groups de forma masiva
Inicie sesión en la consola de Resource Management y vaya a . Localice el resource group deseado y haga clic en Resource Management en su columna Actions. En esta página, utilice los filtros para ubicar los recursos que desea mover, active las casillas correspondientes en la primera columna y haga clic en Move Resource Group en la parte inferior. Por último, siga las instrucciones en pantalla para completar el traslado.