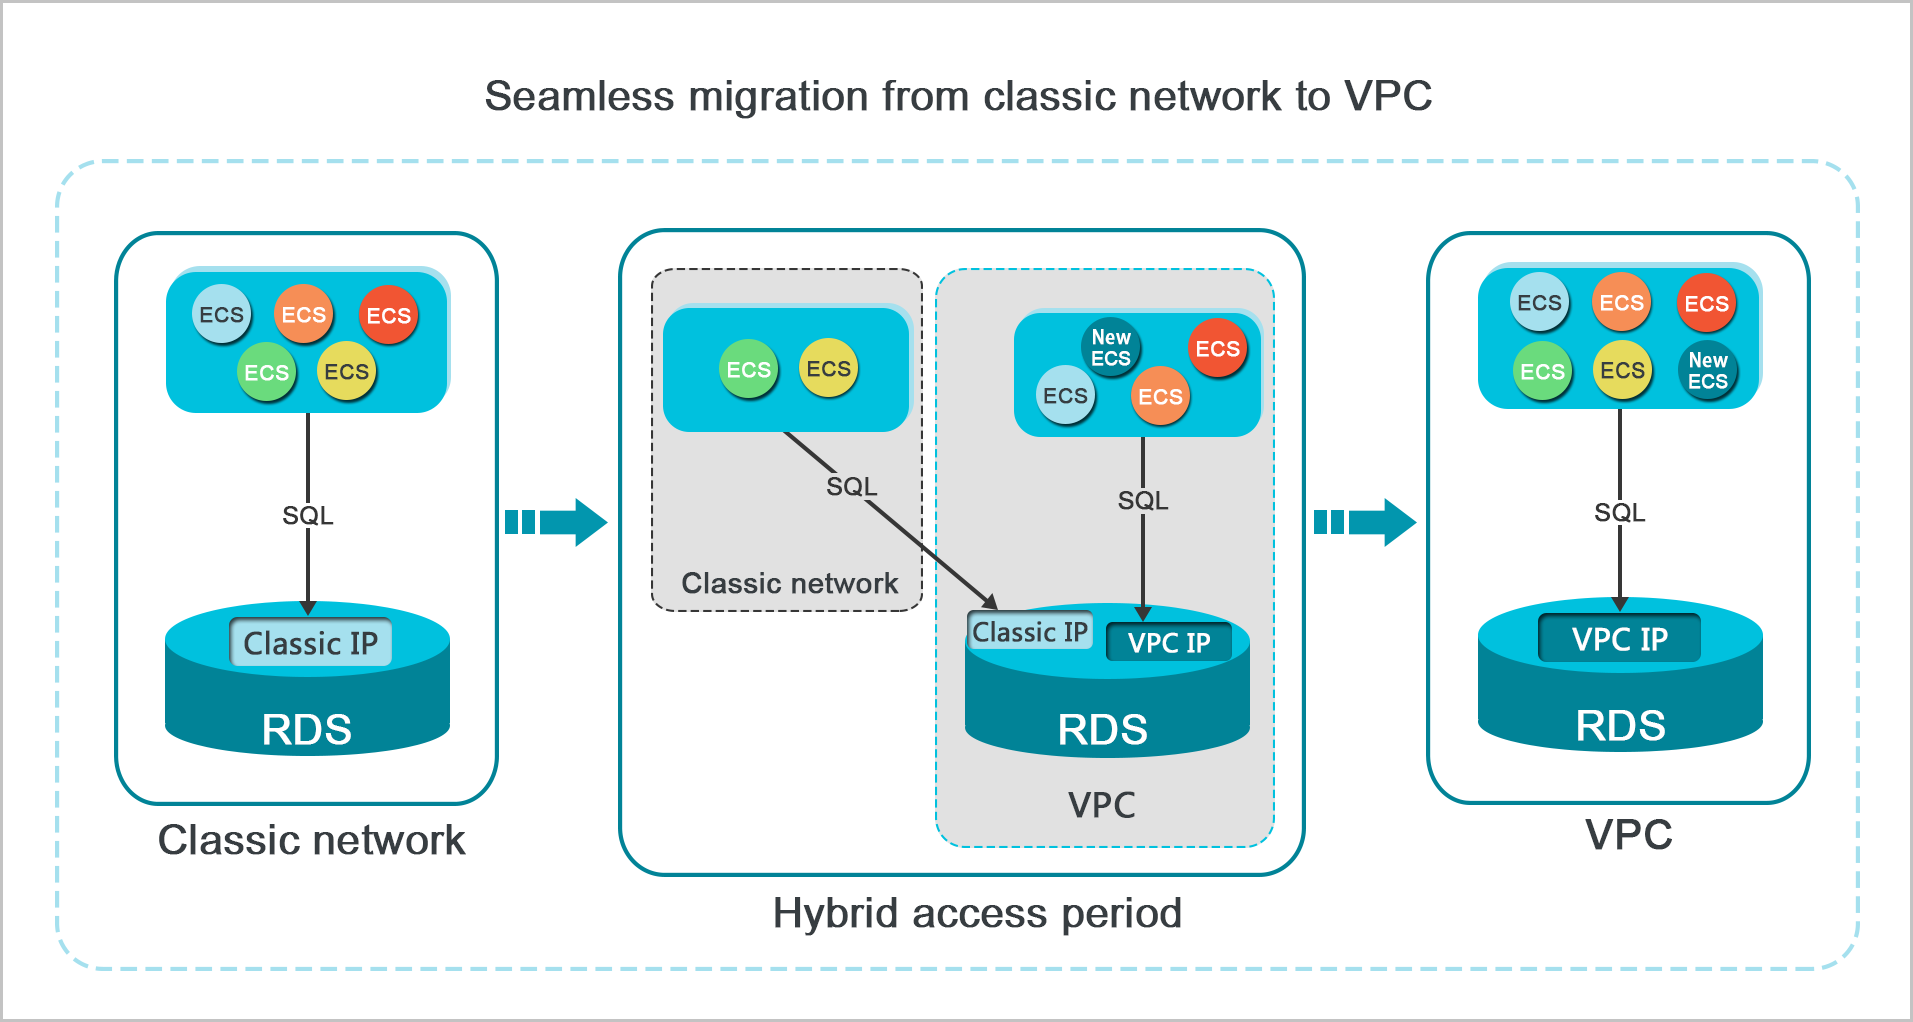
La solución de acceso híbrido permite que su instancia de RDS acepte conexiones simultáneas desde instancias de ECS en red clásica y desde instancias de ECS en nube privada virtual (VPC). Use esta solución para migrar de la red clásica a una VPC sin interrumpir las conexiones activas.
Funcionamiento
Si cambia una instancia de RDS directamente de la red clásica a una VPC sin acceso híbrido, ocurren dos cosas: se produce una desconexión transitoria de menos de 30 segundos y todas las instancias de ECS en red clásica pierden inmediatamente el acceso a la instancia por la red interna.
Con el acceso híbrido habilitado, RDS conserva el endpoint interno original de red clásica y genera un nuevo endpoint interno de VPC. Las conexiones de red clásica siguen funcionando hasta la fecha de vencimiento del endpoint. Esto otorga a sus aplicaciones tiempo para realizar la transición al endpoint de VPC según su propia planificación.
Una vez que venza el endpoint de red clásica, el sistema lo liberará automáticamente. Antes de que esto suceda, actualice sus aplicaciones para usar el endpoint de VPC.
Por motivos de seguridad y rendimiento, se recomienda usar únicamente el tipo VPC. Debe especificar un periodo de validez para el modo de acceso híbrido.
Requisitos previos
Antes de empezar, asegúrese de contar con a continuación:
Una instancia de RDS que se ejecute actualmente en la red clásica.
Una VPC y un vSwitch disponibles en la misma zona que la instancia de RDS. Para crearlos, consulte Manage a VPC.
Cambiar a VPC con acceso híbrido
Vaya a la página de RDS Instances, seleccione la región en la parte superior y haga clic en el ID de la instancia.
En el panel de navegación izquierdo, haga clic en Database Connection.
Haga clic en Switch To VPC.
-
En el cuadro de diálogo, seleccione una VPC y un vSwitch, y luego elija si desea conservar el endpoint de red clásica.
Seleccione la VPC donde residen sus instancias de ECS. Si sus instancias de ECS están en una VPC diferente, no podrán alcanzar la instancia de RDS a través de la red interna a menos que conecte ambas VPC mediante Cloud Enterprise Network (CEN) o VPN Gateway.
Si no existe ningún vSwitch en la VPC seleccionada, cree uno en la misma zona que la instancia de RDS antes de continuar. Consulte Manage a vSwitch. La siguiente tabla compara las dos opciones para gestionar el endpoint de red clásica:
-
Durante el periodo de acceso híbrido, no es posible volver a la red clásica ni realizar migraciones entre zonas.
Reserve Original Classic Network Endpoint (acceso híbrido)
Do Not Reserve Original Classic Network Endpoint (cambio directo)
Desconexiones transitorias
No hay conmutaciones de instancia. Las conexiones de red clásica permanecen abiertas hasta que venza el endpoint.
Se producen conmutaciones de instancia. Todas las conexiones de red clásica se cierran inmediatamente.
Endpoints internos
Dos endpoints: se conserva el endpoint de red clásica y se genera automáticamente un endpoint de VPC.
Un endpoint: la cadena de conexión permanece igual, pero el tipo de red cambia a VPC.
Acceso interno
Las instancias de ECS pueden conectarse mediante cualquiera de los dos endpoints. Una vez que venza el endpoint de red clásica, solo estará disponible el endpoint de VPC.
Después del cambio, solo estará disponible el endpoint de VPC.
Endpoint público
Sin cambios.
Agregue las direcciones IP internas de sus instancias de ECS tipo VPC a una lista blanca de direcciones IP del tipo de red VPC en la instancia de RDS. Si no existe ninguna lista blanca tipo VPC, cree una.
(Opcional) En la página Database Connection, confirme que aparece un nuevo endpoint con Network Type establecido en VPC.
Gestione la fecha de vencimiento del endpoint de red clásica
Durante el periodo de acceso híbrido, puede modificar la fecha de vencimiento del endpoint de red clásica en cualquier momento. La nueva fecha entra en vigor inmediatamente y se calcula a partir del día en que realiza el cambio, no desde la fecha de vencimiento original.
Ejemplo: El endpoint está programado para vencer el 18 de agosto de 2017. El 15 de agosto de 2017, extiende el periodo de validez por 14 días. La nueva fecha de vencimiento será el 29 de agosto de 2017 (14 días a partir del 15 de agosto).
Para cambiar la fecha de vencimiento:
Vaya a la página de RDS Instances, seleccione la región en la parte superior y haga clic en el ID de la instancia.
En el panel de navegación izquierdo, haga clic en Database Connection.
En la pestaña Instance Connection, haga clic en Change Expiration Time.
Seleccione una nueva hora de vencimiento y haga clic en OK.
Configure el acceso híbrido para instancias de solo lectura
Migre primero la instancia principal de RDS a una VPC y después configure el acceso híbrido para cada instancia de solo lectura por separado.
La VPC que puede asignar a una instancia de solo lectura depende de su tipo de disco:
Discos locales: compatible con cualquier VPC.
SSD estándar o ESSD: solo es compatible con la VPC de la instancia principal.
Preguntas frecuentes
¿Cambiar el tipo de red de red clásica a VPC afecta al endpoint público o al acceso a Internet?
No. El cambio de red clásica a VPC solo afecta a los endpoints internos. El endpoint público y la conectividad a Internet permanecen sin cambios durante toda la migración.