El modo de acceso híbrido permite migrar una instancia de ApsaraDB RDS for MySQL de la red clásica a una Virtual Private Cloud (VPC) sin interrupciones en el servicio. Durante la ventana de migración, tanto el endpoint interno de red clásica como el endpoint interno de VPC permanecen activos. Actualice sus aplicaciones para usar el endpoint de VPC a su propio ritmo y luego libere el endpoint de red clásica para completar la migración.
A partir de las 00:00 del 30 de octubre de 2024, ya no es posible renovar, actualizar, reducir ni clonar instancias de RDS de tipo red clásica. Para obtener más información, consulte [[Cambios en el producto] Alibaba Cloud planea retirar las instancias de ApsaraDB RDS de tipo red clásica](https://www.alibabacloud.com/help/en/rds/apsaradb-rds-for-mysql/eol-for-apsaradb-rds-instances-of-the-classic-network-type).
Si ya no puede renovar su instancia o cambiar sus especificaciones, compruebe lo siguiente:
El tipo de red se cambió a VPC, pero no se eliminó el endpoint de red clásica. Vaya a la página Instances, haga clic en el ID de la instancia y luego en Database Connection para eliminar el endpoint de red clásica.
El tipo de red no se cambió a VPC antes de la caducidad. Submit a ticket para extender el periodo de validez. Después de la extensión, cambie el tipo de red a VPC, elimine el endpoint de red clásica y luego renueve la instancia.
Antes de empezar
Compruebe los siguientes puntos antes de iniciar la migración:
La instancia de RDS reside en la classic network
Se crearon una VPC y un vSwitch en la zona donde reside la instancia de RDS; consulte Create and manage a VPC
Si su instancia de RDS tiene instancias de solo lectura, complete primero la migración de acceso híbrido en la instancia principal y luego migre las instancias de solo lectura. Los requisitos de residencia en VPC varían según el tipo de almacenamiento:
|
Primary instance storage |
Read-only instance VPC requirement |
|
Premium Local SSDs |
Misma VPC o una VPC diferente |
|
Cloud disks |
Deben estar en la misma VPC |
Restricciones
Mientras el modo de acceso híbrido está habilitado:
No se puede cambiar el tipo de red de vuelta a red clásica
No se puede cambiar la zona de la instancia de RDS
No se puede alternar entre RDS High-availability Edition y RDS Enterprise Edition
Funcionamiento
Al cambiar de red clásica a VPC sin acceso híbrido, la dirección IP del endpoint interno cambia. Esto provoca un failover de la instancia, y las instancias de Elastic Compute Service (ECS) de tipo red clásica pierden inmediatamente el acceso por red interna a la instancia de RDS.
El acceso híbrido evita esta interrupción. El sistema conserva el endpoint interno original de red clásica y genera un nuevo endpoint interno de VPC. Ambos endpoints permanecen activos durante el tiempo que necesite:
Las instancias de ECS de tipo red clásica se conectan mediante el endpoint interno de red clásica.
Las instancias de ECS de tipo VPC se conectan mediante el endpoint interno de VPC.
El endpoint público no se ve afectado.
Cuando todas sus aplicaciones utilicen el endpoint de VPC, libere el endpoint de red clásica para completar la migración.
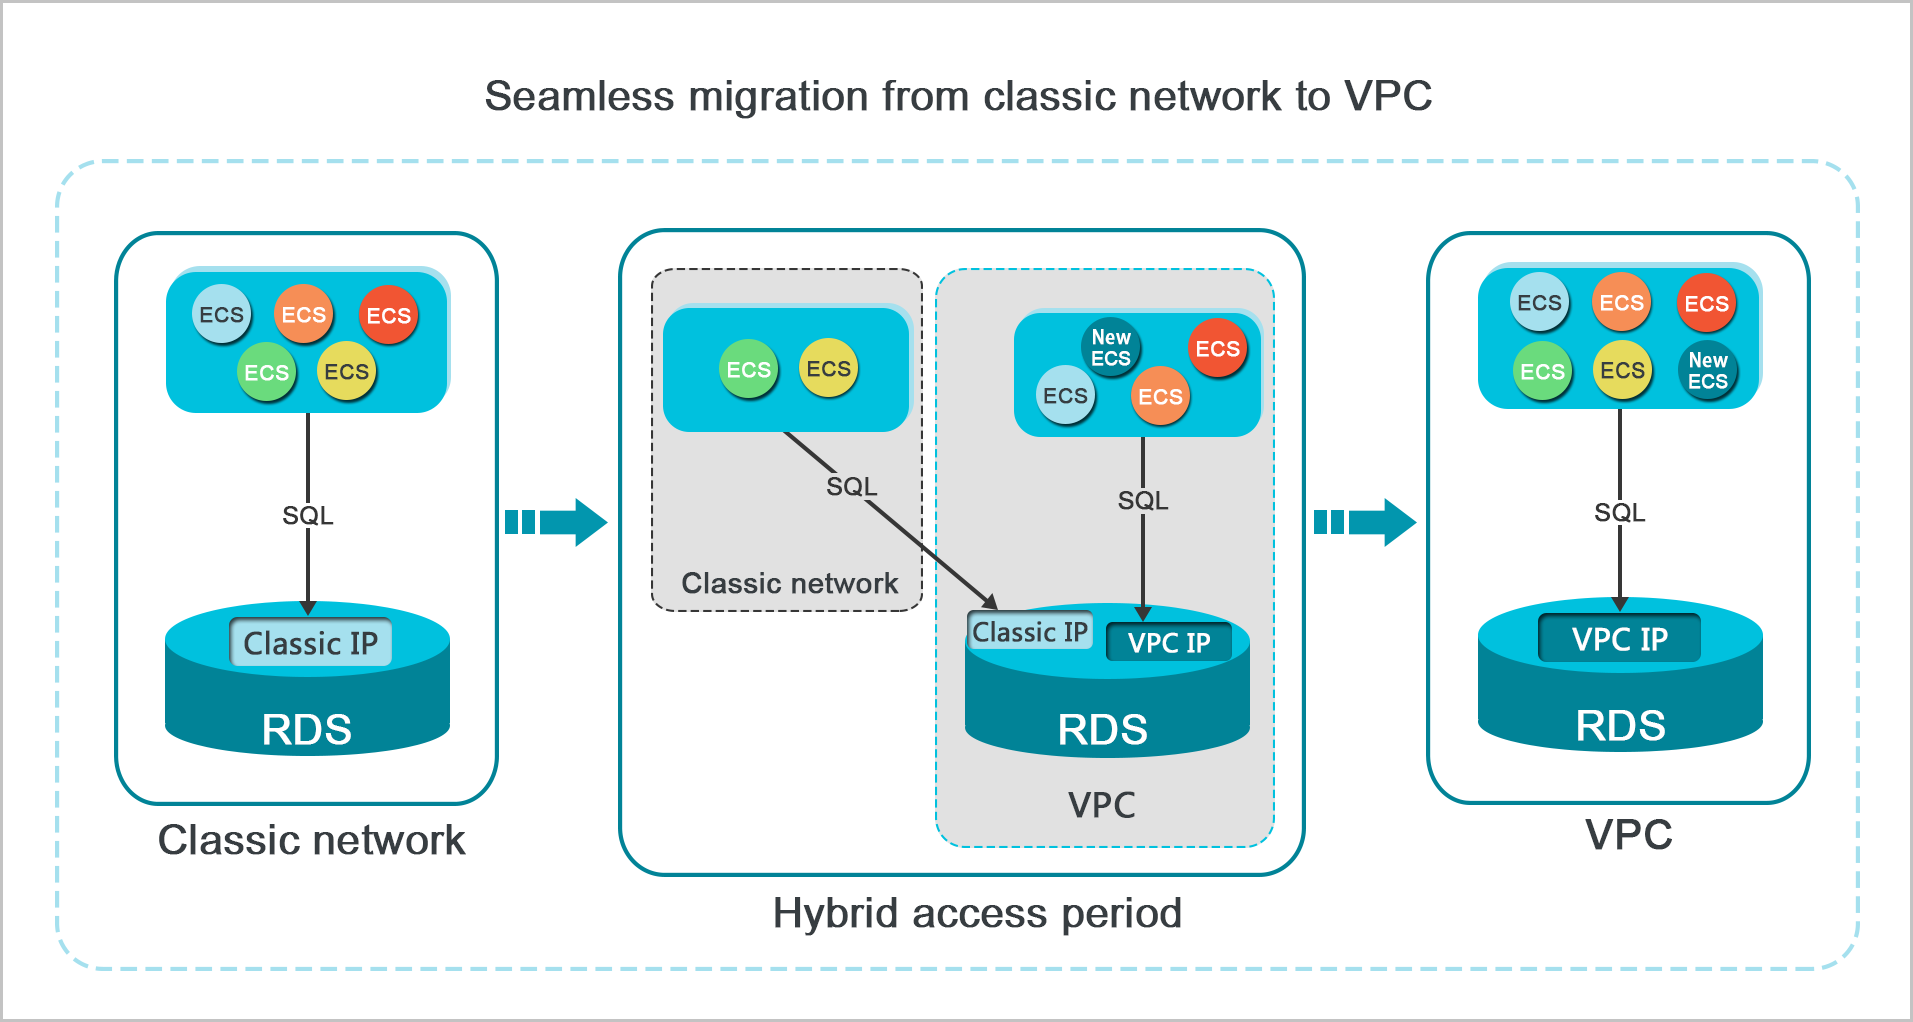
Cambio directo frente a acceso híbrido
Utilice la siguiente comparación para decidir si el modo de acceso híbrido es adecuado para su situación.
|
Affected item |
Direct change (classic endpoint not retained) |
Hybrid access (classic endpoint retained) |
|
Instance connection |
Desconexión momentánea; las instancias de ECS de tipo red clásica se desconectan inmediatamente |
Sin afectar; las conexiones de ECS de tipo red clásica permanecen activas hasta que caduque el endpoint clásico |
|
Endpoint interno |
Un endpoint: el tipo cambia de red clásica a VPC, la cadena no cambia |
Dos endpoints: se conserva el endpoint de red clásica y se genera un endpoint de VPC |
|
Acceso por red interna |
Solo pueden conectarse instancias de ECS de tipo VPC |
Pueden conectarse instancias de ECS tanto de tipo red clásica como de tipo VPC (mediante sus respectivos endpoints); solo VPC después de que caduque el endpoint clásico |
|
Endpoint público y acceso a Internet |
Sin afectar |
Sin afectar |
Cambio del tipo de red a VPC
Inicie sesión en la consola de ApsaraDB RDS y vaya a la página Instances. Seleccione la región donde reside su instancia de RDS y luego haga clic en el ID de la instancia.
En el panel de navegación izquierdo, haga clic en Database Connection.
-
Haga clic en Switch to VPC.
NotaSi no se muestra Switch to VPC, compruebe que la instancia cumple los requisitos indicados en Antes de empezar.
-
En el cuadro de diálogo, configure los siguientes parámetros:
VPC: Seleccione la VPC donde residen sus instancias de ECS. Si las instancias de ECS y de RDS están en diferentes VPC, la comunicación por red interna requiere Cloud Enterprise Network (CEN) o VPN Gateway. Para obtener más información, consulte Descripción general de Alibaba Cloud CEN o Establecimiento de conexiones IPsec-VPN entre dos VPC (modo de túnel único).
vSwitch: Seleccione un vSwitch en la zona donde reside la instancia de RDS. Si no hay vSwitch disponibles, cree uno primero; consulte Create and manage vSwitches.
Reserve original classic endpoint: Seleccione esta opción para habilitar el modo de acceso híbrido.
NotaEl cambio de tipo de red no provoca un failover de la instancia. Las conexiones de ECS de tipo red clásica permanecen activas hasta que caduque el endpoint clásico.
Antes de que caduque el endpoint clásico, agregue el endpoint de VPC a las aplicaciones que se ejecutan en instancias de ECS de tipo VPC para completar la migración sin tiempo de inactividad.
Si su instancia ejecuta MySQL 5.6 o MySQL 5.7 en RDS High-availability Edition con Premium Local SSDs, debe cambiar el modo de lista de permitidos de direcciones IP al modo de lista de permitidos mejorada al habilitar el modo de acceso híbrido. Las direcciones IP existentes se copian automáticamente a una nueva lista de permitidos mejorada para la red clásica. Consulte Change to the enhanced whitelist mode.
Agregue la dirección IP privada de cada instancia de ECS de tipo VPC a una lista de permitidos de direcciones IP de tipo VPC en la instancia de RDS. Si no existe ninguna lista de permitidos de tipo VPC, cree una.
-
Antes de que caduque el endpoint clásico, agregue el endpoint de VPC de la instancia de RDS a cada instancia de ECS de tipo VPC.
NotaPara que las instancias de ECS de tipo VPC se conecten por red interna, las instancias de ECS y de RDS deben residir en la misma región y en la misma VPC. Compruébelo mediante el ID de VPC.
Para conectar una instancia de ECS de tipo red clásica a una instancia de RDS de tipo VPC, use ClassicLink o migrate the ECS instance to the same VPC. Para obtener más información, consulte Descripción general y Migrate ECS instances from the classic network to a VPC.
Cambio de la fecha de caducidad del endpoint de red clásica
Durante la ventana de acceso híbrido, puede cambiar el periodo de validez del endpoint clásico según sus necesidades empresariales. La nueva fecha de caducidad se calcula a partir del día en que realiza el cambio.
Ejemplo: El endpoint clásico está configurado para caducar el 18 de agosto de 2017. El 15 de agosto de 2017, extiende la validez por 14 días. La nueva fecha de caducidad pasa a ser el 29 de agosto de 2017.
Para cambiar la fecha de caducidad:
Inicie sesión en la consola de ApsaraDB RDS y vaya a la página Instances. Seleccione la región donde reside su instancia de RDS y luego haga clic en el ID de la instancia.
En el panel de navegación izquierdo, haga clic en Database Connection.
En la pestaña Instance Connection, haga clic en Change Expiration Time.
En el cuadro de diálogo Change Expiration Time, seleccione la nueva fecha de caducidad y haga clic en OK.
Preguntas frecuentes
¿El cambio de red clásica a VPC afecta al endpoint público o al acceso a Internet?
No. El cambio solo convierte el endpoint interno (de red clásica) en un endpoint de VPC. El endpoint público y el acceso a Internet no se ven afectados.