Cuando un principal de RAM (usuario o rol) solicita acceso a un recurso de Alibaba Cloud, RAM evalúa todas las directivas aplicables para permitir o denegar la solicitud.
Principios fundamentales
La evaluación de directivas sigue dos principios:
Denegación predeterminada: los principales de RAM no tienen permisos de forma predeterminada. Si una directiva no permite explícitamente una solicitud, esta se deniega implícitamente.
La denegación explícita prevalece sobre la autorización: si alguna directiva contiene una instrucción
Denyexplícita, la solicitud se deniega sin importar las instruccionesAllowpresentes en otras directivas.
Flujo de evaluación
RAM evalúa las directivas en un orden fijo. Si algún paso deniega la solicitud, la evaluación se detiene. La solicitud solo se permite si supera todas las comprobaciones de directivas aplicables.
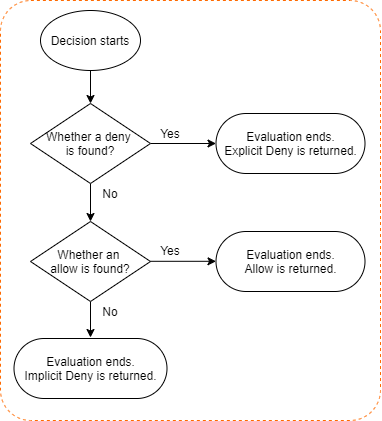
La evaluación incluye los pasos a continuación:
Paso 1: Evaluar las directivas de control de Resource Directory (si aplica)
Si la cuenta es miembro de un resource directory, RAM evalúa las control policies aplicables. Las directivas de control funcionan como barreras de protección de permisos para la cuenta.
Si la directiva de control no permite la acción solicitada, la solicitud se deniega y la evaluación se detiene.
Si se permite, la evaluación continúa con el siguiente paso.
Si no existen directivas de control, este paso se omite.
Las directivas de control se aplican a todos los principales de RAM (usuarios y roles) dentro de una cuenta miembro, pero no se aplican al propietario de dicha cuenta ni a ningún principal en la cuenta de administración del Resource Directory.
Paso 2: Evaluar las directivas de sesión de roles de RAM (si aplica)
Si el principal es un rol de RAM asumido con una directiva de sesión (por ejemplo, mediante la operación AssumeRole), RAM evalúa dicha directiva.
Si la directiva de sesión no permite la acción solicitada, la solicitud se deniega y la evaluación se detiene.
Si se permite, la evaluación continúa.
Este paso se omite para solicitudes de usuarios de RAM y SSO federado, ya que las directivas de sesión no aplican en estos casos.
Paso 3: Evaluar directivas basadas en identidad y basadas en recursos
RAM evalúa las directivas basadas en identidad (asociadas al usuario o rol de RAM solicitante) y las directivas basadas en recursos (asociadas al recurso de destino).
-
Directiva basada en identidad: RAM evalúa todas las directivas asociadas al principal solicitante. Si alguna directiva deniega explícitamente la solicitud, el resultado es una denegación explícita. Si como mínimo una directiva permite la solicitud, el resultado es una autorización. De lo contrario, el resultado es una denegación implícita.
NotaDurante un SSO iniciado por IdP, el usuario aún no ha asumido una identidad, por lo que no se evalúa ninguna directiva basada en identidad. Solo se comprueba la directiva de confianza del rol de RAM.
Directiva basada en recursos: si el recurso de destino tiene una directiva basada en recursos (como una directiva de bucket de OSS o una directiva de confianza de rol de RAM), RAM la evalúa con la misma lógica: el resultado puede ser una autorización, una denegación explícita o una denegación implícita. Si no existe ninguna directiva basada en recursos, esta comprobación se omite.
Paso 4: Determinar el resultado final
RAM combina los resultados de todos los pasos anteriores para llegar a una decisión final.
Si se produjo una denegación explícita en algún paso, la decisión final es DENY.
Si no existe ninguna denegación explícita y se produjo como mínimo una autorización (desde una directiva basada en identidad o basada en recursos), la decisión final es ALLOW.
En todos los demás casos (si ninguna directiva permite explícitamente la solicitud), la decisión final es una denegación implícita.
Casos especiales de evaluación
Asunción de un rol de RAM: asumir un rol de RAM es un caso especial que requiere un
Allowtanto en la directiva basada en identidad del principal como en la directiva de confianza del rol. Para obtener más información, consulte How RAM evaluates policies when a role is assumed.Object Storage Service (OSS): para solicitudes de OSS, las ACL de buckets u objetos se evalúan después de las directivas de RAM. Una ACL puede denegar una solicitud incluso si una directiva de RAM la permite. OSS authorization.