Managed Service for Prometheus le permite agregar datos de varias instancias de Prometheus en distintas cuentas de Alibaba Cloud mediante autenticación personalizada. De esta forma, se centraliza el monitoreo de métricas, la visualización en Grafana y la gestión de alertas desde una sola cuenta.
Contexto
Las empresas suelen gestionar varias cuentas de Alibaba Cloud, lo que incrementa la complejidad operativa. Managed Service for Prometheus ofrece la función de instancia de agregación global para centralizar los datos de monitoreo de diferentes cuentas. Esto facilita las consultas unificadas de métricas, la gestión de alertas y simplifica la observability.
Límites
Las instancias de agregación global no admiten la agregación de datos entre super regiones. Las super regiones son China, Sudeste Asiático y Medio Oriente, Japón y Corea del Sur, Europa y Rusia, y América.
Requisitos previos
Cuenta con como mínimo dos cuentas de Alibaba Cloud; por ejemplo, la Cuenta A y la Cuenta B. Además, Managed Service for Prometheus debe estar activado en cada cuenta. Para obtener más información, consulte Billing of Managed Service for Prometheus.
Los datos de monitoreo de la Cuenta A y de la Cuenta B ya se enviaron a sus respectivas instancias de Prometheus. Para obtener más información, consulte Integration overview.
Notas de uso
Este tema utiliza dos cuentas de Alibaba Cloud, la Cuenta A y la Cuenta B, como ejemplo para mostrar cómo consolidar los datos de monitoreo de la Cuenta B en la Cuenta A mediante una instancia de agregación global. Una vez completada la configuración, la Cuenta A puede consultar los datos y gestionar las alertas de ambas cuentas de forma centralizada.
Paso 1: Crear una instancia de agregación global
Managed Service for Prometheus admite la agregación entre cuentas mediante los dos métodos siguientes:
Método 1: Directorio de recursos
Configure una estructura multicuenta para su empresa mediante un directorio de recursos. Para obtener más información sobre los directorios de recursos, consulte What is Resource Directory?.
-
Establezca un administrador delegado para el servicio de confianza con uno de los métodos a continuación.
Consola
Inicie sesión en la consola de Resource Management con su cuenta de administración.
En el panel de navegación izquierdo, seleccione .
En la página Trusted Services, busque el servicio de confianza y haga clic en Manage dentro de la columna Actions.
-
En la sección Delegated administrator accounts, haga clic en Add. Seleccione la cuenta de Alibaba Cloud que usará para crear la instancia de agregación global y establézcala como administrador delegado.
NotaEn este ejemplo, la Cuenta A es la cuenta administradora delegada.
-
Haga clic en OK.
Ahora puede acceder al módulo de gestión multicuenta del servicio de confianza y ejecutar operaciones administrativas en toda su organización.
API
-
Utilice la cuenta de administración de su directorio de recursos o un rol de RAM con permisos de administrador para llamar a la operación de API RegisterDelegatedAdministrator. Con esto asignará el rol de administrador delegado a la cuenta miembro donde creará la instancia de agregación global. Configure los parámetros siguientes:
Parámetro
Descripción
Endpoint
China continental: seleccione China (Shanghai).
Otras regiones: seleccione Singapore.
AccountId
Introduzca el ID de la cuenta miembro para la que desea crear la instancia de agregación global entre cuentas.
ServicePrincipal
Introduzca prometheus.aliyuncs.com.
Haga clic en Initiate Call.
-
Agregue los datos.
Utilice la cuenta de Alibaba Cloud A para iniciar sesión en la consola de Prometheus.
En el panel de navegación izquierdo, seleccione para abrir la lista de instancias de Managed Service for Prometheus.
-
Haga clic en Create Prometheus Instance. En la página Create Instance, configure los parámetros tal como se describe en la tabla siguiente y, después, haga clic en Create Now.
Parámetro
Descripción
Instance Type
Seleccione Global Aggregation Instance.
Instance Name
Introduzca un nombre para la instancia de agregación global.
Resource Group
Seleccione un resource group para la instancia.
Tag
Las etiquetas son pares clave-valor que distinguen entre mayúsculas y minúsculas. Puede agregar hasta 20 etiquetas.
Endpoint
El endpoint determina el punto de acceso para las solicitudes y la región donde se configuran las alertas. Seleccione la región con más instancias. Elegir una región distinta podría afectar la velocidad de acceso y la estabilidad del sistema.
Select the instances to be aggregated
Seleccione Other Accounts (Resource Directory), elija una Resource Directory Member Account y agregue la instancia de Prometheus de destino.
NotaDespués de seleccionar otra cuenta (directorio de recursos), Managed Service for Prometheus cambiará el estado del servicio de confianza en el directorio de recursos a habilitado.
Puede seleccionar nombres de instancias de distintas regiones para agregarlas entre sí. Antes de elegir una instancia, debe especificar el endpoint de acceso en la sección Endpoint.
NotaPara editar una instancia de agregación global, haga clic en Edit dentro de la columna Operation. No modifique el endpoint después de crear la instancia, ya que esto invalida las reglas de alerta configuradas para el endpoint original.
Método 2: Autenticación personalizada
-
Utilice la Cuenta B para crear un rol de RAM.
Inicie sesión en la consola de RAM con la Cuenta B.
En el panel de navegación izquierdo, seleccione .
En la página Roles, haga clic en Create Role.
En la página Create Role, establezca Principal Type en Cloud Account, especifique los detalles de la cuenta de Alibaba Cloud y haga clic en OK.
En el paso Configure Role, establezca Role Name como
AliyunPrometheusQueryRole. Para Select Trusted Alibaba Cloud Account, seleccione Other Alibaba Cloud Account e introduzca el ID de la Cuenta A. Después, haga clic en Finish.-
Haga clic en el nombre del rol que acaba de crear. En la página de detalles del rol, seleccione la pestaña Trust Policy. Haga clic en Edit Trust Policy y modifique la política para otorgar confianza a la Cuenta A.
Una vez creado el rol, seleccione la pestaña Trust Policy para consultar el JSON de la política de confianza. La política define Action como
sts:AssumeRole, Effect como Allow, y Principal contiene el ARN de la cuenta de Alibaba Cloud de confianza.NotaLas cuentas de confianza se especifican en una matriz, por lo que puede otorgar confianza a varias cuentas al mismo tiempo.
-
Otorgue los permisos
AliyunRAMReadOnlyAccessyAliyunARMSReadOnlyAccessal rolAliyunPrometheusQueryRole.En el panel de navegación izquierdo, seleccione Identities > Role. Busque el rol de destino y haga clic en Create Authorization dentro de la columna Operation.
En el panel Create Authorization, dentro de la sección Policy, busque
AliyunRAMReadOnlyAccessyAliyunARMSReadOnlyAccess, selecciónelos y haga clic en OK.
-
(Opcional) Cree un usuario de RAM para la Cuenta A.
NotaSi usa la cuenta raíz (Cuenta A) para la agregación, primero debe crear un usuario de RAM dentro de dicha cuenta.
Si su cuenta de agregación ya es un usuario de RAM, omita este paso y utilice ese usuario existente para agregar los datos de la Cuenta B.
Inicie sesión en la consola de RAM con la Cuenta A.
En el panel de navegación izquierdo, seleccione Identities > Users. En la página Users, haga clic en Create User.
-
En la página Create User, configure la información básica del usuario.
Logon Name: puede contener letras, dígitos, puntos (.), guiones (-) y guiones bajos (_). El nombre admite hasta 64 caracteres.
-
Display name: admite hasta 128 caracteres.
NotaHaga clic en Create User para crear varios usuarios de RAM al mismo tiempo.
-
Access Method: por seguridad, se recomienda seleccionar solo un modo de acceso para separar a los usuarios humanos de los usuarios de aplicación.
-
Console Access
Si el usuario de RAM representa a una persona, se recomienda habilitar el acceso a la consola. Así podrá acceder a Alibaba Cloud con un nombre de usuario y una contraseña. Configure los parámetros siguientes:
Console password: elija generar una contraseña automáticamente o establecer una personalizada. La contraseña personalizada debe cumplir las reglas de complejidad configuradas. Para obtener más información, consulte Set a password policy for RAM users.
Password reset policy: defina si el usuario de RAM debe restablecer su contraseña en el próximo inicio de sesión.
Multi-factor authentication (MFA): decida si habilita la MFA para el usuario de RAM. Si la habilita, deberá vincular un dispositivo MFA. Para obtener más información, consulte Bind an MFA device for a RAM user.
-
Using permanent AccessKey to access
Si el usuario de RAM representa una aplicación, utilice un par de AccessKey permanente para acceder a Alibaba Cloud. Al habilitarlo, el sistema genera automáticamente un AccessKey ID y un AccessKey secret. Para obtener más información, consulte Create an AccessKey pair.
ImportanteEl AccessKey secret se muestra únicamente al momento de la creación y no se puede recuperar después. Guárdelo de forma segura.
Un par de AccessKey es una credencial de largo plazo. Si se ve comprometida, representa un riesgo de seguridad para todos los recursos de la cuenta. Se recomienda utilizar credenciales temporales, como los tokens de Security Token Service (STS), para reducir el riesgo de filtración. Para obtener más información, consulte Best practices for using access credentials to call Alibaba Cloud APIs.
-
Haga clic en OK.
Complete la verificación de seguridad según las indicaciones.
-
Otorgue permisos al usuario de RAM de la Cuenta A.
Haga clic en el nombre del usuario de RAM de destino y, después, seleccione la pestaña Permission Management.
Haga clic en Create Authorization. En el panel que aparece, dentro de la pestaña Policy, busque y seleccione las políticas
AliyunSTSAssumeRoleAccessyAliyunARMSFullAccess. Luego, haga clic en OK.
-
Agregue los datos de la instancia de Prometheus.
Inicie sesión en la consola de Managed Service for Prometheus como el usuario de RAM de la Cuenta A.
En el panel de navegación izquierdo, haga clic en Instances.
Busque la instancia de agregación global de destino y haga clic en Edit dentro de la columna Operation. En la sección Step 3, para Select instances to aggregate, seleccione Other Accounts (Custom Authentication).
-
En el cuadro de búsqueda junto a Alibaba Cloud Account, busque la Cuenta B y haga clic en Confirm. El sistema filtra y muestra todas las instancias de Prometheus que pertenecen a la Cuenta B. Seleccione las instancias que desea agregar y haga clic en Edit Aggregation Instance.
NotaSolo un usuario de RAM autorizado puede editar y guardar la configuración del monitoreo entre cuentas con autenticación personalizada. La cuenta principal de Alibaba Cloud no cuenta con este permiso.
Paso 2: Consultar datos
Después de agregar las instancias de Prometheus de la Cuenta B a la instancia de agregación global del usuario de RAM de la Cuenta A, puede consultar las métricas de rendimiento en los paneles de Grafana predefinidos.
En la página Instances, haga clic en el nombre de la instancia de Prometheus de destino. En el panel de navegación izquierdo, haga clic en Dashboards.
Paso 3: Crear una regla de alerta
En la página Instances, haga clic en el nombre de la instancia de Prometheus de destino. En el panel de navegación izquierdo, haga clic en Alarm Rules.
-
En la página Prometheus Alert Rules, haga clic en Create Prometheus Alert Rule y configure la regla de alerta según las indicaciones. Para obtener más información, consulte Create a Prometheus alert rule.
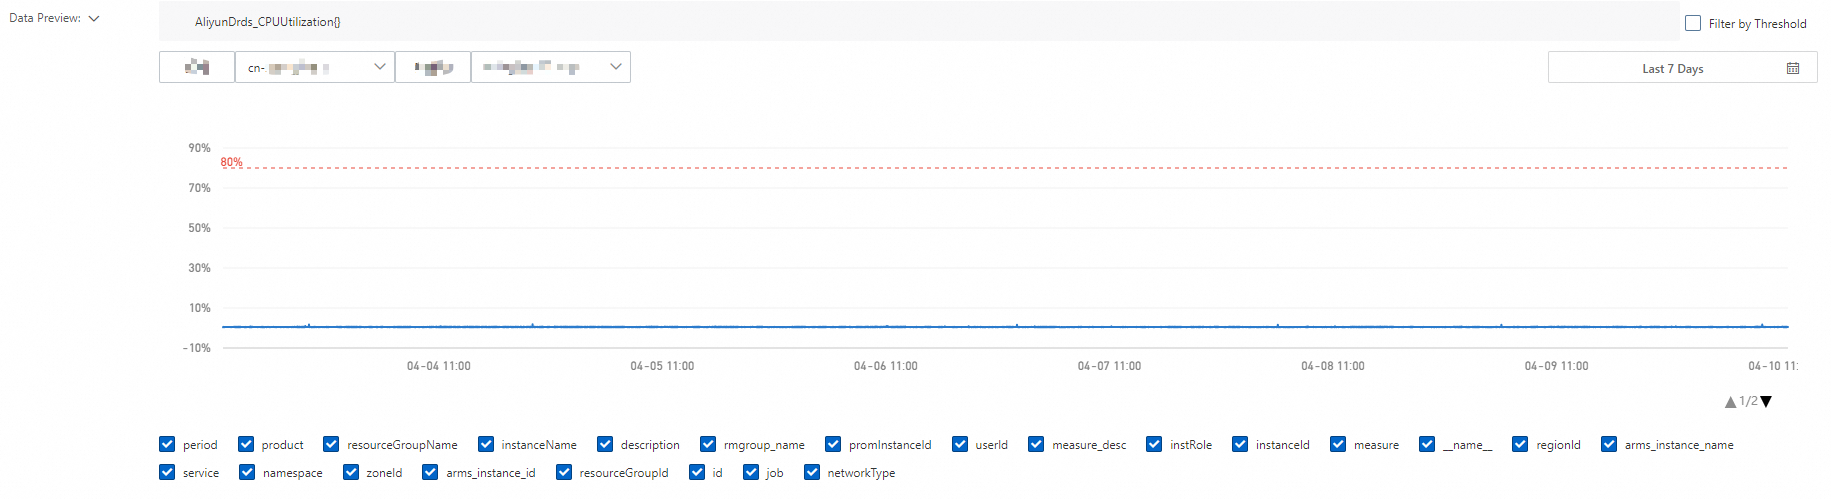
NotaEn la sección Data Preview de la página Create Prometheus Alert Rule, la instancia de agregación global proporciona las etiquetas unique_cluster_id (ID único de la instancia) y unique_cluster_name (nombre de la instancia). Estas etiquetas le ayudan a identificar rápidamente qué instancia activó una alerta.
Operaciones relacionadas
Editar una instancia de agregación global
En la página Instances, busque la instancia de agregación global que desea modificar y haga clic en Edit dentro de la columna Operation. No modifique el endpoint después de crear la instancia, ya que esto invalida las reglas de alerta configuradas para el endpoint original.
Desinstalar una instancia de agregación global
Si ya no necesita la instancia de agregación global, puede desinstalarla.
En la página Instances, busque la instancia de Prometheus y haga clic en Uninstall dentro de la columna Actions. En el mensaje que aparece, haga clic en OK. Una vez desinstalada la instancia de Prometheus, dejará de mostrarse en la página Instances.
Preguntas frecuentes
¿Las instancias de agregación global tienen un costo adicional?
Actualmente, las instancias de agregación global se encuentran en vista previa pública y no generan cargos.
¿Una instancia de agregación global consolida los datos de todas las instancias agregadas en una sola instancia?
Una instancia de agregación global no almacena una copia de los datos de las instancias agregadas. En cambio, funciona como un proxy de consulta que reenvía las solicitudes a las instancias de origen en tiempo real.