OSS se integra con Simple Log Service para que usted consulte y analice los registros de acceso directamente desde la consola de OSS. Utilice la consulta de registros en tiempo real para auditar el acceso, rastrear excepciones y solucionar problemas.
Requisitos previos
Real-time log query está habilitado para el bucket.
Simple Log Service tiene autorización para acceder a OSS. De lo contrario, otorgue la autorización en la página Cloud Resource Access Authorization.
Funciones
Envía los registros a Simple Log Service en menos de 3 minutos para visualizarlos en tiempo real desde la consola de OSS.
Incluye análisis de registros integrado e informes comunes.
Consulta y analiza los registros sin procesar en tiempo real. Admite filtrar por bucket, nombre de objeto, operación de API o intervalo de tiempo.
Reglas de facturación
Si su logstore utiliza el modo de facturación pay-by-feature, Simple Log Service no cobra por el almacenamiento de registros ni por el tráfico de índices cuando la duración del almacenamiento de los registros de OSS es de 7 días o menos. Tampoco aplica cargos si el tráfico de escritura diario (después de la compresión) o el tráfico de índices no supera los 900 GB. Como referencia, si un registro de acceso individual pesa 1 KB, 900 GB equivalen aproximadamente a 900 millones de registros. Si se superan estos límites, Simple Log Service cobra por el exceso de almacenamiento de registros y por el tráfico de índices. Para obtener más información, consulte Billable items of the pay-by-feature mode.
La lectura, el procesamiento y la entrega de datos de registro desde el logstore dedicado generan cargos que se facturan a través de Simple Log Service.
Si su logstore utiliza el modo de facturación pay-by-feature, la función de consulta de registros en tiempo real ofrece una cuota gratuita mensual de 16 × 31 shard-days. Simple Log Service cobra por el uso que exceda esta cuota. Para obtener más información, consulte Billable items of the pay-by-feature mode.
Procedimiento
Inicie sesión en la consola de OSS.
En el panel de navegación izquierdo, haga clic en Buckets. En la página Buckets, busque el bucket deseado y haga clic en él.
En el árbol de navegación izquierdo, elija .
-
En la pestaña Real-time Log Query, introduzca una instrucción de consulta y una instrucción de análisis según query syntax y analysis syntax para analizar log fields.
Por ejemplo, analice el campo
operationpara contar las operacionesGetObjecten el bucketexamplebucketdurante los últimos siete días:Instrucción de ejemplo:
* and __topic__: oss_access_log AND bucket:examplebucket AND operation:GetObject | select
  count(*) AS GetObjectCount
Resultados de ejemplo:
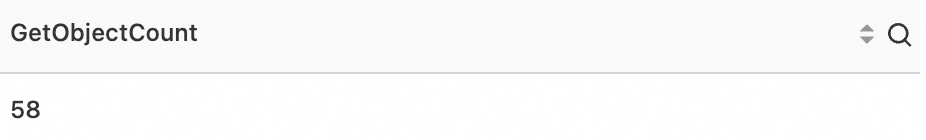
Para obtener más información, consulte Common examples of real-time OSS log queries.